#1
 liveoverflow/webp-cve-2023-4863
教育用リポジトリで、AFL++ファジングを用いたlibwebpにおけるCVE-2023-4863の悪用を実演し、脆弱性分析とバイナリエクスプロイトのためのステップバイステップのビデオチュートリアルを提供します。
 silverplate3/my-cves
私が見つけたCVE。技術的なwriteups、エクスプロイトの例、ファジングセッションのウォークスルー
 dvyukov/centipede
libFuzzer ターゲットと互換性のある分散カバレッジガイドファジングエンジン。数千の並行ジョブにスケーリングし、サニタイザーとコーパス蒸留を活用してバグを発見します。
 feliam/cve-2013-2729
Adobe ReaderのBMP/RLEヒープ破壊(CVE-2013-2729)のためのPythonベースのエクスプロイトジェネレーター。サンドボックス化されたプロセスで整数オーバーフローを引き起こす悪意のあるBMP画像を介した任意のコード実行を示します。
 runzeroinc/vulns-2026-fatfs-chance
FatFs組み込みファイルシステムライブラリの文書化されたセキュリティ脆弱性。CVE詳細、ファジングハーネス、エクスプロイト用ディスクイメージジェネレーター、および数十のダウンストリームファームウェアプロジェクトにわたるサプライチェーン影響分析が含まれます。
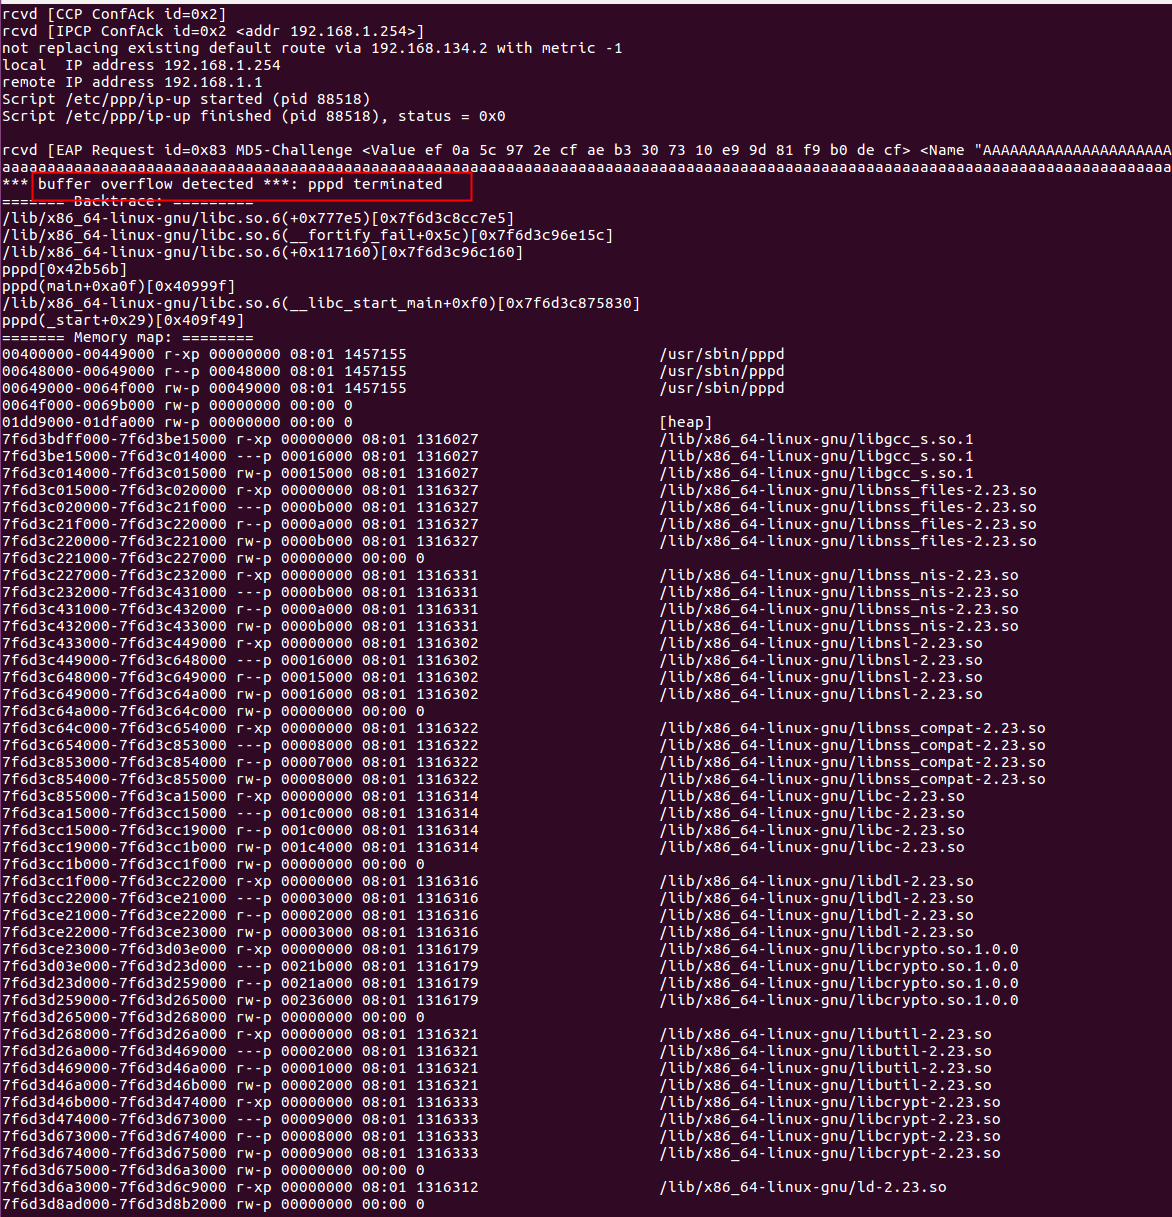 winmin/cve-2020-8597
CVE-2020-8597 pppd バッファオーバーフロー poc
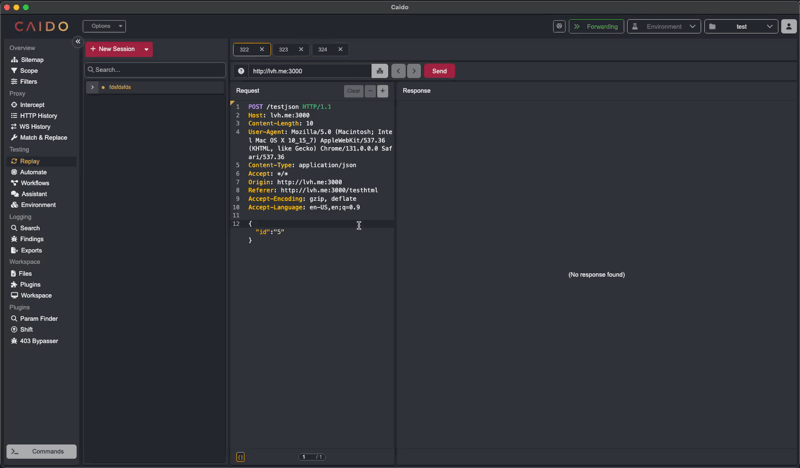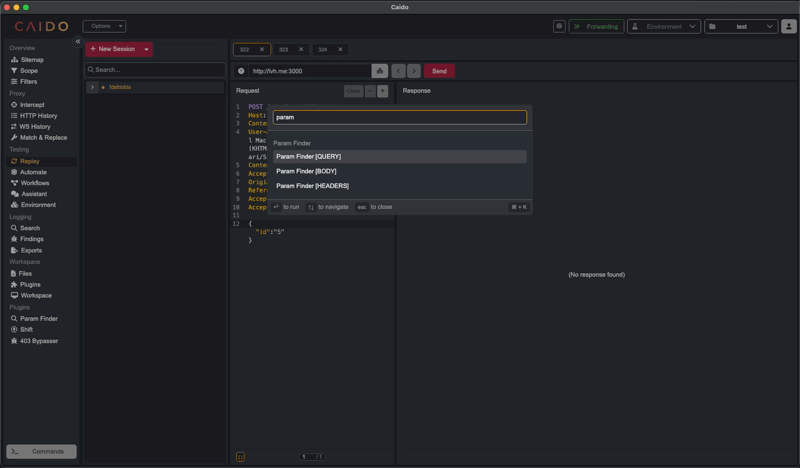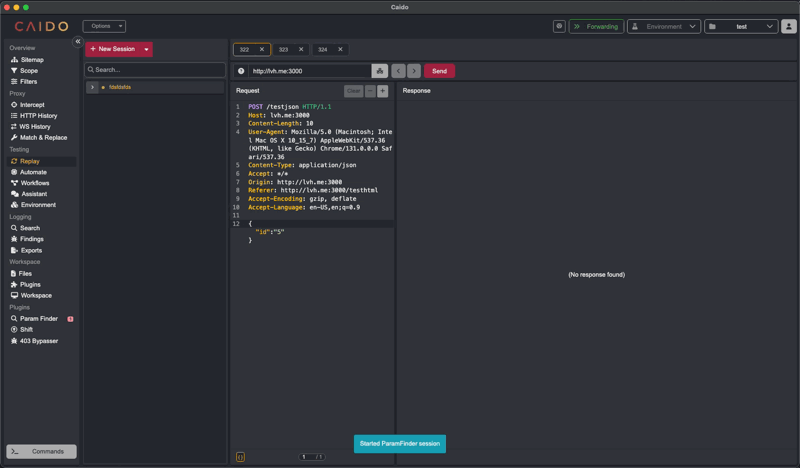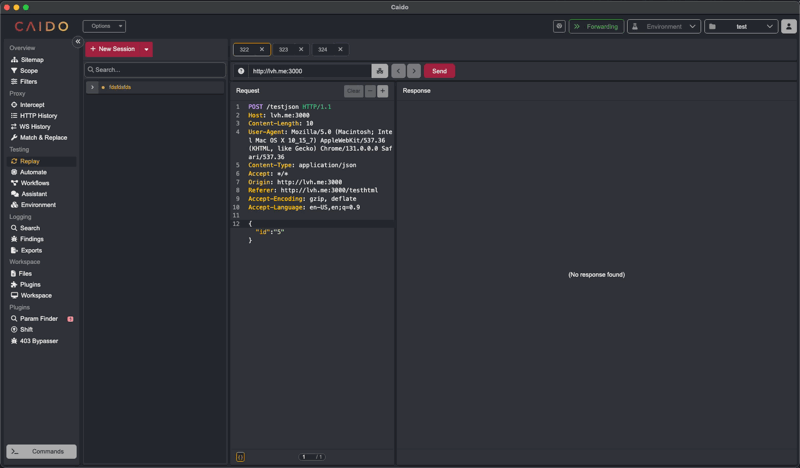 caido-community/paramfinder
Caidoで隠されたパラメータを発見
 githubsecuritylab/seclab-taskflows-fuzzing
GitHub Security Lab Taskflow Agent を活用した LLM 駆動のファジングパイプライン
 hacefresko/cve-2025-40634
TP-Link Archer AX50ルーターのconn-indicatorバイナリで見つかったスタックベースのバッファオーバーフローのエクスプロイト
 l33tdawg/aether
AIスマートコントラクトのセキュリティ分析とPoC生成フレームワーク
 zeusbox/cve-2021-21017
ヒープオーバーフローにつながるAdobe Readerの型混乱の概念実証エクスプロイト。詳細な根本原因分析と検出ガイダンスが含まれます。
 satchfunky/cve-2026-41096-poc
windows api バグ
 kabiri-labs/rcekit
RCE detection and confirmation toolkit that tests URLs or captured HTTP requests for command injection, SSTI, blind and OOB paths, returning tiered…
 hackvertor/shadow-repeater
Burp Suite Repeaterの拡張機能で、ペイロードを自動的にミューテーションし、レスポンスを分析してパストラバーサル、SQLインジェクション、XSS、その他のWeb脆弱性を発見します。