#1
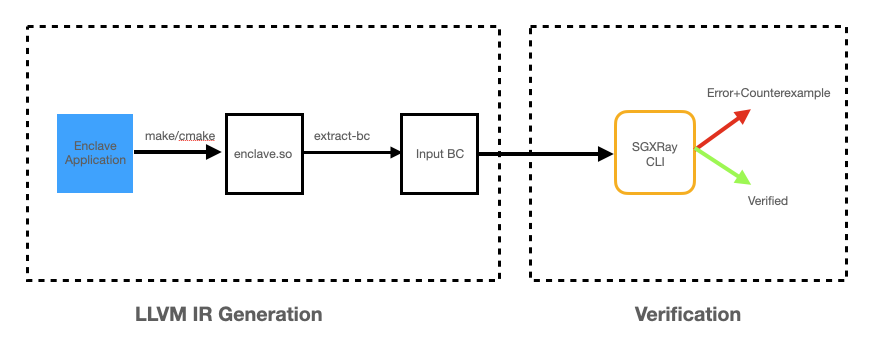
 baiduxlab/sgxray
SMACK検証器をベースにした自動推論ツールで、信頼境界違反からSGXエンクレーブのバグを検出します。これには無効なポインタ処理、メモリ解放エラー、TOCTOUバグなどが含まれます。
 payatu/cve-2018-14442
Foxit Reader CVE-2018-14442 用 PoC
 sec-tools/litefuzz
ユーザーランドのバイナリ、ネットワーククライアント、およびサーバーをテストするためのマルチプラットフォームのファザー
 0xdea/raptor_infiltrate19
#INFILTRATE19 ラプトルのパーティーパック。
 flankerhqd/cve-2015-6620-poc
CVE-2015-6620のPOC、AMessage unmarshal任意書き込み
 petabi/sniffles
Sniffles: IDSと正規表現評価のためのパケットキャプチャジェネレーター
 bishopfox/joro
共同作業型のWebエクスプロイテーションフレームワーク。
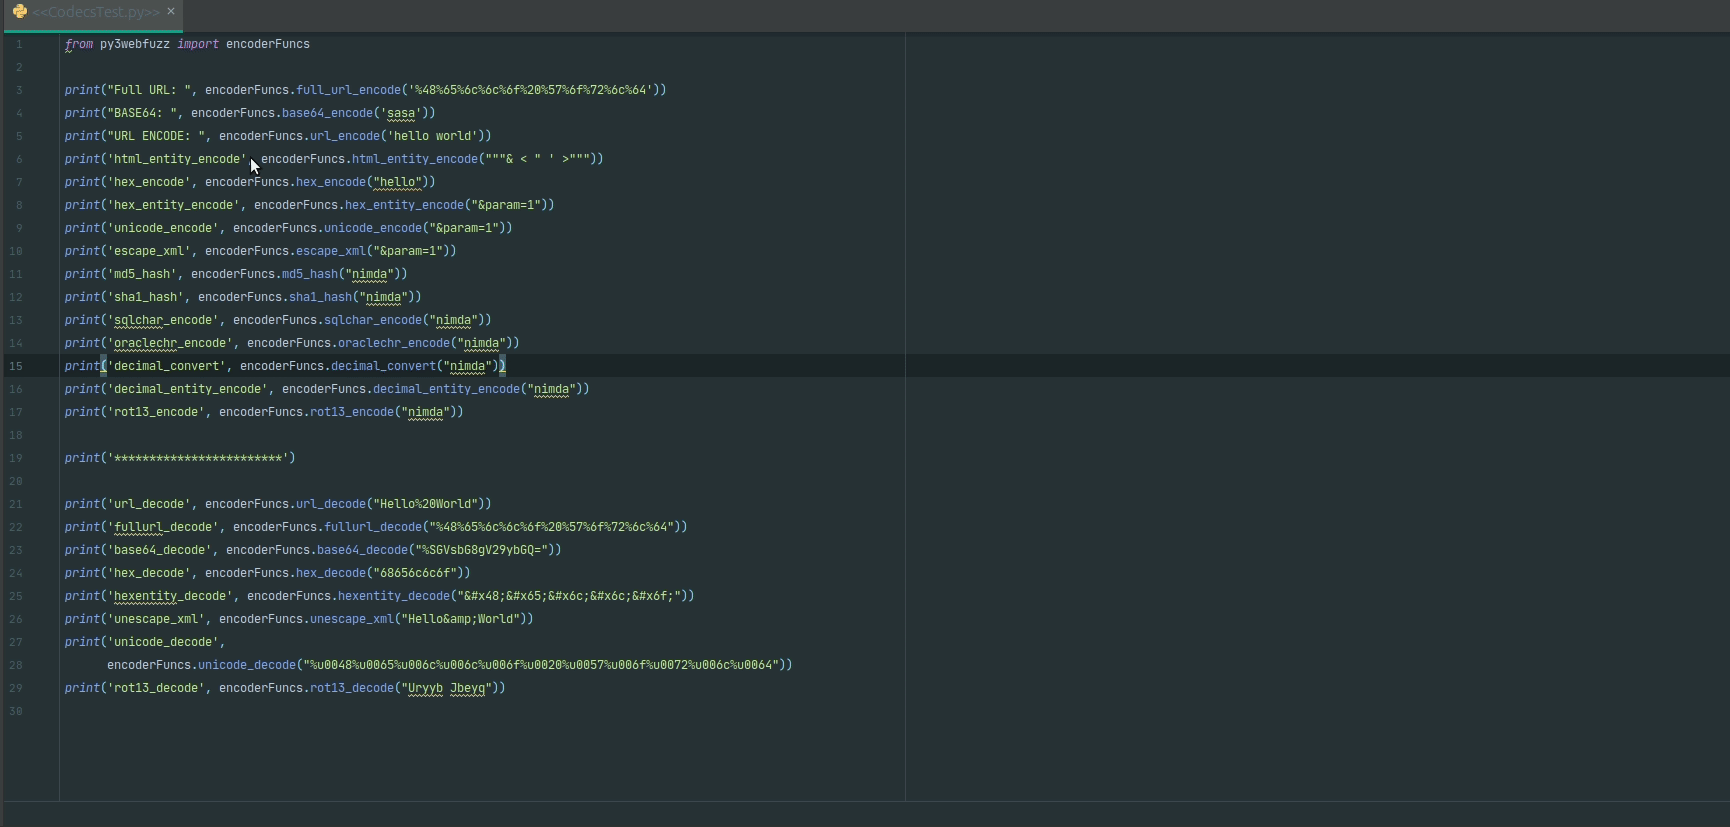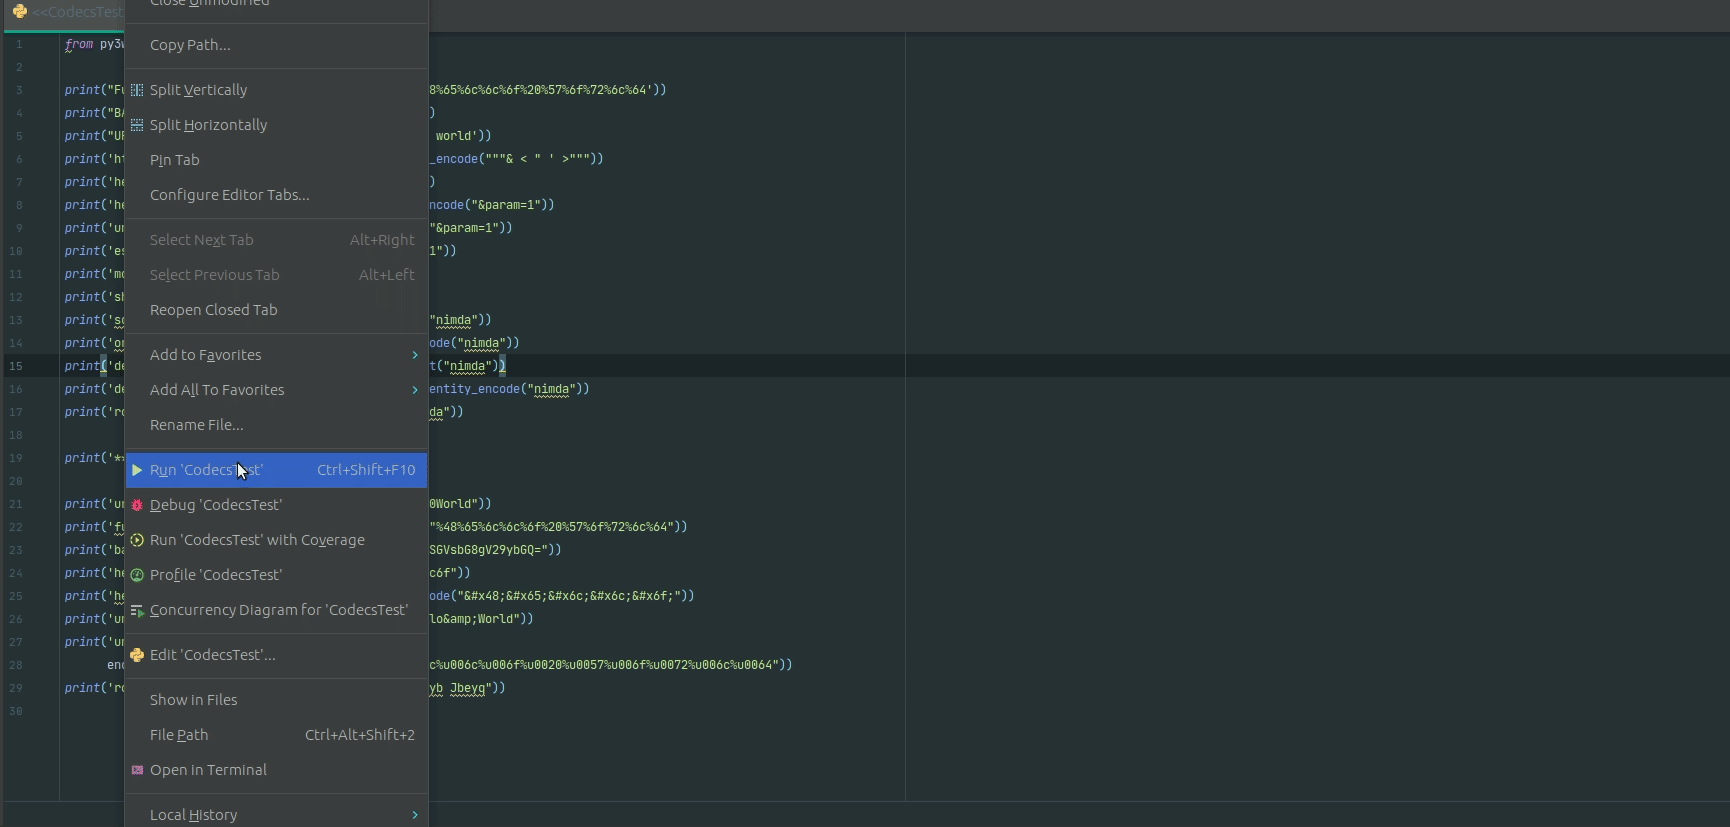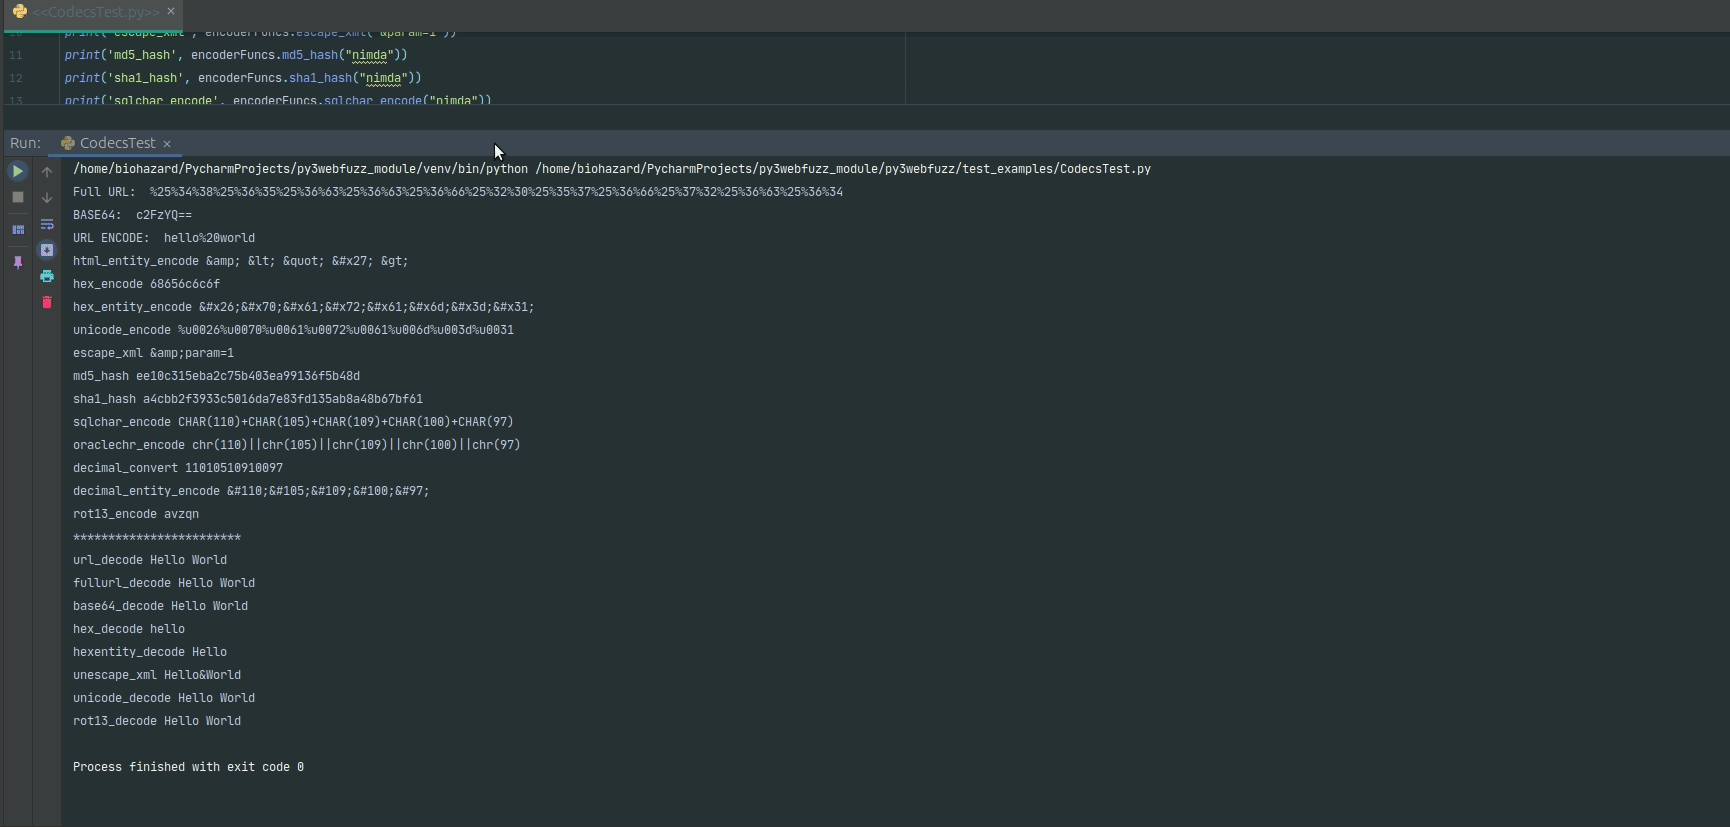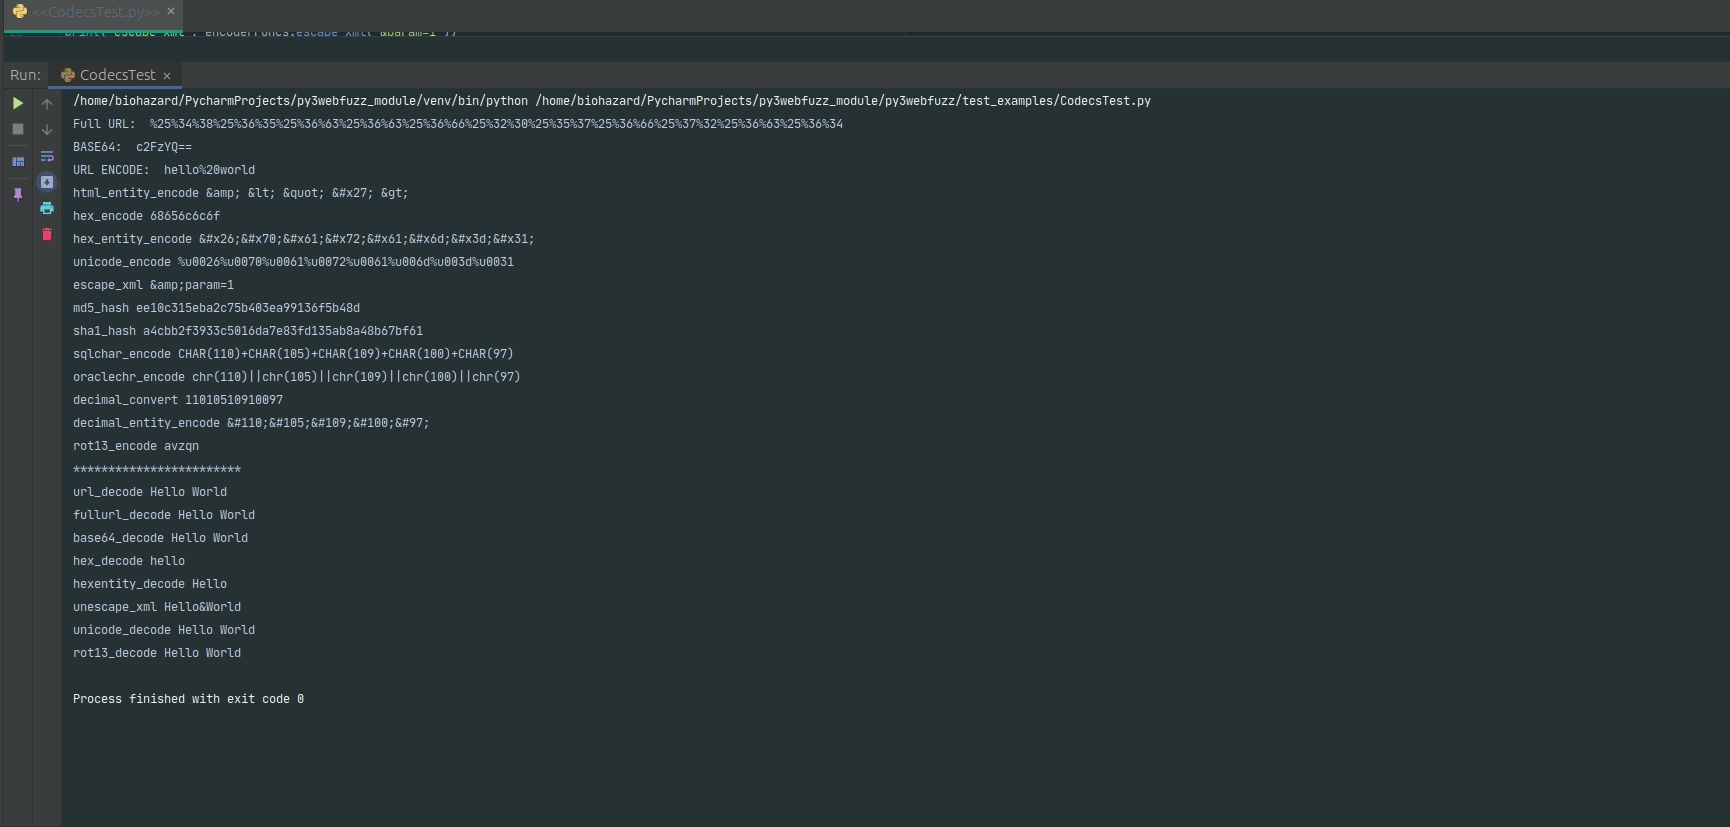 jangelesg/py3webfuzz
Webアプリケーションのファジングを支援するPython3モジュール
 hakaioffsec/navgix
マルチスレッドのGoツール。ヒューリスティックとブルートフォース手法を用いて、脆弱なディレクトリエイリアスを特定し、nginxエイリアストラバーサル脆弱性を検出します。
 hackinglz/maps_scanner
Microsoft Defender研究のためのMAPSクラウドスキャナーおよび応答パーサー
 billy-ellis/exr-imageio-poc
CVE-2026-28990 の PoC、iOS/macOS 26.5 で修正された ImageIO のバグ
 nccgroup/triforceopenbsdfuzzer
TriforceAFL(すなわちAFLとQEMU)を使用したOpenBSD amd64のシステムコールファジング
 cloudflare/filterforge
BPFフィルターを解決し、これらに基づいてパケットを作成するためのツール。
 moopinger/clzero
HTTP/1.1 CL.0 Request Smuggling Attack Vectors のファジングを行うプロジェクト
 praetorian-inc/caeruleus
Linux/BlueZ上でのBluetooth Low Energyセキュリティテスト用の単一Goバイナリ:スキャン、GATTの列挙、読み取り/書き込み/通知、キャラクタリスティックのファジング、およびJSON出力を伴う構造化された評価の実行。
 uni-due-syssec/efcf-framework
EF/CF - 超高速スマートコントラクトファジング
 frizb/wordlistgen
ファジングとブルートフォースのための超シンプルなPython単語リストジェネレータ