#1
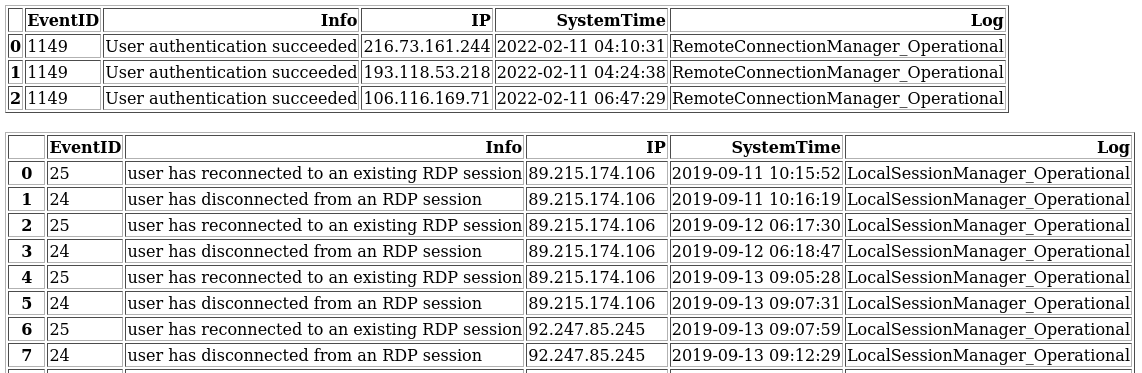
 georgi-i/winevt_logs_analysis
Windows .evtx ログを解析し、リモートログインやセッションに関連するイベントIDを分析することで、リモート接続とパブリックIPを特定します。
 msuhanov/easy_triage
侵害を受けたシステム(Linux、ESXi、FreeBSD/NetScaler)をトリアージするためのスクリプト
 agent-hellboy/ltm
ltmはLinux向けのマシン履歴デバッガです。eBPFを介してプロセス、ファイル、ネットワーク、メモリ、およびブロックI/Oのメタデータを記録し、タイムラインをクエリできるようにします。
 emrekybs/bluefish
PCAP(パケットキャプチャ)ファイルの分析を簡素化するために設計された自動化ツール
 buter-chkalova/rvbbit-arsenal
ルートキットの挙動、観測可能なアーティファクト、および検出に焦点を当てた、攻撃・防御両面のLinuxカーネルセキュリティ研究。
 fishermavis/bsod_bitlocker_recover
Bitlocker VMKキーをカービングするPythonスクリプト

 rorywag/hayabusa-bulk-runner
Bulk-run Hayabusa across a folder of triage collections, one run per host, with per-host reports and a cross-host triage dashboard
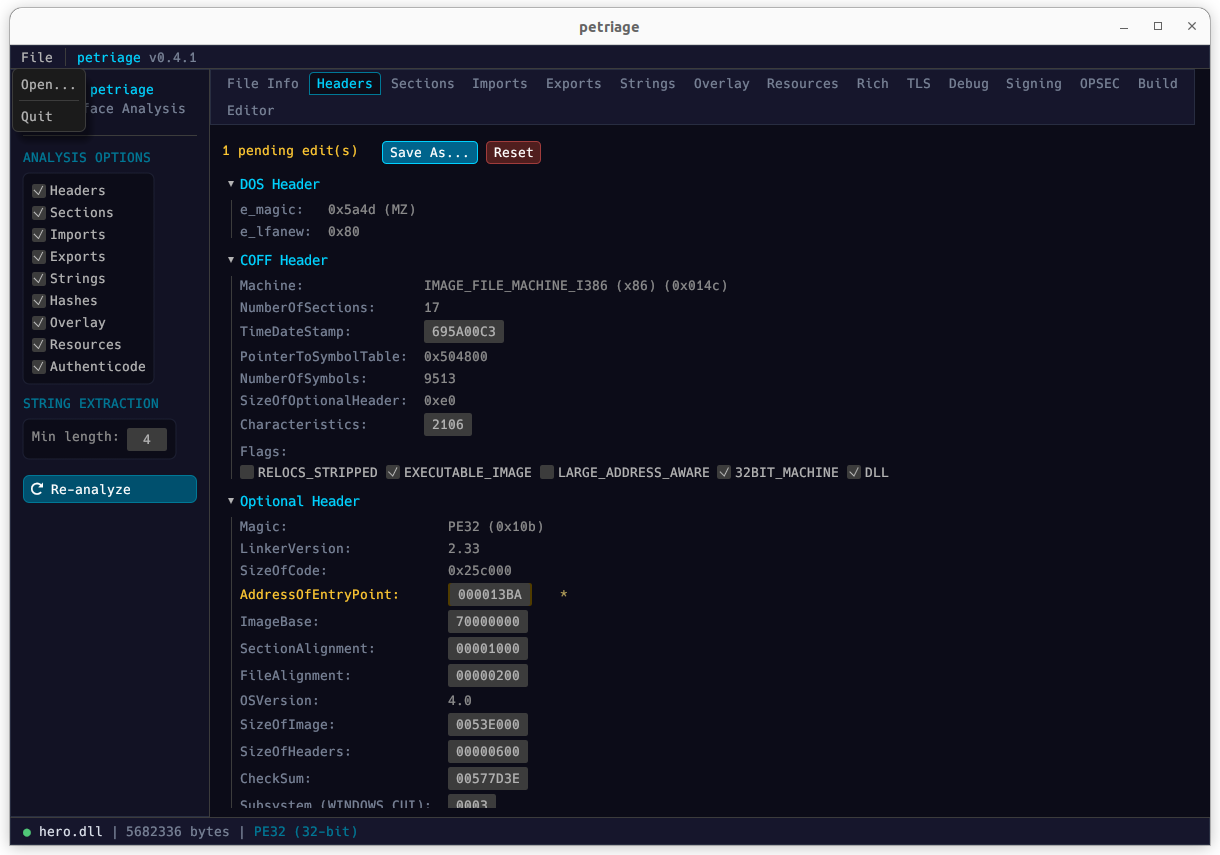 uky007/petriage
PETriage: トリアージのためのシンボル統一型PEファイルリーダー。マルチプラットフォームおよびマルチインターフェースでの使用を想定して構築されています。
 oritwoen/vuke
脆弱な暗号鍵生成(脳ウォレット、PRNG、milksad、LCG、xorshift)を研究するためのツール
 star-sg/challenges
バイナリエクスプロイト、暗号、リバースエンジニアリング、フォレンジック、OSINT、Webエクスプロイトにわたる12の構造化されたチャレンジを備えたクリスマステーマのCTFアドベントカレンダー。サイバーセキュリティ分野の女性のスキル向上を目的として設計。
 tjnel/certgraveyard_yara
Cert Centralの侵害された証明書データベースからの自動YARAルール生成
 synacktiv/synacktiv-rules
Synacktivによって作成されたSigmaおよびYARAルールの公開リポジトリ
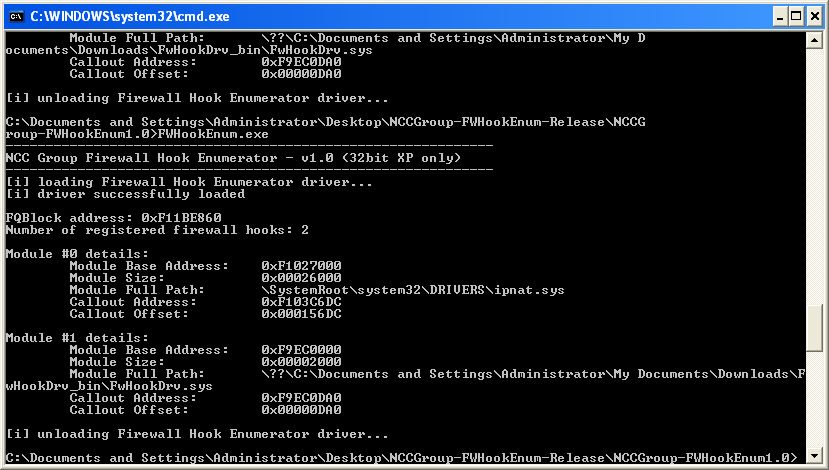 nccgroup/windowsfirewallhookdriverenumeration
Windows 2000、XP、2003 上で Windows ファイアウォール フック ドライバーを列挙するためのツール
 jumpseclabs/printnightmare
Windows Spooler の脆弱性に関する情報 - CVE-2021-1675; CVE 2021 34527
 r3mrum/loki-parse
loki-bot(マルウェア)関連のネットワークトラフィックを検出し解析するPythonスクリプトです。このスクリプトは、C2に流出しているデータやボットの追跡などを把握したいDFIRアナリストやセキュリティ研究者にとって有用です。
 f5devcentral/cve-2020-5902-ioc-bigip-checker
CVE-2020-5902関連の侵害指標(IoCs)をスキャンし、ログ、ファイル、システム整合性をチェックして、ポストエクスプロイト活動を検出するローカルF5 BIG-IPスクリプト。