#1
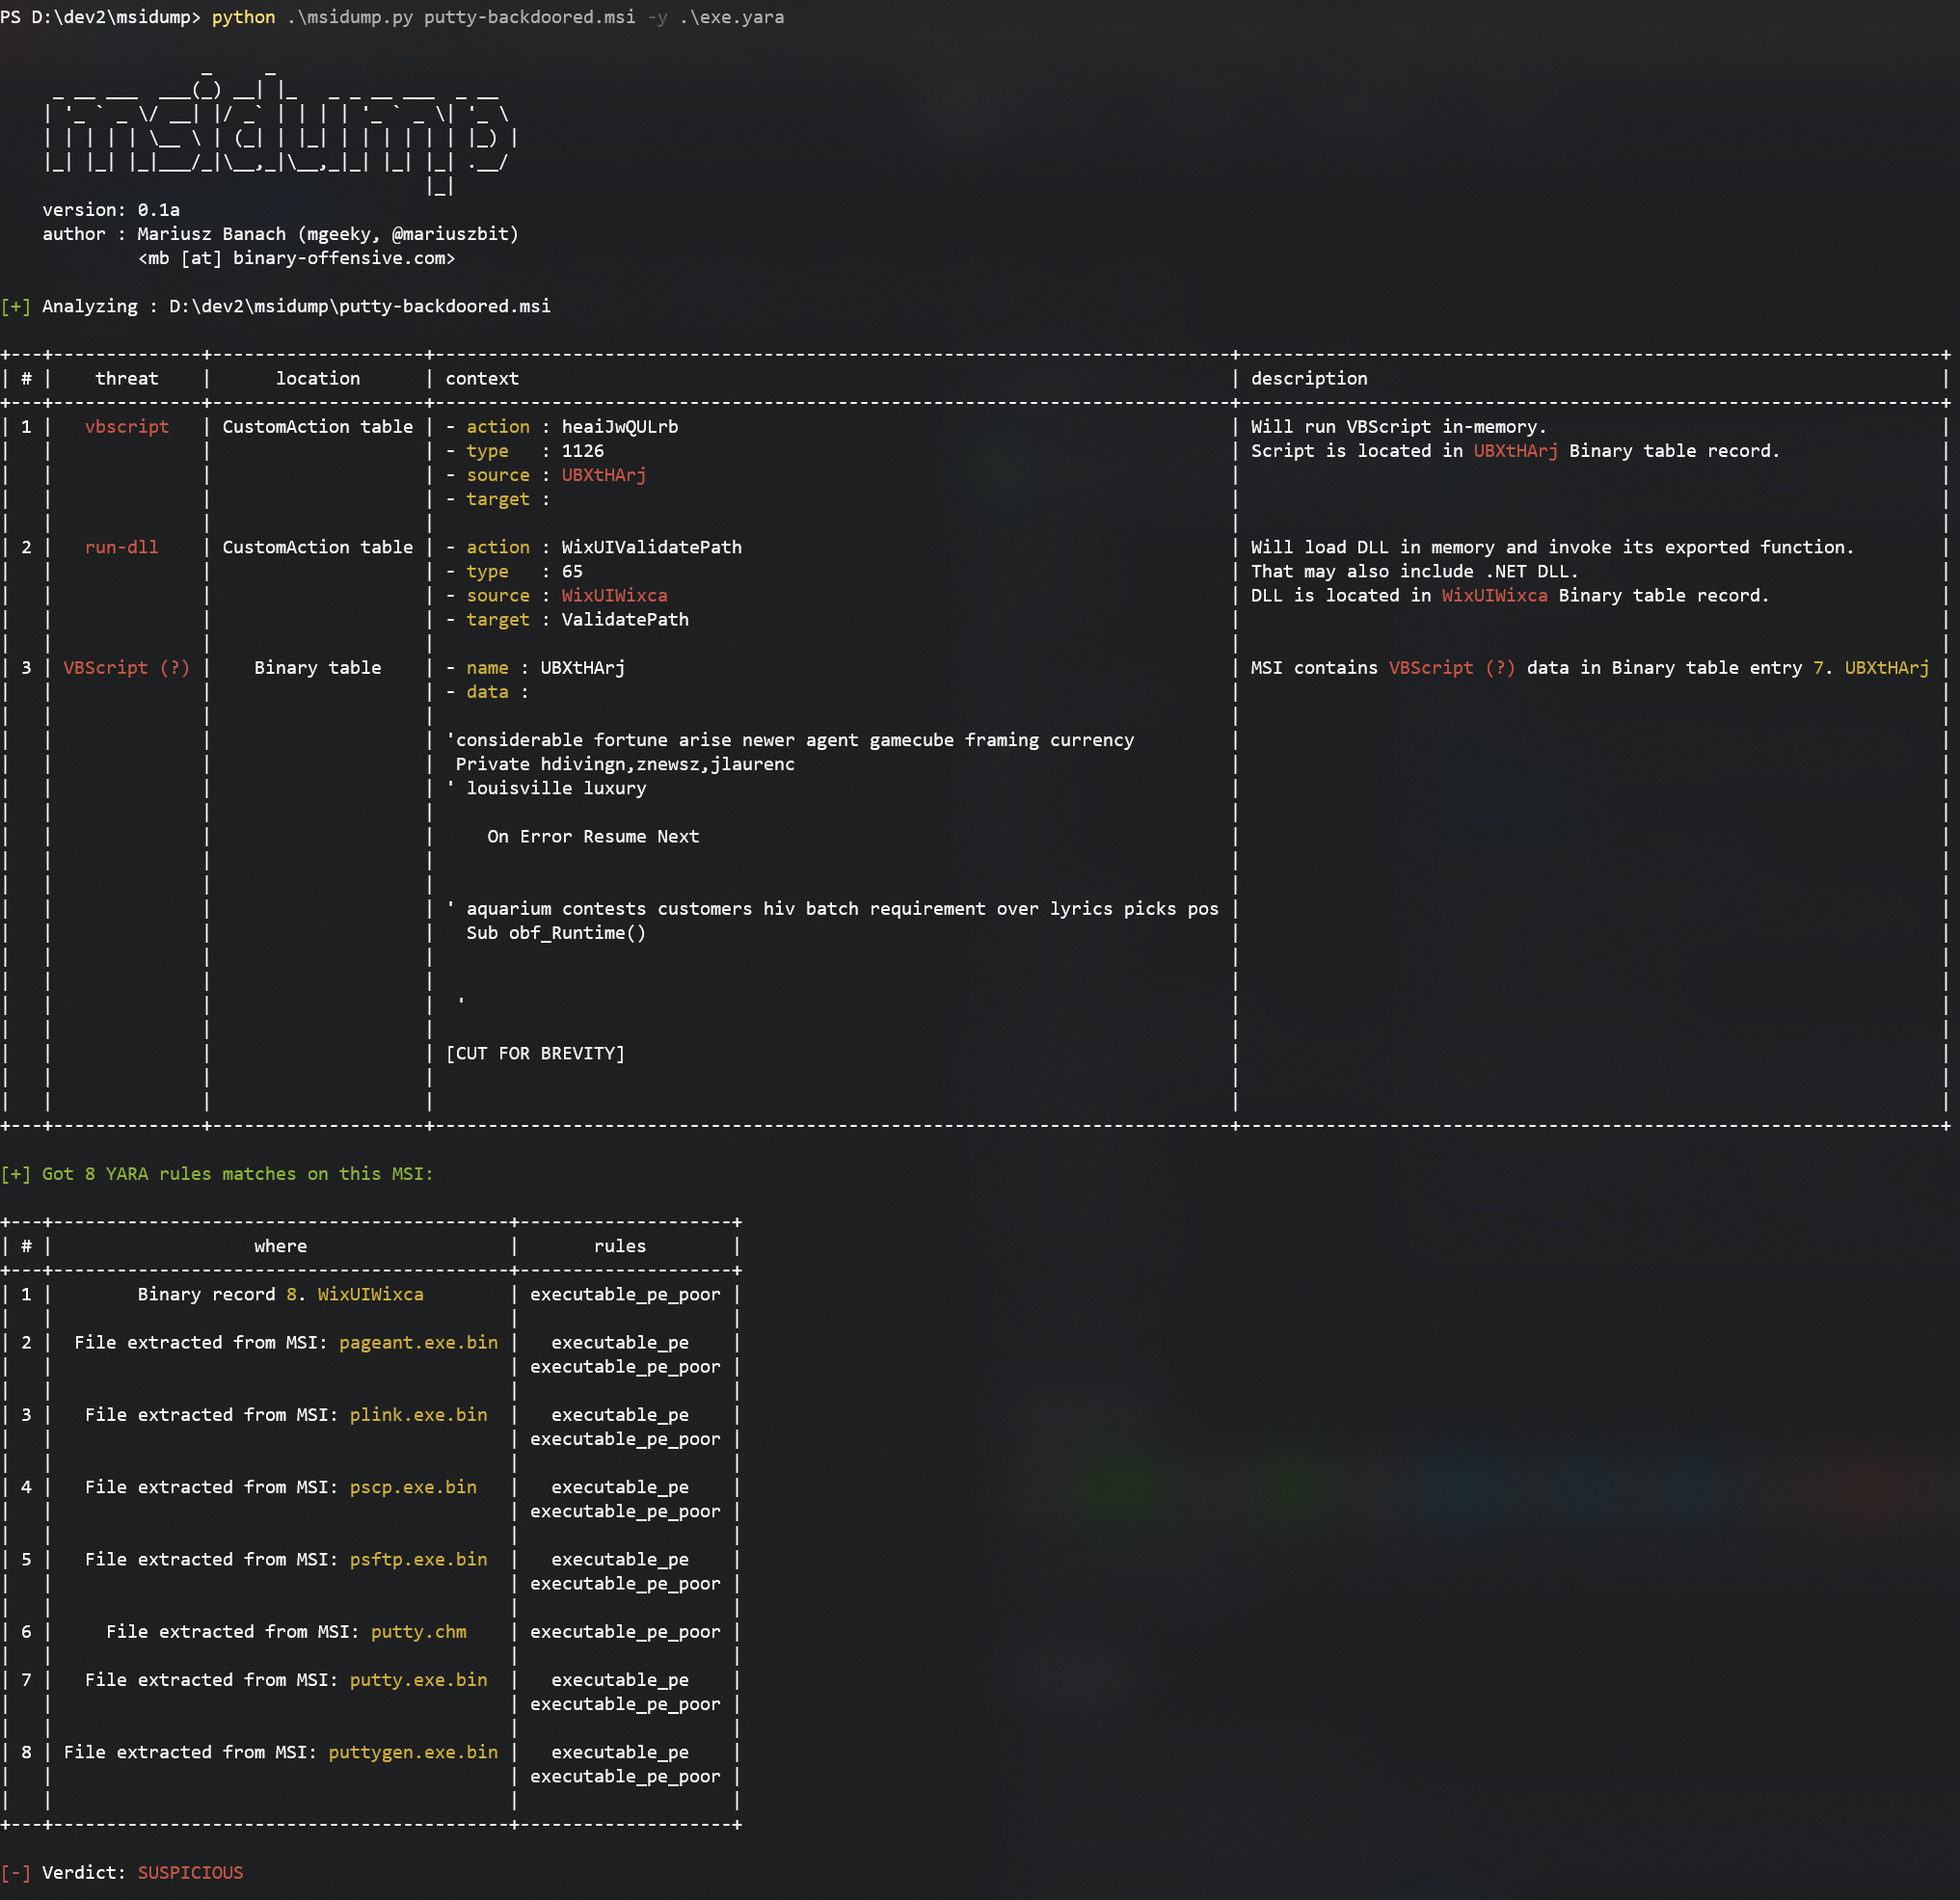
 mgeeky/msidump
MSI Dump - 悪意のあるMSIインストールパッケージを解析し、ファイル、ストリーム、バイナリデータを抽出し、YARAスキャナーを組み込んだツールです。
 mindcrypt/powerglot
Powerglotは、ポリグロットを使用して攻撃的なPowerShellスクリプトをエンコードします。ステゴマルウェア、権限昇格、ラテラルムーブメント、リバースシェルなどに有用な攻撃的セキュリティツールです。
 ioncodes/cve-2020-16938
NTFSの権限をバイパスして、非特権ユーザーとして任意のファイルを読み取る。
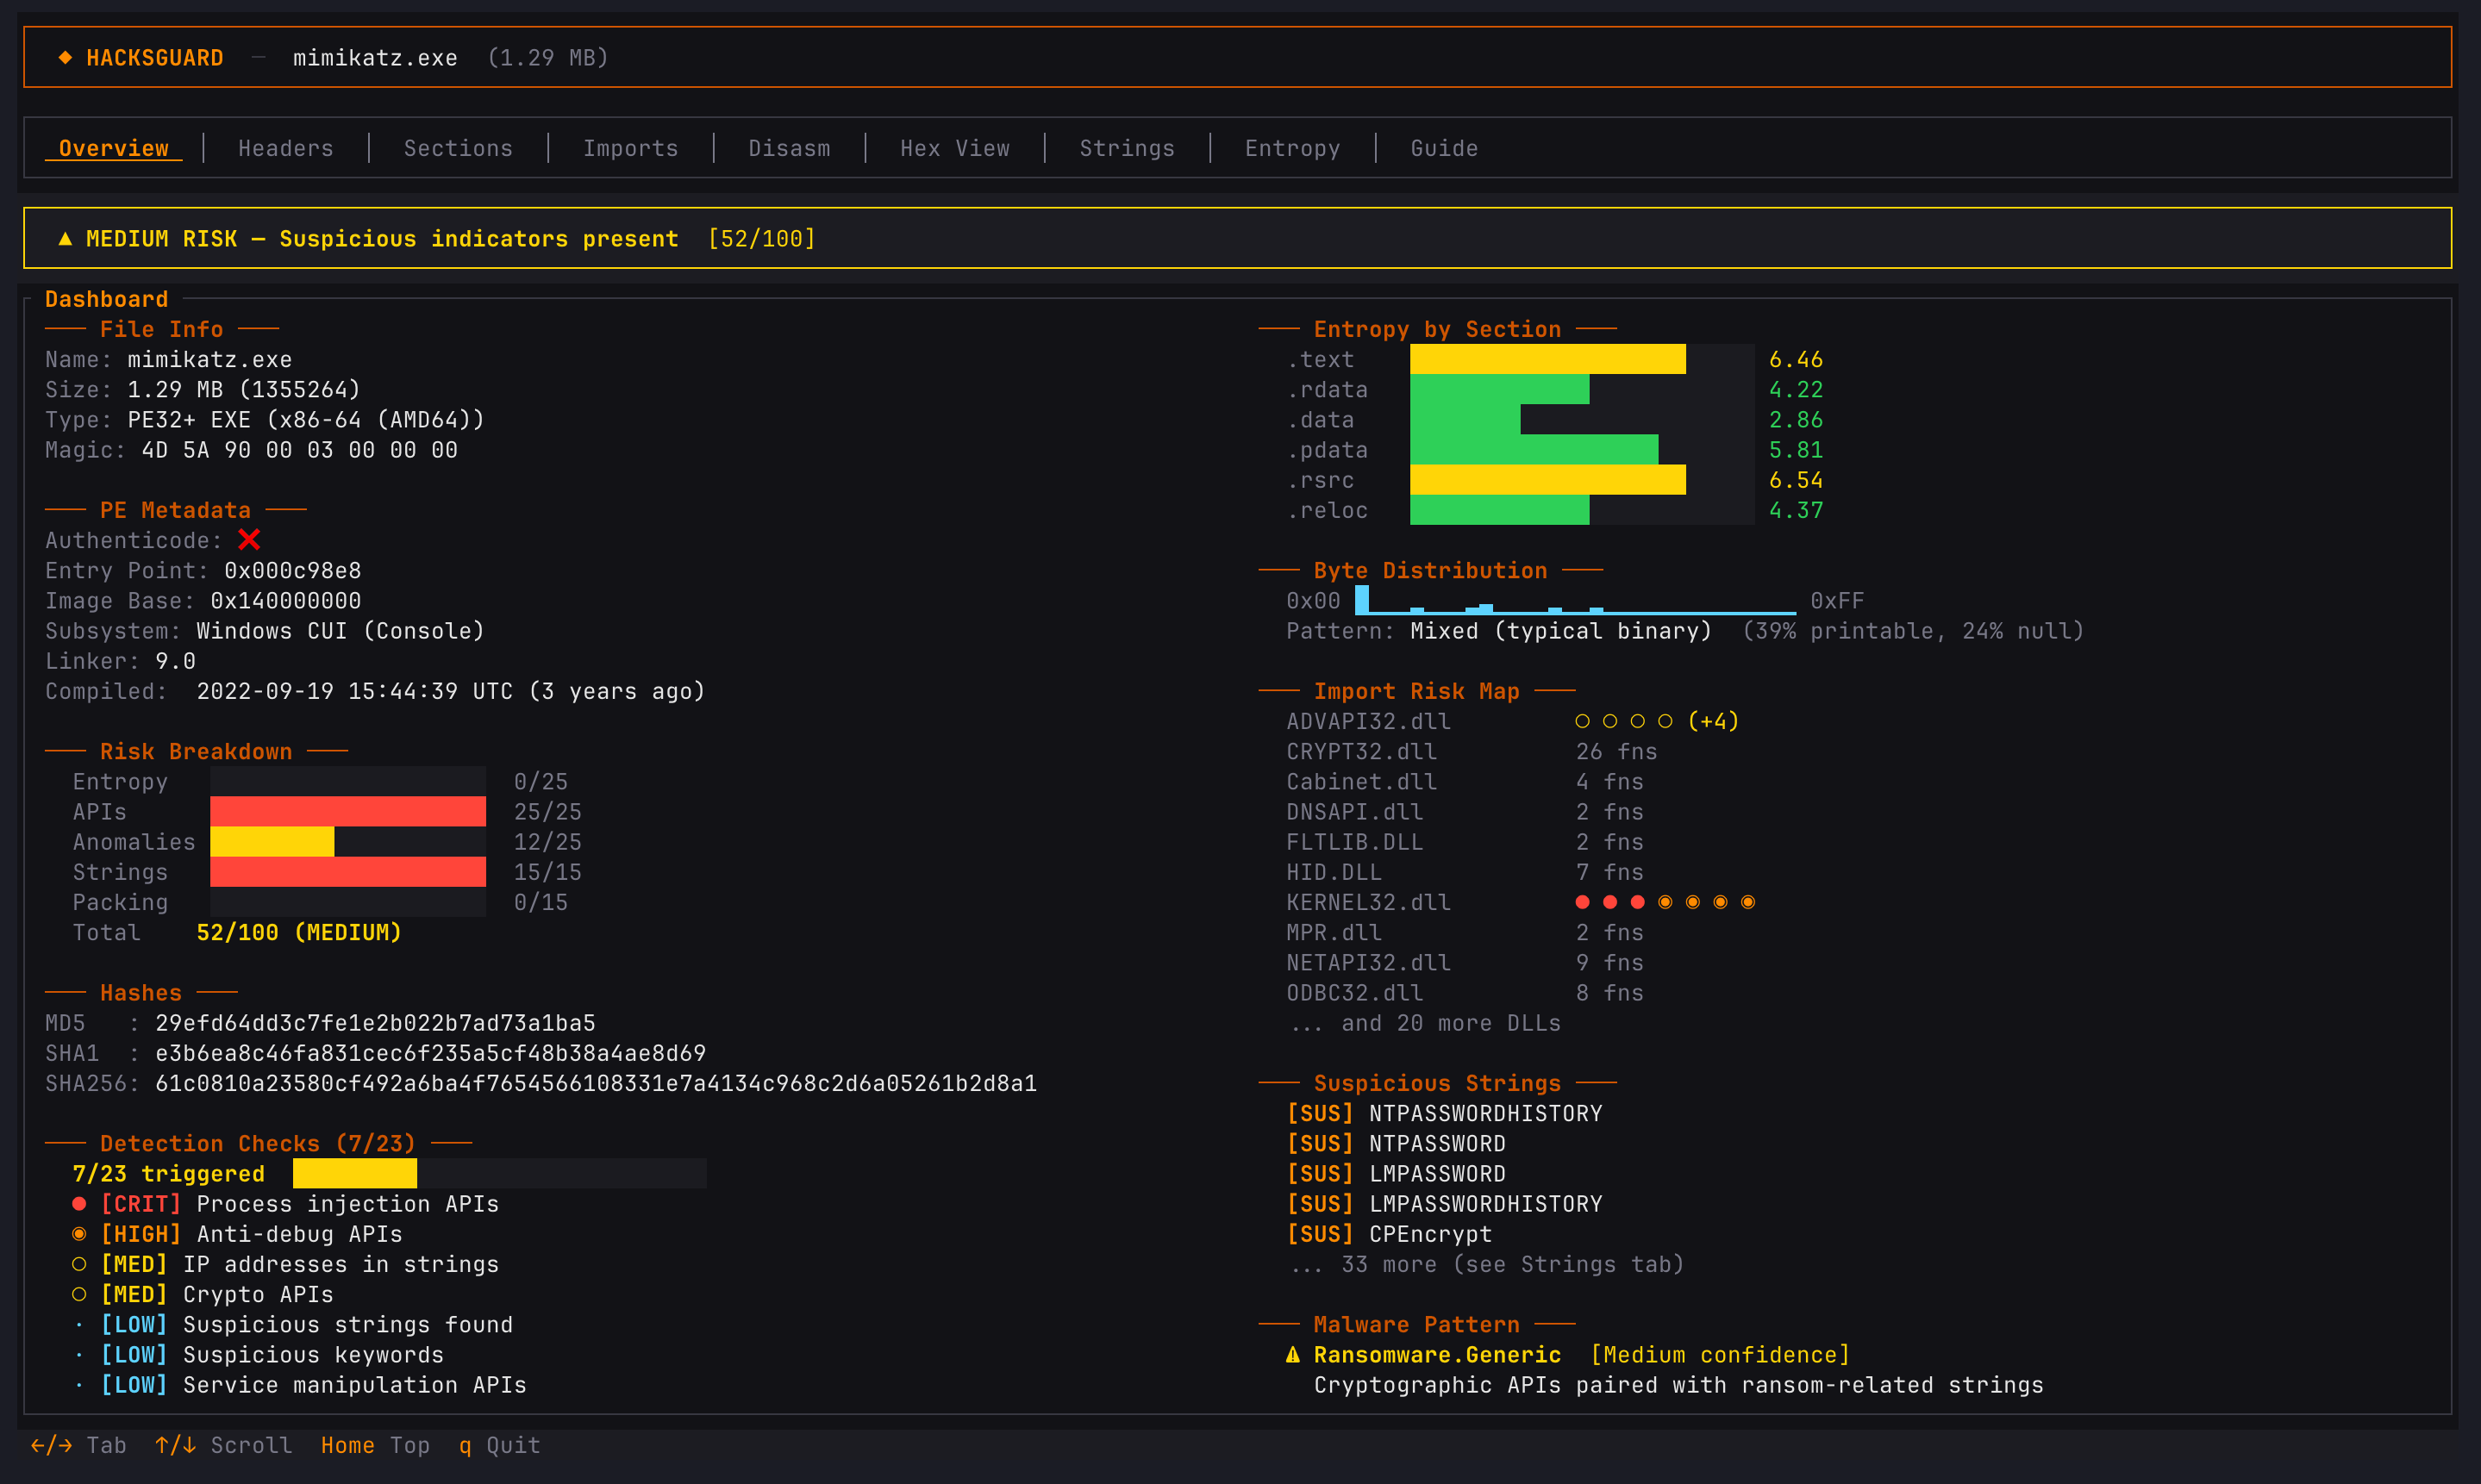 rhacknarok/hacksguard
Rustで構築された、非常に高速でマルチスレッドのTUIマルウェア解析ツール。詳細なPEパース、YARAスキャン、ヒューリスティックリスクスコアリングを備えています。
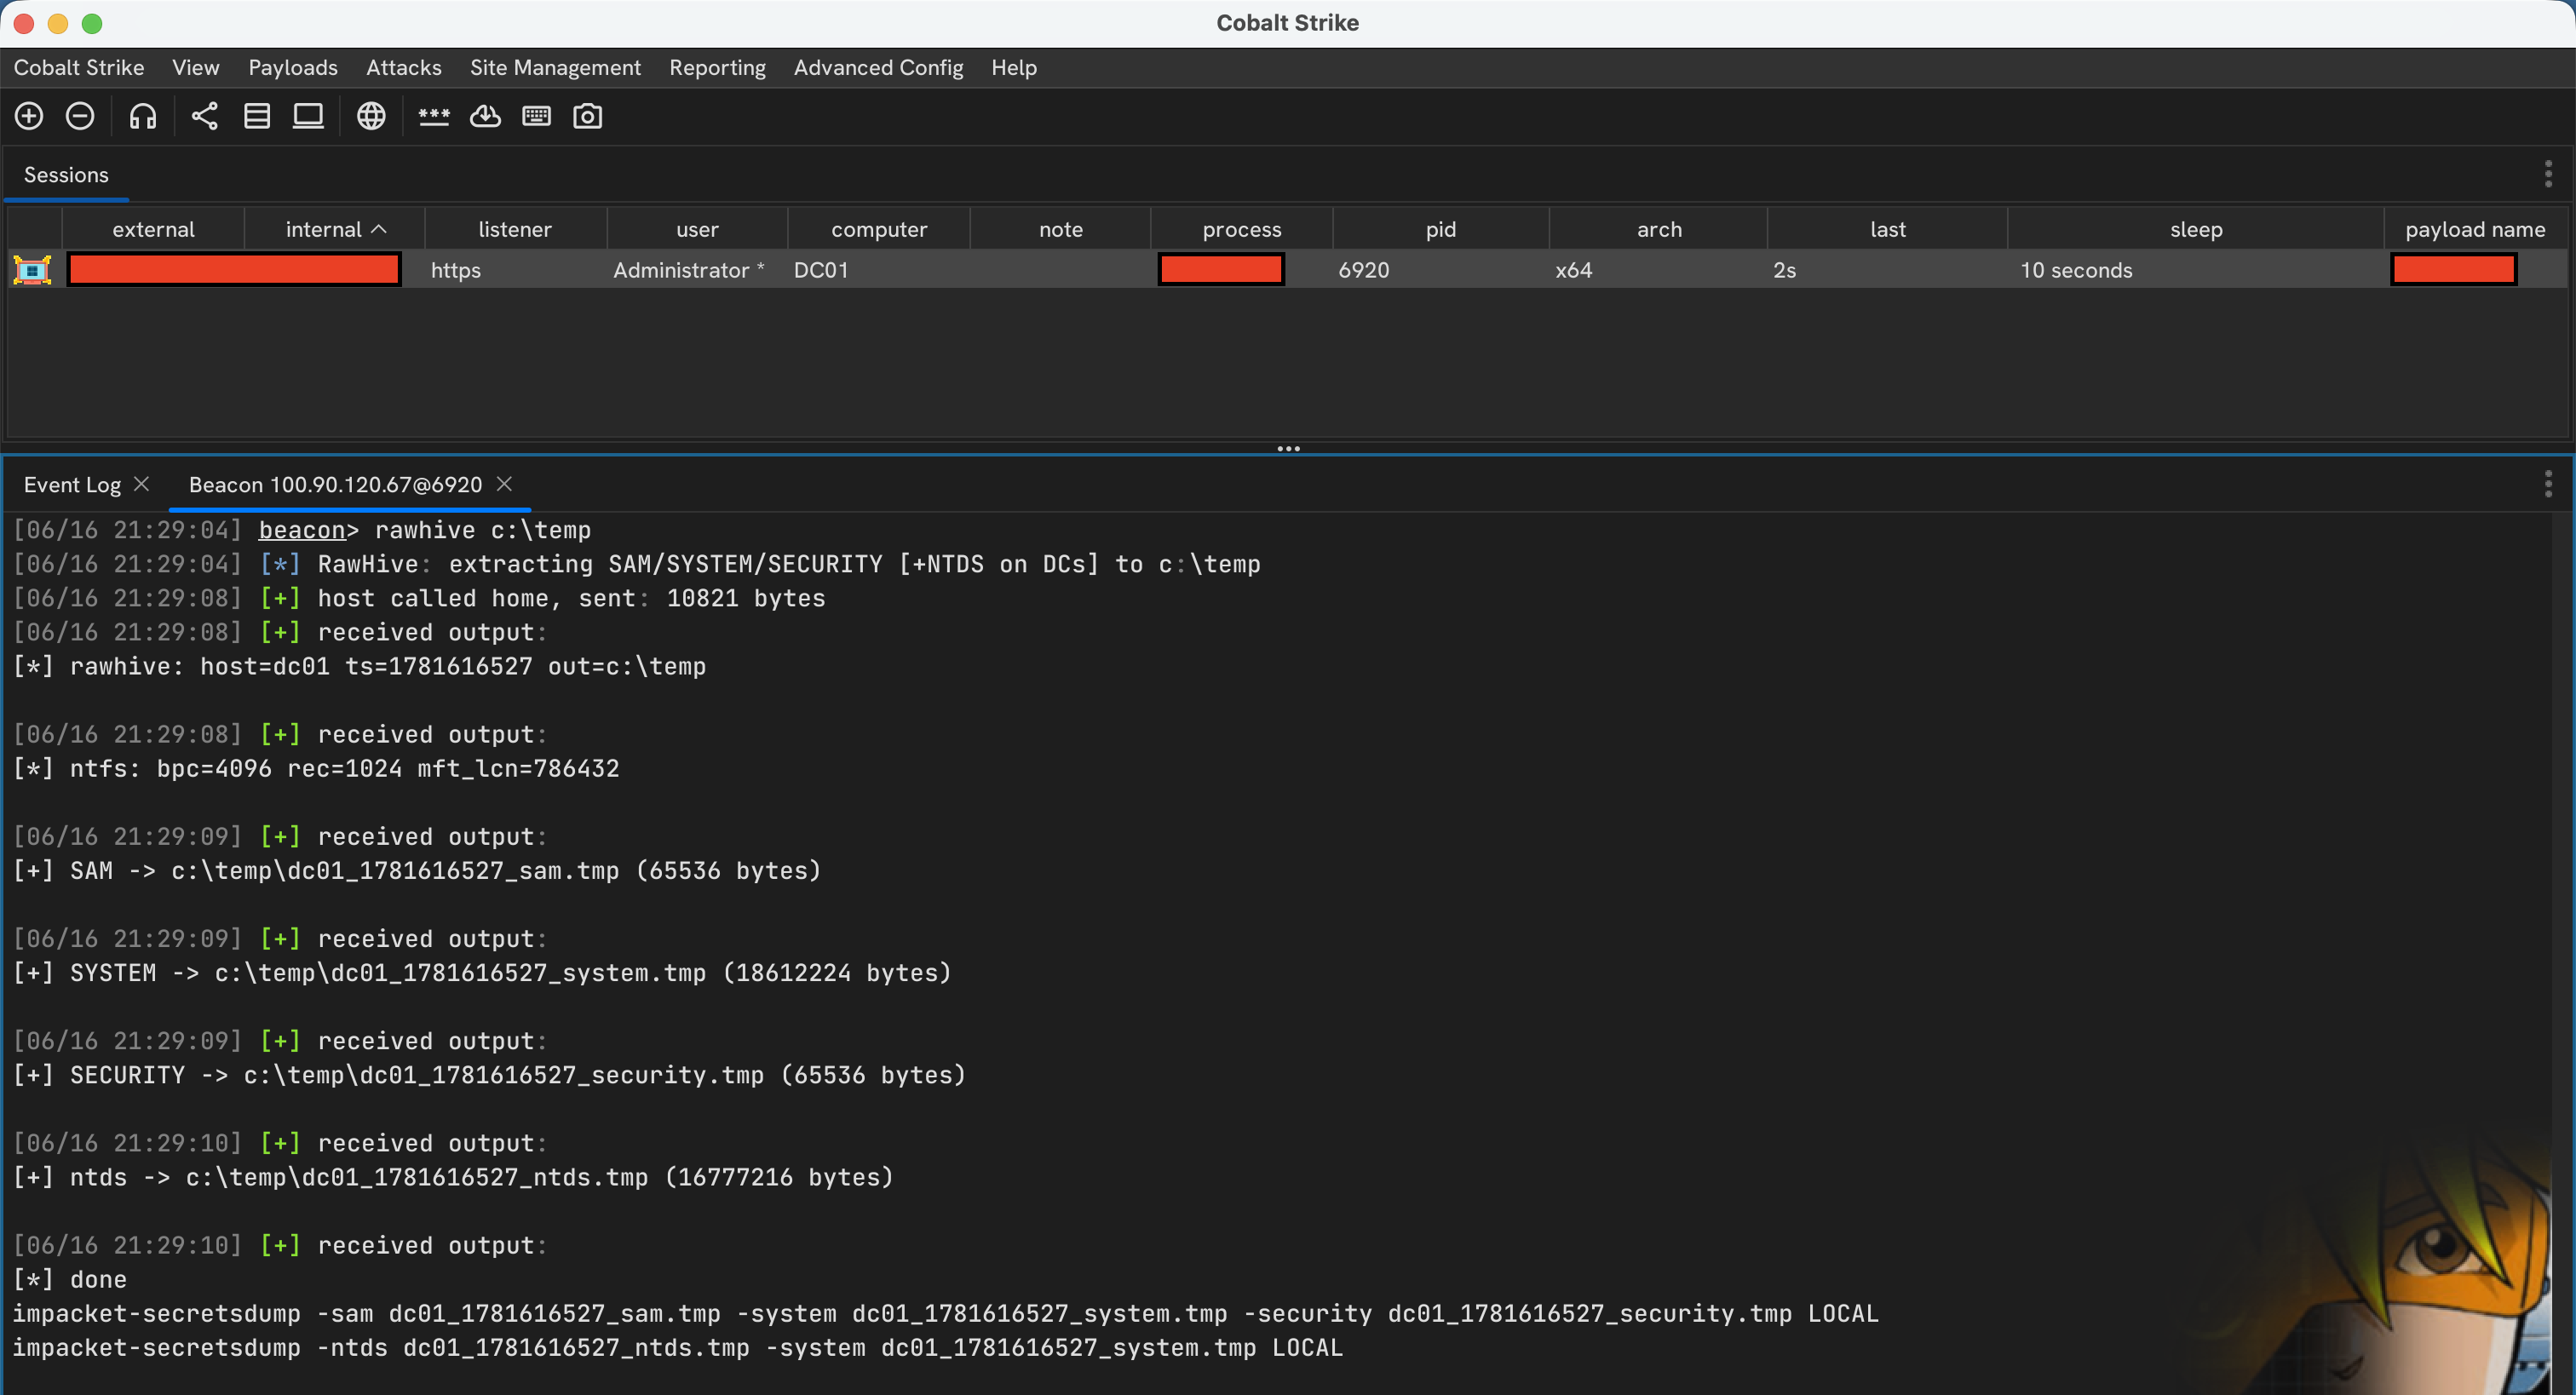 nmht3t/rawhive
Cobalt Strike BOFは、NTFSメタデータを解析し、ディスクから直接ファイルデータを読み取ることで、生のNTFSボリュームから選択したWindowsレジストリハイブを抽出します。
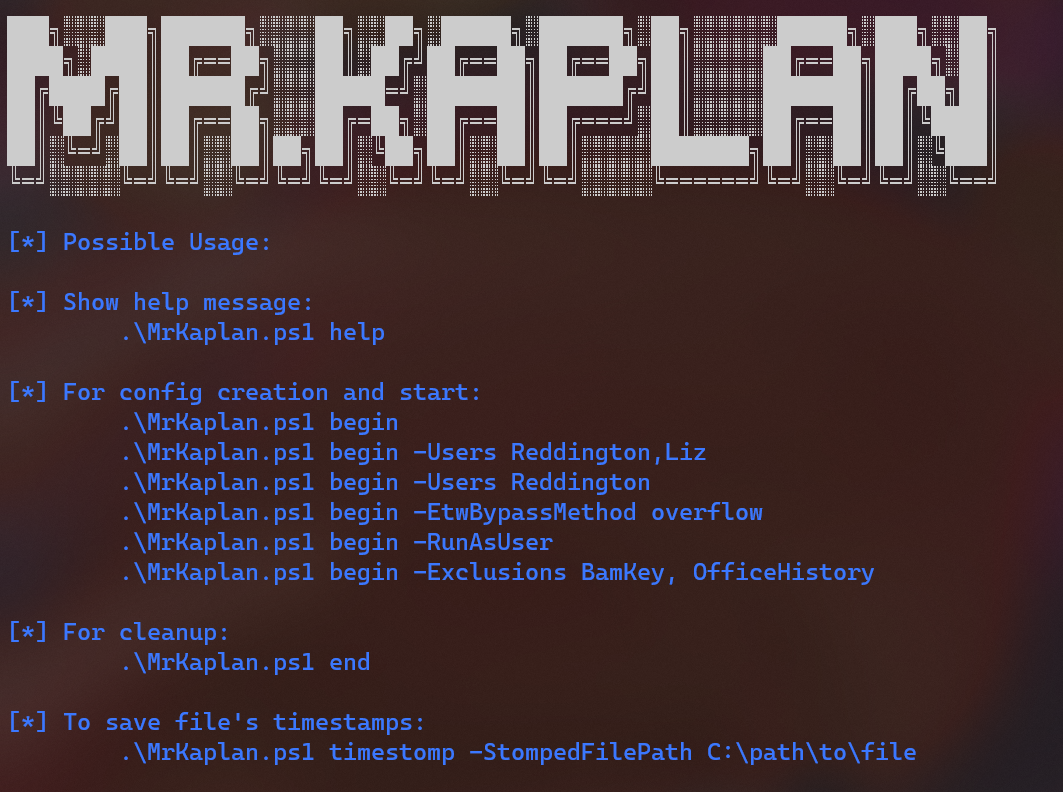 idov31/mrkaplan
レッドチーム向けのPowerShellツールで、イベントログを停止し、ファイルやレジストリのアーティファクトを削除し、Windowsシステム上の複数ユーザーにわたってタイムスタンプを保存することで、実行痕跡を消去します。
 redrum0381/ataboy
ATAboyは、レガシーなCHS方式のみのIDE(PATA)ハードドライブを、最新のコンピュータに標準のUSBマスストレージデバイスとして接続できる、ユーザーフレンドリーなブリッジです。
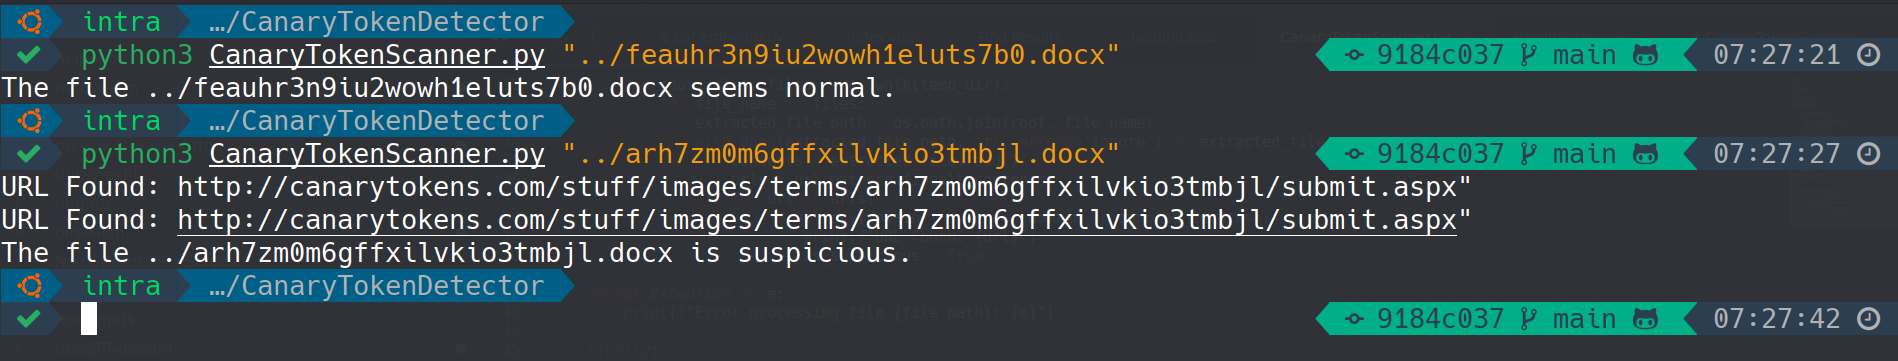 0xnslabs/canarytokenscanner
OfficeドキュメントおよびPDF(docx、xlsx、pptx、pdf)内のCanaryTokensを、アラートを発動させることなく検出します。
 denandz/lpc_sniffer_tpm
ICEStick用の低ピン数スニファー - TPMチップを対象
 realitynet/ios_triage
「chekcra1ned」iOSデバイスからデータを抽出するBashスクリプト
 daffainfo/vol-rs
Volatility 3 を Rust に移植。同じ出力で、はるかに高速。
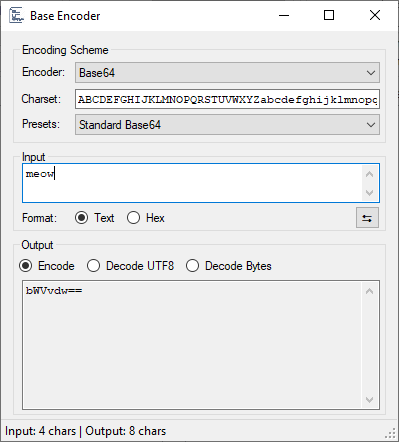 demonslay335/cryptotester
暗号を扱うためのユーティリティ、ランサムウェア分析向け。
 nmantani/fileinsight-plugins
FileInsight-plugins: McAfee FileInsight ヘックスエディターのマルウェア解析用デコードツールボックス