
 #1
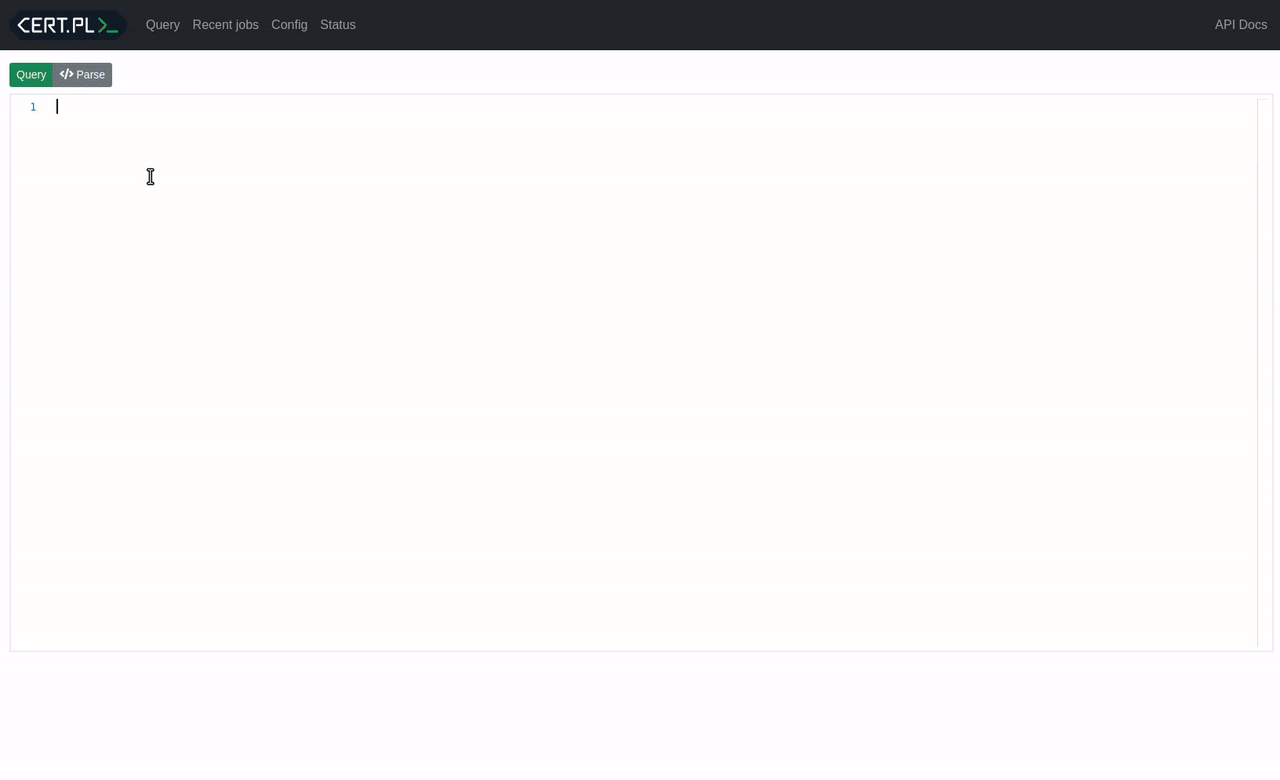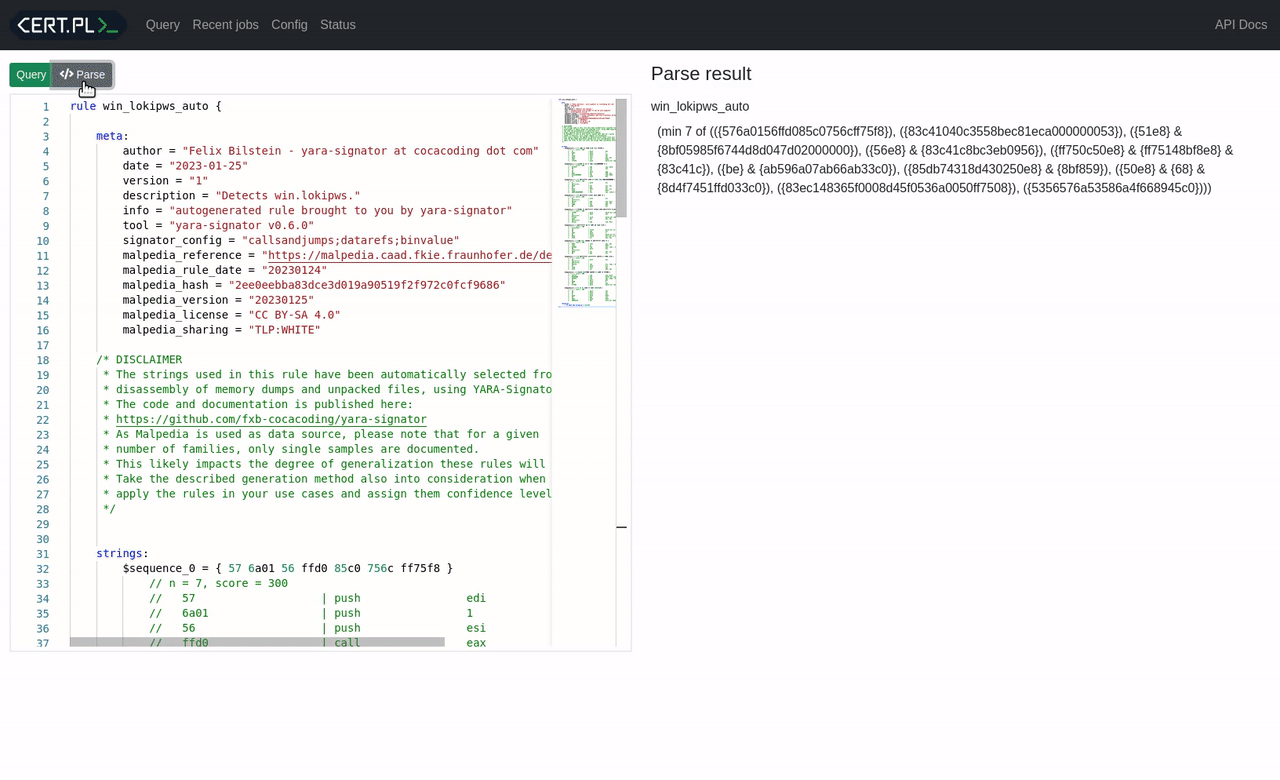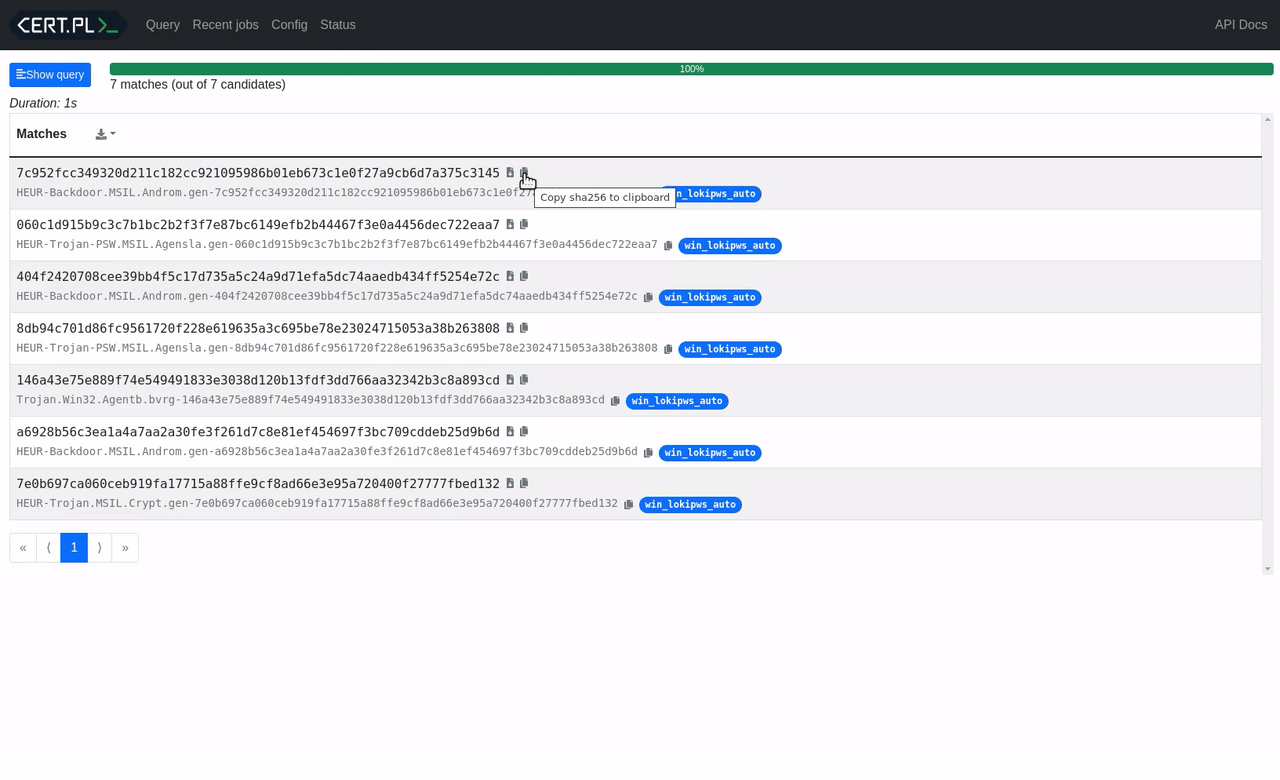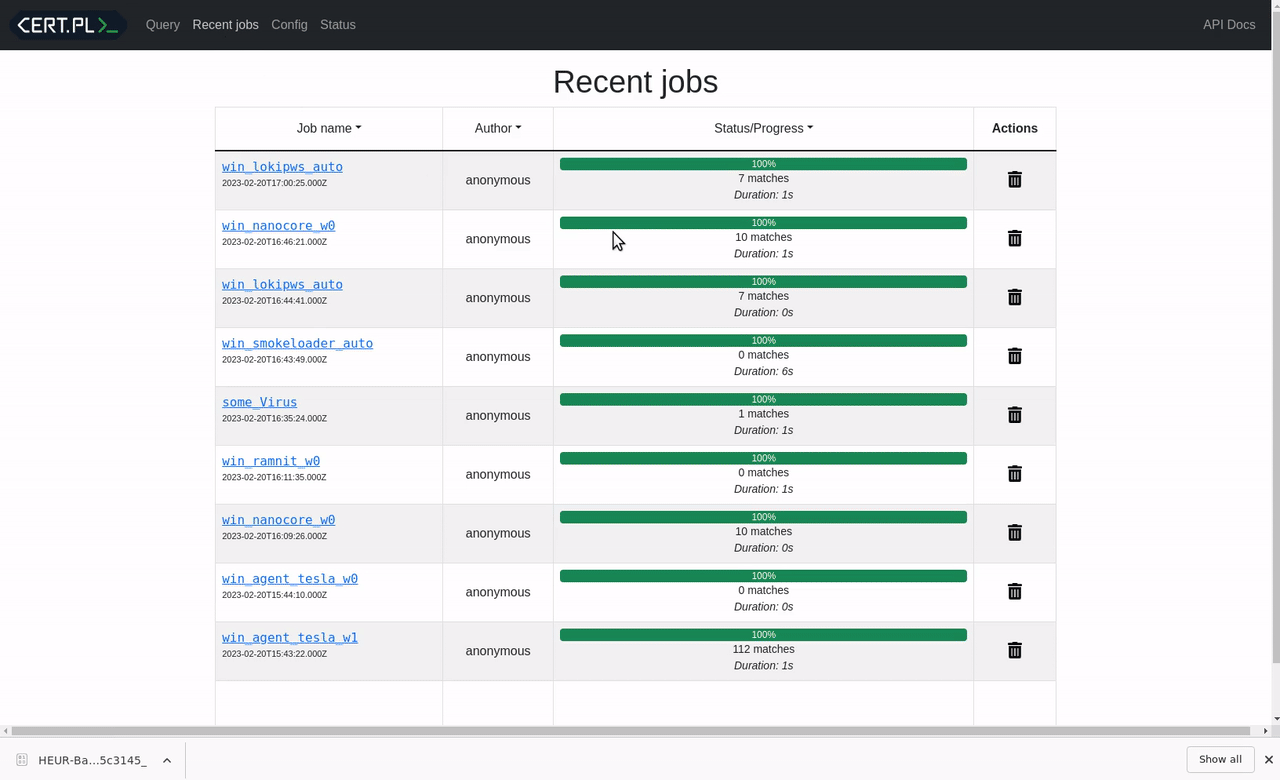
 cert-polska/mquery
YARAマルウェアクエリアクセラレーター(ウェブフロントエンド)
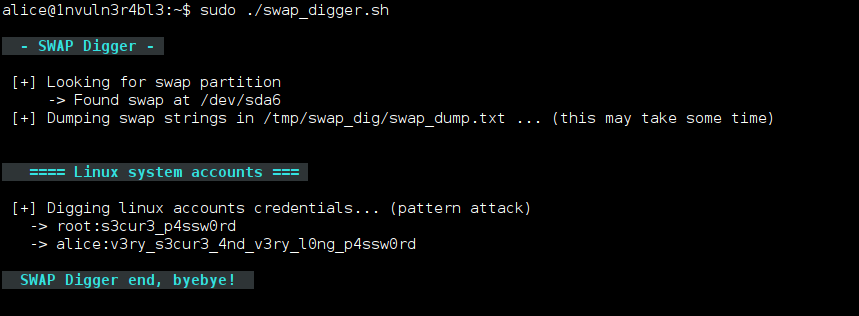 sevagas/swap_digger
Linuxスワップ解析を自動化し、権限昇格後やフォレンジック調査中にユーザー資格情報、Webフォームデータ、WiFiキー、HTTP認証情報を抽出します。
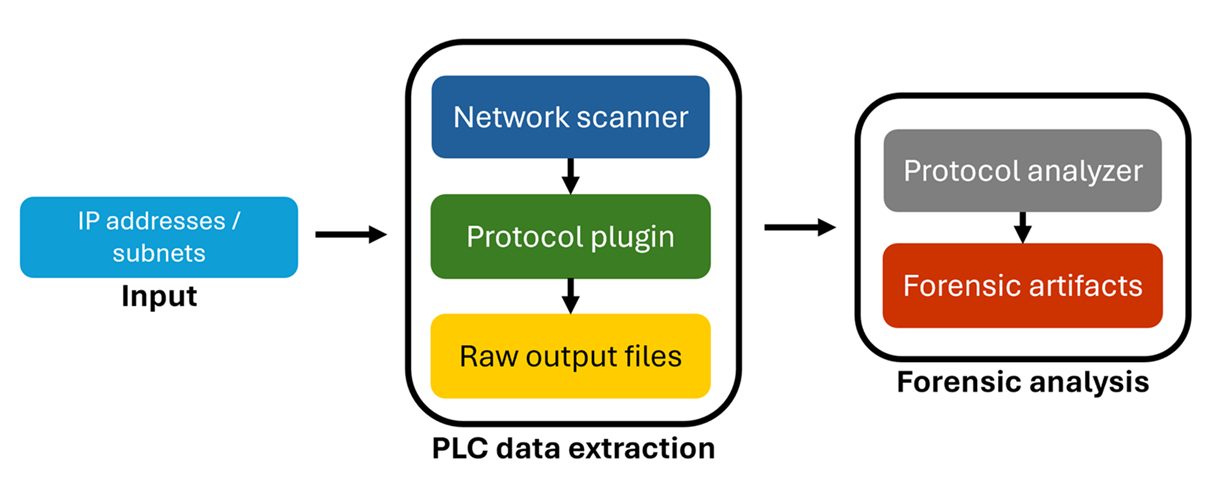 microsoft/ics-forensics-tools
オープンソースのフォレンジックフレームワークで、産業用PLCのメタデータとプロジェクトファイルを分析します。ICS環境内の不審なアーティファクトをスキャンし、インシデント対応や手動調査を支援します。
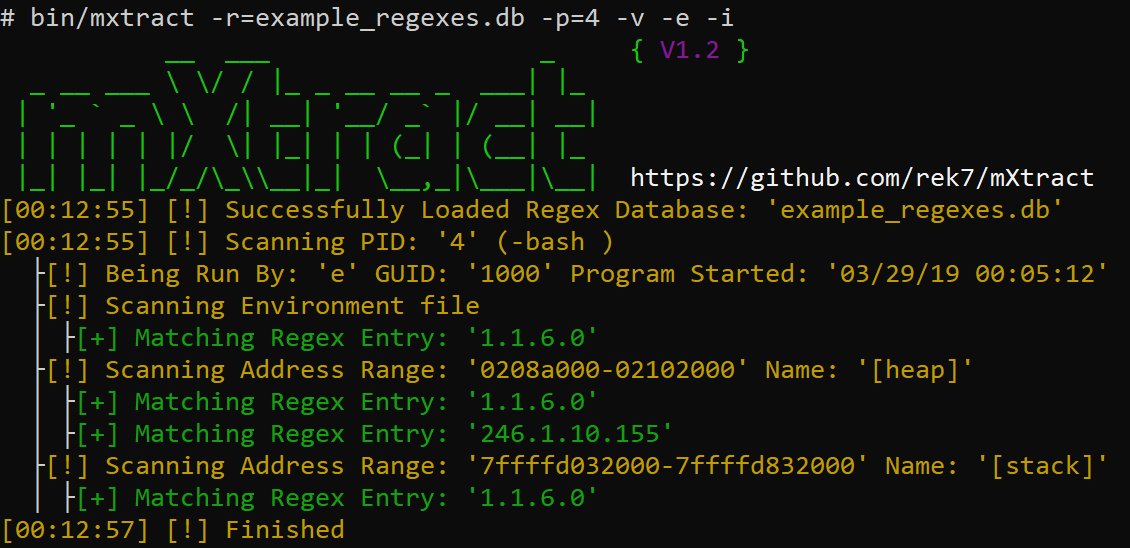
 last-emo-boy/rikune
Windows実行可能ファイルおよびバイナリ形式のリバースエンジニアリングのためのMCPサーバー。静的トリアージ、Ghidra支援による関数復元、プラグイン駆動のツール、アーティファクト管理、オプションの分離されたWindowsランタイム実行を組み合わせています。
 tsale/awesome-dfir-skills
InfoSec実務者向けの、厳選されたDFIRスキルとワークフローのコレクション。
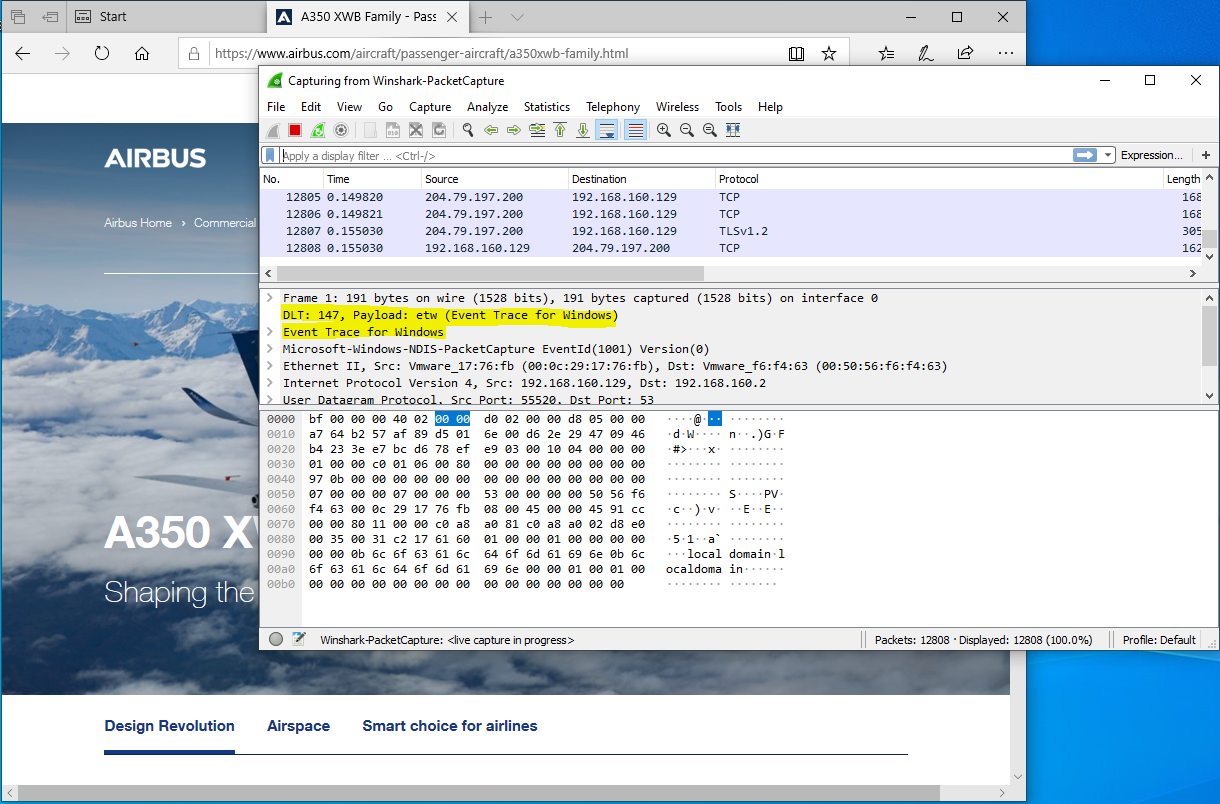 airbus-cert/winshark
ETWを計装するためのWiresharkプラグイン
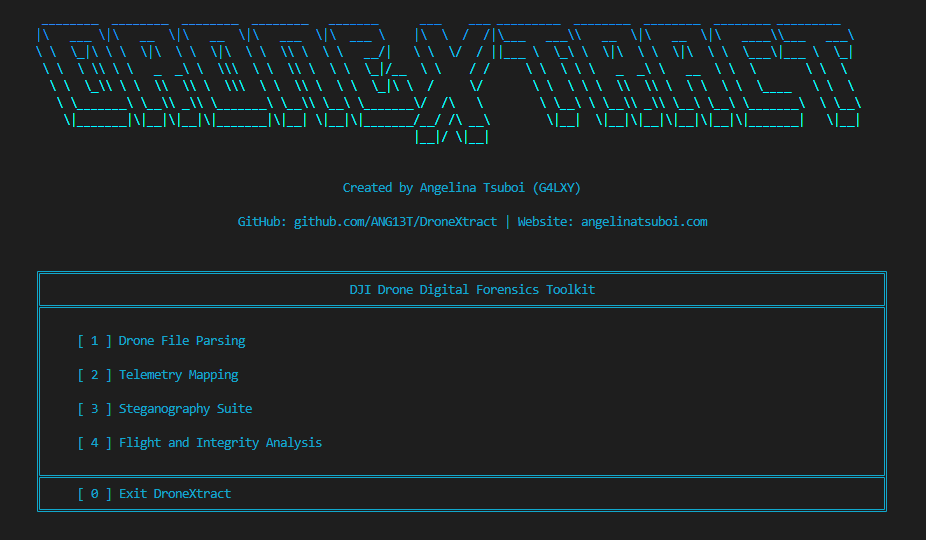 ang13t/dronextract
DJIドローン向けデジタルフォレンジックススイート。テレメトリファイルを解析し、ステガノグラフィを介して隠しデータを抽出、飛行経路を可視化、異常なセンサー活動を検出します。

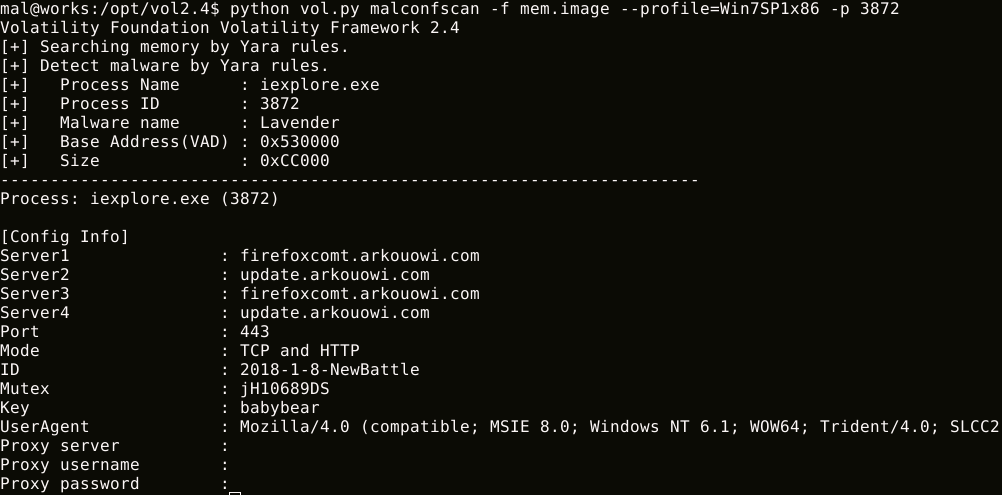 jpcertcc/malconfscan
Volatilityプラグイン: 既知のマルウェアの設定データ抽出
 v1d1an/s1em
このプロジェクトは、SIEM、SIRP、Threat Intelをすべて統合したものです。
 rxwx/chlonium
オフラインDPAPI状態キー復号化を用いてブラウザ間でChromiumのクッキーとパスワードをクローン・インポートし、AES-256 GCM暗号化データベースをサポートするレッドチーム運用向けツールです。
 momenbasel/htb-writeups
500以上のHack The Boxマシンのwriteups、400以上のチャレンジソリューション、そして知識グラフ、攻撃経路図、スキルツリーなどのインタラクティブな学習ツールを含む、ペネトレーションテストと資格試験対策のための体系化されたコレクション。
 detuxsandbox/detux
マルチプラットフォーム Linux サンドボックス
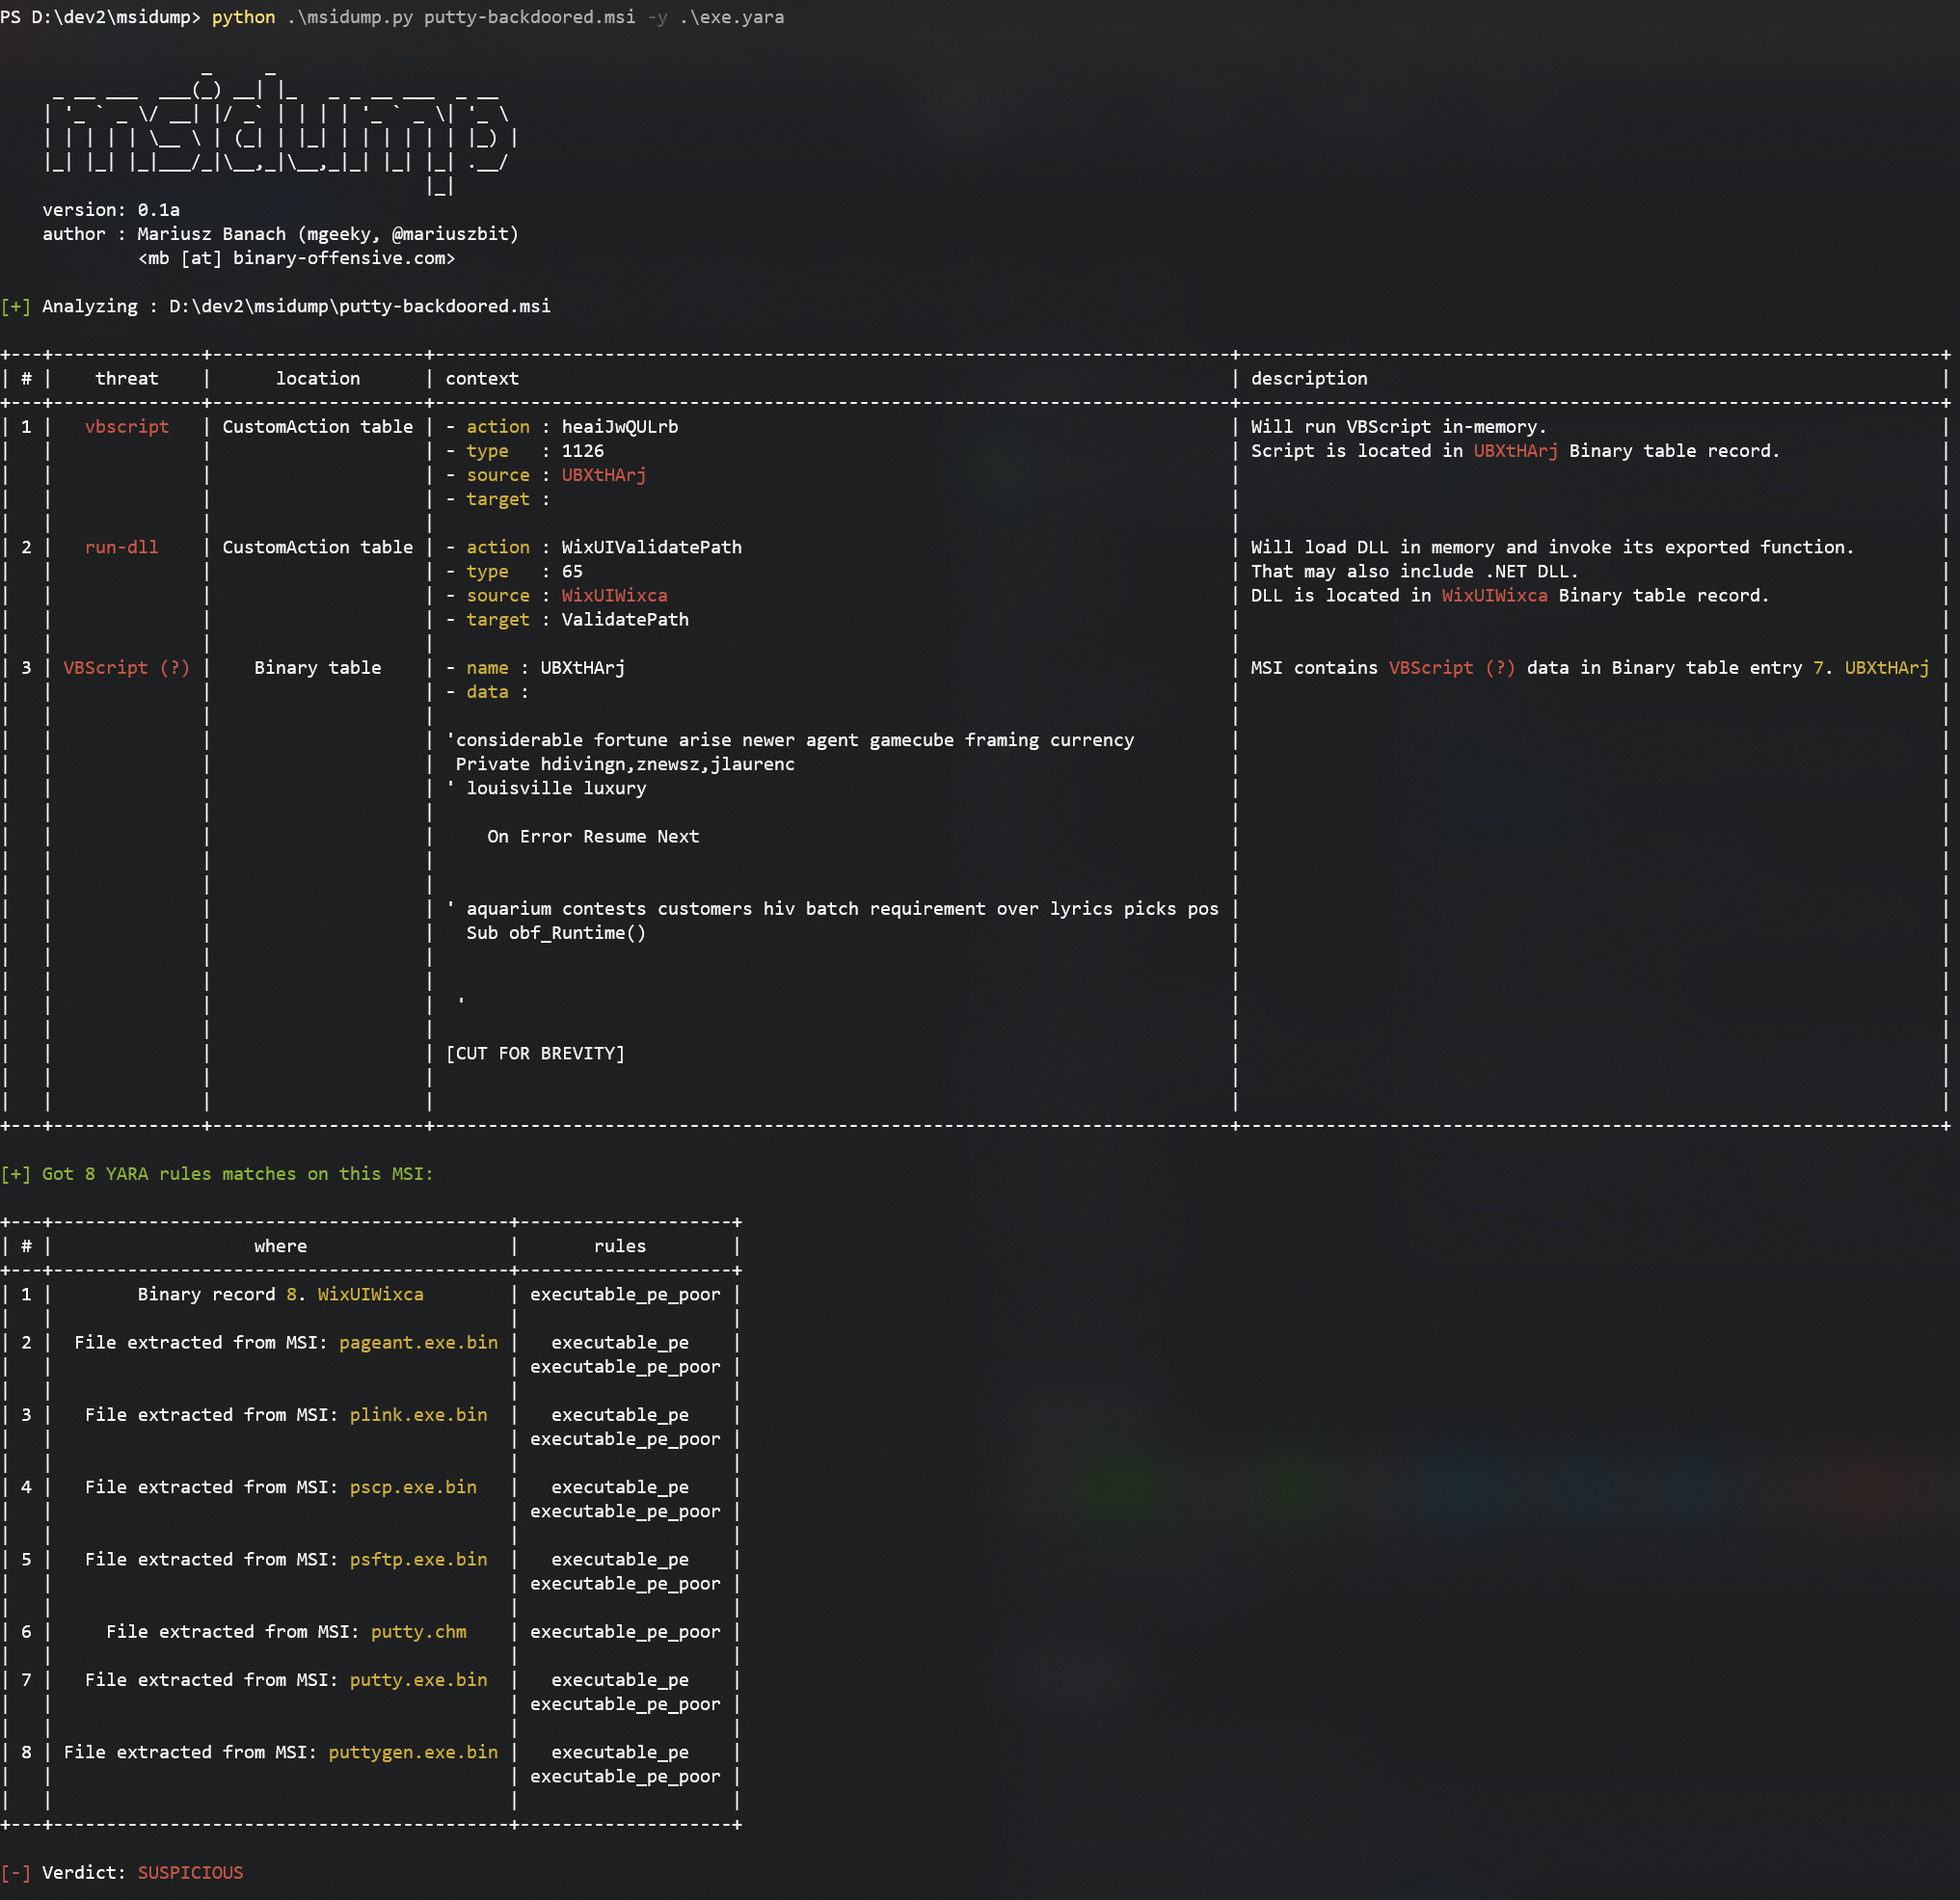 mgeeky/msidump
MSI Dump - 悪意のあるMSIインストールパッケージを解析し、ファイル、ストリーム、バイナリデータを抽出し、YARAスキャナーを組み込んだツールです。









