
 sevagas/swap_digger
Linuxスワップ解析を自動化し、権限昇格後やフォレンジック調査中にユーザー資格情報、Webフォームデータ、WiFiキー、HTTP認証情報を抽出します。



swap_digger は、ポストエクスプロイテーションやフォレンジック目的で Linux スワップ分析を自動化する bash スクリプトです。スワップの抽出を自動化し、Linux ユーザー認証情報、Web フォームの認証情報、Web フォームのメールアドレス、HTTP ベーシック認証、WiFi SSID とキーなどを検索します。
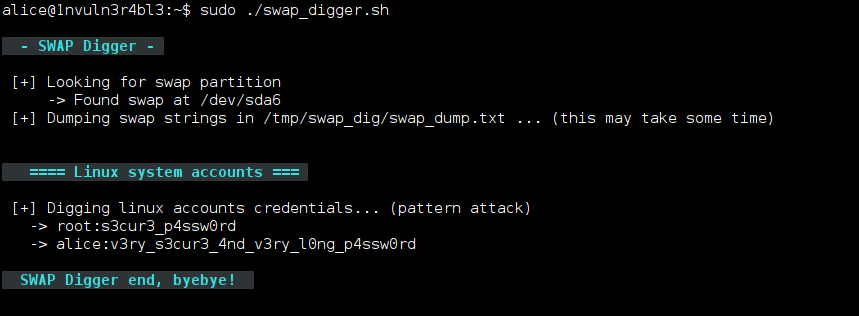
以下のコマンドを使用して、自分のマシンでスクリプトをダウンロードして実行します:
git clone https://github.com/sevagas/swap_digger.git
cd swap_digger
chmod +x swap_digger.sh
sudo ./swap_digger.sh -vx
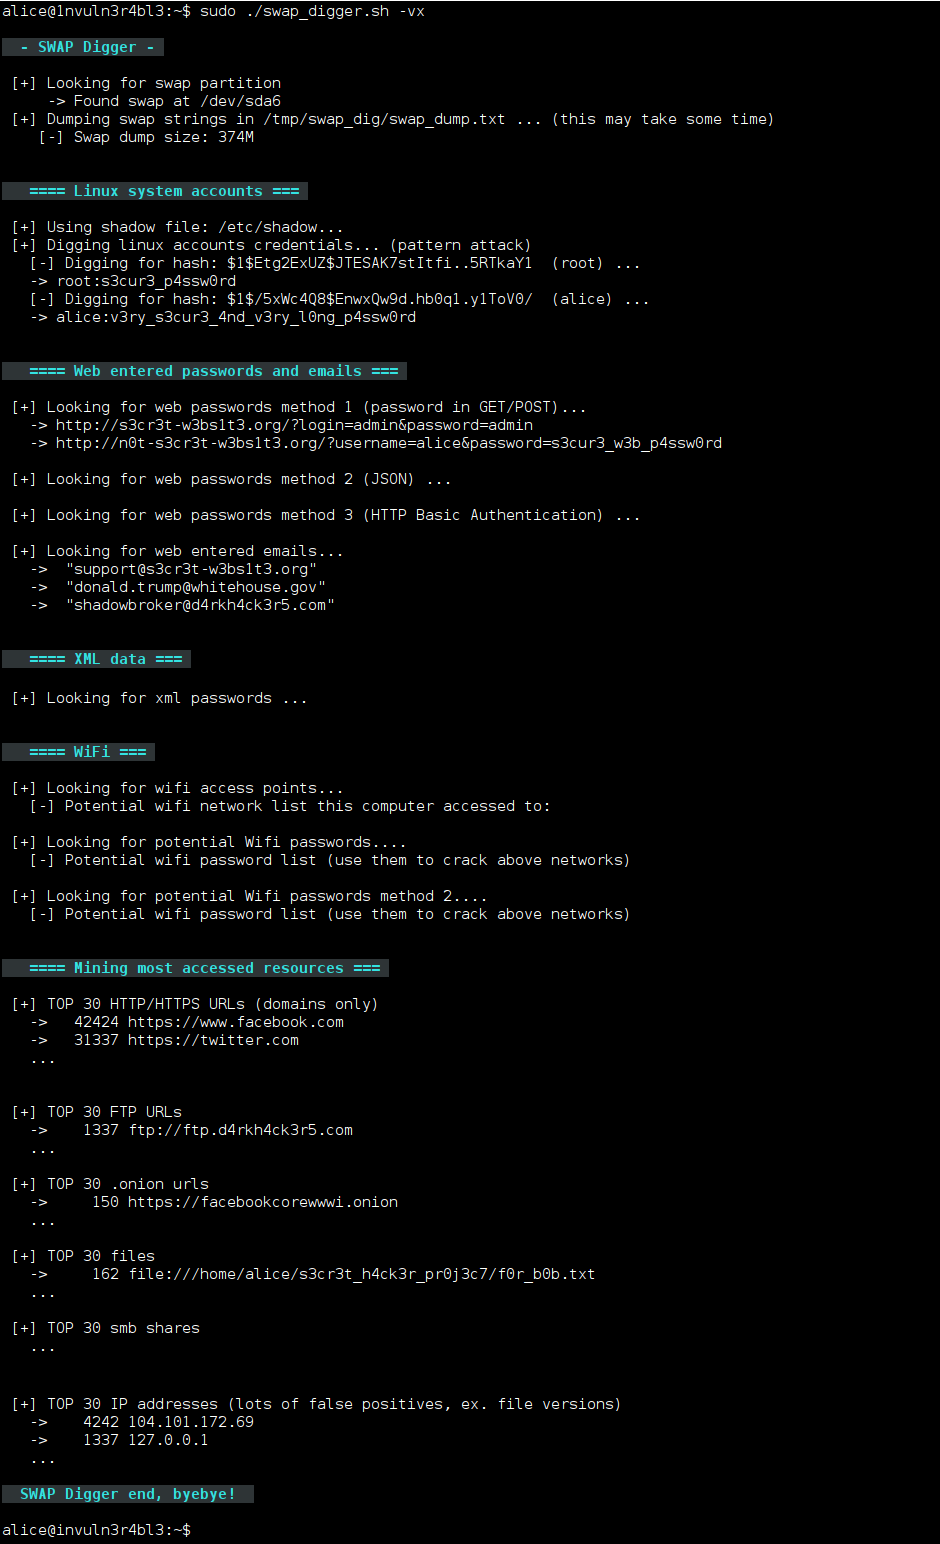
マウントされたハードドライブで swap_digger を使用するには、次の手順を実行します:
まず、以下のコマンドでスクリプトをダウンロードします:
git clone https://github.com/sevagas/swap_digger.git
cd swap_digger
chmod +x swap_digger.sh
次に、ターゲットのスワップファイル/パーティションを見つけます:
sudo ./swap_digger.sh -S
最後に、次のコマンドでターゲットを分析します:
sudo ./swap_digger.sh -vx -r path/to/mounted/target/root/fs -s path/to/target/swap/device
以下のコマンドを使用して、サードパーティのマシンでスクリプトをダウンロードして実行します (ペンテストやCTFに便利です):
wget https://raw.githubusercontent.com/sevagas/swap_digger/master/swap_digger.sh
chmod +x swap_digger.sh
sudo ./swap_digger.sh -vx -c
注意: -c オプションを使用すると、swap_digger によって作成されたディレクトリ (/tmp/swap_dig) が自動的に削除されます。
クリアテキストの Linux ユーザーパスワードのみを回復する必要がある場合は、次のコマンドを実行するだけです:
sudo ./swap_digger.sh
すべてのオプション:
 ./swap_digger.sh [ OPTIONS ]
 Options :
  -x, --extended    ターゲットスワップ上で拡張テストを実行し、その他の興味深いデータを取得します
        (Webパスワード、メール、WiFi認証情報、最もアクセスされたURLなど)
  -g, --guessing  観測と統計に基づいて潜在的なパスワードを推測しようとします
        警告: このオプションは信頼性が低く、多くのパスワードを掘り出すかもしれませんが、同時に何百もの誤検出を発生させる可能性があります。
  -h, --help    このヘルプを表示します。
  -v, --verbose 冗長モード。
  -l, --log すべての出力をログファイルに記録します (生成された作業ディレクトリ内に保護されます)。
  -c, --clean スクリプト終了時に生成された作業ディレクトリを自動的に消去します (ログファイルも削除されます)
  -r PATH, --root-path=PATH   ターゲットファイルシステムのルートの場所 (デフォルト値は /)
        フォレンジック分析のために、ターゲットがマウントされたファイルシステムである場合にこの値を変更します。
        このオプションは、-s オプションと一緒に使用してスワップデバイスのパスを指定する必要があります。
  -s PATH, --swap-path=PATH   分析するスワップデバイスまたはスワップダンプの場所
        スワップダンプまたはマウントされた外部スワップパーティションのフォレンジック/リモート分析にこのオプションを使用します。
        このオプションは、少なくとも /<root-path>/etc/shadow が存在する -r オプションと一緒に使用する必要があります。
  -S, --swap-search   利用可能なすべてのスワップデバイスを検索します (フォレンジックに使用)。
スワップダイギングに関するブログ記事:
Twitterアカウント @EmericNasi でお気軽にメッセージを送ってください。
GNU General Public License バージョン 3
著作権 2017-2021 Emeric “Sio” Nasi (ブログ)






