
 #1

 clausing/scripts
デジタルフォレンジック、インシデントレスポンス、ネットワーク分析のためのPythonおよびPerlスクリプト集。ハッシュ署名ツールやパケットgrepユーティリティを含む。
 microsoft/routeros-scanner
RouterOS(Mikrotik)のフォレンジックアーティファクトと脆弱性をスキャンするツール。
 star-sg/random-scripts
悪意のあるLNKサンプルを解析し、MHTMLからOLEオブジェクトを抽出し、ファビコンをハッシュ化してフィッシングサイトを追跡するためのDFIRおよびOSINT Pythonスクリプト集。
 sims718718/unifiedthreathunting
セキュリティチーム向けに、トリガー、SMART仮説、実現可能性ゲート、スコープ設定、ハント計画、結果報告を網羅する、構造化された反復可能な脅威ハンティング手法を文書化します。
 thomaspoppelgaard/netscaler-ctx697096-checker
Citrix NetScaler CTX697096 (CVE-2026-88771–88778) 向けの読み取り専用チェッカー: ビルド、CVE の前提条件、アップグレード リスクを検証し、公開 IoC をスキャンして侵害の有無を確認します。
 radkawar/aws-firmware-dump
起動可能なAWS AMIのEBSディスクを取得し、EBS direct API経由でスナップショットをsha256マニフェスト付きのプライベートS3バケットへストリーミングし、オプションでrawイメージの展開も行います。
 jeeberrr/honeypot-stuff
ハニーポットでキャプチャしたものに関するマルウェア分析レポートのようなもの
 seekbytes/ipa
PDFファイルを深く分析するためのGUIアナライザー。悪意のあるペイロードを検出し、オブジェクトの関係を理解し、脅威分析に必要な重要情報を抽出します。
 wrongbaud/spidump
ロジックアナライザのキャプチャからSPIフラッシュイメージを再構築するためのツール

 thakur2309/pagasus-pro
Python ADBベースのAndroidデバイス管理およびセキュリティ監査ツールキット。root検出、パーミッションダンプ、デバッグ可能アプリのスキャン、ログおよび連絡先の抽出のためのインタラクティブメニューを備えています。
 hasamba/dfir-companion
DFIR forensics companion server + capture extension
 msuhanov/easy_triage
侵害を受けたシステム(Linux、ESXi、FreeBSD/NetScaler)をトリアージするためのスクリプト
 fkie-cad/sandroid_dexray-intercept
Androidマルウェア解析ツール。暗号化、ファイルシステム、データベース、ネットワーク通信、プロセス操作にわたるアプリケーションの動作にフックすることで、包括的なランタイムプロファイルを作成します。
 emrekybs/osintcase
OSINT調査ケースマッピングツール。エンティティ、関係、証拠、インテリジェンスを整理するためのもの。
 asmitdesai/ubuntils
Ubuntuシステムのフォレンジックトリアージ用Python CLI/TUI — アーティファクト収集、タイムライン相関、Wazuh統合により、永続化メカニズムを検出して修復します。
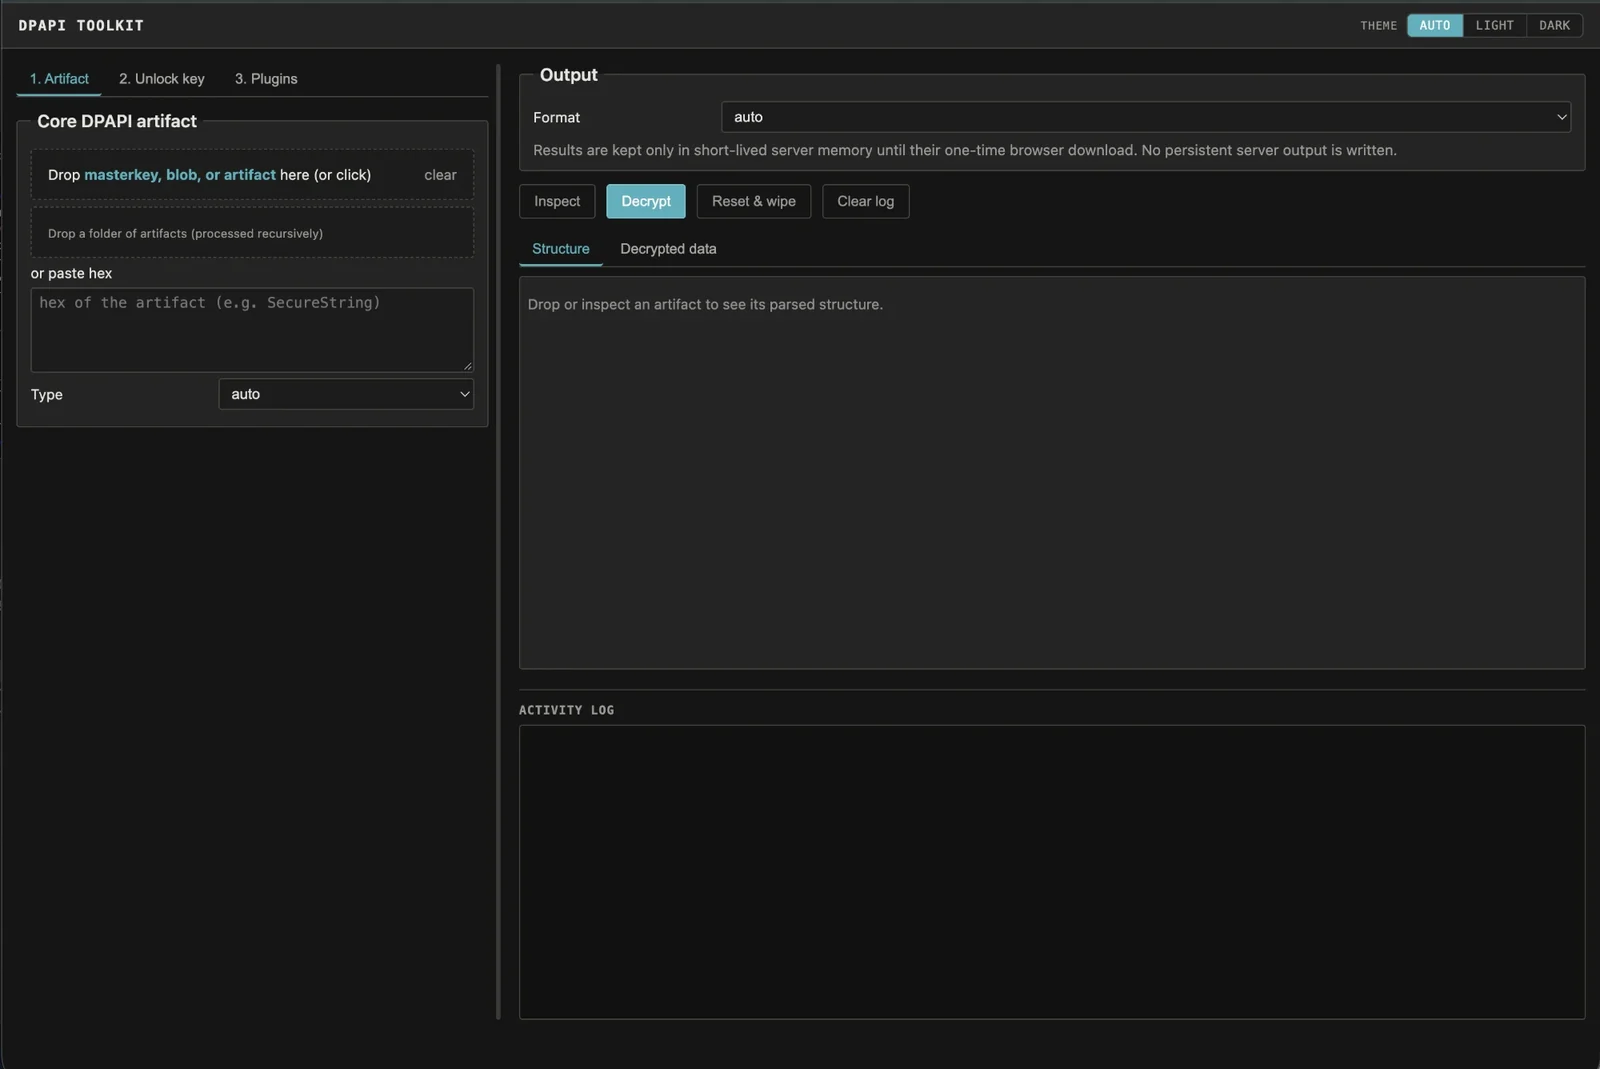 crypt0p3g/dpapi-toolkit
Windows DPAPIアーティファクトをドロップするだけで、そのフォーマットと必要なマスターキーを正確に特定し、キーを入力すれば復号します。オフライン、CLI + Web UI。









