
 #1
システムまたはデータへの不正アクセスを取得するために脆弱性を悪用するためのツール。
Kitploit おすすめ

 tykawaii98/cve-2024-30088
CVE-2024-30088 の概念実証エクスプロイト。AuthzBasepCopyoutInternalSecurityAttributes における Windows カーネルの TOCTOU 脆弱性で、レースコンディションを介した任意書き込みを可能にし、特権昇格を実現します。
 paralelo14/google_explorer
Pythonによる大規模エクスプロイトツール
 safebreach-labs/sireprat
Windows IoT Core 上での SYSTEM としてのリモート コマンド実行(Python2.7 および Python3 向けのリリースが利用可能)
 zhuowei/cheese
CVE-2025-21479 の概念実証、だと思う
 mr-in4inci3le/sliver-gui
Wails で構築された Sliver C2 用のデスクトップオペレーターコンソール。gRPC サービスと直接連携することで、プロキシやプロトコルの再実装を必要とせずに、Sliver 向けのネイティブで軽量な GUI インターフェースを提供します。
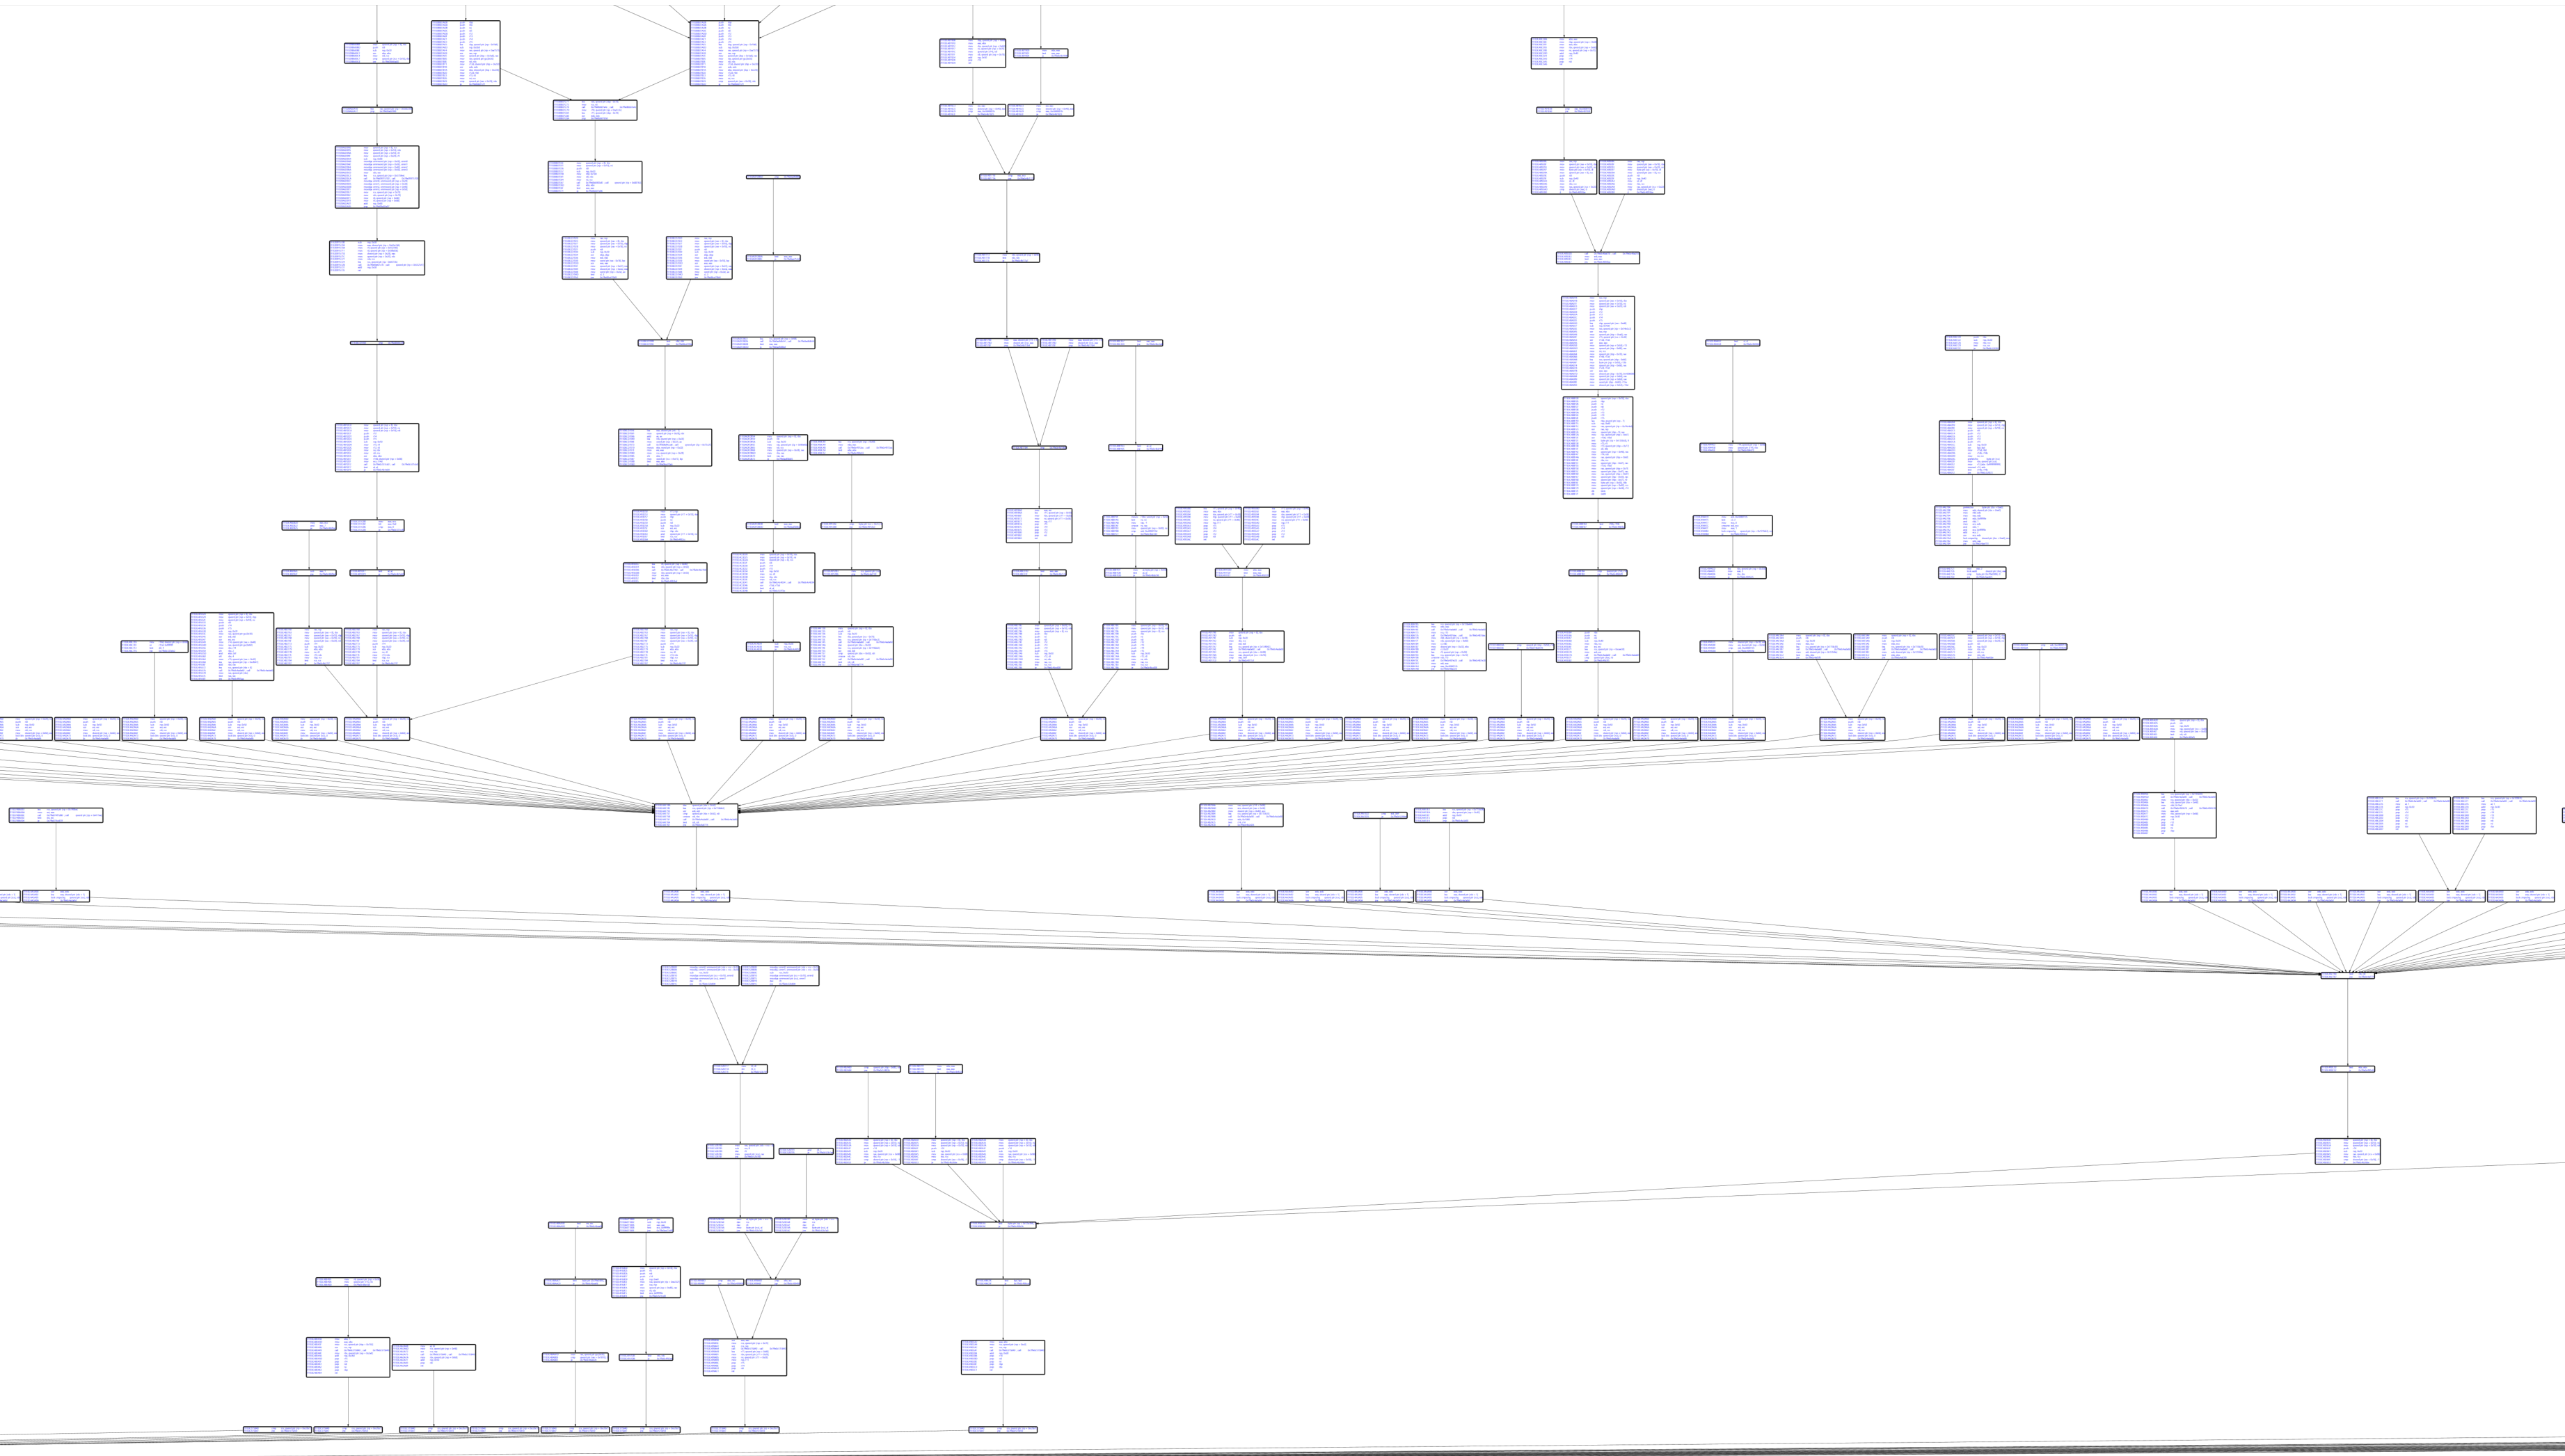 k2/ehtrace
ATraceはWindows上でバイナリの実行をトレースするためのツールです。
 optiv/registry-recon
システム/AV/EDR偵察を実行するCobalt Strike Aggressorスクリプト
 owenpawl/cerberus-re-skill
cerberus-reは、Ghidra、LLDB、Fridaを中心とした再現可能な静的/動的/インストゥルメンテーションの三要素ループを構築するための、ローカルかつApple向けのリバースエンジニアリングワークベンチです。
 samyk/quickjack
Quickjackは、高度なクリックジャッキングおよびフレームスライシング攻撃を直感的に生成するためのポイントアンドクリックツールです。
 awakened1712/cve-2019-11932
libpl_droidsonroids_gif の decoding.c 内の DDGifSlurp における WhatsApp の double-free バグを悪用するシンプルな POC
 ryhanson/externalc2
Cobalt Strike External C2サーバーと通信チャネルを統合するためのライブラリ
 orange-cyberdefense/keepwn
KeePassの発見とシークレット抽出を自動化するpythonツール。
 ben-lichtman/ropr
超高速™マルチスレッドROP Gadget finder。ropper / ropgadget の代替(現在はx86のみ)
 yt1g3r/cve-2020-0688_exp
CVE-2020-0688_EXP 自動トリガーペイロード & 暗号化方式
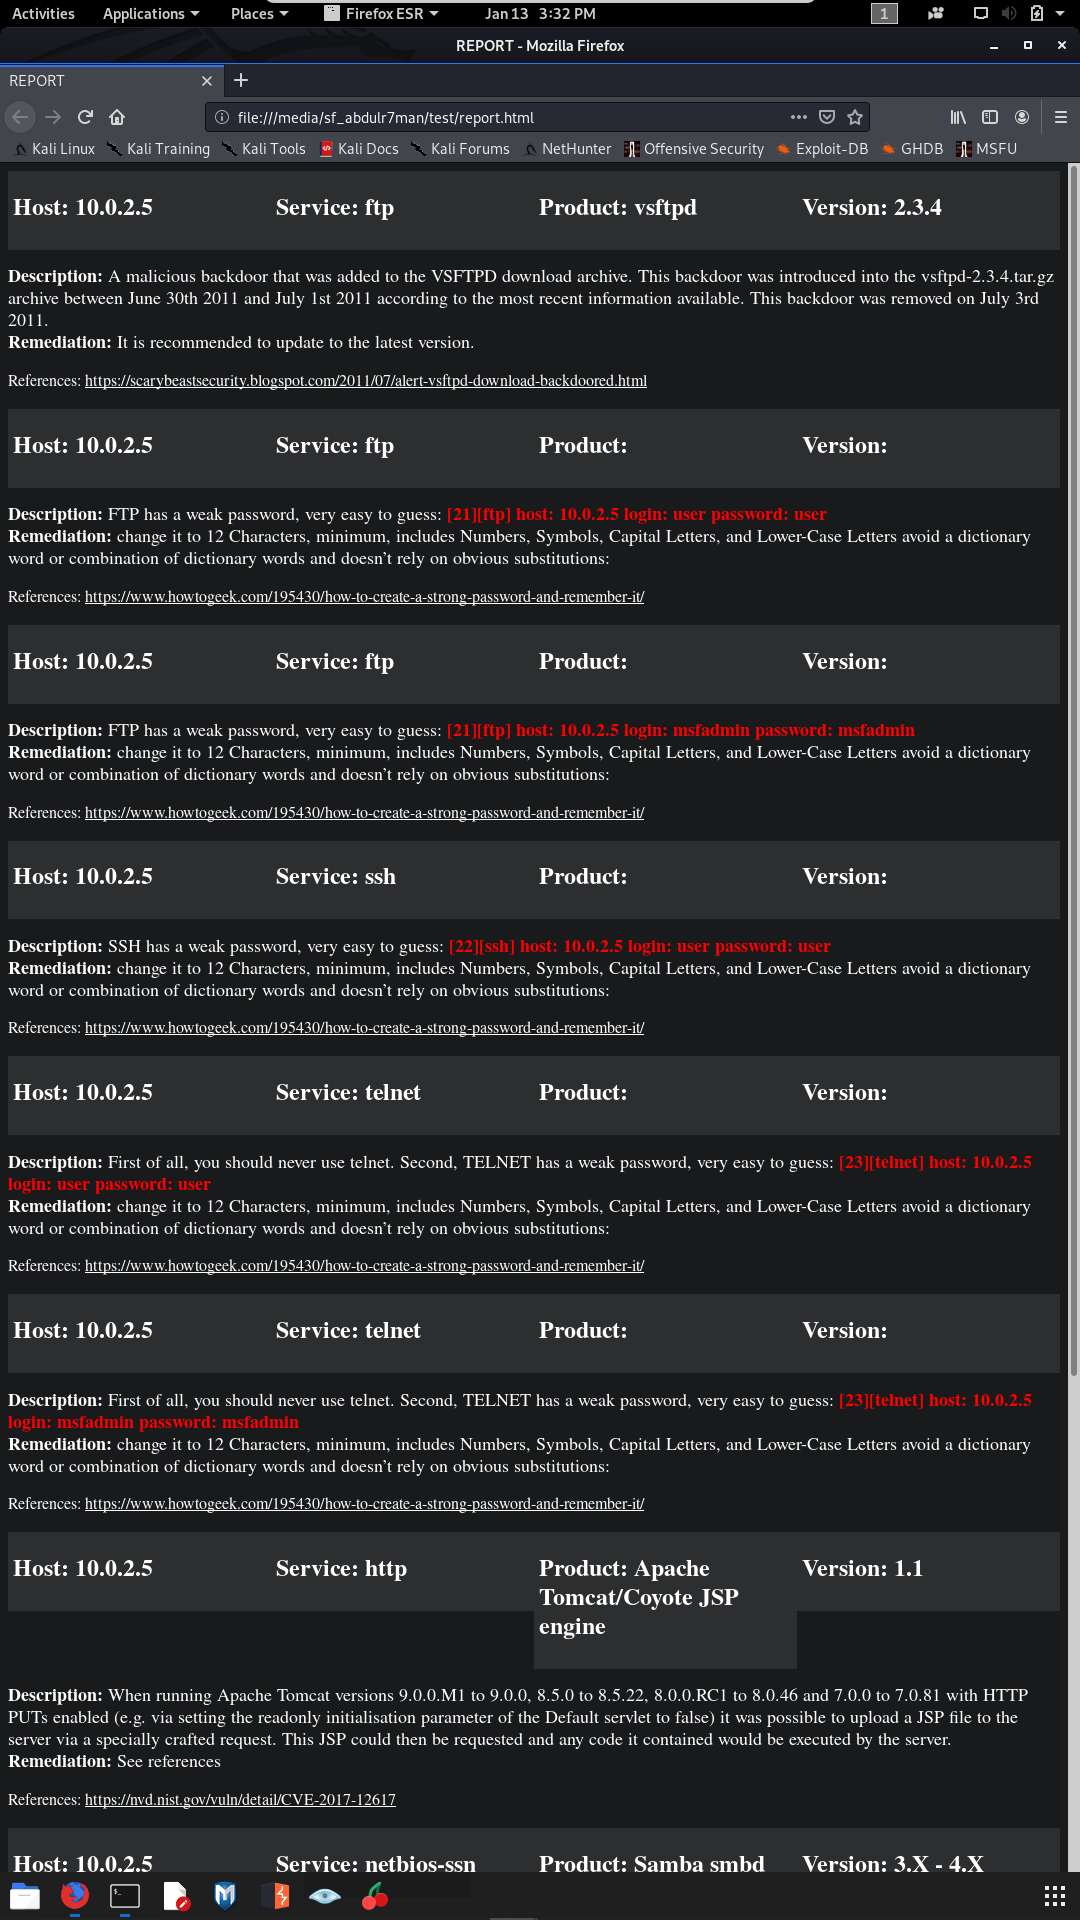 abdulr7mann/hackerenv
IPスイープ、ポートと脆弱性のスキャン、エクスプロイトの実行、そしてHTML/DOCX形式のレポート機能とインタラクティブシェルを提供する自動化されたペネトレーションテストツール。
 jduck/cve-2015-1538-1
CVE-2015-1538-1 用の Python エクスプロイト。Stagefright の 'stsc' MP4 アトム整数オーバーフローを標的として、Android デバイス上でリモートコード実行とリバースシェルを実現します。
 hackerschoice/bincrypter
ELF + SHELL スクリプトのパック/暗号化/難読化
 xorrior/raven
CobaltStrike Websocket 用外部 C2








