#1
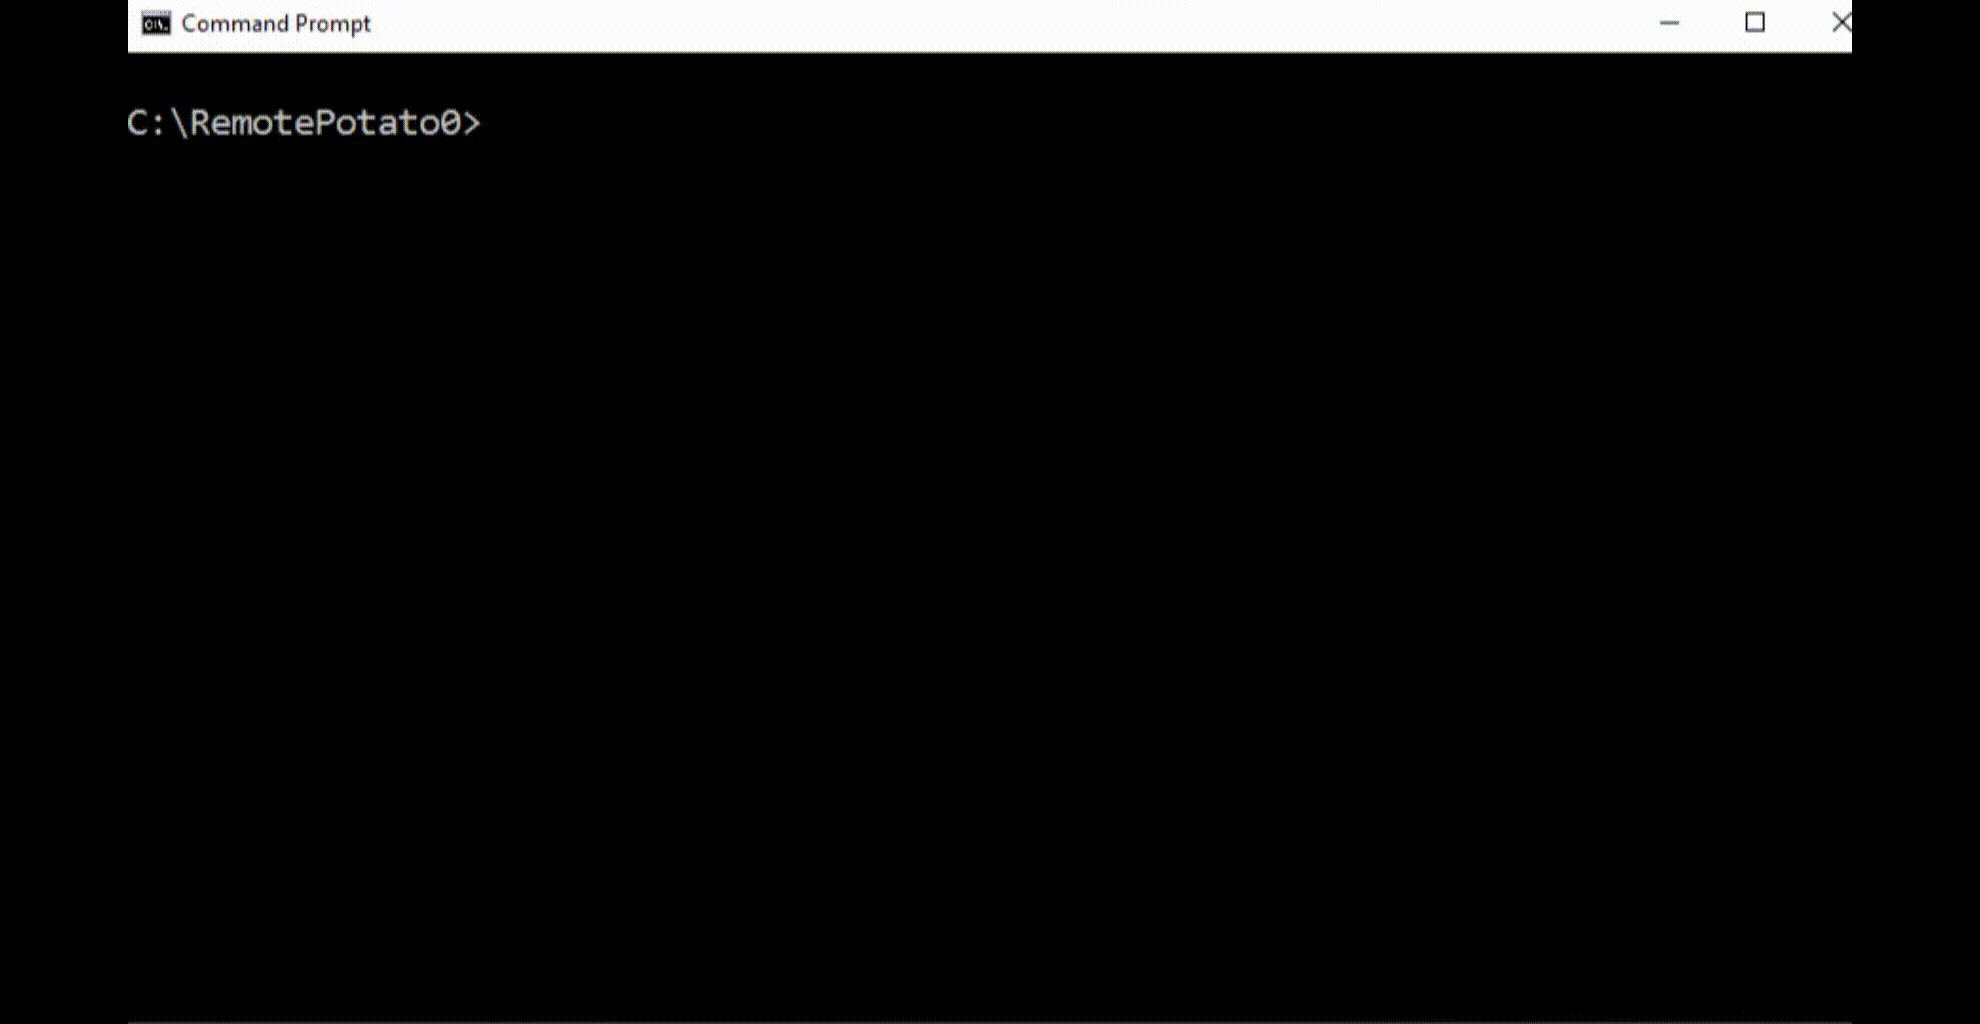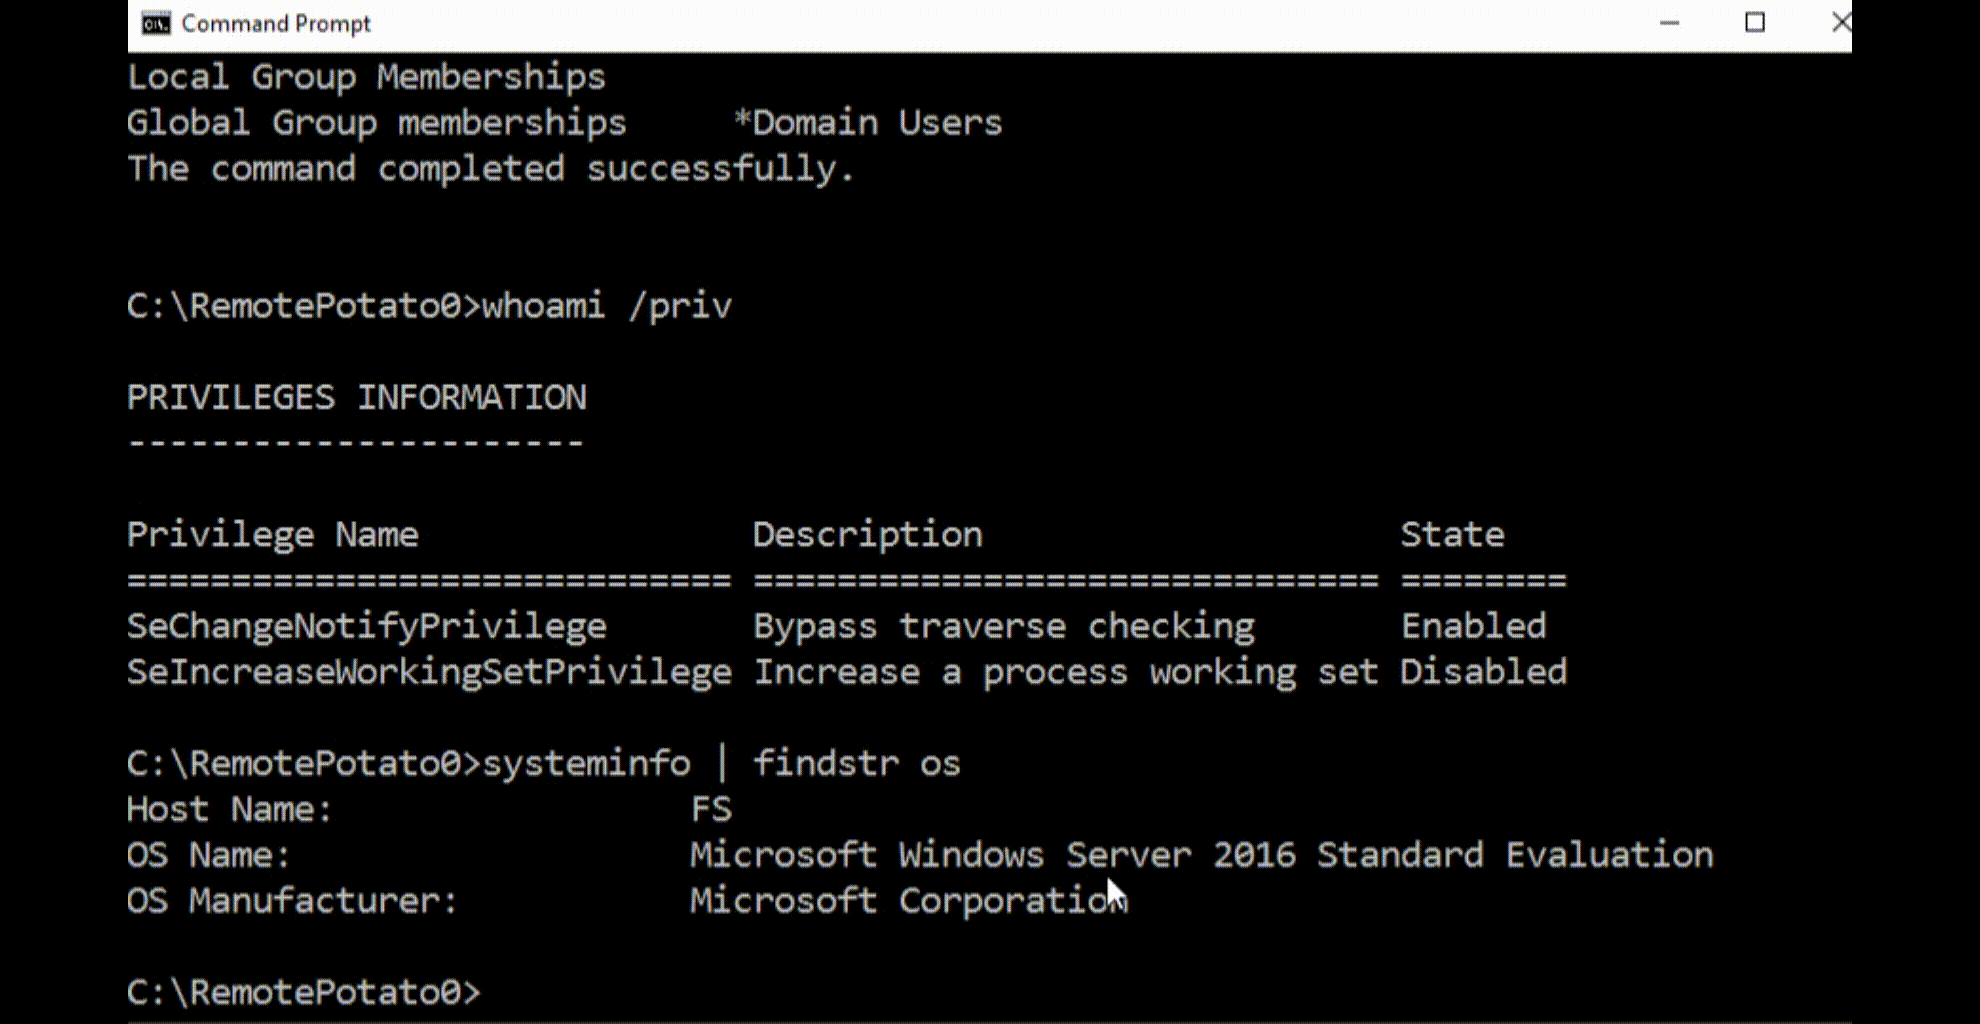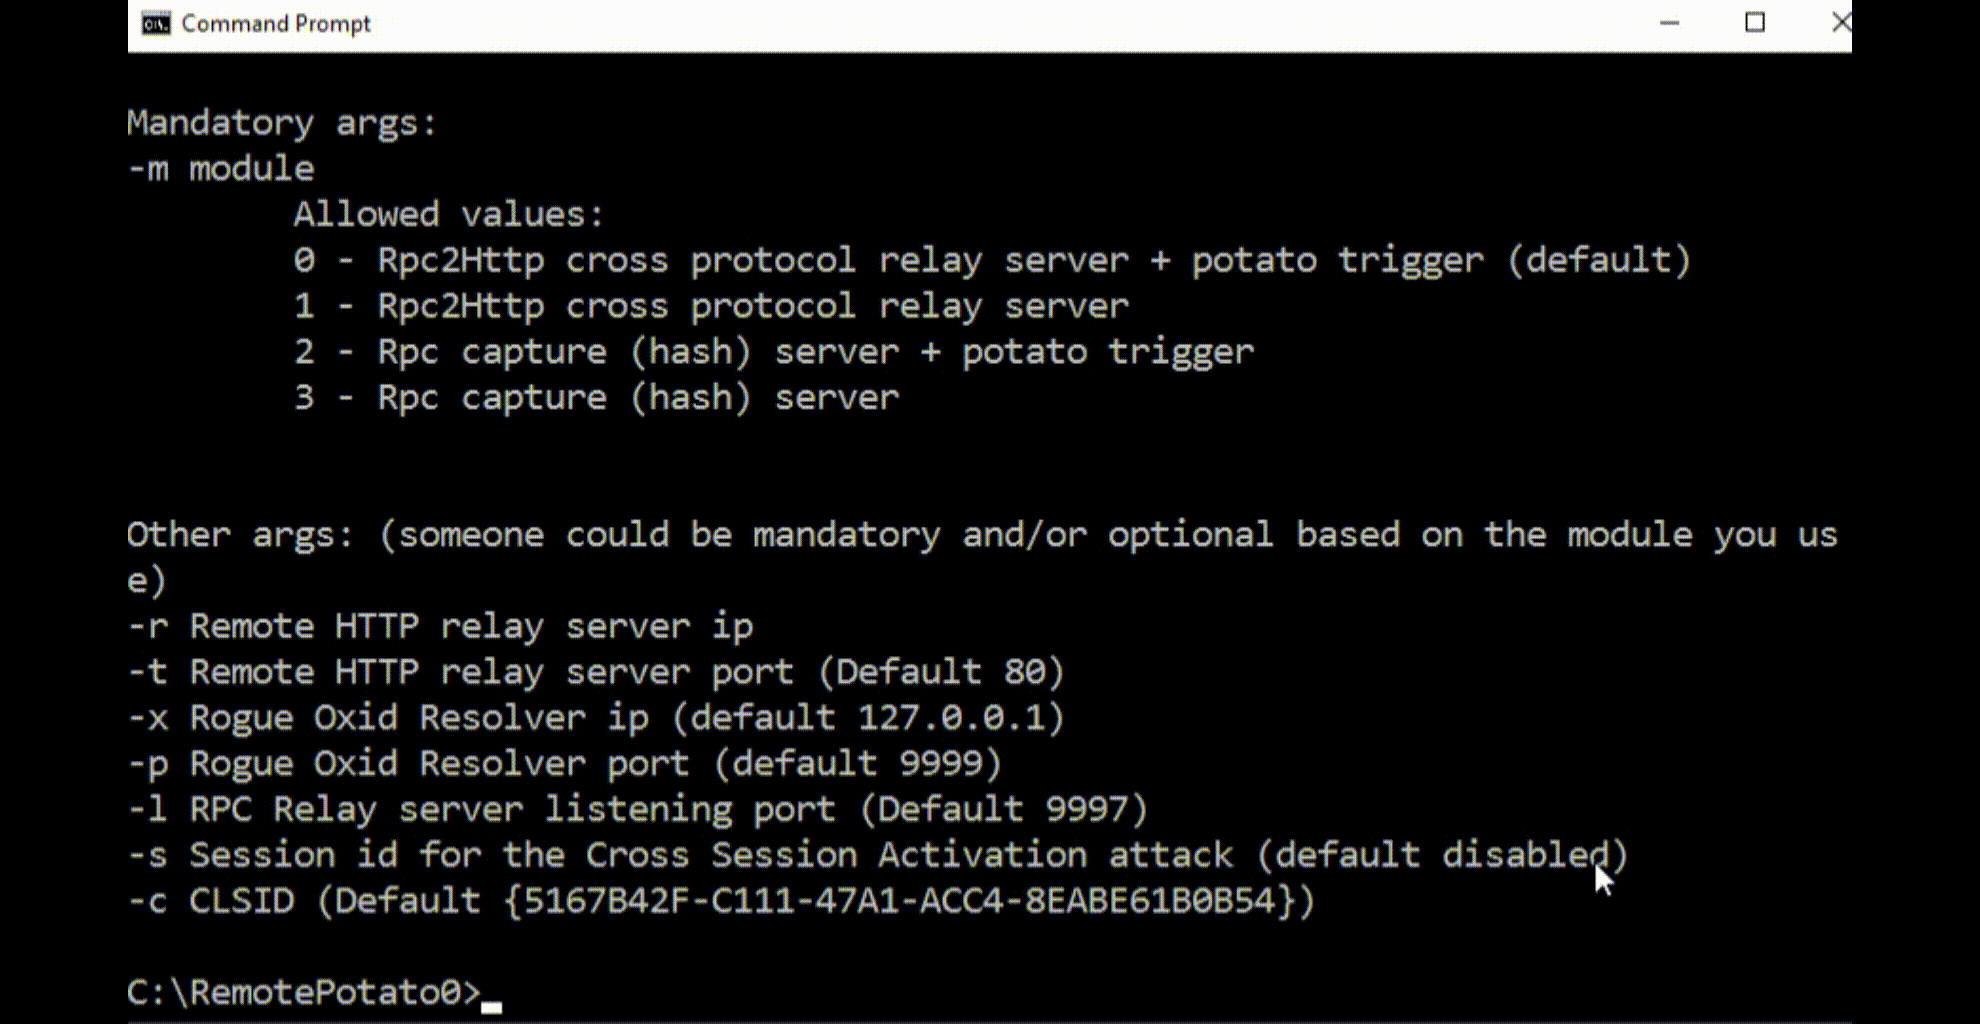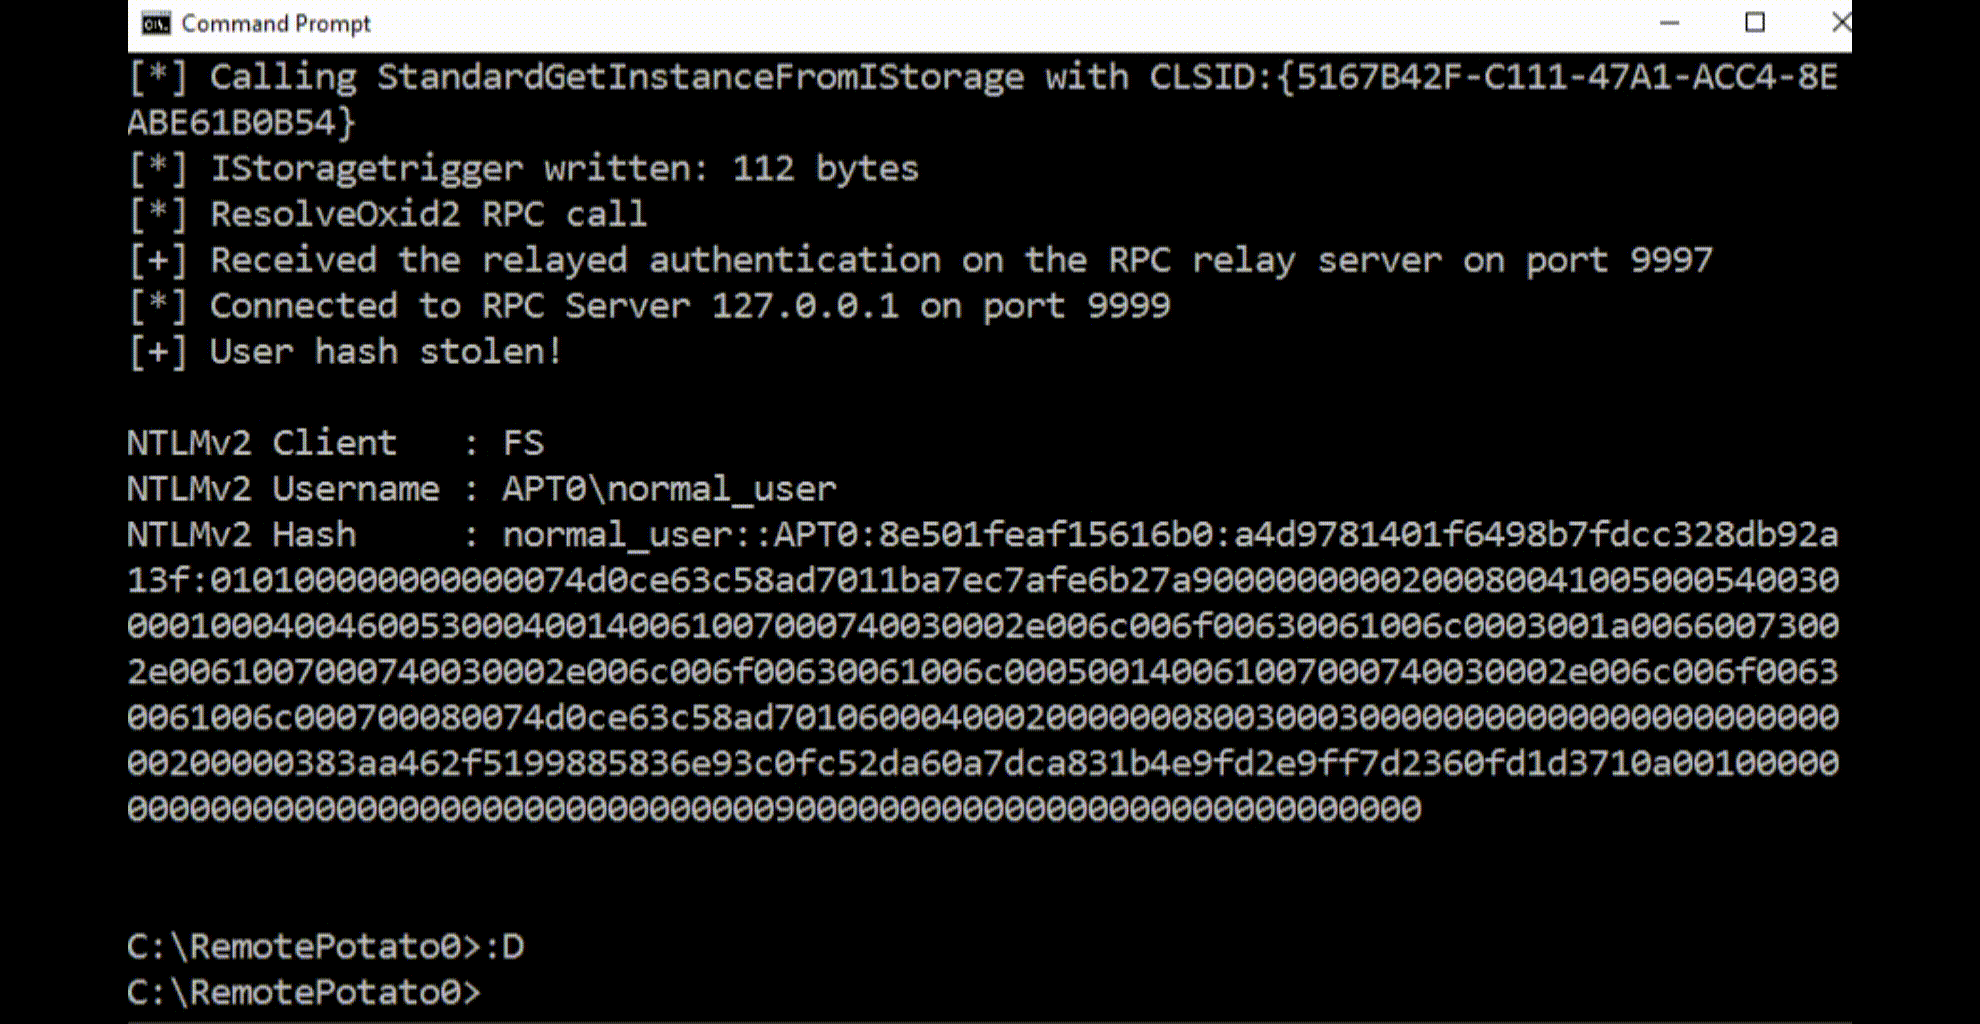
 antoniococo/remotepotato0
Windows の権限昇格: ユーザーからドメイン管理者へ
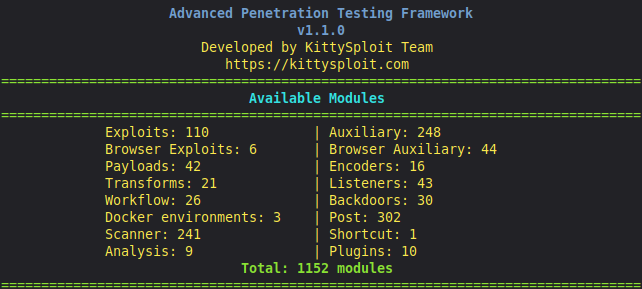 sia-iotechnology/kittysploit-framework
Python Exploitation Framework, V8 Engine Debugger, Proxy interceptor, marketplace, post-exploitation, backdoor generator,....
 hackerhouse-opensource/iscsicpl_bypassuac
x64 Windows 7 - 11 用の UAC バイパス
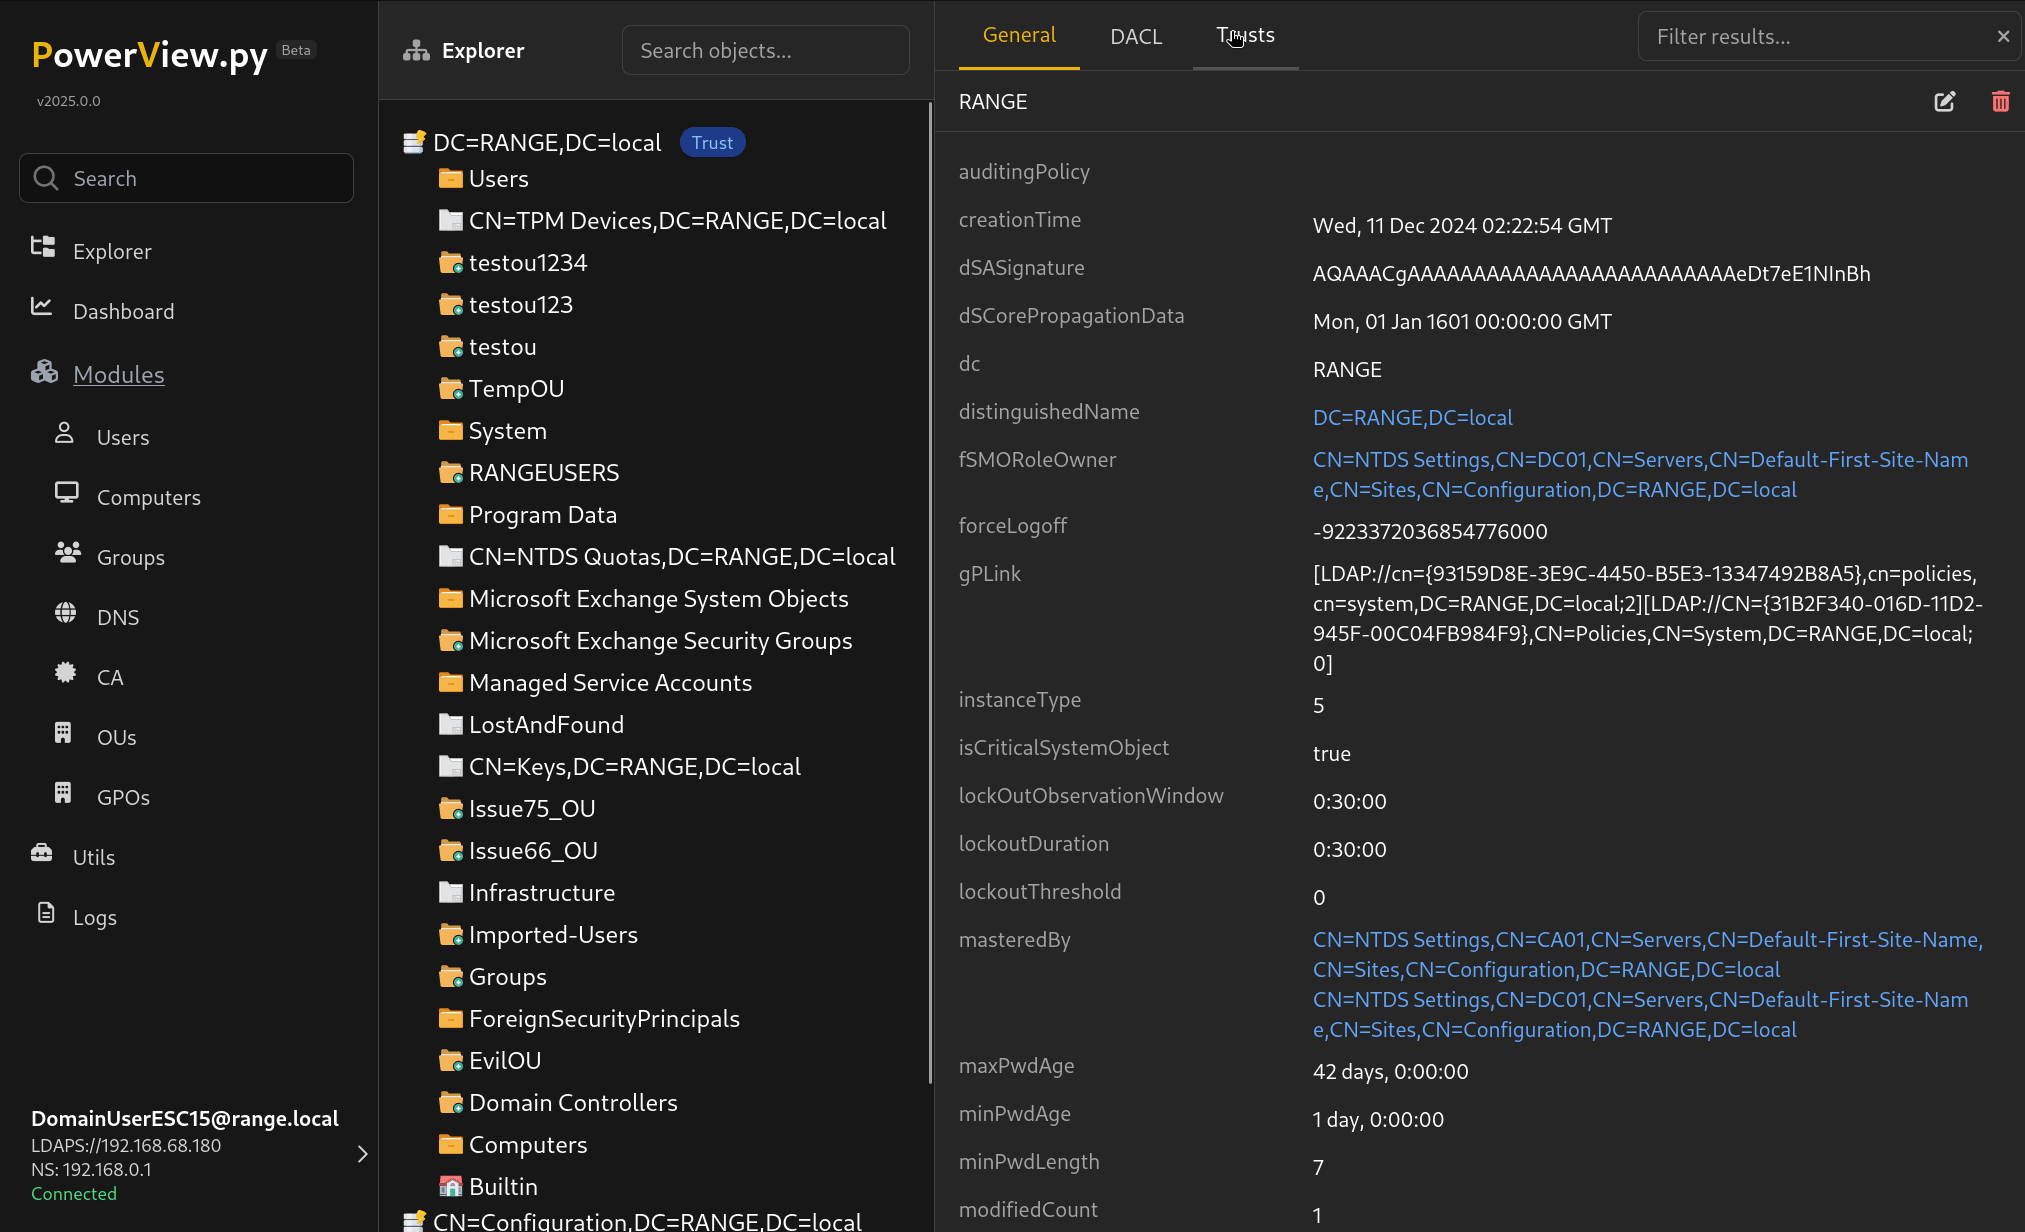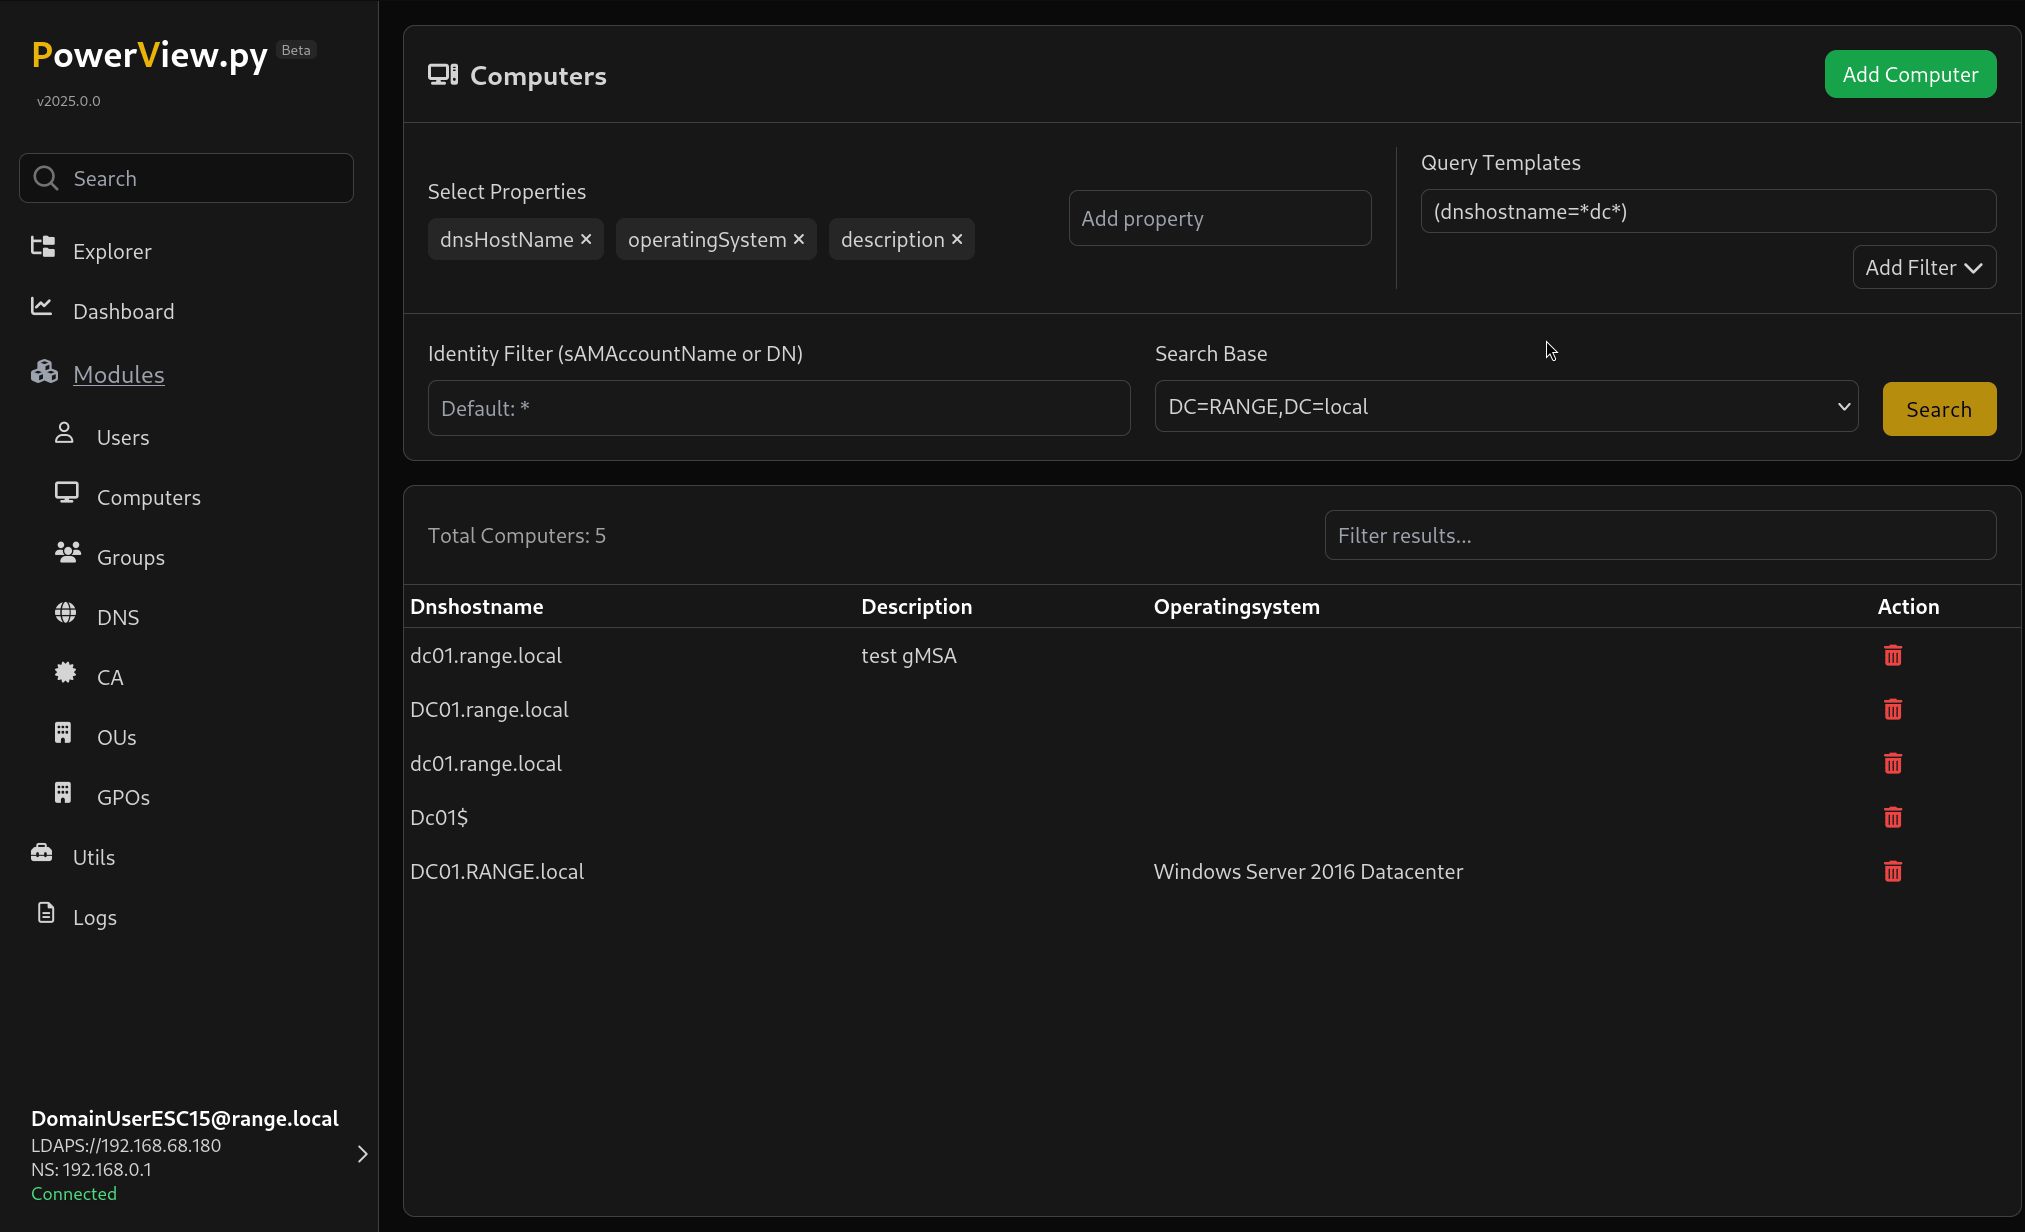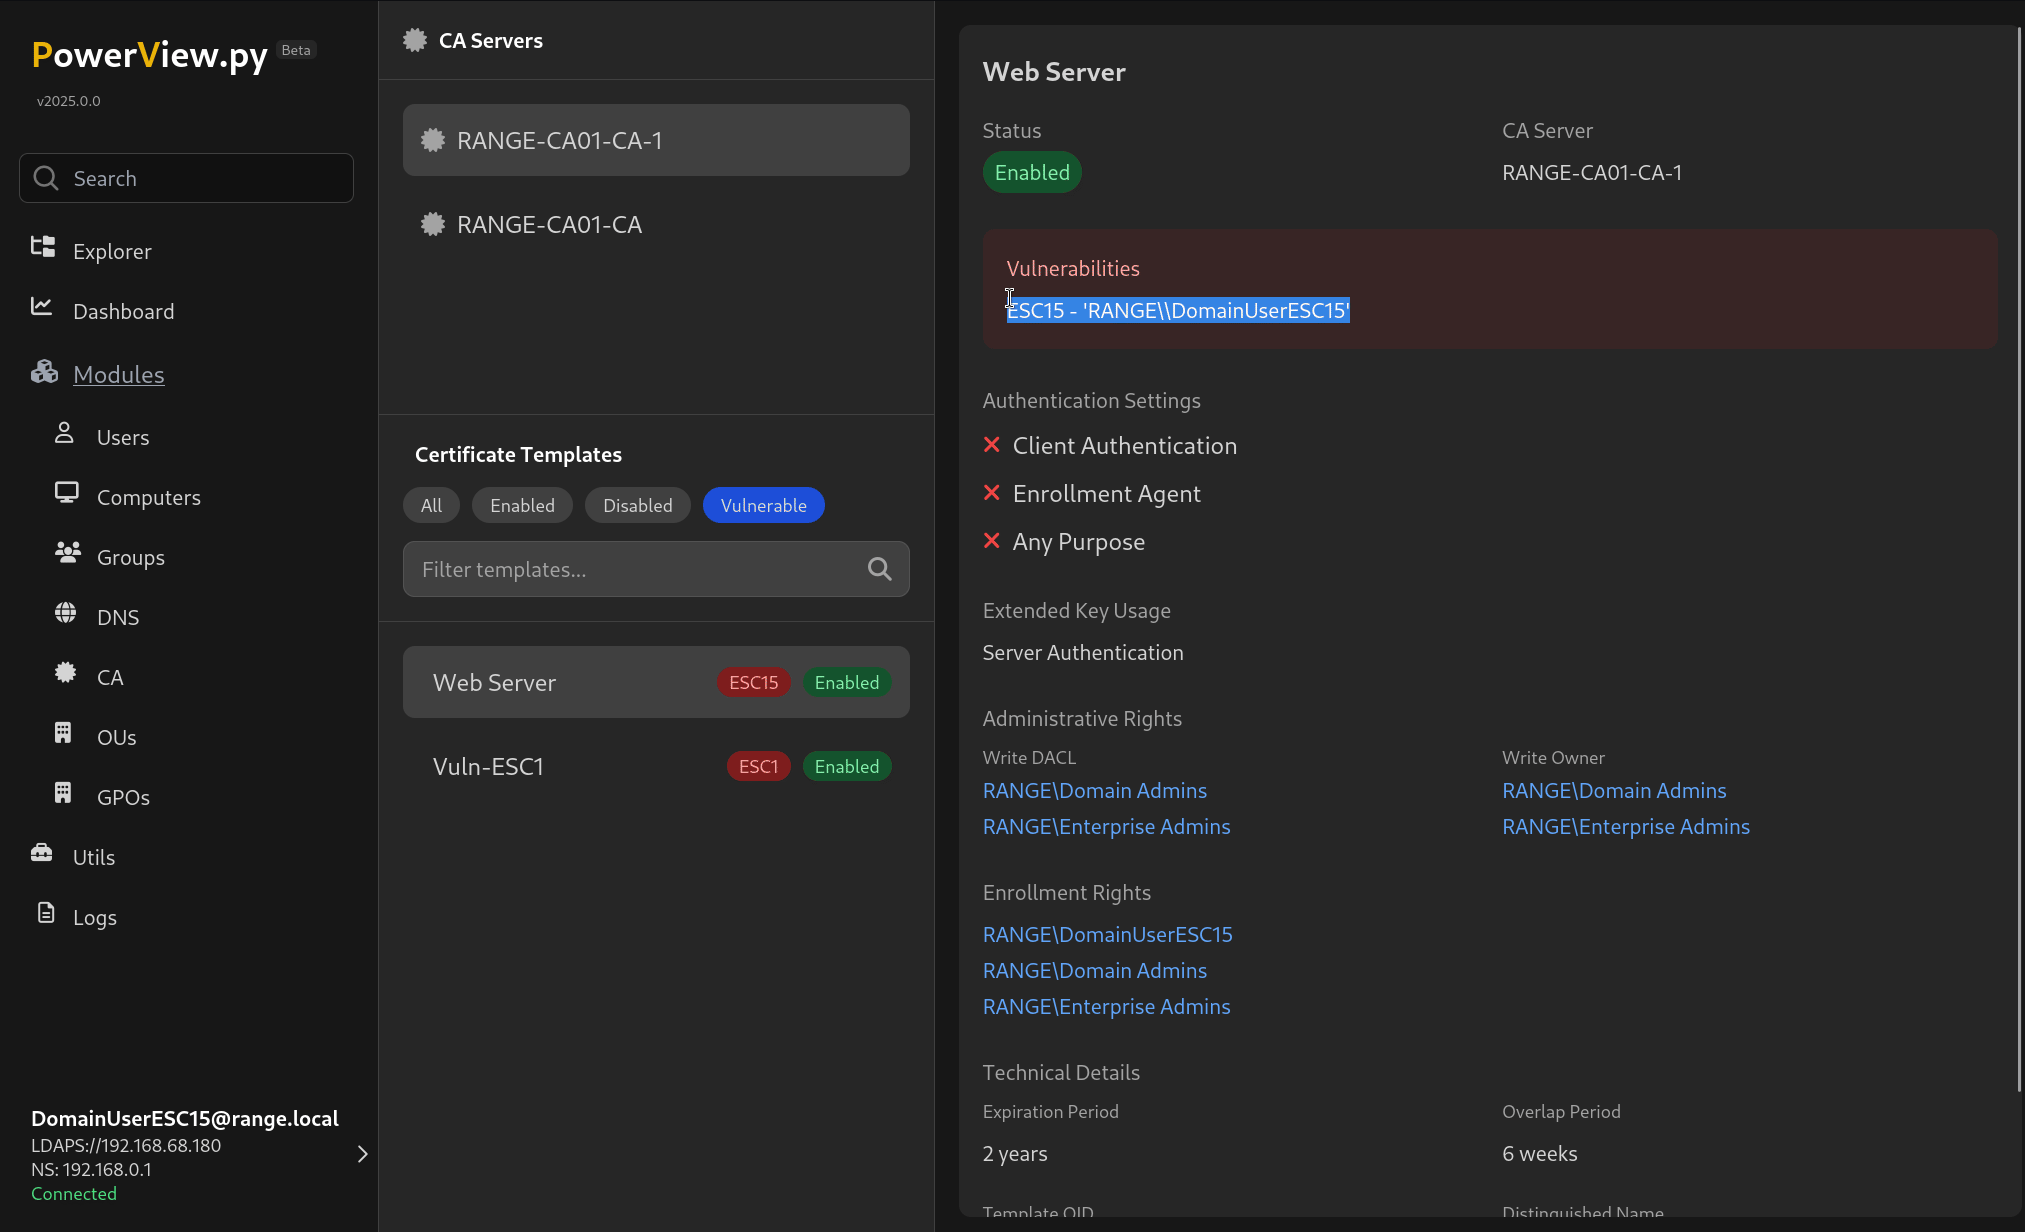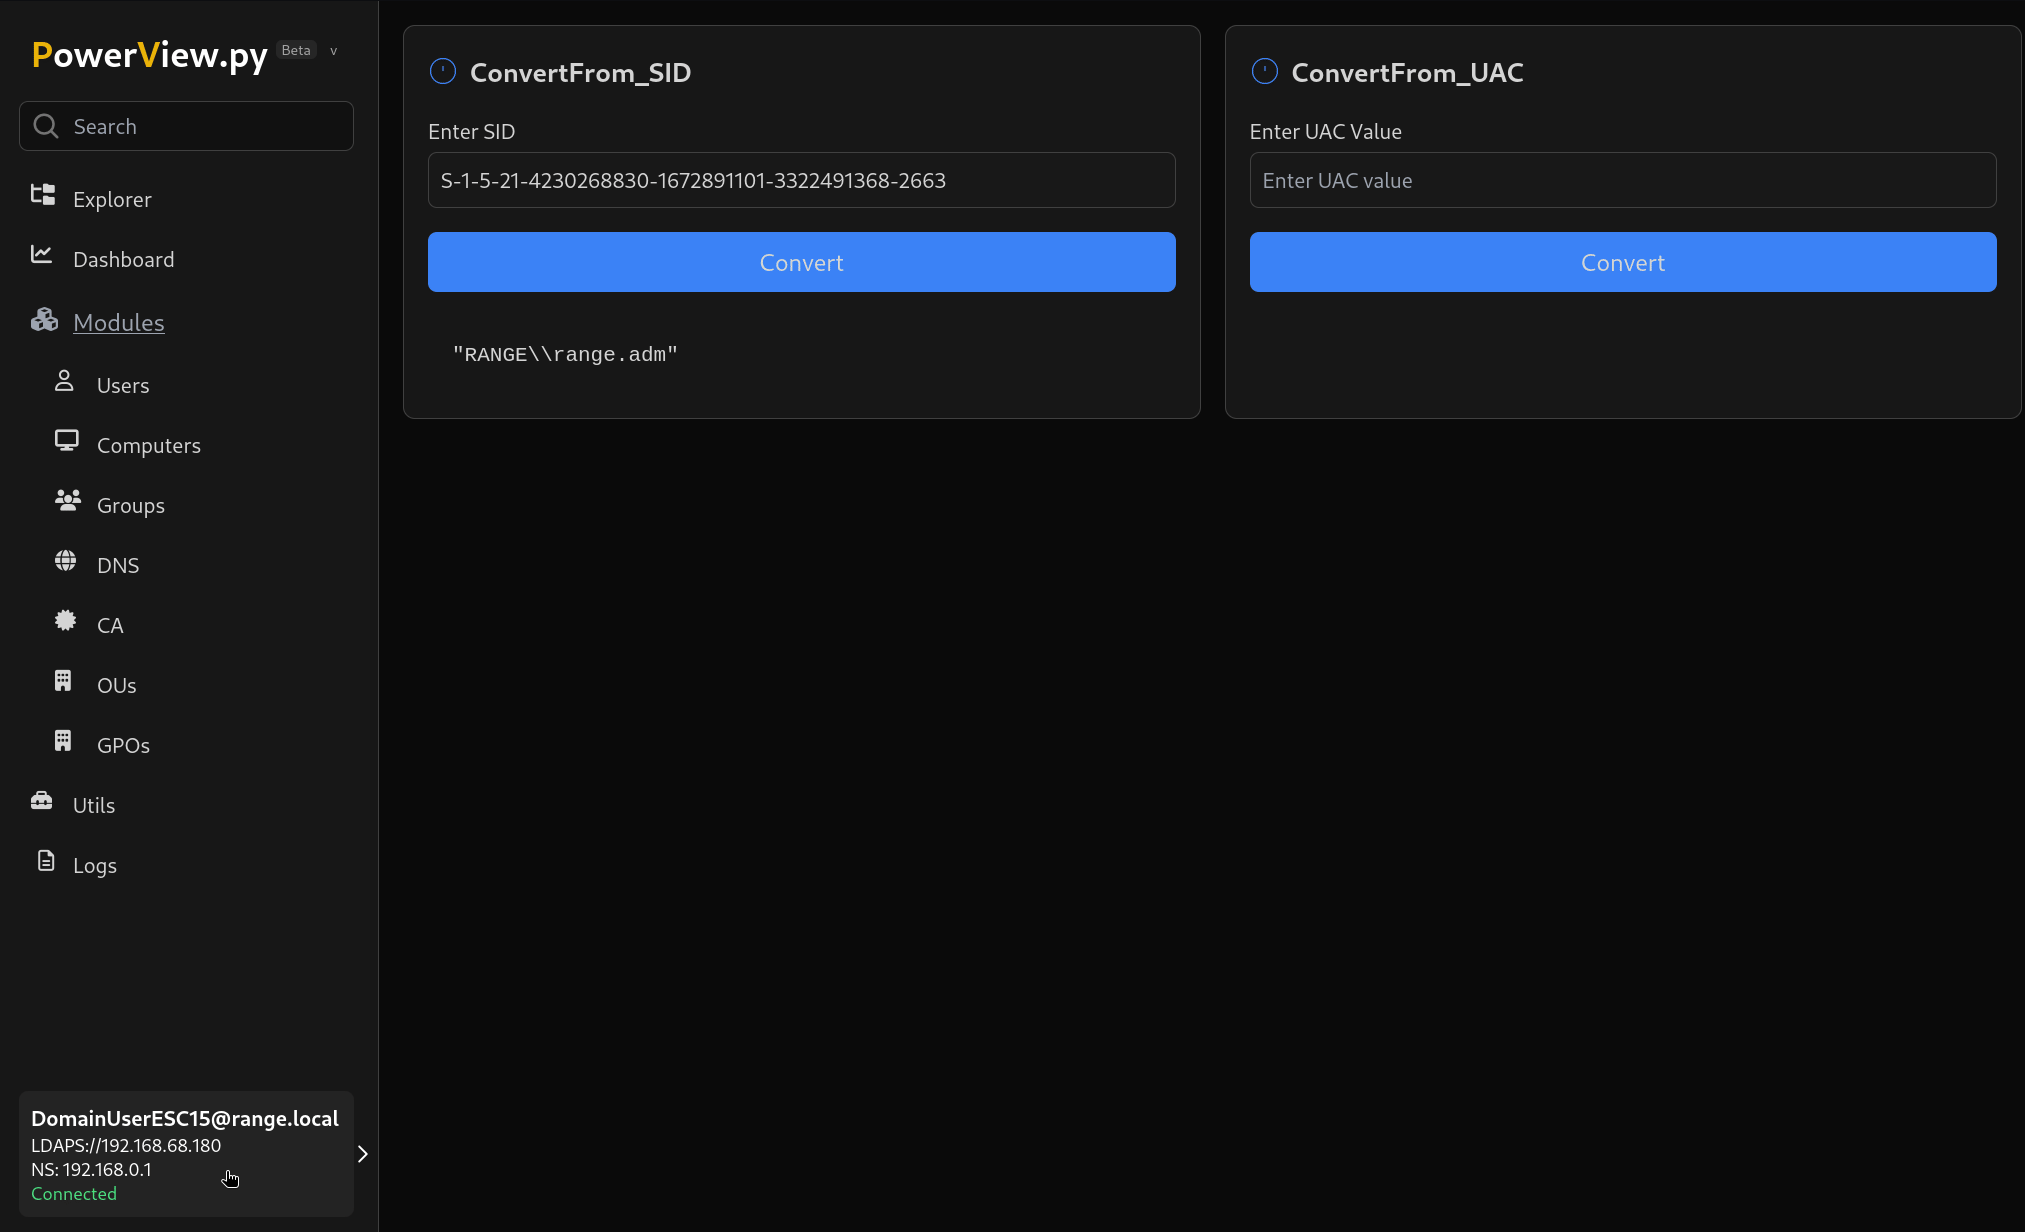 aniqfakhrul/powerview.py
パワーアップしたPowerview

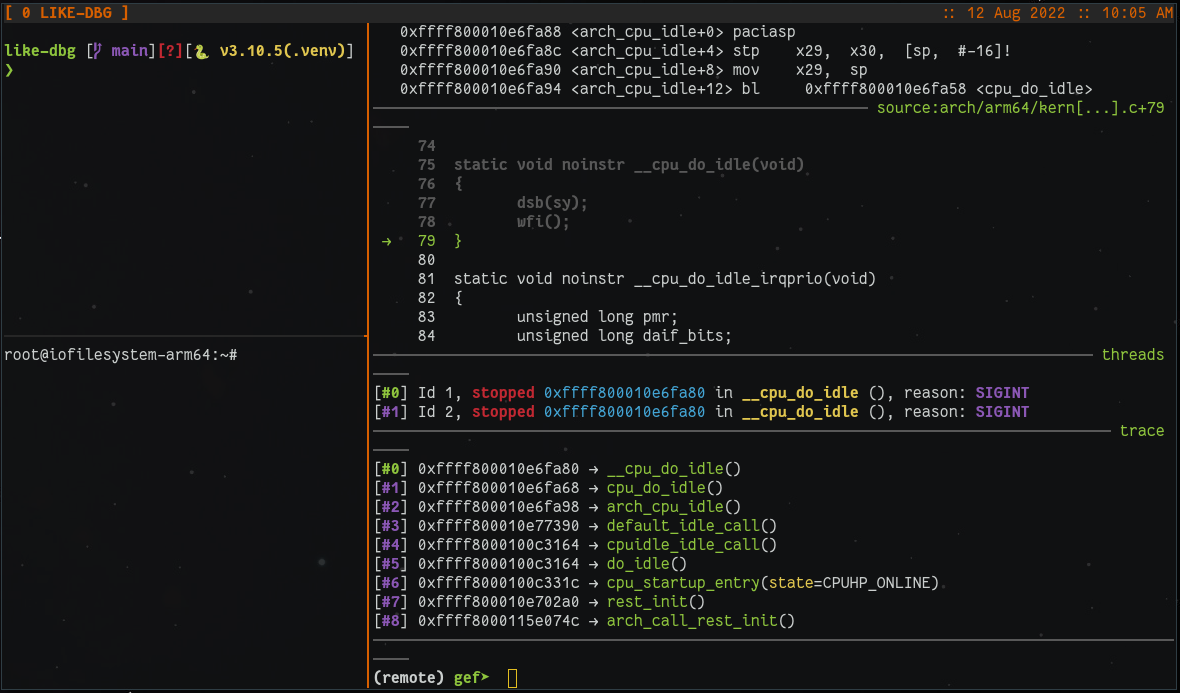 0xricksanchez/like-dbg
LinuxおよびmacOS向けの完全にDocker化されたLinuxカーネルデバッグ環境
 klezvirus/cve-2021-40444
CVE-2021-40444 - 完全武器化された Microsoft Office Word RCE エクスプロイト
 0xsp-srd/mortar
セキュリティ製品(AV/EDR/XDR)による検出および防御を回避・迂回するための回避技術
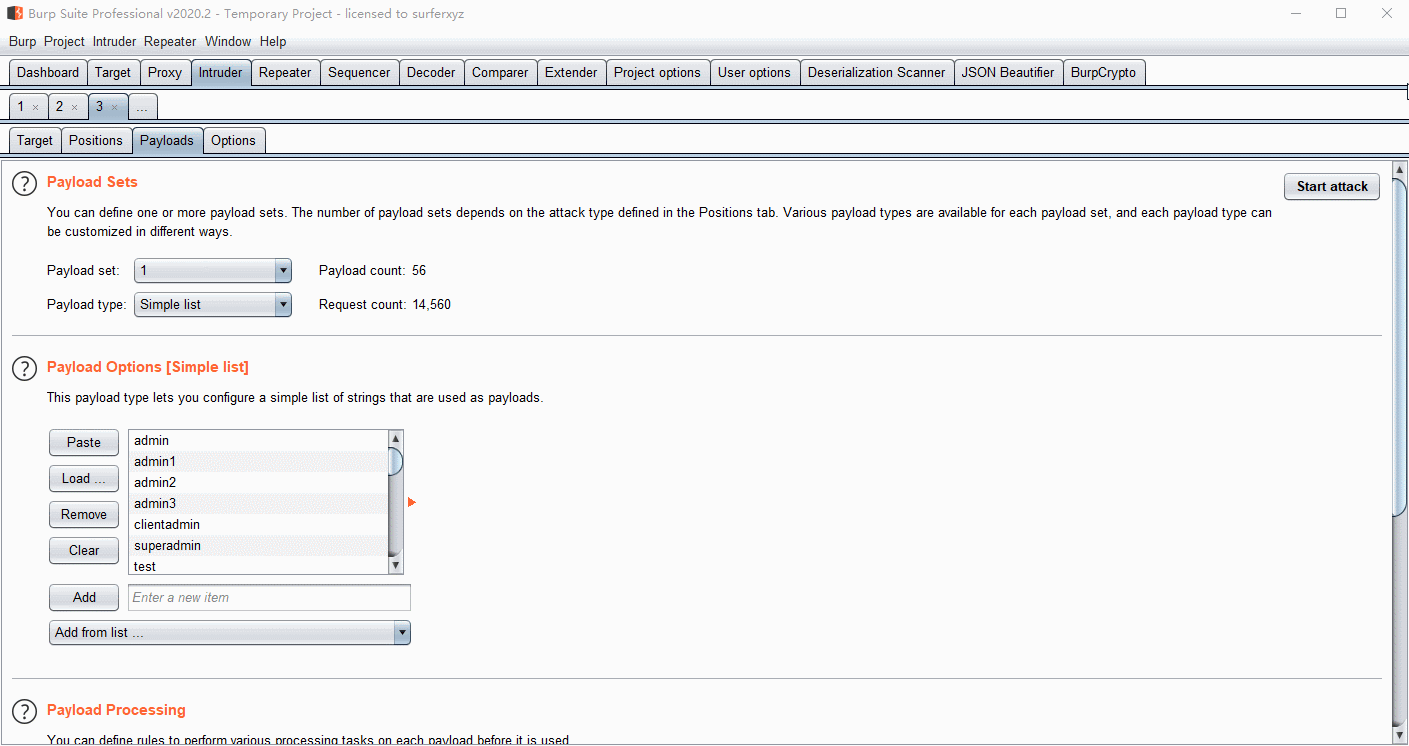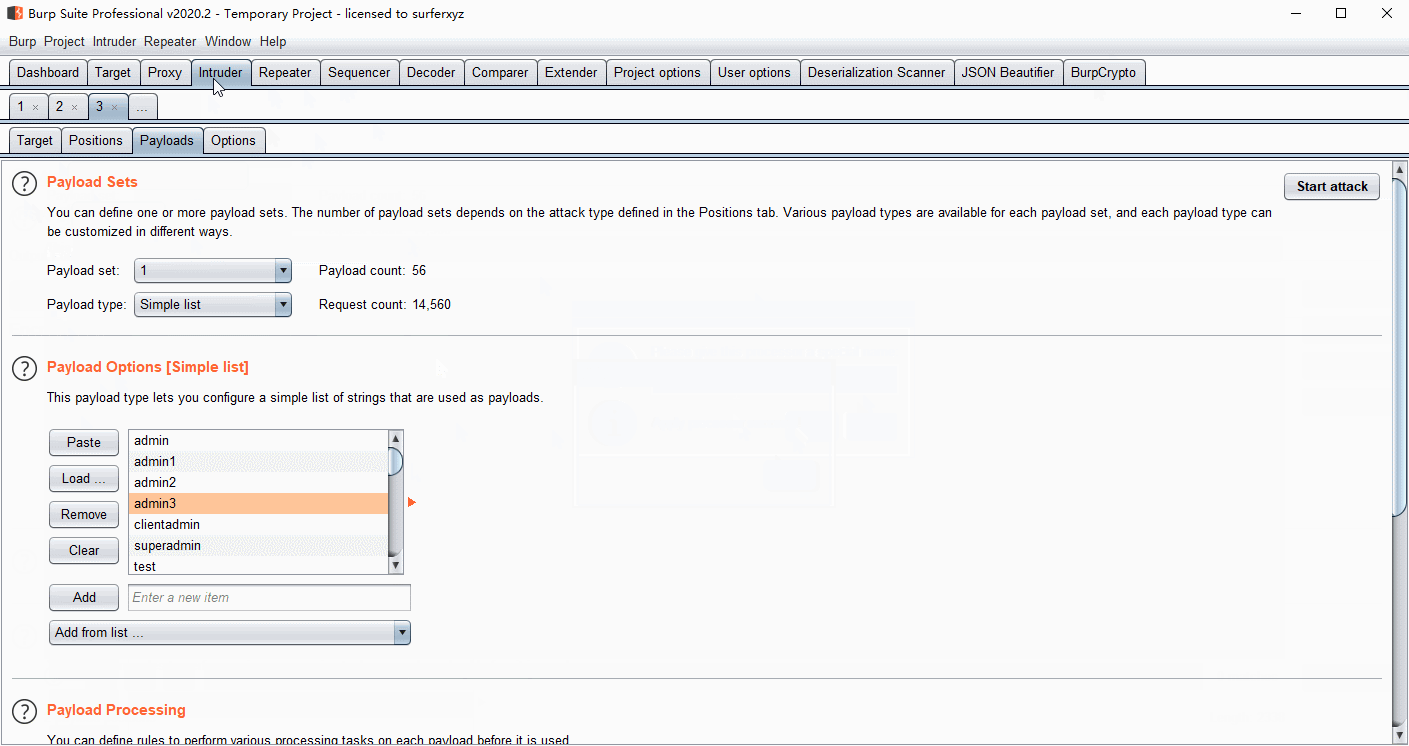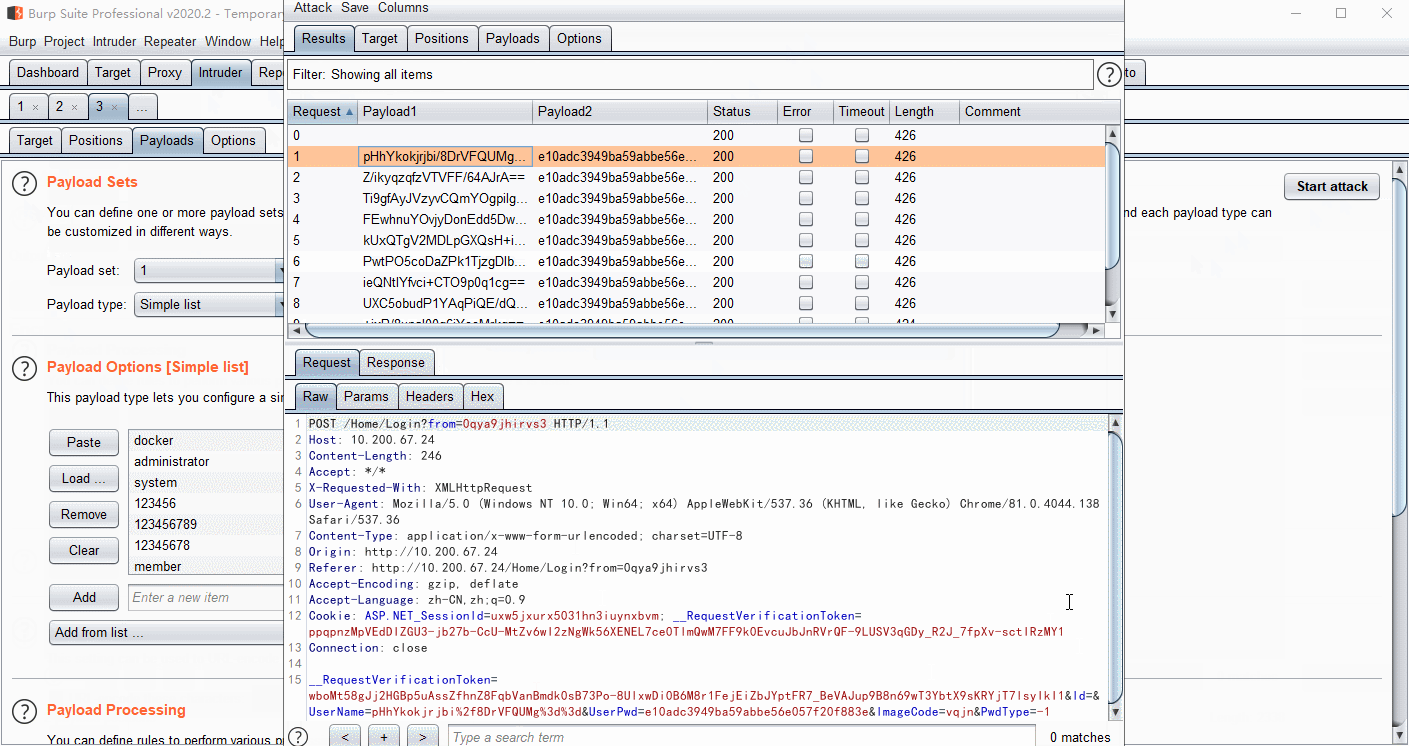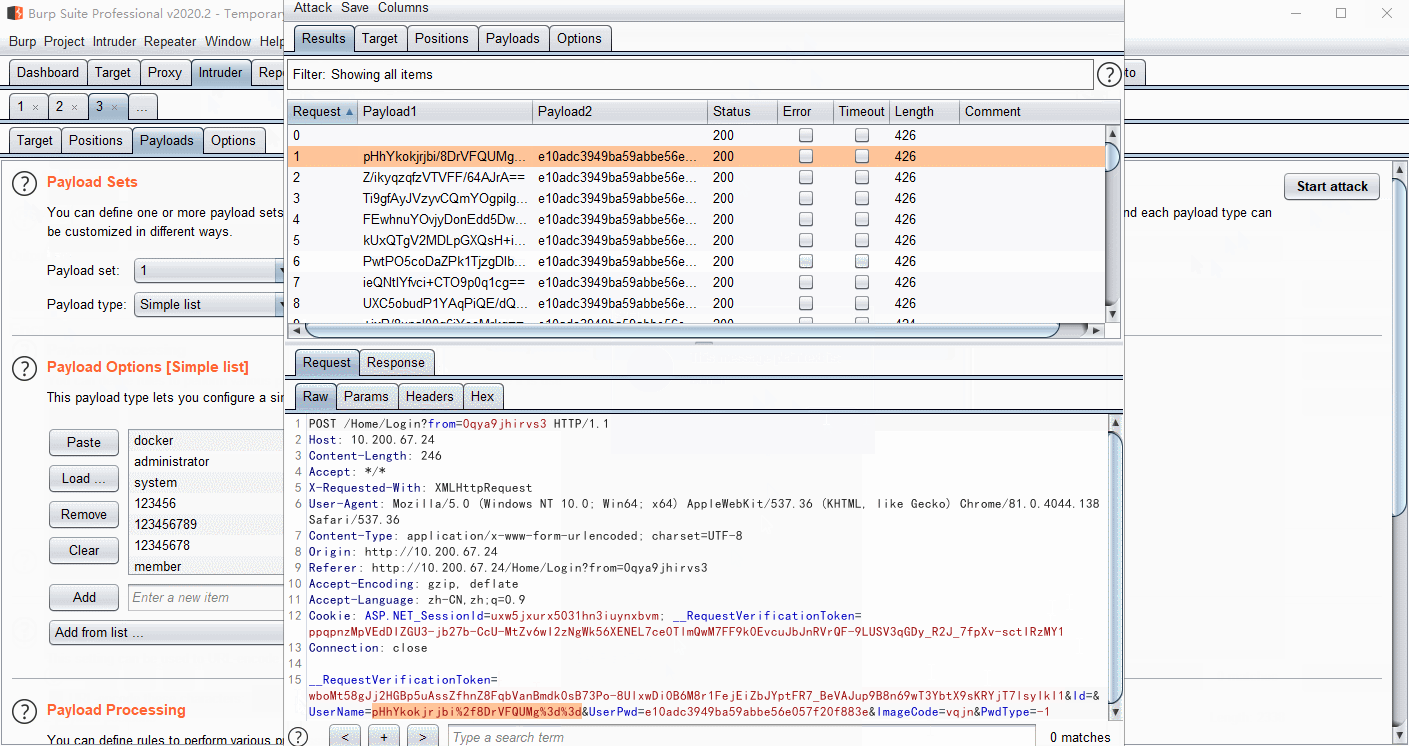 whwlsfb/burpcrypto
ペイロードをAES、RSA、DES、またはカスタムJSコードで暗号化し、Webアプリケーションのセキュリティテスト中にフロントエンドで暗号化されたトラフィックの自動復号を可能にするBurpSuiteプラグイン。
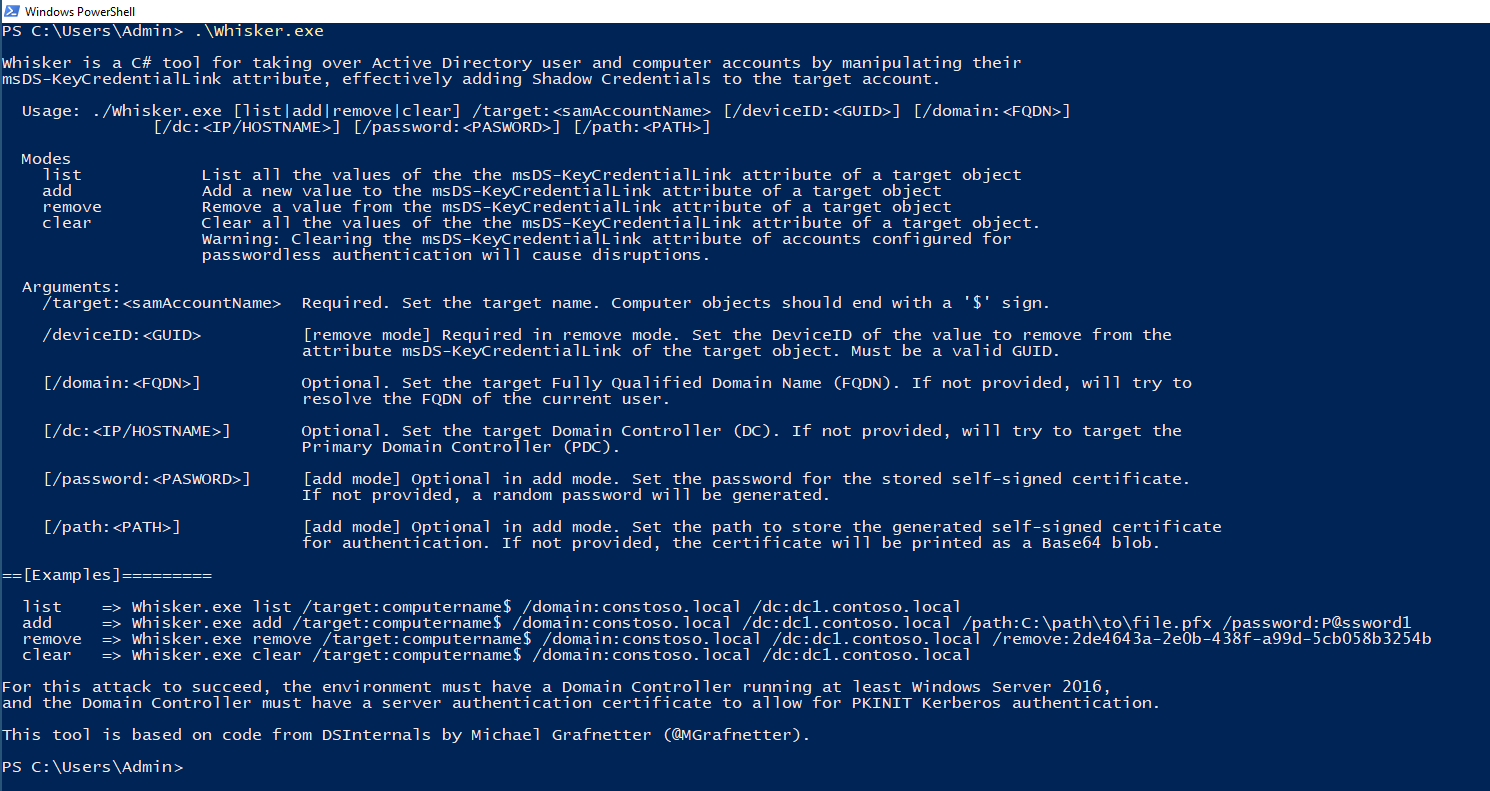 eladshamir/whisker
Whiskerは、Active Directoryのユーザーアカウントとコンピューターアカウントを、それらのmsDS-KeyCredentialLink属性を操作することで乗っ取るためのC#ツールです。これにより、対象アカウントに事実上"Shadow Credentials"を追加します。
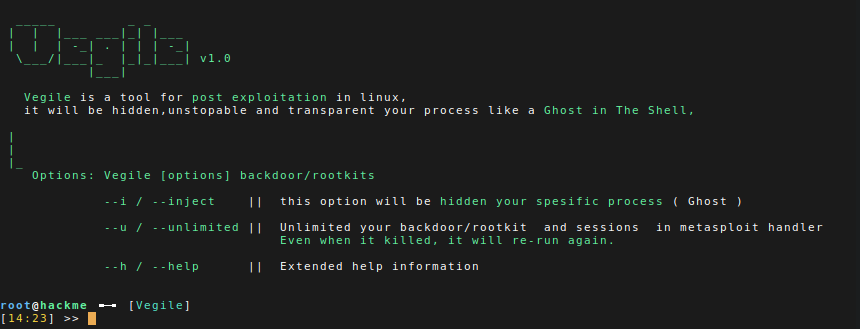 screetsec/vegile
このツールは、バックドア/ルートキットをセットアップし、バックドアが既に設定されている場合、特定のプロセスを隠蔽し、Metasploitのセッションを無制限かつ透過的にします。たとえプロセスが強制終了されても、再実行されます。常に別のプロセスを起動しながら動作するプロセスが存在するため、このプロセス…
 smgorelik/windows-rce-exploits
エクスプロイトサンプルデータベースは、**WINDOWS**向けの**RCE**(リモートコード実行)エクスプロイトとProof-of-Concepts(概念実証)のリポジトリです。サンプルは、レッドチームとブルーチームの教育目的でアップロードされています。
 lsposed/lspromise
ローカルの信頼できないアプリからroot/カーネルへの権限昇格を可能にするAndroidの完全なエクスプロイトチェーン。CVE-2026-49881とCVE-2026-43284の組み合わせ
 xx0hcd/malleable-c2-profiles
Cobalt Strike - Malleable C2 Profiles. Cobalt Strike を使用するさまざまなプロジェクトで使用されるプロファイルのコレクションです。 https://www.cobaltstrike.com/
 funnywolf/pystinger
Webshellを使用したファイアウォールバイパスによるトラフィック転送

 vanhoefm/fragattacks
Wi-Fiクライアントとアクセスポイント向けの自動脆弱性テスター。フレームインジェクション、ミックスモードテスト、パケットキャプチャ解析を通じて、FragAttacksのフラグメンテーション/アグリゲーションの欠陥を検出します。