#1

 tkmru/awesome-edr-bypass
PoCs、ツール、ワークショップ、プレゼンテーション、ブログなどを含む、EDRバイパスリソースの厳選コレクション。倫理的ハッキングおよびレッドチーム運用向け。
 archstrike/archstrike
セキュリティ専門家と愛好家のためのArch Linuxリポジトリ。Arch Wayに従い、i686、x86_64、ARMv6、ARMv7、ARMv8に最適化されています。
 parrotsec/mimikatz
メモリからWindows資格情報(パスワード、ハッシュ、Kerberosチケット)を抽出し、パスザハッシュ、パスザチケット、ゴールデンチケット攻撃を実行するツール。
 zakirkun/guardian-cli
Guardianは、Google GeminiとLangChainを活用して、倫理的ハッキング基準を維持しながらインテリジェントなステップバイステップのペネトレーションテストワークフローを統制する、プロダクションレディなAI駆動ペネトレーションテスト自動化CLIツールです。
 0xinfection/tidos-framework
攻撃的手動Webアプリケーションペネトレーションテストフレームワーク。
 nccgroup/redsnarf
RedSnarfは、Windows環境向けのペンテスト/レッドチーム向けツールです。
 hakluke/weaponised-xss-payloads
alert(1)をP1に変えるように設計されたXSSペイロード
 christophetd/log4shell-vulnerable-app
Spring Boot Webアプリケーションで、Log4Shell(CVE-2021-44228)の影響を受けるもの。
 xairy/vmware-exploitation
VMwareエスケープエクスプロイトに関連するリンク集
 dirkjanm/cve-2020-1472
ZerologonのPoC - すべての研究クレジットはSecuraのTom Tervoortに帰属します
 nhas/reverse_ssh
SSHベースのリバースシェル管理ツール。ネイティブSCP/SFTPサポート、複数のトランスポートプロトコル、Windows DLL生成、ファイルレス実行を備え、レッドチーム運用向け。
 sweetsoftware/ares
Python製ボットネットとバックドア
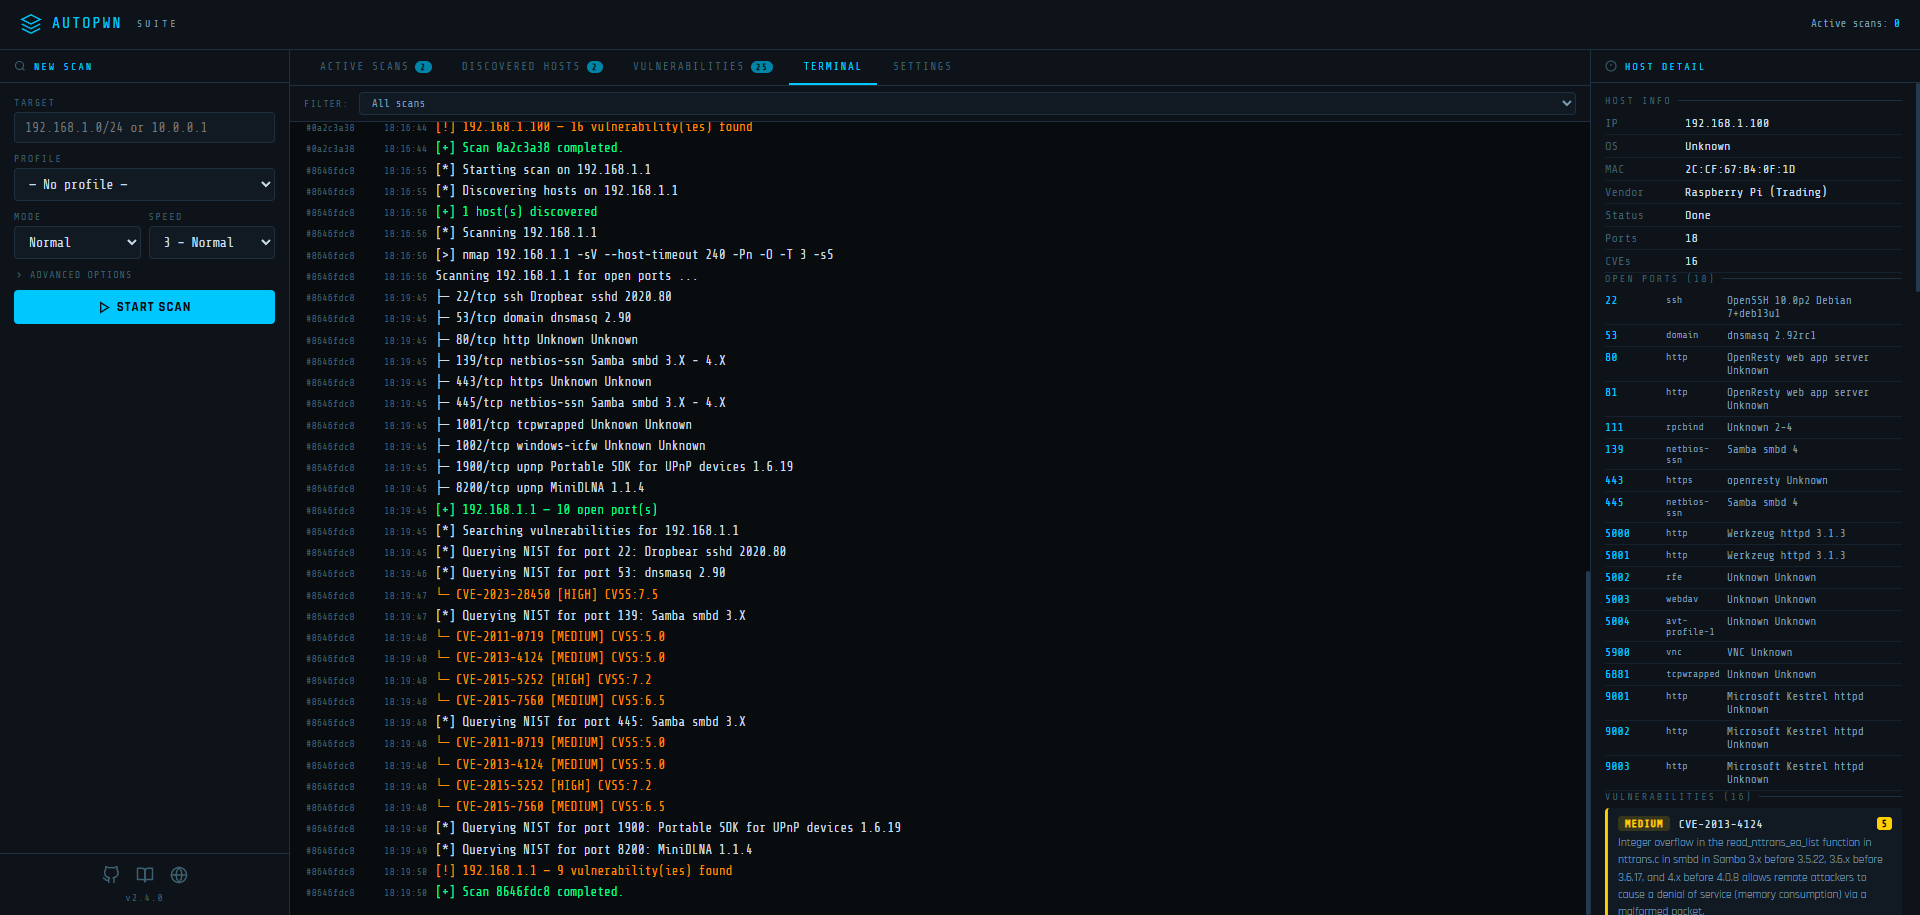 gamehunterkaan/autopwn-suite
AutoPWN Suiteは、脆弱性をスキャンし、システムを自動的に悪用するためのプロジェクトです。
 bohops/ultimatewdacbypasslist
これまでに文書化されたWDACバイパス手法の集中リソース
 bats3c/shad0w
高度に監視された環境で秘密裏に動作するように設計されたポストエクスプロイテーションフレームワーク
 reconmap/reconmap
Reconmap is a collaboration-first security operations platform for infosec teams and MSSPs, enabling end‑to‑end engagement management, from…
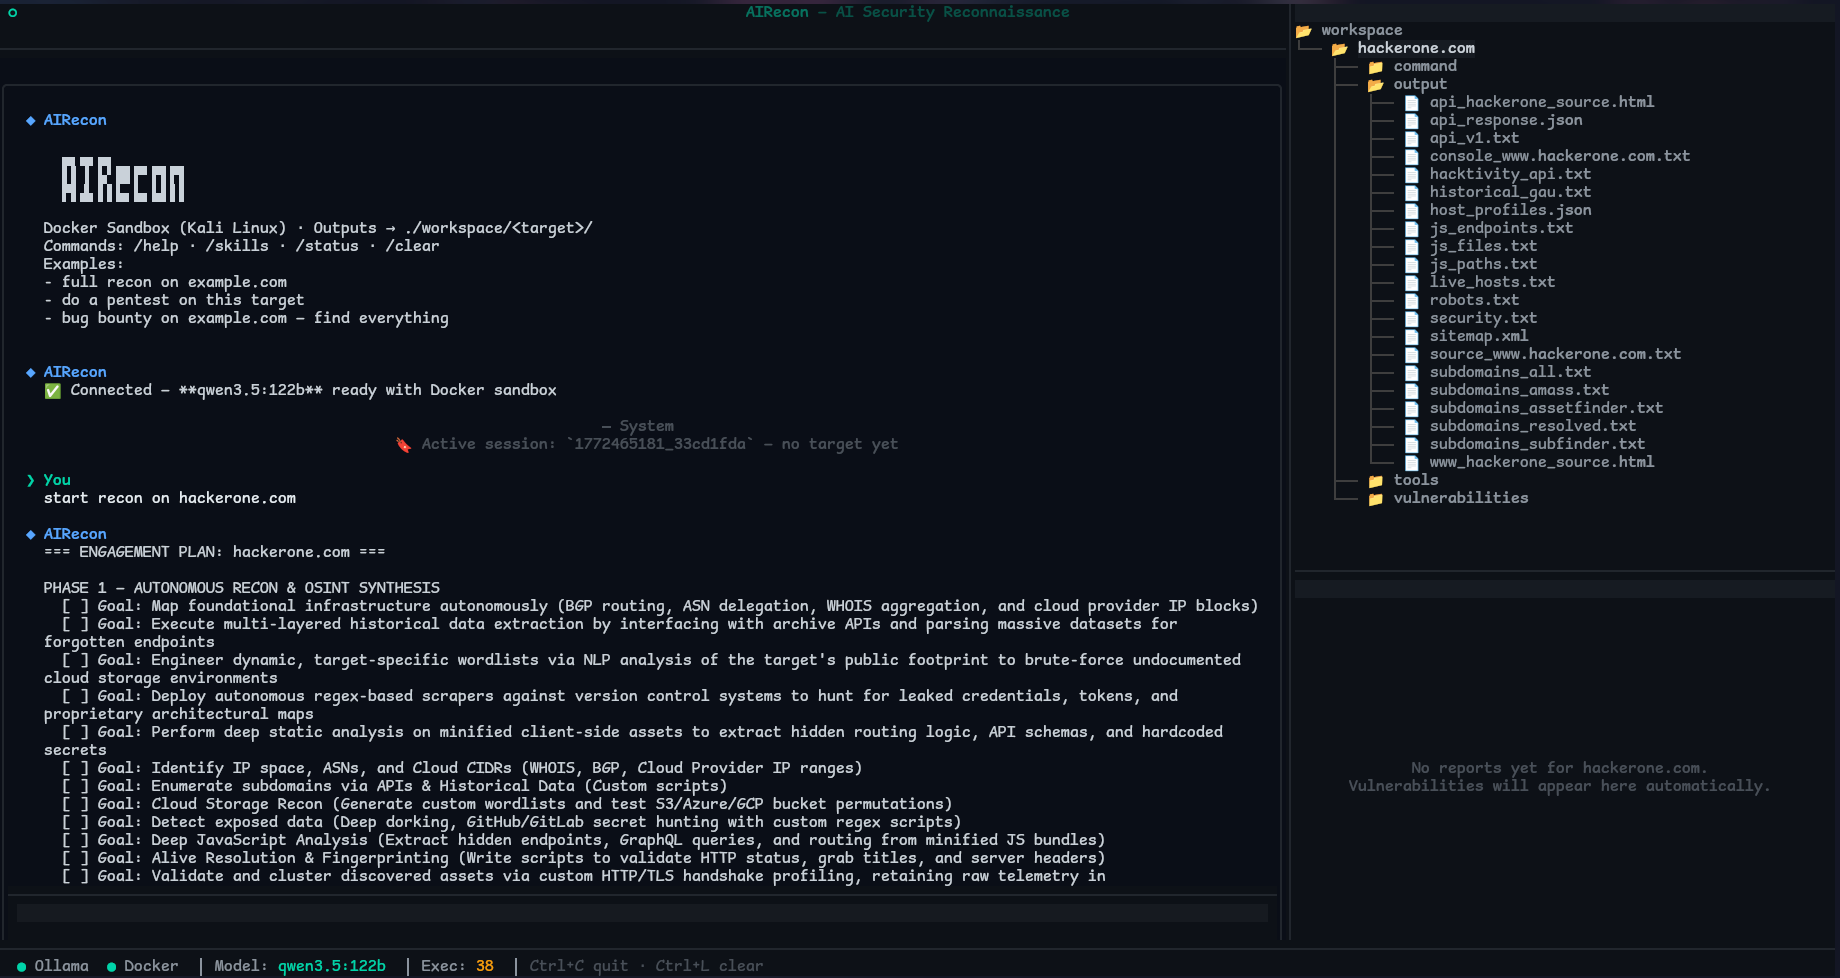 pikpikcu/airecon
AIRecon は、セルフホスト型大規模言語モデル(Ollama)と Kali Linux Docker サンドボックス、Textual TUI を組み合わせた自律型サイバーセキュリティエージェントです。API…