#1
 squirre17/cve-2021-4034
polkit-pkexec ローカル権限昇格の脆弱性
 jesrat/make_me_root
CVE-2021-4034(PwnKit)の概念実証エクスプロイト。polkit の pkexec におけるローカル権限昇格の脆弱性であり、影響を受ける Linux システム上で権限昇格を可能にします。
 cspshivam/cve-2021-4034
CVE-2021-4034(pwnkit)のエクスプロイトで、pkexecを標的とし、x86_64システム向けのプリコンパイル済みバイナリを提供してローカル権限昇格を実現します。
 hywz36/cve-2020-14645-code
CVE-2020-14645に対するJavaデシリアライゼーションエクスプロイトで、WebLogic T3プロトコルを標的とし、細工されたペイロードによりリモートコード実行を可能にします。
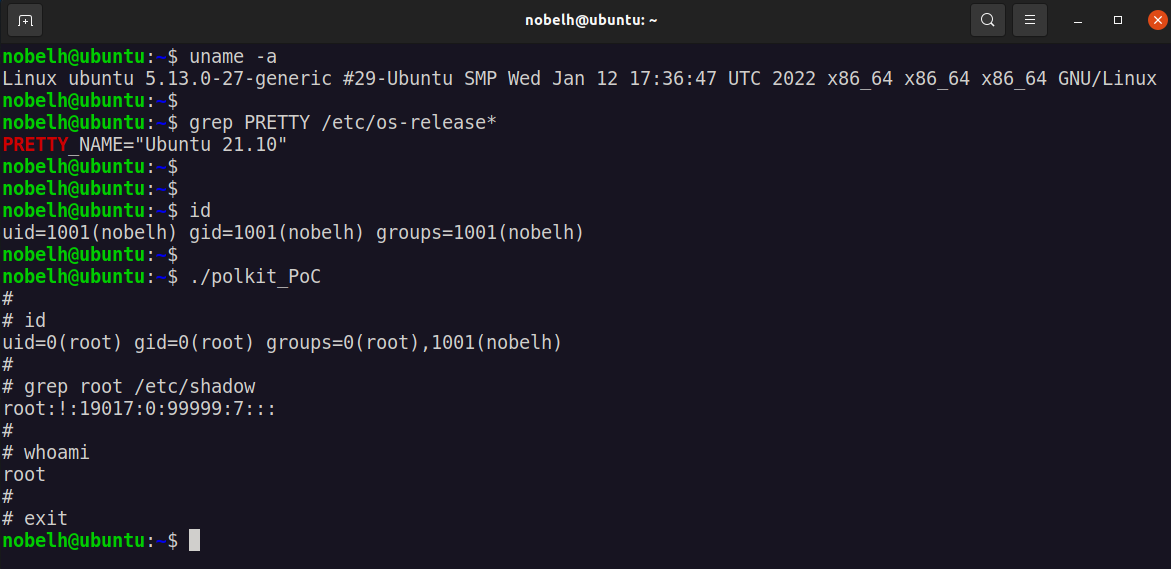 itmarcin2211/polkit-s-pkexec-cve-2021-4034
CVE-2021-4034(PwnKit)の概念実証エクスプロイト。Polkit の pkexec におけるローカル権限昇格を実証し、パッチ適用手順も含む。
 pengalaman-1t/cve-2021-4034
CVE-2021-4034(PwnKit)のエクスプロイト。polkit pkexec の脆弱性を利用して root シェルを提供します。ソースコードとビルド手順を含みます。
 an0n7os/cve-2021-4034
CVE-2021-4034のエクスプロイト。polkit pkexecの権限昇格の脆弱性であり、脆弱なLinuxシステム上でrootシェルを提供します。
 certologists/modified-cve-2024-37081-poc
VMware vCenter CVE-2024-37081 の概念実証コードで、セキュリティテストと脆弱性検証の使いやすさを向上させるために修正されています。
 cinnamon1212/modified-cve-2020-10915-msfmodule
これはオリジナルのエクスプロイトではありません。これはTHMボックス用の監査済みバージョンです。
 ducanh2oo3/vulnerability-research-cve-2017-0144
LAB: SMBプロトコルの脆弱性を利用したWindows OSへの攻撃
 johanmv/explotacion-vsftpd-nmap_laboratorio_1
Nmapを用いたネットワーク偵察と、Metasploit FrameworkによるCVE-2011-2523(vsftpd 2.3.4)の脆弱性を悪用するサイバーセキュリティ技術ラボ。脆弱性分析、ペネトレーションテストツールの使用、技術レポート作成におけるスキルを実証することを目的とした学術プロジェ…
 vanshuk-bhagat/apache-http-server-vulnerabilities-cve-2021-41773-and-cve-2021-42013
このプロジェクトでは、Apache HTTP Server の脆弱性、具体的にはパストラバーサルとリモートコード実行(RCE)に関連する CVE-2021-41773 および CVE-2021-42013 を対象とした、詳細なペネトレーションテストのプロセスを文書化しました。
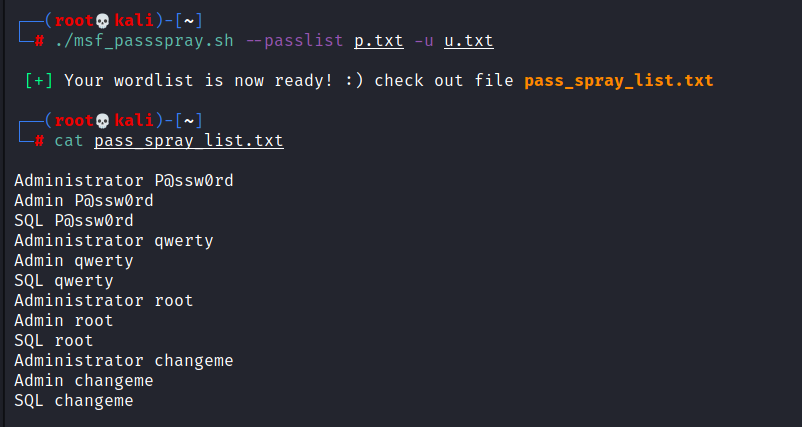 cyb3r-techie/msf_passspray_wordlist_generator
Metasploitフレームワーク用の独自のワードリストを作成するのに役立つ便利なツールです。被害者のドメイン内のSMBなど、さまざまなネットワークプロトコルに対してパスワードスプレー攻撃を実行するために使用します。
 0xss0rz/windows_exploit
CVE-2021-1675/CVE-2021-34527 PrintNightmare & CVE-2020-0668
 teelrabbit/polkit-pkexec-exploit-for-linux
CVE-2021-4034のエクスプロイト。polkitのpkexecにおけるローカル権限昇格の脆弱性で、非特権ユーザーがLinuxシステム上でroot権限を取得できるようにするものです。
 movvamrocks/pwnkit-cve-2021-4034
CVE-2021-4034(PwnKit)のエクスプロイト。polkit の pkexec におけるローカル権限昇格の脆弱性で、権限のないユーザーがデフォルトの Ubuntu、Debian、Fedora、CentOS インストール環境で root 権限を取得できるようにします。