#1
 cgv-dev/metasploit-module-tfm
Rubyで書かれたモジュール。脆弱性CVE-2023-2728およびCVE-2024-3177を悪用することを目的としており、両方ともカスタムMetasploitモジュールを使用したKubernetesクラスター内のシークレットマウントポリシーに関連しています。サイバーセキュリティ修士課程の卒業プロ…
 scent2d/poc-cve-2021-4034
# CVE-2021-4034(PwnKit)の概念実証エクスプロイト polkitのpkexecにおけるローカル権限昇格の脆弱性であるCVE-2021-4034(PwnKit)の概念実証エクスプロイトです。エクスプロイトの実演と、シンプルなC言語による実装を提供します。
 luckythandel/cve-2021-4034
これは、polkitのpkexecバイナリで発見された脆弱性のPOCです。pkexecは、別のユーザーとしてプログラムを実行するために使用されます。
 likekabin/cve-2018-8174-msf
Metasploitモジュールは、Microsoft Office 32-bitのVBScriptメモリ破損脆弱性であるCVE-2018-8174を悪用するために、悪意のあるWord文書を生成します。
 jostmart/-cve-2021-4034
CVE-2021-4034のエクスプロイト。polkitのpkexecにおけるローカル権限昇格の脆弱性で、Linuxシステム上でrootアクセスを提供します。
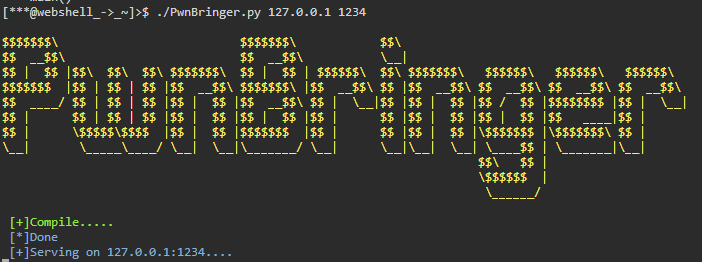 g01d3nw01f/cve-2021-4034
CVE-2021-4034 の PwnKit エクスプロイトのコンパイルと配信を自動化し、脆弱な Linux システム上でのローカル権限昇格を可能にします。
 krizzz07/cve-2020-0796
Windows 10 SMB脆弱性
 cwm1123/cve-2025-31129
CVE-2025-31129のJavaベースのエクスプロイトで、影響を受けるシステムにおける脆弱性の実証とテストを行うための概念実証コードを提供します。
 amilaperera12/glibc-vulnerability-exploit-cve-2015-7547
Glibc-脆弱性-エクスプロイト-CVE-2015-7547
 san3ncrypt3d/cve-2021-4034-poc
CVE-2021-4034(PwnKit)の概念実証エクスプロイト。polkitのpkexecにおけるローカル権限昇格の脆弱性であり、Linuxシステム上での悪用を実証するものです。
 ayoub-elbouzi/cve-2021-4034-pwnkit
PoC for PwnKit: polkitのpkexecにおけるローカル権限昇格の脆弱性(CVE-2021-4034)
 bhathiya404/exploiting-stagefright-vulnerability-cve-2015-3864
Android Stagefright 脆弱性 CVE-2015-3864 のエクスプロイト実装。Metasploit を使用して Android 5.1.1 デバイスでリモートコード実行と権限昇格を可能にします。
 0range1337/cve-2022-1015
CVE-2022-1015のPoCエクスプロイト。Linuxカーネルのnetfilterにおけるuse-after-free脆弱性を利用し、ローカル権限昇格を引き起こします。
 g01d3nw01f/cve-2007-2447
cve-2007-2447 このスクリプトは、Metasploit モジュールの一部を Python 3 に書き直したものです。
 fdellwing/cve-2021-4034
Docker化されたCVE-2021-4034(PwnKit)の概念実証エクスプロイト。polkitのpkexecにおけるローカル権限昇格を実証します。
 acodervic/cve-2020-1938-msf-module
auxiliary/admin/http/tomcat_ghostcat の修正版で、任意のファイルを読み取ることができます。
 ashutoshrohilla/cve-2021-4034
CVE-2021-4034のエクスプロイト。polkitのpkexecにおけるローカル権限昇格の脆弱性で、非特権ユーザーがrootアクセスを取得できるようにするものです。