#1
 julixsalas/cve-2020-0796
Windows SMBv3実装のCVE-2020-0796(SMBGhost)脆弱性をスキャンおよび検出するためのMetasploit Auxiliaryモジュールです。
 febin0x10/fortinet_forticlient_exploit_cve-2026-24018
Fortinet FortiClientLinux向けのローカル権限昇格エクスプロイト。シンボリックリンク追従の脆弱性を悪用し、影響を受けるバージョンでrootアクセスを取得します。
 deoxykev/cve-2021-4034-rust
RustによるCVE-2021-4034 polkit pkexecローカル権限昇格エクスプロイトの実装で、ビルド手順と検出に関する考慮事項を含みます。
 nu11secur1ty/metasploit-framework-nu11secur1ty
metasploit-frameworkの拡張
 kernelpan1k/trans2open-cve-2003-0201
Sambaエクスプロイト CVE2003-0201

 magicbytes/magicarch
MagicArchは、Ansibleで構築された包括的なインストール後スクリプトであり、基本的なArch Linuxインストールを、ペネトレーションテストとパフォーマンスに特化した完全装備のペンテストディストリビューションに変換するように設計されています。セキュリティ評価、カスタマイズ、パフォーマン…
 stationedk-06/darksword_analysis
DarkSword iOS WebKitエクスプロイトチェーンの静的解析 — 配信、ステージング、およびCVEの内訳 (CVE-2025-31277, CVE-2025-43529)
 zmkeh/cve-2025-29824-clfs-local-privilege-escalation
CVE-2025-29824を標的としたWindows Common Log File System(CLFS)ドライバー向けのローカル権限昇格エクスプロイトで、セキュリティ研究およびテスト用の概念実証コードを提供します。
 cream-sec/cve-2019-0708-msf--
CVE-2019-0708-Msf-検証
 xd20111/cve-2026-31431
LinuxカーネルのauthencesnテンプレートにおけるAF_ALGとsplice()を介したローカル権限昇格の脆弱性に関するドキュメントと分析。影響を受けるバージョン、検出方法、緩和策を含む。
 louzogh/cve-2021-31800
CVE-2021-31800 POC
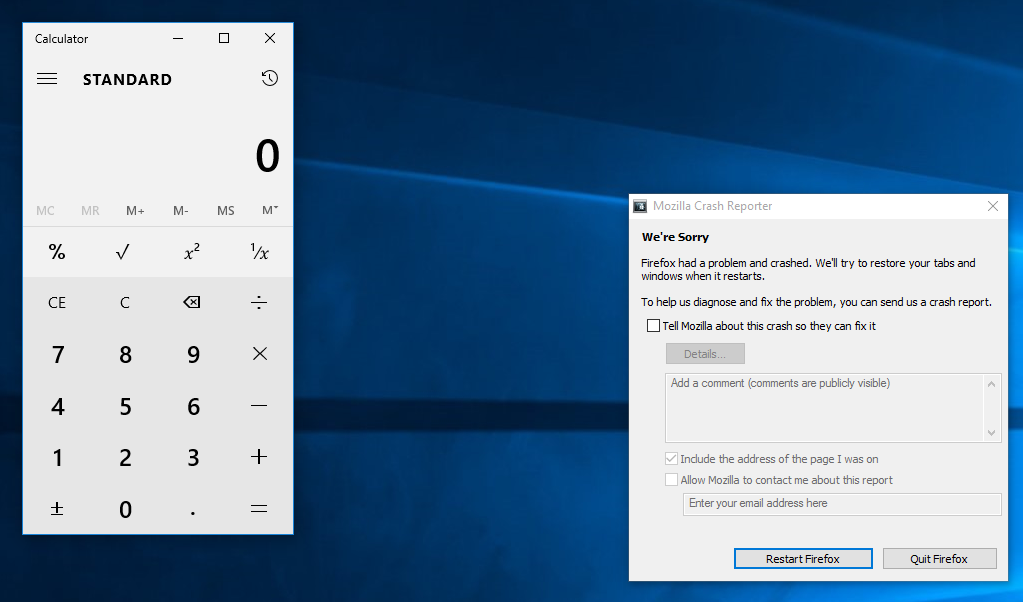 soham23/firefox-rce-nssmil
CVE-2016-9079(Firefox の Use-After-Free)の公開エクスプロイトを教育目的でスタンドアロンな JavaScript として実装したもので、元の Exploit-DB/Metasploit モジュールを基にしています。
 mbanyamer/cve-2026-32743-px4-autopilot-mavlinkloghandler-stack-buffer-overflow-dos-
PX4 Autopilot バージョン ≤1.17.0-rc2 に対するリモートサービス拒否(DoS)エクスプロイト。MavlinkLogHandler のスタックベースのバッファオーバーフローを介して実行されます。
 razvanduda/ghostshell
CVE-2026-31431 — Linuxカーネルのページキャッシュ破損によるローカル権限昇格
 rosnlr5/modrosnlr5
LinuxカーネルCVE-2026-31431用の概念実証エクスプロイト。AF_ALGソケットを悪用し、ペイロード注入とシェル起動を介してrootへの権限昇格を実現します。
 victorns69/cve-2024-12381
Chrome V8型混淆(CVE-2024-12381)のエクスプロイトで、JSPIサンドボックスバイパスを備え、ブラウザをフィンガープリントして脆弱なバージョンにペイロードを配信するFlaskサーバーを介してRCEを実現します。
 julichaan/cve-2026-31431-python-copyfail-poc
Pythonエクスプロイト for CVE-2026-31431、setuidバイナリのページキャッシュ破損を介したLinuxカーネルの権限昇格により、rootアクセスを達成します。