
 #1
エクスプロイトの開発、テスト、および実行のための包括的なフレームワーク。
Kitploit おすすめ
 rvzsec/cve-2026-31431
PoCエクスプロイト for CVE-2026-31431、authencesnページキャッシュ書き込みを介したLinuxカーネルLPEであり、2017年以降のほとんどのディストリビューションで非特権ユーザーからrootへの権限昇格を提供します。
 lightsey/cve-2015-1592
Metasploitモジュールとペイロード生成ファイル - 私のHouston Perl Mongersのトークから、この脆弱性について。
 sfrdevelopment/windows-smb-vulnerability-framework-cve-2025-33073
CVE-2025-33073(Windows SMB クライアントの権限昇格の脆弱性)向けの研究フレームワーク。制御されたテストおよび教育目的のための悪意のある SMB サーバーとクライアントのエクスプロイト実装を提供します。
 jirojo2/drupalgeddon2
Drupalgeddon 2(CVE-2018-7600 / SA-CORE-2018-002)用の MSF エクスプロイトモジュール
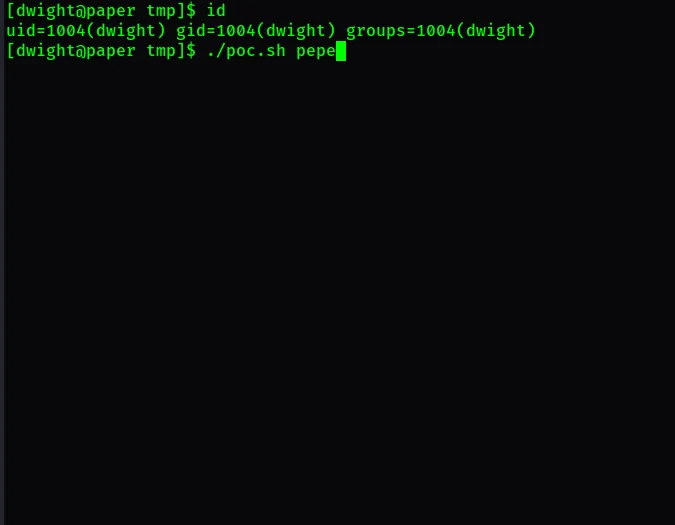 f4t1h21/cve-2021-3560-polkit-dbus
f4T1HによるCVE-2021-3560 Polkit D-Bus権限昇格のPoCスクリプト
 waterrr/nopac
CVE-2021-42278 および CVE-2021-42287 の悪用
 34zy/githarvest3r
Pythonで書かれたシンプルなCVE GitHubエクスプロイト収集ツール。
 bitplugg/kitsune
🦊 nine-tailed ペネトレーションテストフレームワーク — nmap + msf + aircrack + sqlmap を1つのCLIに統合 · 25モジュール · SQLiteセッション · TUI · REST API · pipx install
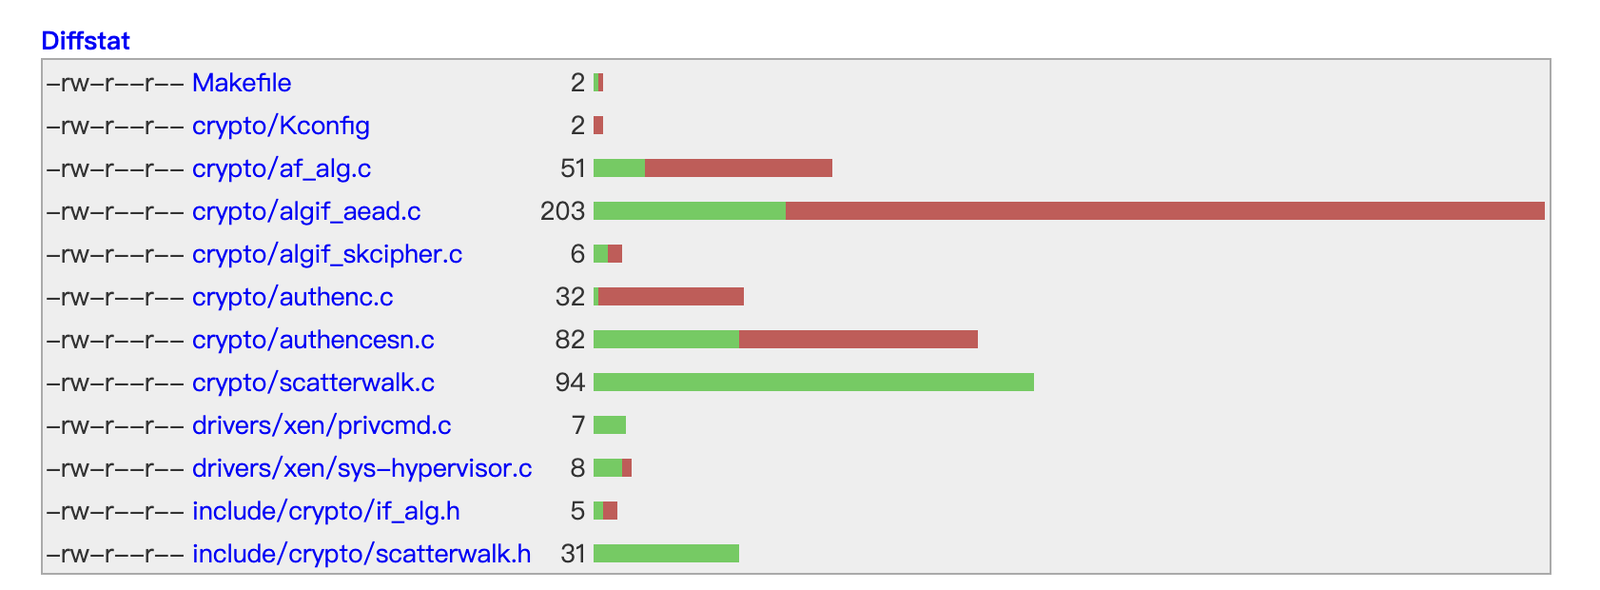 yuspring/cve-2026-31431-poc
Proof-of-conceptエクスプロイト for CVE-2026-31431、AF_ALG authenc長さチェックバイパスによるLinuxカーネル権限昇格であり、/etc/passwdを変更してrootを取得します。
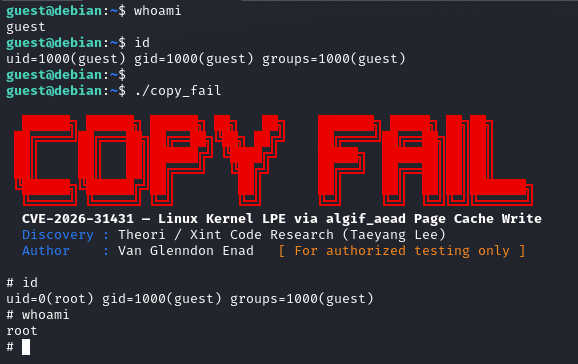 sl4ck0th/cve-2026-31431-poc
CVE-2026-31431の概念実証エクスプロイト。AF_ALGページキャッシュ書き込みを介したLinuxカーネルのローカル権限昇格であり、主要なディストリビューションでrootを獲得します。
 j4ck3lsyn-gen2/cve-2026-58457
CVE-2026-58457のPoCツール:Shenzhen Aitemi M300 Wi-Fiリピーター(MT02)での認証なしOSコマンドインジェクションによるリモートルート権限取得。エクスプロイト、バリデータ、ペイロードジェネレータ、Metasploitモジュールが含まれます。教育および許可さ…
 xerxes-2/cve-2026-31431-rs
# CVE-2026-31431 向け Rust ベースの概念実証 AF_ALG と splice を悪用して /bin/su を上書きし、root シェルを起動する CVE-2026-31431 の概念実証です。x86_64 および aarch64 向けの自己完結型 no_std バイナリです。
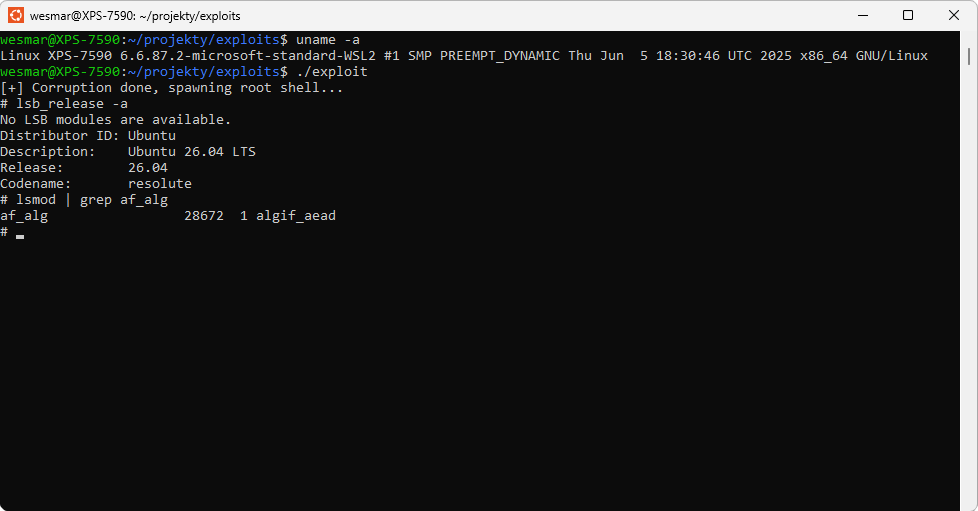 wesmar/cve-2026-31431
CVE-2026-31431 用の実証概念実証エクスプロイト。AF_ALG AEAD ページキャッシュ破損を介した Linux カーネルのローカル権限昇格であり、root シェルを取得します。
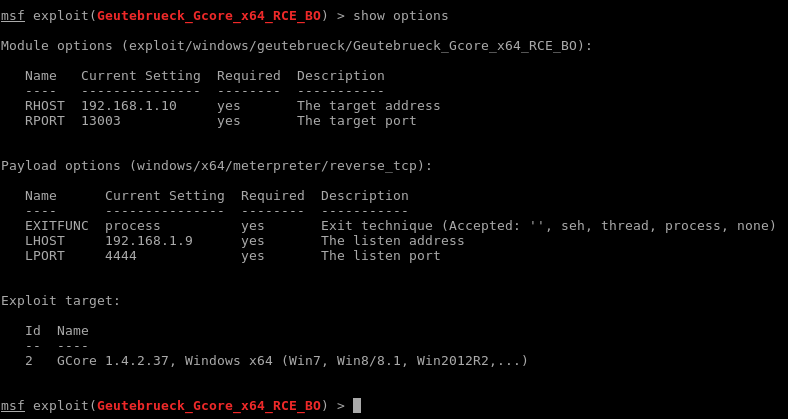 m4p0/geutebrueck_gcore_x64_rce_bo
Metasploitモジュール: Geutebrueck GCore「ビデオ管理」システム用。バージョン1.3.8.42および1.4.2.37でテスト済み。
 can/cve-2015-5374-dos-poc
CVE-2015-5374用のDoSエクスプロイト。細工されたUDPパケットをポート50000に送信してSiemens SIPROTEC 4およびCompact EN100 Ethernetモジュールを標的にします。Metasploit補助モジュールが含まれています。
 ben-slates/cve-2026-31431-exploit
CVE-2026-31431の概念実証エクスプロイト。algif_aeadを介したローカル権限昇格を可能にするLinuxカーネルのページキャッシュ破損の脆弱性です。exploit.pyと緩和策のガイダンスが含まれています。
 bkaraceylan/cve-2019-12840_poc
Webmin パッケージ更新の認証済みリモートコマンド実行の PoC
 spiralbl0ck/-cve-2018-0834-aab-aar
CVE-2018-0834 完全なコード実行








