
 #1
エクスプロイトの開発、テスト、および実行のための包括的なフレームワーク。
Kitploit おすすめ
 elevenpaths/siemframework
モジュール形式のPython3ベースの攻撃フレームワーク。資格情報の窃取、ペイロードの展開、およびポストエクスプロイテーションモジュールを使用して、SIEMプラットフォーム(Splunk、Graylog、OSSIM、QRadar、McAfee)の悪用を自動化します。
 chacka0101/exploits
エクスプロイトプロジェクト ハッキングコマンドセンター
 blacksnufkin/cheshire
オペレーターUIからLitterBoxペイロード解析を駆動するAdaptix C2サービスプラグイン。
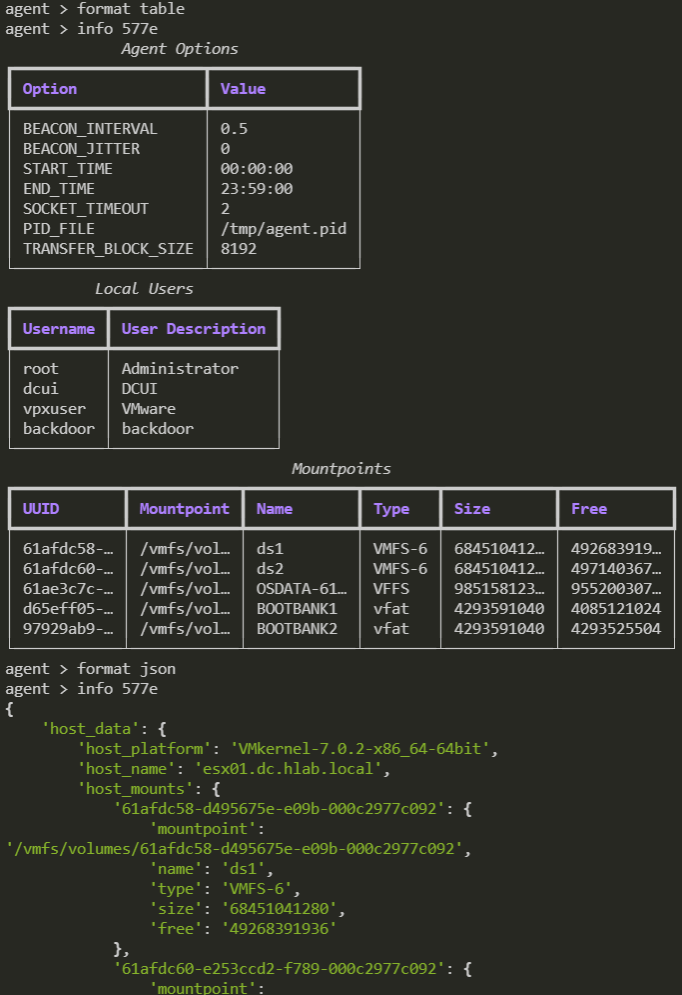 psmths/reave
WIP ハイパーバイザー向けポストエクスプロイテーションフレームワーク
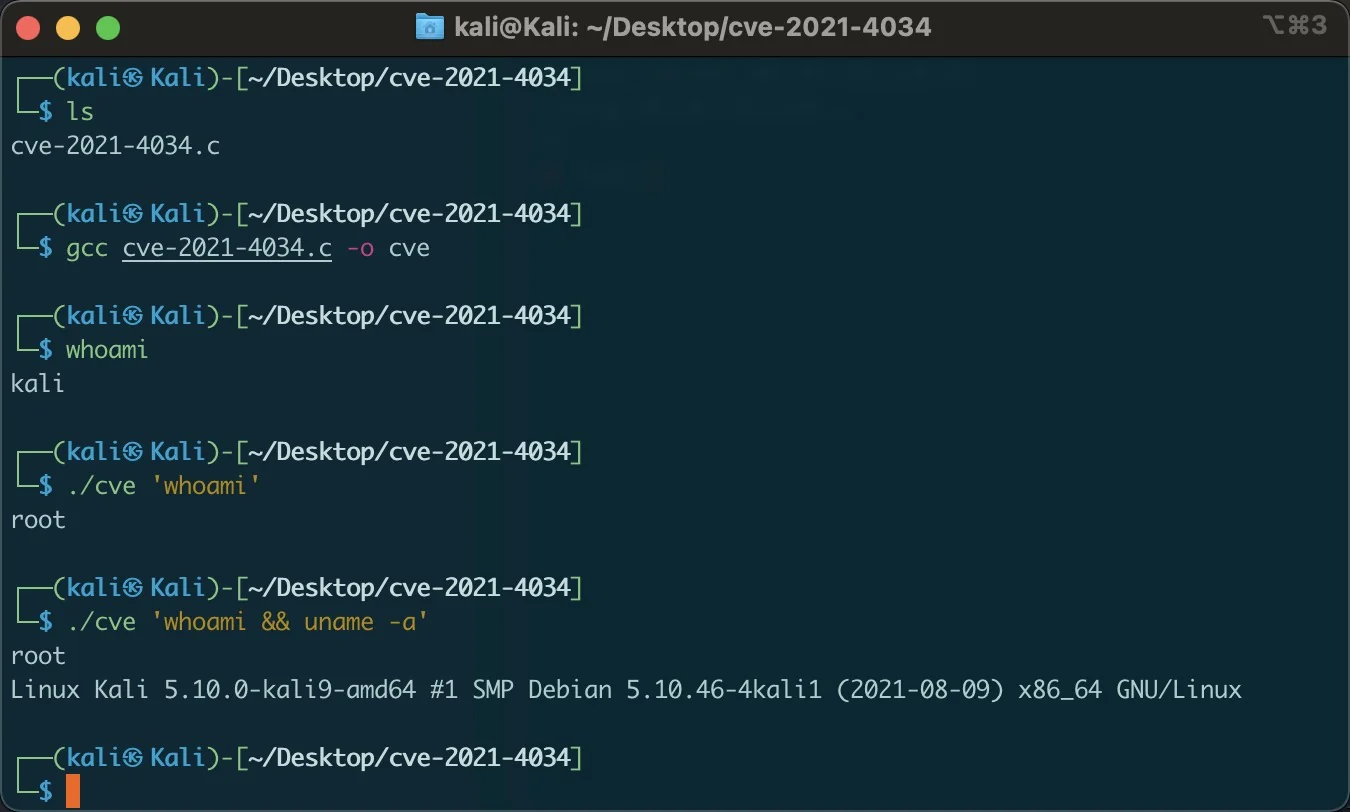 zhzyker/cve-2021-4034
polkit pkexec ローカル権限昇格の脆弱性を利用してカスタムコマンドを追加する
 galoryber/fawkes
Fawkesは、AIのみによって作成されたgolangのMythic C2エージェントです。
 quyicheng03-boop/xiaomi15-dada-cve-2026-64560
Xiaomi 15 dada OS4.0.0.8向けデバイスバインドCVE-2026-64560適応
 pentest-a2p2v/pentest-a2p2v-core
コアA2P2V機能(コマンドラインベース)
 arpsyndicate/suricata-vedas
VEDAS-Driven Autonomous Generation + Community Contributions of Suricata & Nuclei Rules for over 15k CVEs
 crihexe/copy-fail-tiny-elf-cve-2026-31431
# Copy Fail(CVE-2026-31431)向けの最小限のno-libc Linux x86_64 ELF PoCビルド
 mateusverass/ngixshell
nginx CVEスキャナー + RCEエクスプロイトフレームワーク (CVE-2026-42945 ほか16件)
 l33tdawg/aether
AIスマートコントラクトのセキュリティ分析とPoC生成フレームワーク
 xzajyjs/cve-2022-39197-poc
CVE-2022-39197(CobaltStrike XSS <=4.7) POC
 g13net/lockjaw
Rust製チームサーバー、Zigインプラント、間接システムコール、AMSIバイパス、リフレクティブ/PoolPartyインジェクション、インメモリBOF実行、HTTP/DNSトランスポートを備えたモジュラーWindows C2フレームワーク。
 jbaines-r7/blankspace
Proof of Concept for EFSRPC Arbitrary File Upload (CVE-2021-43893)
 dimitrifourny/cve-2019-2215
binder.cにおけるuse-after-free脆弱性を利用したAndroidの特権昇格








