#1

 uziii2208/cve-2025-33073
CVE-2025-33073 向けの汎用エクスプロイトツール。DNSAdmins 権限を持ち、WinRM が有効な Windows ドメインコントローラーを標的とします。
 kryptsec/oasis
オープンソースのAIセキュリティベンチマークCLI。MITRE ATT&CK分析とKSMスコアリングを用いて、AIモデルが攻撃的なセキュリティタスクをどのように実行するかを測定します。
 huynambka/cve-2026-26114-poc
CVE-2026-26114の概念実証エクスプロイト。Microsoft SharePointのリモートコード実行脆弱性に対するもので、自動化されたエクスプロイトとリバースシェル配信のためのPython PoCおよびMetasploitモジュールを含む。
 ynwarcs/cve-2023-24871
CVE-2023-24871 用の PoC とエクスプロイト(RCE + LPE)
 estamelgg/cve-2021-4034-nogcc
CVE-2021-4034(polkit pkexec)用のスタンドアロンエクスプロイトで、gccやcmakeを必要とせずに動作し、Linuxシステム上でインタラクティブシェルまたはワンライナーコマンド実行を提供します。
 joelgmsec/thunderstorm
UPSデバイスを悪用するモジュラーフレームワーク
 kungfulon/nf-tables-lpe
Linuxカーネルの権限昇格エクスプロイトで、Netfilterのnf_tableモジュールを標的とし、Team Orcaによって複数のCVE向けに開発されたものです。
 taroballzchen/cve-2022-41040-metasploit-proxynotshell
CVE-2022-41040に関するMetasploitスクリプト(POC)です。Microsoft Exchangeは、サーバーサイドリクエストフォージェリ(SSRF)攻撃に対して脆弱です。認証された攻撃者は、この脆弱性を利用して特権を昇格させることができます。
 degenerat3/meteor
Goで書かれた、複数のトランスポートプロトコルをサポートするクロスプラットフォームのC2/チームサーバー。
 duck-sec/cve-2023-28252-compiled-exe
fortraのCVE-2023-28252エクスプロイトの修正版、exeにコンパイル済み
 apkc/cve-2024-26229-bof
Cobalt Strike および BruteRatel 向けの CVE-2024-26229 の BOF 実装
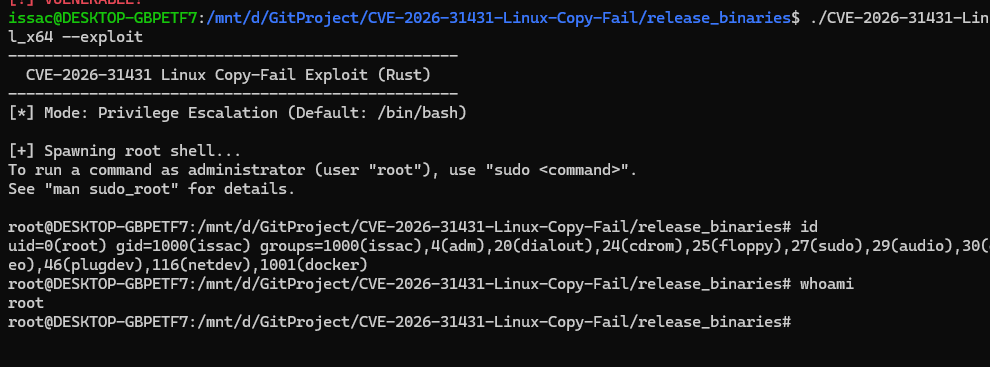 iss4cf0ng/cve-2026-31431-linux-copy-fail
# CVE-2026-31431 向け Rust ベースのローカル権限昇格エクスプロイト。Linux システム上で Meterpreter などのカスタムシェルコードを実行可能にします。
 tayontech/scope
クラウドセキュリティのパープルチーミング向けAIエージェントセット。Claude Code、Gemini CLI、Codex上で動作します。
 alexlinov/miniplasma-runner
CVE-2020-17103 を C2 向けに適応、分割バイナリ SYSTEM コールバック付き
 aazhuliang/cve-2021-31956-exp
CVE-2021-31956のエクスプロイト。Windows 10 1903を標的としたWindowsカーネルの権限昇格の脆弱性です。ローカル権限昇格のための概念実証(PoC)実装を提供します。
 elevenpaths/siemframework
モジュール形式のPython3ベースの攻撃フレームワーク。資格情報の窃取、ペイロードの展開、およびポストエクスプロイテーションモジュールを使用して、SIEMプラットフォーム(Splunk、Graylog、OSSIM、QRadar、McAfee)の悪用を自動化します。
 chacka0101/exploits
エクスプロイトプロジェクト ハッキングコマンドセンター