
 #1
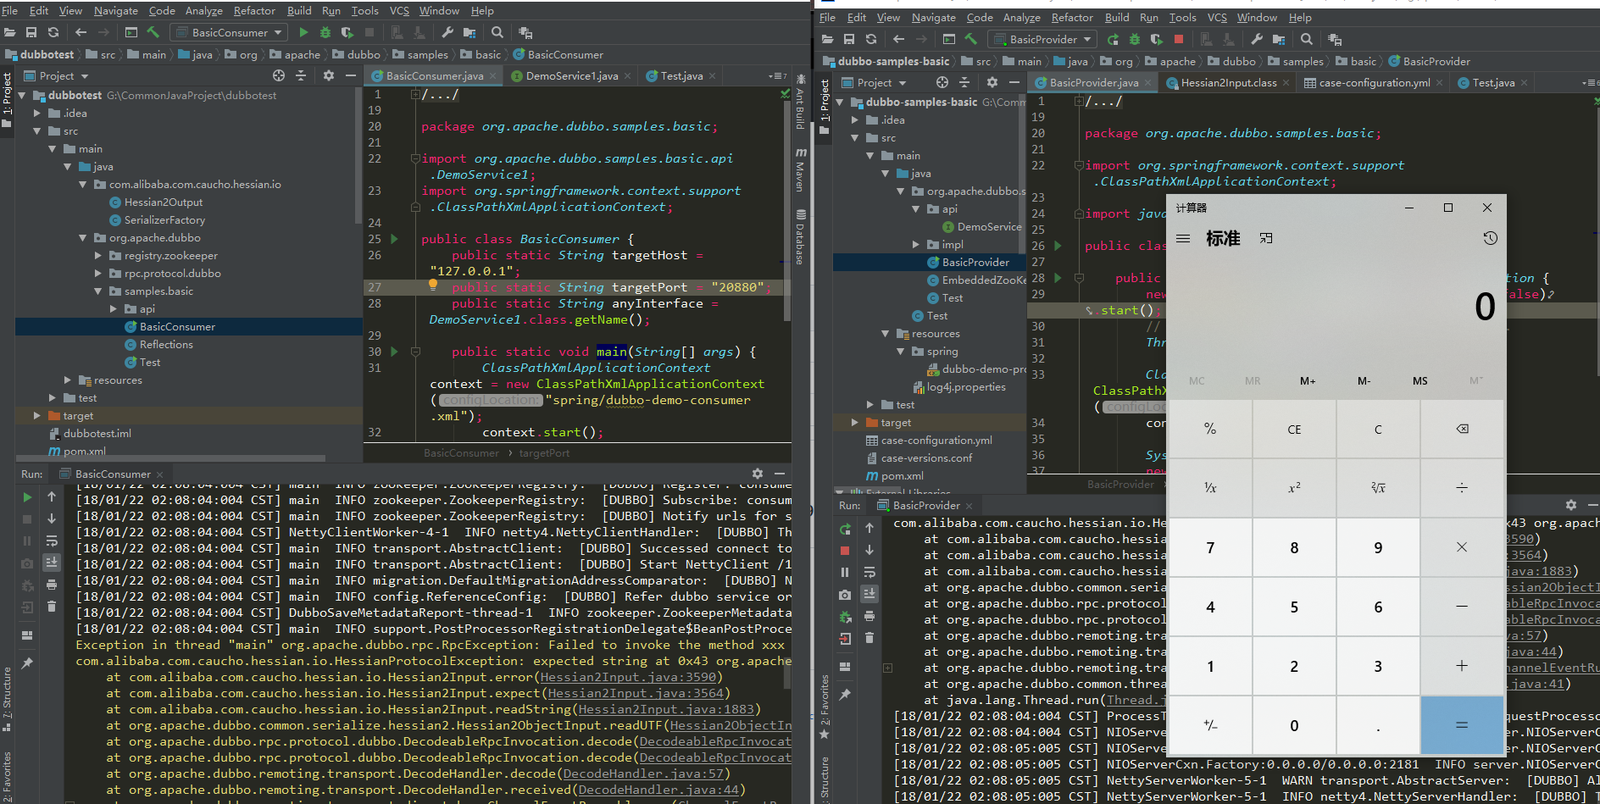
 longofo/apache-dubbo-hessian2-cve-2021-43297
CVE-2021-43297(Apache Dubbo の Hessian2 プロトコルにおける逆シリアル化の脆弱性)に対する概念実証エクスプロイトを実演し、プロバイダーおよびコンシューマーの攻撃エンドポイントを備えています。
 cogensec/gideon
脅威インテリジェンス、脆弱性調査、IOC分析、レッドチーミングのための自律型セキュリティオペレーションエージェント。CVE調査、ポストエクスプロイテーション、ペイロード生成、AI駆動の防御分析のためのモジュラースキルを備えたデュアルモード運用に対応。
 jgoyd/glass-cage-ios18-cve-2025-24085-cve-2025-24201
Glass CageはiOS 18.2.1におけるゼロクリックPNGベースのRCEチェーンで、LockDownモードの保護をバイパスします。ImageIO(CVE-2025-43300)、WebKit(CVE-2025-24201)、Core…

 nikolajschlej/hydroph0bia
Hydroph0bia脆弱性(CVE-2025-4275)に関するバイナリ、ドライバ、PoCおよびその他の関連資料
 bishopfox/cve-2021-35211
Serv-U SSH脆弱性(CVE-2021-35211)用のPythonエクスプロイト。stage、exec、download-executeの複数のペイロードモードを備え、シェルコード実行とコマンドインジェクションを可能にします。
 owasp/redteamtoolkit
WASMベースのセキュリティツールキット - Web First Paradigm向け
 skyshell20082008/cve-2019-0708-poc-hitting-path
termdd.sys の脆弱なパスのみにヒットします!!! DoS ではありません
 infobyte/cve-2016-2776
CVE-2016-2776
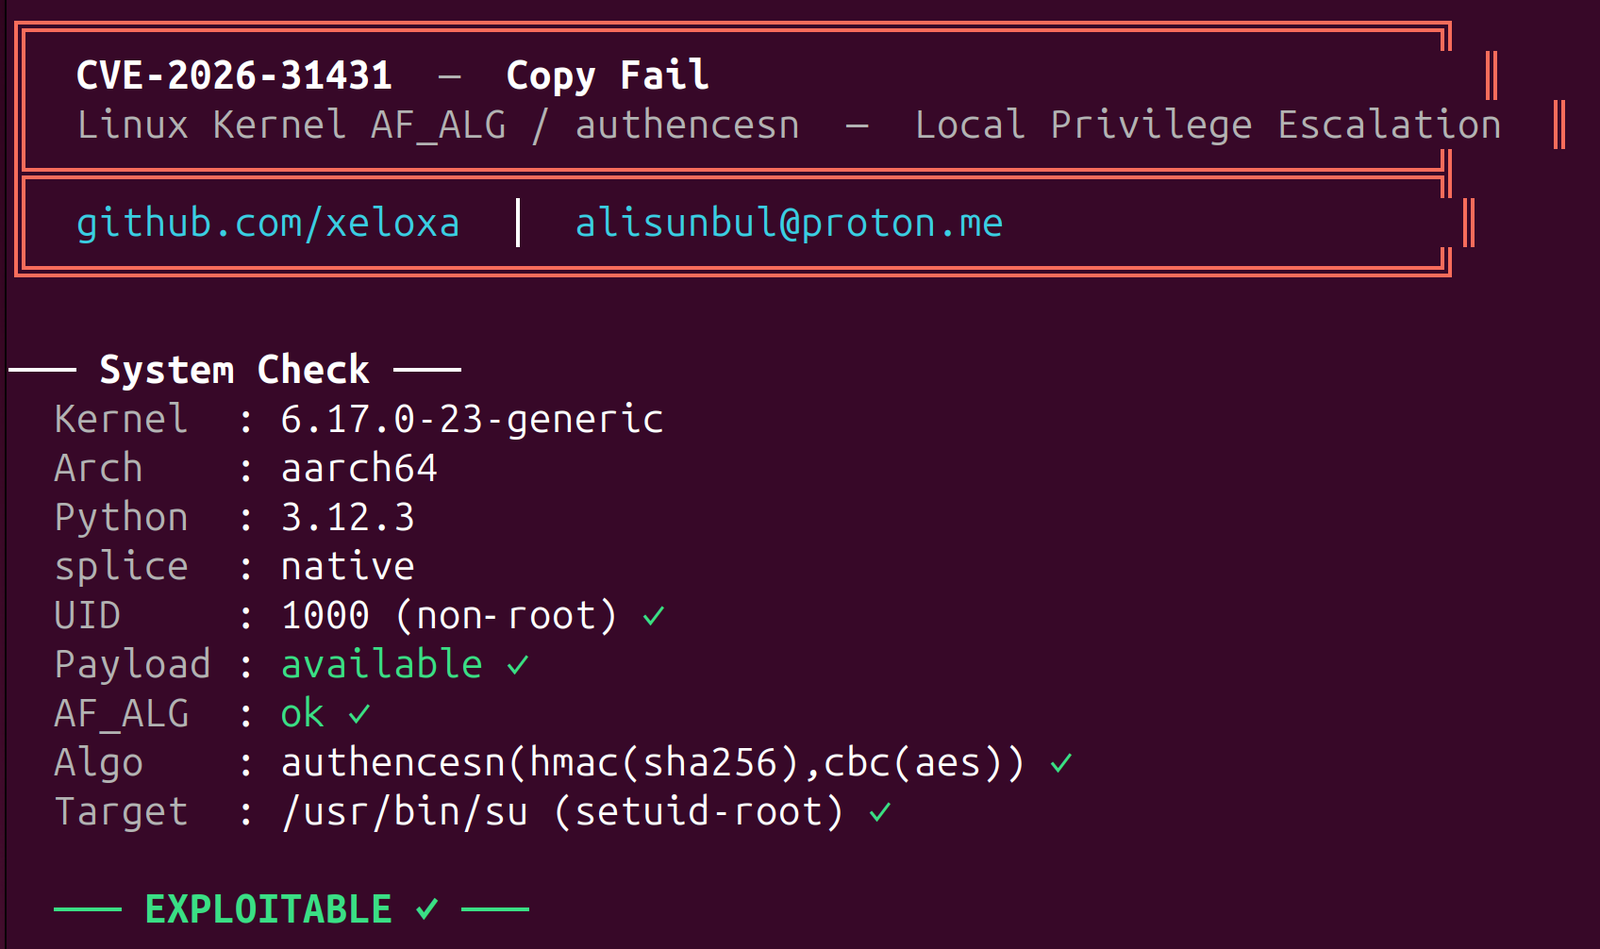 xeloxa/copyfail-exploit
Copy Fail(CVE-2026-31431)LPEエクスプロイト。LinuxカーネルのAF_ALGページキャッシュ脆弱性を標的とした、クリーンでマルチアーキテクチャ対応のPython再実装です。
 kyle41111/ai-file
Mythic C2フレームワーク用のリスナープロファイル。AIベンダーのファイルAPIを利用する。
 geosn0w/cve-2025-24203-ios-exploit-with-error-logging
Google Project Zero の Ian Beer による CVE-2025-24203 iOS 脆弱性エクスプロイトのわずかに改良版
 denizparlak/blackhat-arsenal-tools
Black Hat Arsenal Tools 公式アカウント
 erarnitox/malvexc2
モダンC++で書かれたシンプルなC2フレームワーク
 danaepp/pwncat_pwnkit
pwncatモジュールで、CVE-2021-4034(pwnkit)を自動的に悪用します。
 sq00ky/zero-logon-exploit
Pythonスクリプトで、Zerologon(CVE-2020-1472)を悪用してNetlogon認証バイパスを実行し、ドメインコントローラのパスワードをnullにリセットします。
 farazsth98/exploit-cve-2025-39946
CVE-2025-39946 のエクスプロイト。Linux カーネルの net/tls サブシステムにおけるバグです。










