#1
 1135/1135-cobaltstrike-toolkit
CobaltStrikeについて
 impalabs/cve-2023-27326
Parallels Desktop <18.1.1 向け VMエスケープ
 tijme/amd-ryzen-master-driver-v17-exploit
AMD の Ryzen Master ドライバ (バージョン 17) を使用したカーネルエクスプロイト用の Cobalt Strike (CS) Beacon Object File (BOF)。
 sec-consult/aggrokatz
Aggrokatz は、Cobalt Strike 用の aggressor プラグイン拡張機能であり、pypykatz がビーコンとリモートで連携できるようにし、LSASS ダンプファイルやレジストリハイブファイルを解析して、ファイルをダウンロードしたりビーコンに疑わしいコードをアップロードするこ…
 zerodaylab/powersploit
PowerSploit - 一个 PowerShell 后渗透框架
 s0lst1c3/dropengine
DropEngineは、シェルコードランナーを作成するための柔軟なフレームワークを提供し、オペレーターがコンポーネントを選択して組み合わせることで、高度に洗練されたペイロードを数秒で作成できるようにします。
 alienwithin/owasp-mth3l3m3nt-framework
OWASP Mth3l3m3nt Framework は、ペネトレーションテスト支援ツールおよびエクスプロイトフレームワークです。レスポンシブインターフェースを通じて、ウェブを使ってウェブを攻撃するという原則を推進し、また移動中でもペネトレーションテストを可能にします。

 safebuffer/metateta
Metasploitモジュールを活用した自動化ネットワークプロトコルスキャナ兼エクスプロイタ。大規模ネットワークでの迅速なペネトレーションテストを目的とし、SMB、SMTP、SNMPなどに対応しています。
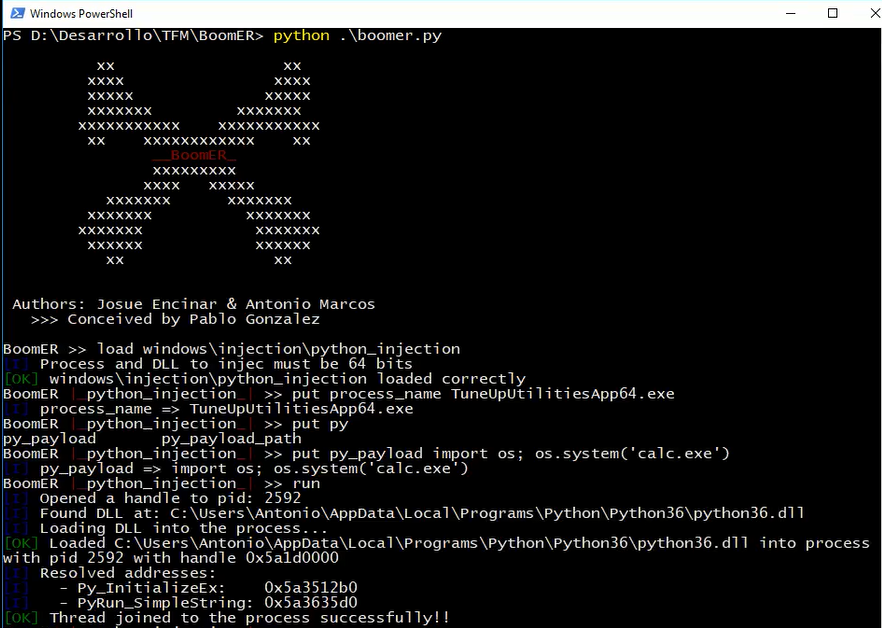 josue87/boomer
ローカル脆弱性を悪用するためのフレームワーク
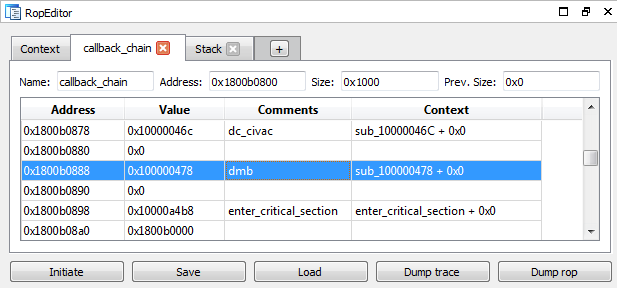 dsecurity/crauemu
crauEmuは、コード再利用攻撃のペイロードを開発・分析するためのuEmu拡張機能です。
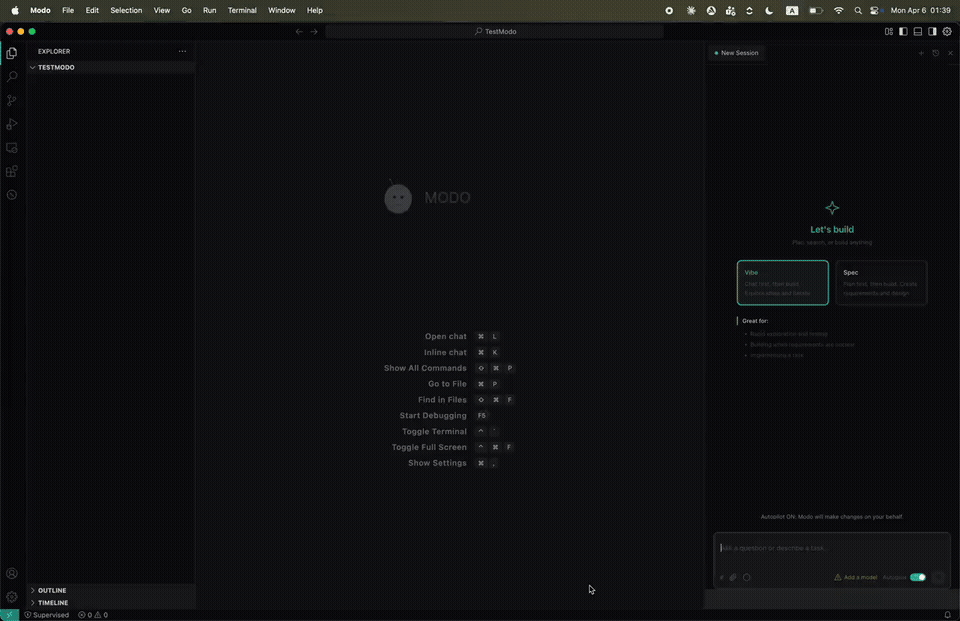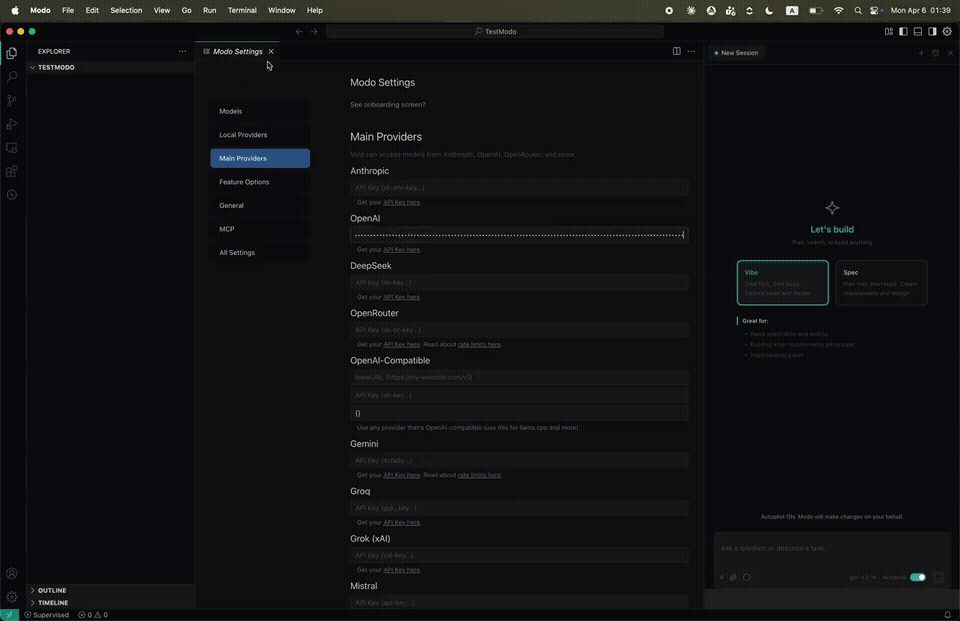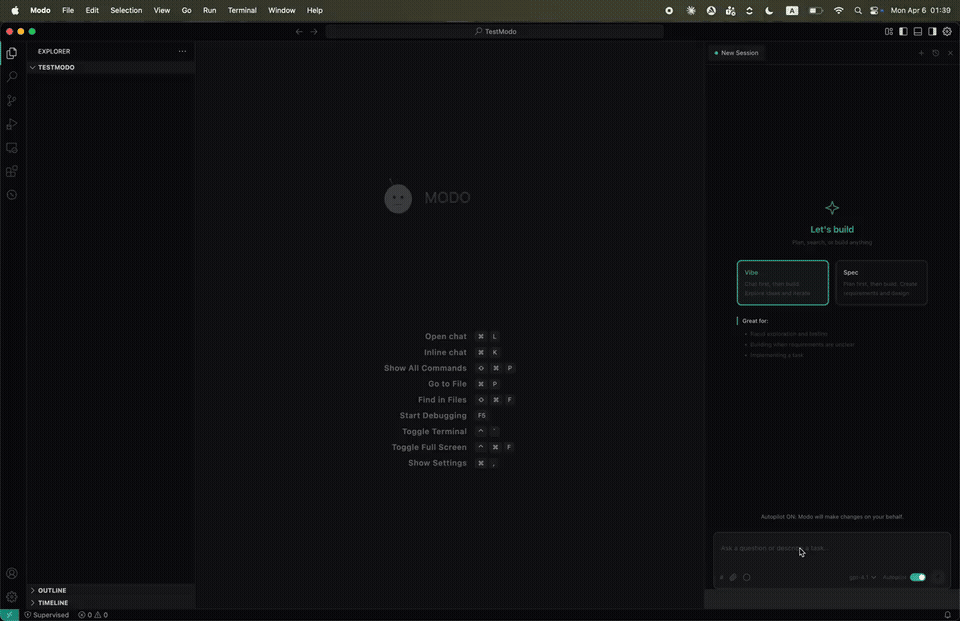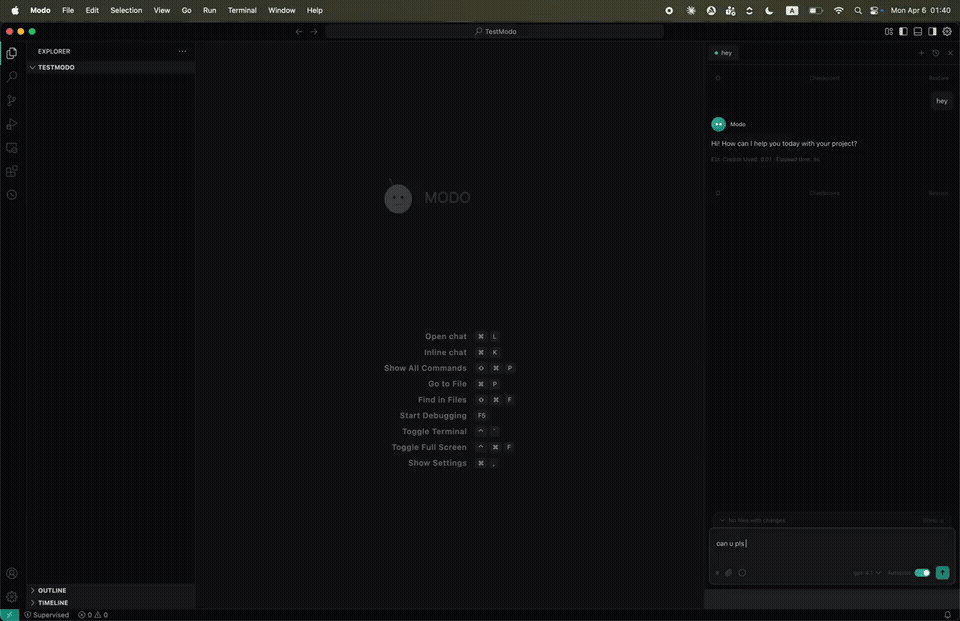 mohshomis/modo
厳選されたサイバーセキュリティ学習リソース、CTF writeup、研究論文、そしてWebセキュリティ、エクスプロイト、OSINT、フォレンジックにわたる実践的なハンズオンスキル開発のための実践ラボのコレクション。
 outflanknl/external_c2
Cobalt Strike external C2 の POC
 zenyxx-xd/rootmyvivo
ワンクリックでvivo/iQOOデバイスのロックされたブートローダーをroot化 | CVE-2026-43499 + KernelSU
 hktalent/cve_2020_2546
CVE-2020-2546、CVE-2020-2915、CVE-2020-2801、CVE-2020-2798、CVE-2020-2883、CVE-2020-2884、CVE-2020-2950 WebLogic T3 ペイロードエクスプロイト PoC python3、
 pubglite55/oppo-ghostlock
OPPO Find N2 GhostLock(CVE-2026-43499)エクスプロイト適応版
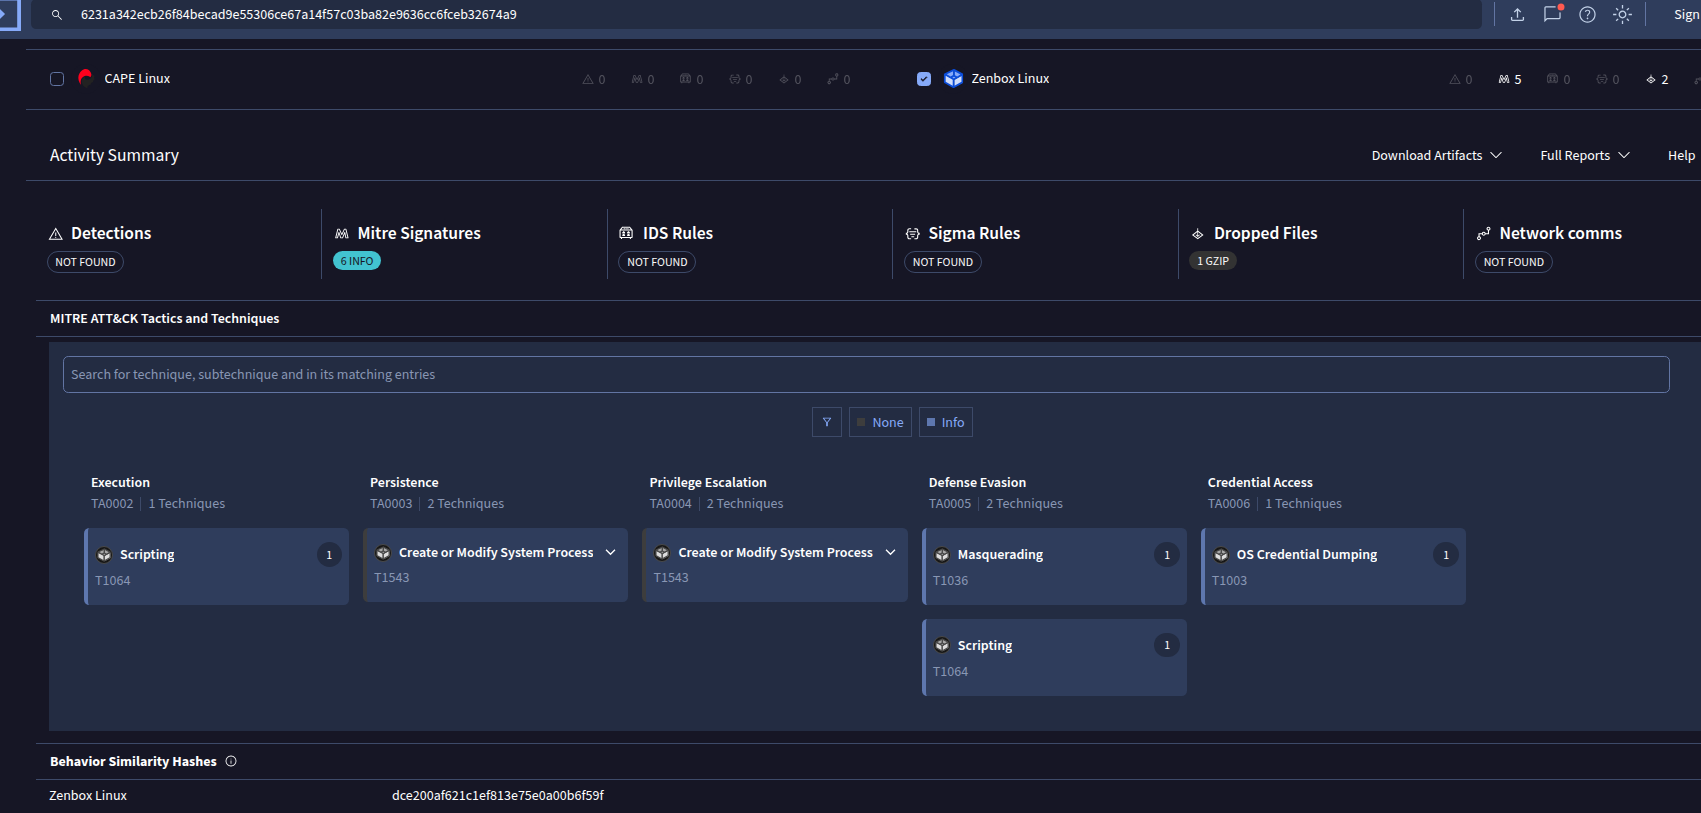 jm00nj/phantom-evasion-loader
SROPとゼロコピーインジェクションを利用してEDR/XDRおよびカーネルモニターを回避するx64アセンブリインジェクションエンジン。最小限の検出面でXOR暗号化ペイロードを配信します。