
 #1
ファームウェア、マイクロコントローラ、および低レベルのハードウェアコンポーネントを分析および保護するためのツール。
Kitploit おすすめ

 c8dhjp4tyv-bit/jbl-wave-buds2-firmware-research
Reverse-engineering notes and Python tooling for JBL Wave Buds 2 (BES1306) firmware: OTA container format, flash layout, BLE/GATT protocol, and…
 qkaiser/awind-research
このリポジトリには、Awindinc が製造し、複数のメーカーに OEM 供給しているワイヤレスプレゼンテーションデバイスに関する私の調査から得た興味深い情報や断片が含まれています。
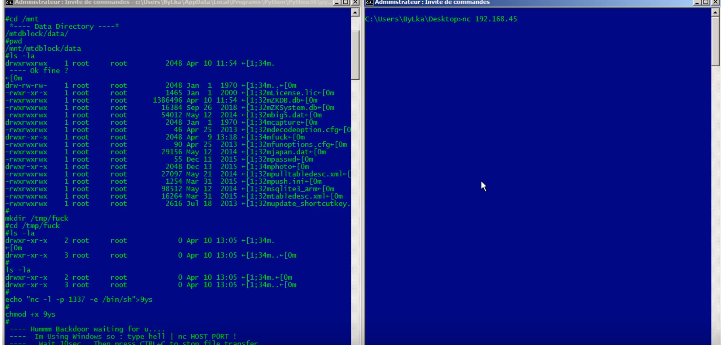 9aylas/backdooring-zmm100-fingerprint-devices
認証バイパス & 自動バックドア化デバイス
 pro-me3us/cve_2022_38181_raven
CVE-2022-38181 POC for FireTV 第2世代 Cube (raven)
 wack0/batondrop_armv7
baton drop (CVE-2022-21894) の armv7 (MSM8960) 向け実装
 leochen-coremind/spd_flasher
CVE-2022-38694 強化エクスプロイト - Unisocデバイス向けRP2350 USBホスト自動フラッシャー
 rkx1209/cve-2019-1010298
ARM TrustZoneのセキュアワールドを対象とした概念実証エクスプロイトで、教育および研究目的でOP-TEE OSの脆弱性を実証します。
 eyjhb/blackvue-cve-2023
BlackVue DR750 CVE CVE-2023-27746 CVE-2023-27747 CVE-2023-27748
 demining/bluetooth-attacks-cve-2025-27840
ビットコイン暗号解析:CVE-2025-27840 ESP32マイクロコントローラの脆弱性がWi-Fi & Bluetooth経由で数十億のIoTデバイスを危険にさらす
 dozernz/bugstropics
「Hunting Bugs In The Tropics」DEFCON 30 トークの補足資料
 flex36ty/ps5-pihost
PS5のUSBポートで駆動するRaspberry Pi上のPS5 Exploit Webサーバー
 mr-wolf-is-me/ida-processor-modules
IDA Proプロセッサモジュールで、XMOS xCORE、TI C7x/PRU、MicroBlaze、NVIDIA SASSなど、一般的でないCPU、DSP、GPUアーキテクチャの逆アセンブリサポートを追加します。
 alexandre-bartel/cve-2019-12594
これはCVE-2019-12594(DOSBox 0.74-2の脆弱性)のPoCです。
 infobyte/ezviz_lan_rce
CVE-2023-34551 および CVE-2023-34552 を標的とした EZVIZ IP カメラ向け PoC エクスプロイトと Docker ビルド環境、および DEF CON 31 Hardware Hacking Village のトークスライドと動画。
 nullze/cve-2020-10558
Tesla ハック: 全車両のインフォテインメント・タッチスクリーン・インターフェースに対する DoS (CVE-2020-10558)
 tc3650/cve-2026-43499-armv7
CVE-2026-43499(GhostLock futex UAF)的ARM32 Linux内核权限提升漏洞利用,针对华为Watch 4 Pro,包含多种利用变体和详细的绕过分析。








