
 #1

 bertoldvdb/pcanexploit
CVE-2024-44610: Peak PCAN-Ethernet CAN-(FD)ゲートウェイの認証済みリモートルートエクスプロイト
 azhariramadhan/cve-2025-45512
U-Bootブートローダーの脆弱性に対する概念実証エクスプロイトスイート。安全でない更新メカニズム、ハードコードされた認証情報、デバッグインターフェースへのアクセス、アンチロールバック保護の欠如を含み、認可されたIoTセキュリティテストを目的としています。
 aureliusivan/ubl-itel-s23
CVE-2022-38694 を使用した Itel S23 (S665L) / Unisoc T606 のブートローダーアンロック
 5ulfur/cve-2025-57428
CVE-2025-57428
 419066074/cve-2021-40859
Auerswald COMpact 8.0B バックドアエクスプロイト
 amazingout/tesla-cve-2020-10558
テスラ モデル3 ハック
 1337g/cve-2017-3881
クレジット: artkond
 intel/device-modeling-language
Domain-specific language for writing fast functional device models for virtual platforms. Compiles DML to C with API calls tailored for the Intel…

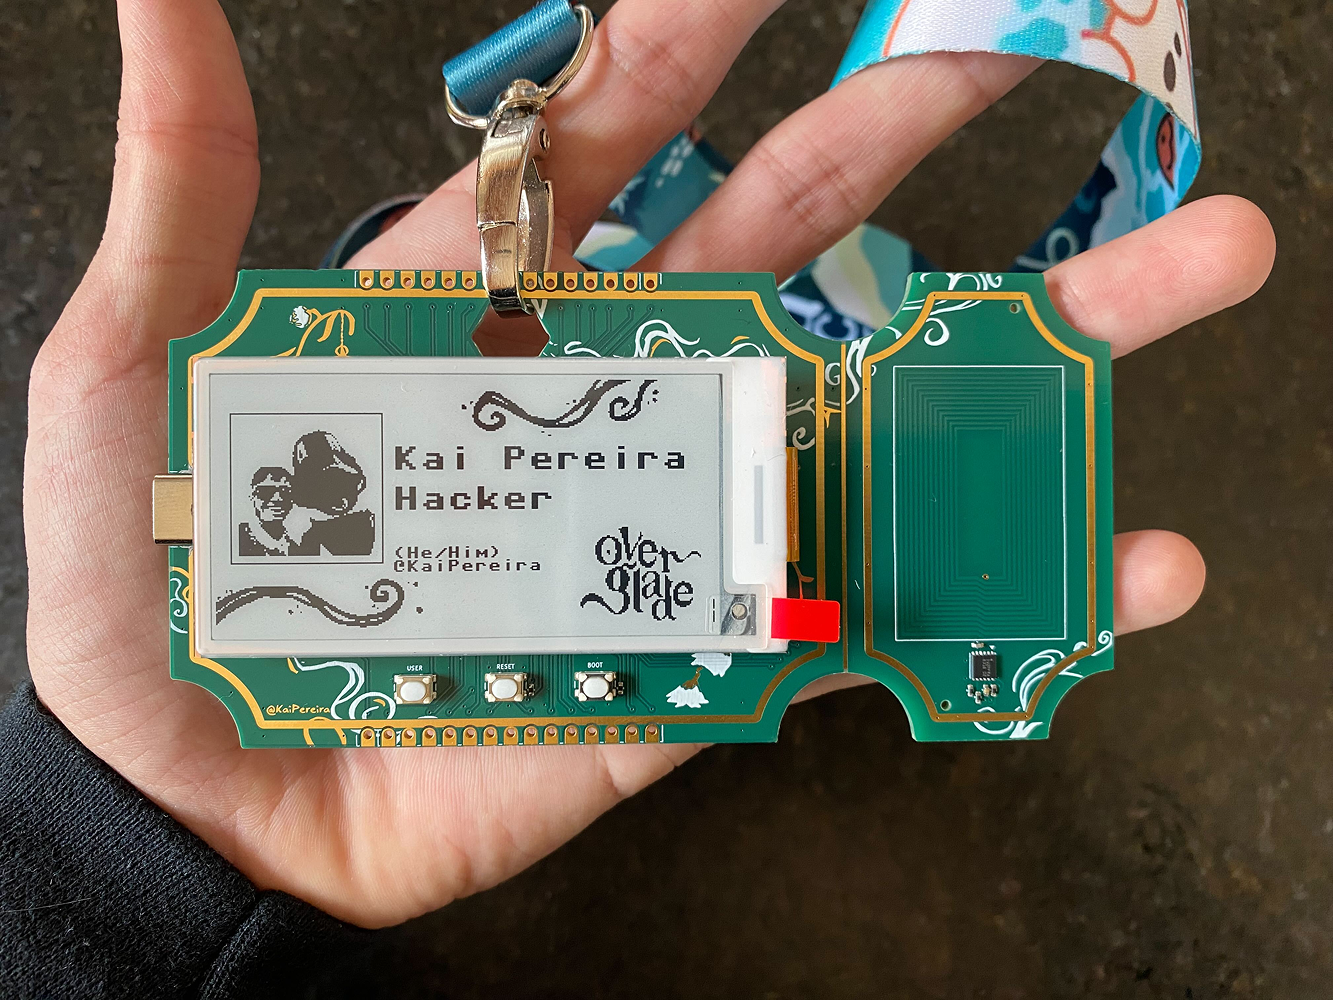 kaipereira/overglade-badges
シンガポールで開催されたOvergladeゲームジャム向けのNFCハッカソンバッジ!
 scorpion-security-labs/cve-2020-12124
CVE-2020-12124の概念実証エクスプロイト。Wavlink AC1200ルーターを標的とし、CGIインターフェースの未認証コマンドインジェクションとスタックバッファオーバーフローを示します。
 aureliusivaninvenioptl/ubl-itel-s23
Itel S23 (S665L) / Unisoc T606 のブートローダーを CVE-2022-38694 を使用してアンロックする
 alexandre-bartel/cve-2019-12594
これはCVE-2019-12594(DOSBox 0.74-2の脆弱性)のPoCです。
 adikso/cve-2024-5633
CVE-2024-5633 の PoC
 0xbbdd/cve-2022-46152
CVE-2022-46152: `cleanup_shm_refs` 関数における配列インデックスの不適切な検証
 234329a423853/cve-2021-4045
CVE-2021-4045 CVE-2021-4045は、TP-Link Tapo c200 IPカメラにおけるコマンドインジェクションの脆弱性であり、リモートコード実行を可能にします。デバイスの主要バイナリの1つであるuhttpdにおけるユーザー入力の不十分なチェックにより、ファームウェアバージョ…
 chrisl0tus/cve-2023-34924
H3C Magic B1STWルーターのSetAPInfoById関数におけるバッファオーバーフロー脆弱性の概念実証エクスプロイト。Webサービスのクラッシュと潜在的なシェルアクセスを引き起こします。









