
 #1
ファームウェア、マイクロコントローラ、および低レベルのハードウェアコンポーネントを分析および保護するためのツール。
Kitploit おすすめ
 px4/px4-autopilot
オープンソースのドローン・無人車両向けオートパイロットスタック。マルチローター、固定翼、VTOL、ローバーに対応し、モジュール式アーキテクチャとMAVLink/ROS2統合を備えています。
 starseed12345/queststack
GhostLock + CVE-2021-1931を使用してMeta Quest 1のブートローダーのロックを解除し、rootアクセスを取得します。
 swzhouu/cve-2020-27368
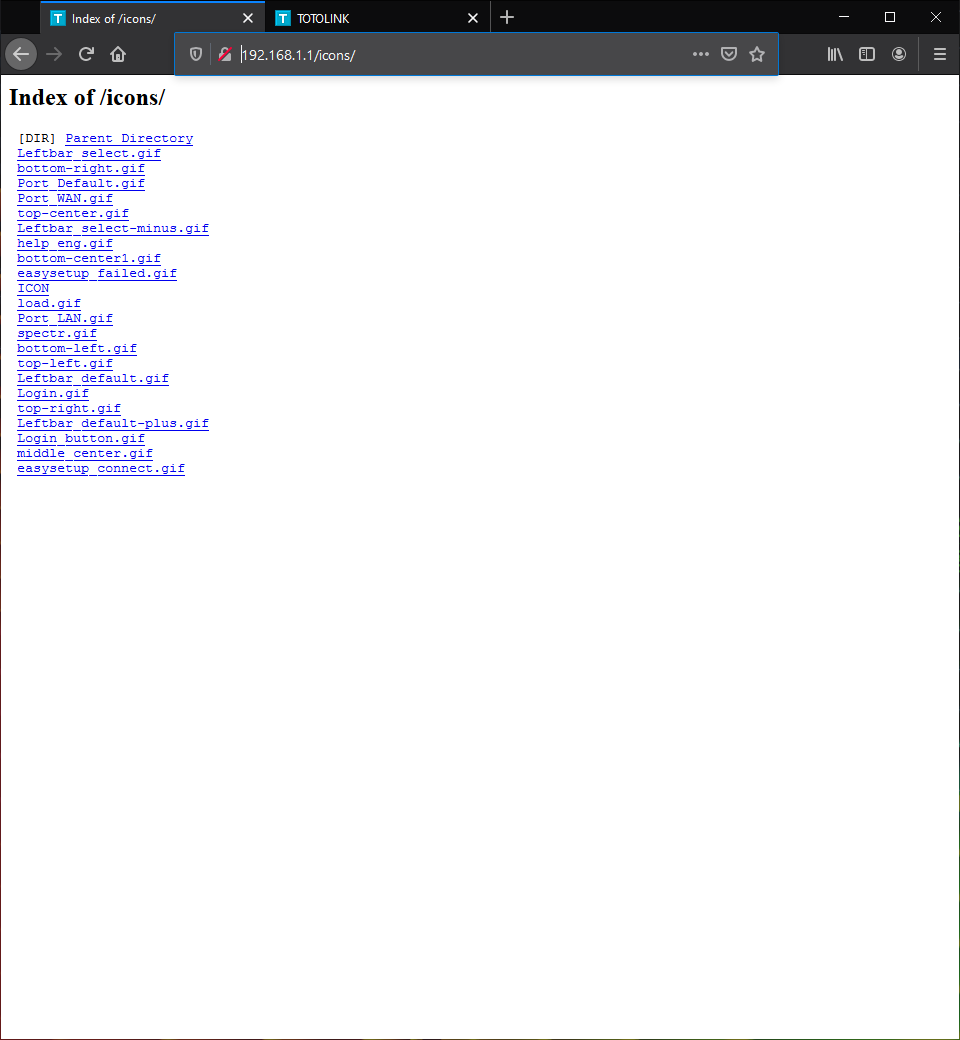
TOTOLINK-A702R-V1.0.0-B20161227.1023 ディレクトリインデックス脆弱性
 qkaiser/broadcom-wps
Tools to fingerprint WiFi Access Points running the Broadcom SDK and a list of known affected devices.
 lief-project/lief
ELF、PE、MachO の実行可能ファイル形式を解析・変更・抽象化するクロスプラットフォームライブラリ。C++、Python、Rust の API をサポートし、逆アセンブラ、アセンブラ、デバッグ情報の各機能を備えています。
 zcutlip/bowcaster
ペイロード、エンコーダー、コネクトバックサーバーを備えたPythonベースのエクスプロイト開発フレームワーク。MIPS CPUアーキテクチャに焦点を当てていますが、モジュール式のマルチアーキテクチャサポート用に設計されています。
 seriousattempts/bootloader_unlock_retroid_pocket_3plus
Retroid Pocket 3+ 向け CVE-2022-38694 を利用したブートローダーアンロック
 mcw0/poc
これらのPoCは単なるPoCであり、パブリックドメインでサポートされていないため、Issueは無効になっています。
 matheus-garbelini/esp32_bluetooth_classic_sniffer
どのESP32ボードでも実現できる限り安価な、アクティブBluetooth BR/EDRスニファ/インジェクタ。Scapyで動作します ;-)
 xh4h/satellian-cve-2020-7980
Intellian SatelliteコントローラにおけるRCE脆弱性を示すPoCスクリプト
 qemu/qemu
QEMU公式ミラーです。変更を提出する方法については、https://www.qemu.org/contribute/ を参照してください。Pull Requestsは無効です。QEMUウェブサイトのリリースtarballsのみを使用してください。
 mcw0/dahuaconsole
Dahua Console は、Dahua デバイスの内部デバッグコンソールや、その他の調査済み機能にアクセスします。このプロジェクトへの貢献は大歓迎です。
 george0papasotiriou/cve-2026-21006-zigbee-light-link-factory-reset-exploit
CVE-2026-21006 に対するシミュレートされた Zigbee Light Link (ZLL) ファクトリーリセットエクスプロイト。未認証の TouchLink コマンドインジェクションを実証し、デバイスのネットワークキーを消去して IoT デバイスの乗っ取りを可能にします。
 thorat-shubham/jxl_infotainment_cve-2025-69515
CVE-2025-69515の概念実証エクスプロイト。SDRベースの信号注入を介して、JXL 9インチAndroidインフォテインメントユニットで静的GPSスプーフィングを実証します。GNSS入力パスに整合性検証はありません。
 xen-project/xen
x86、ARM、RISC-V向けの安全な分離を提供するオープンソースのtype-1ハイパーバイザー兼仮想マシンモニター。Dom0/DomUアーキテクチャ、xenstore、Intel TXTトラステッドブートをサポート。
 c8dhjp4tyv-bit/jbl-wave-buds2-firmware-research
JBL Wave Buds 2(BES1306)ファームウェアのリバースエンジニアリングノートとPythonツール群:OTAコンテナ形式、フラッシュレイアウト、BLE/GATTプロトコル、CRC-32トラストモデル。
 e-m-b-a/embark
組み込み/IoTデバイスのセキュリティ確保を目的とした、Web UI、REST API、自動化された解析ワークフローを備えた集中型ファームウェアスキャン・レポートプラットフォーム。









