#1
 cmnatic/cve-2024-21413
THM Lab用のCVE-2024-21413 PoC
 busterb/msmailprobe
時間ベースおよびエラーベースの手法を用いて、OWA、ActiveSync、Autodiscoverを含む複数の公開サービスを介して、Office 365およびExchange上の有効なユーザーを列挙します。
 tkcert/mail-security-tester
メールセキュリティおよびフィルタリングソリューションのためのテストフレームワーク。
 noxxi/p5-ssl-tools
PerlスクリプトによるSSL/TLS解析:プロトコルと暗号スイートのサポート確認、証明書の検証、OCSPのテスト、SMTP・HTTPS・STARTTLSエンドポイント全体でのHeartbleed検出を行います。
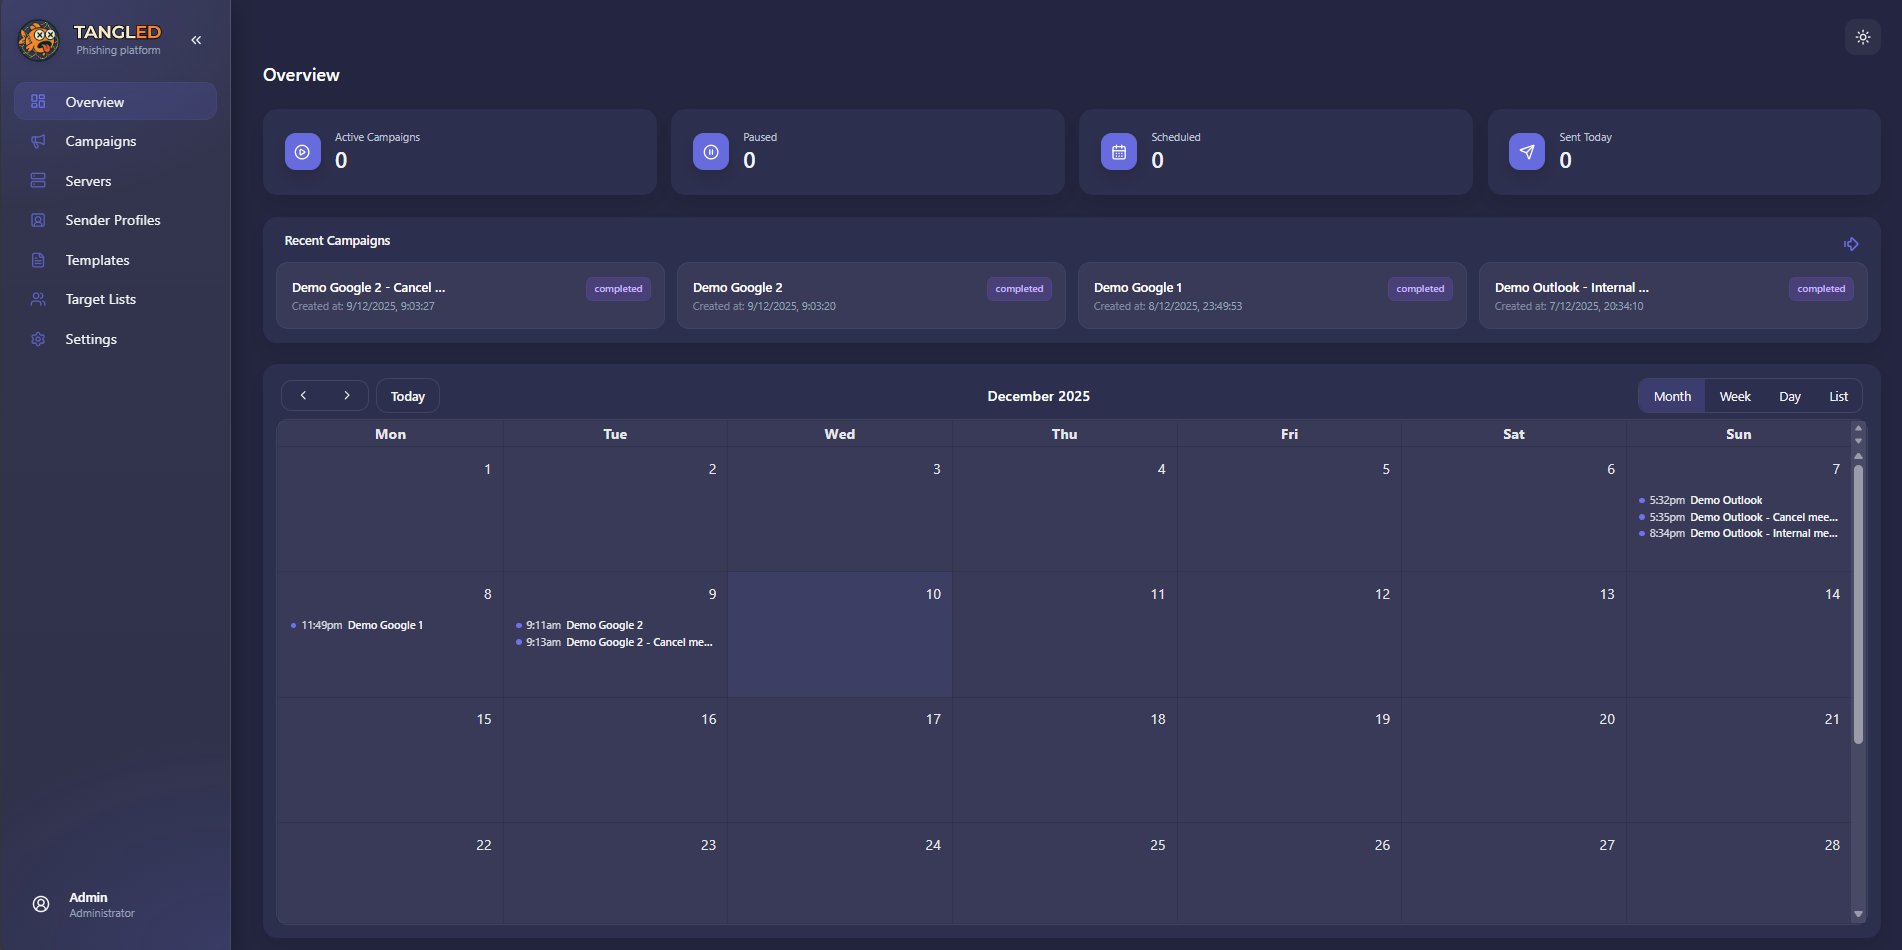 ineesdv/tangled
オープンソースの攻撃的セキュリティプラットフォームで、フィッシングキャンペーンを実施するためにiCalendarの自動イベント処理を武器化します。
 xfreed0m/smtptester
SMTPサーバの一般的な脆弱性をチェックする小さなpython3ツール
 ransomleak/training-security-awareness
LMS展開向けに、フィッシング、ビッシング、BEC、MFA疲労、OWASP AI/LLMシナリオをカバーする130以上のSCORM演習を備えた、オープンソースのインタラクティブなセキュリティ意識向上トレーニングライブラリ。
 drpython3/mailripv2
プロキシ対応、受信トレイテスト、その他多数の機能を備えた改良版 SMTP Checker / SMTP Cracker。
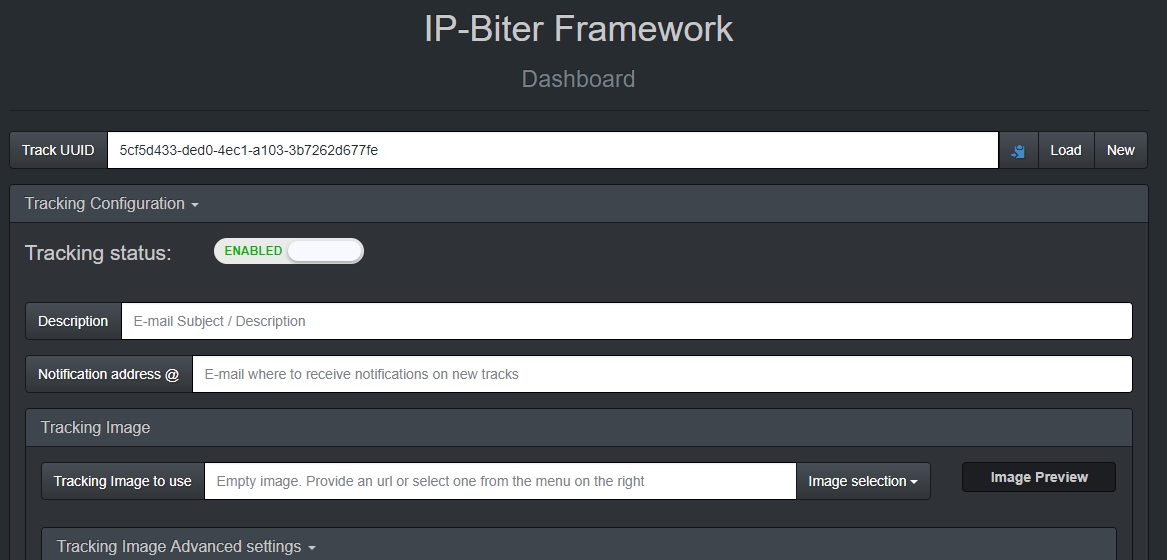 damianofalcioni/ip-biter
IP-Biter: ハッカーフレンドリーなEメール(だけでなく)追跡フレームワーク
 aahmad097/badoutlook
OutlookメールをCOMインターフェース経由で読み取り、トリガー件名行からbase64エンコードされたシェルコードを抽出し、ペイロードをローカルで実行して、メールベースのC2運用を行う概念実証のC#ツール。
 grayddq/eburst
このスクリプトは主にExchangeメールサーバーに対するアカウントブルートフォース機能を提供し、既存の主要なインターフェースのブルートフォース方式を統合しています。
 trackflaw/cve-2023-23397
CVE-2023-23397脆弱性のシンプルなPoC(メールで送信されるペイロードを使用)
 jb-selfcompany/tyr
Yggdrasil Network上で動作するAndroid向けの真のP2Pメール
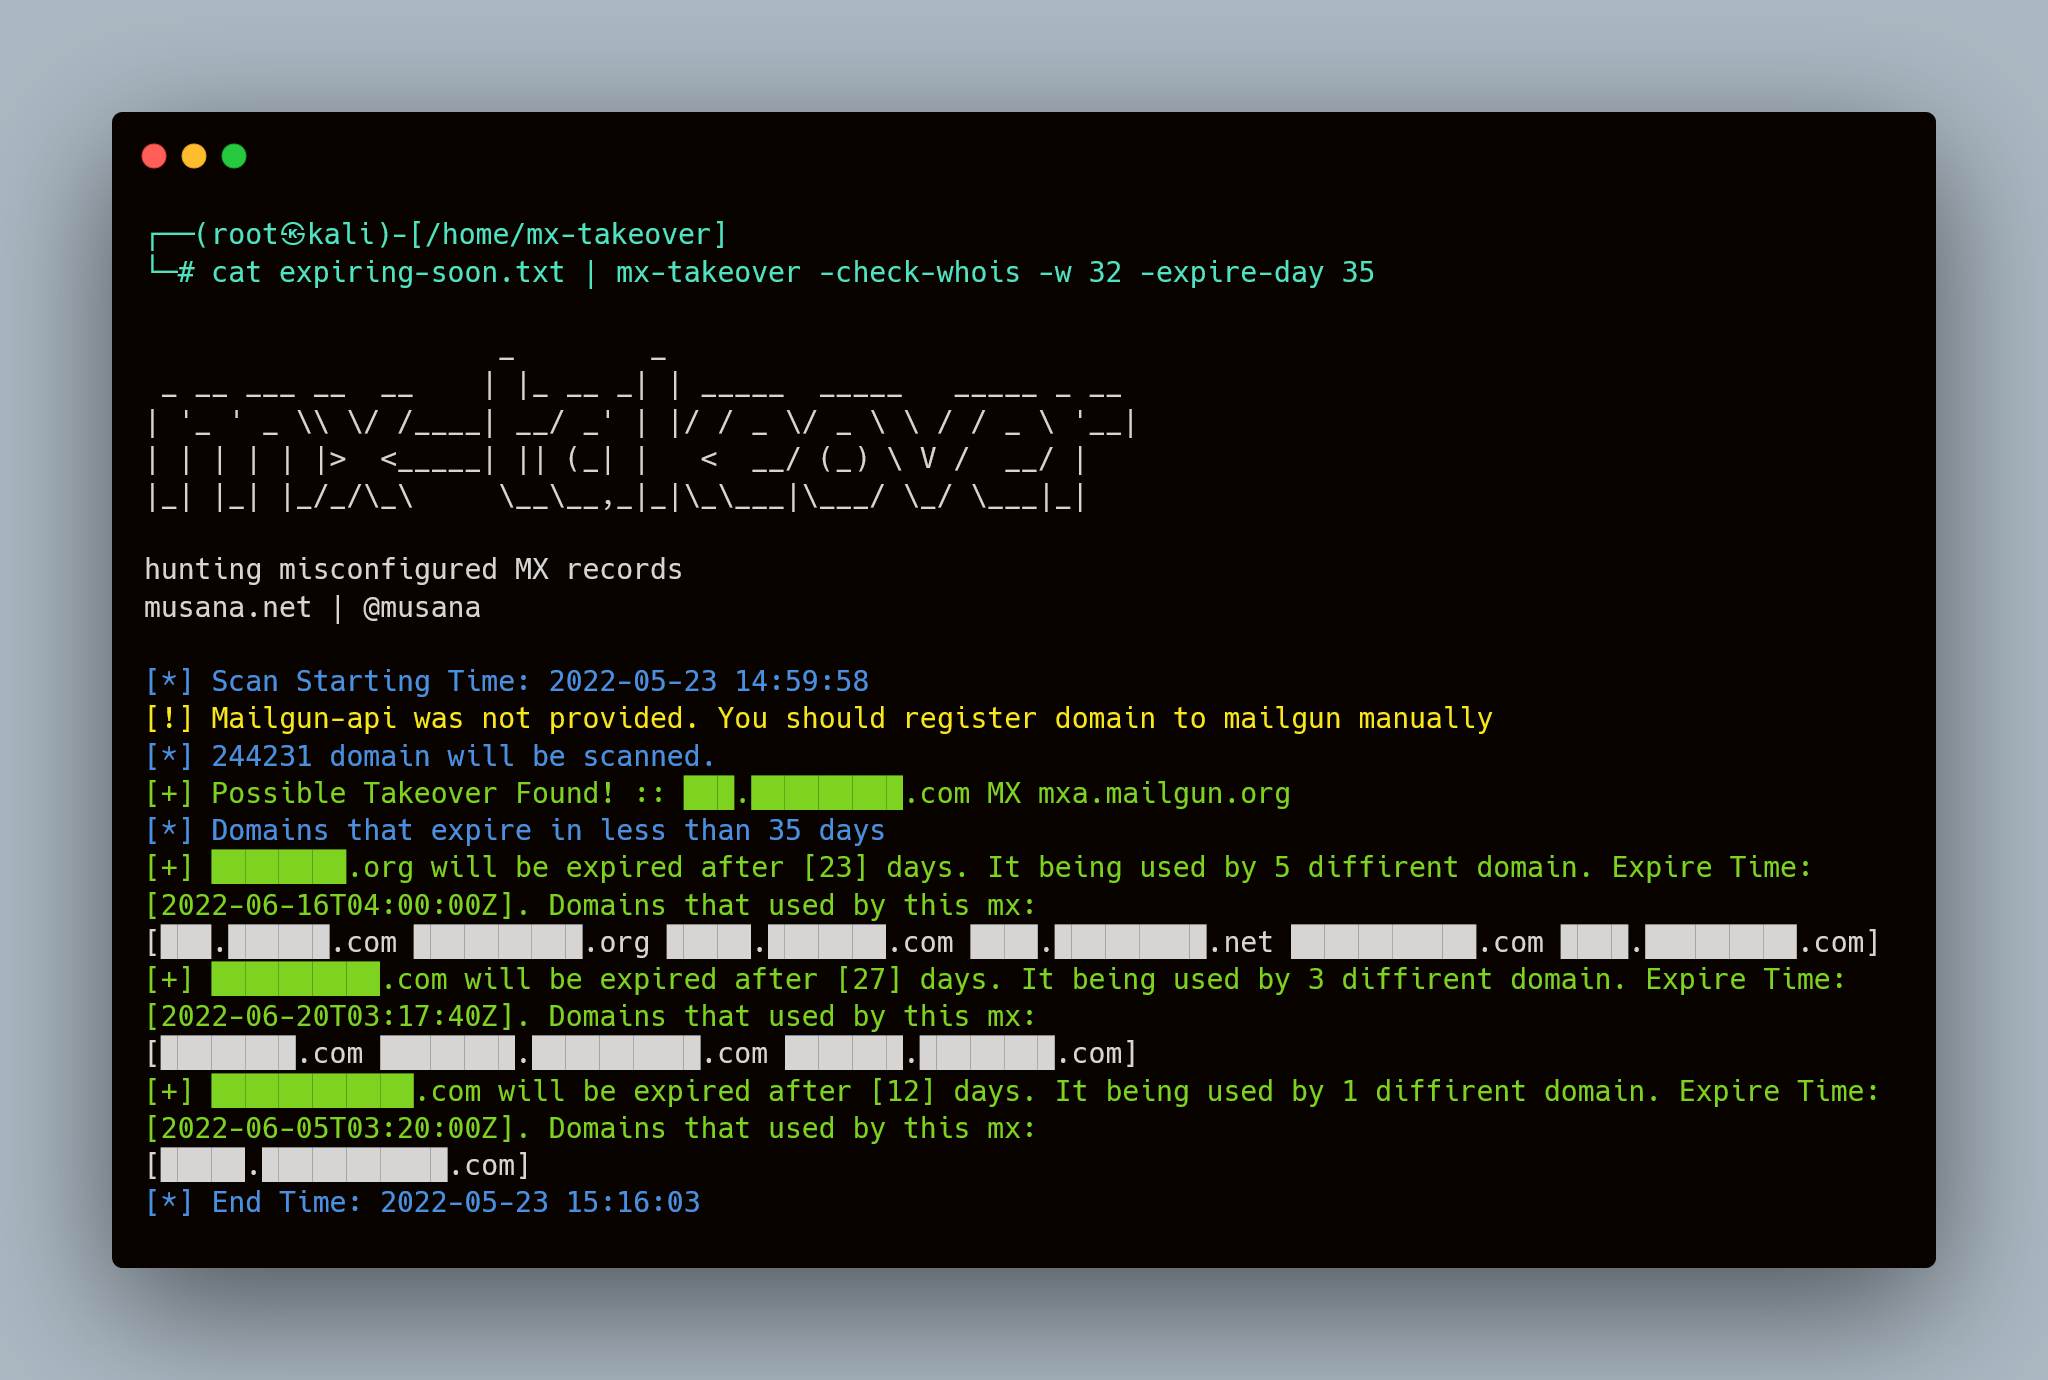 musana/mx-takeover
DNS MXレコードをスキャンして、設定ミス、期限切れ、または未登録のドメインを検出し、メールテイクオーバーの脆弱性を特定します。Mailgunの自動回収機能に対応。
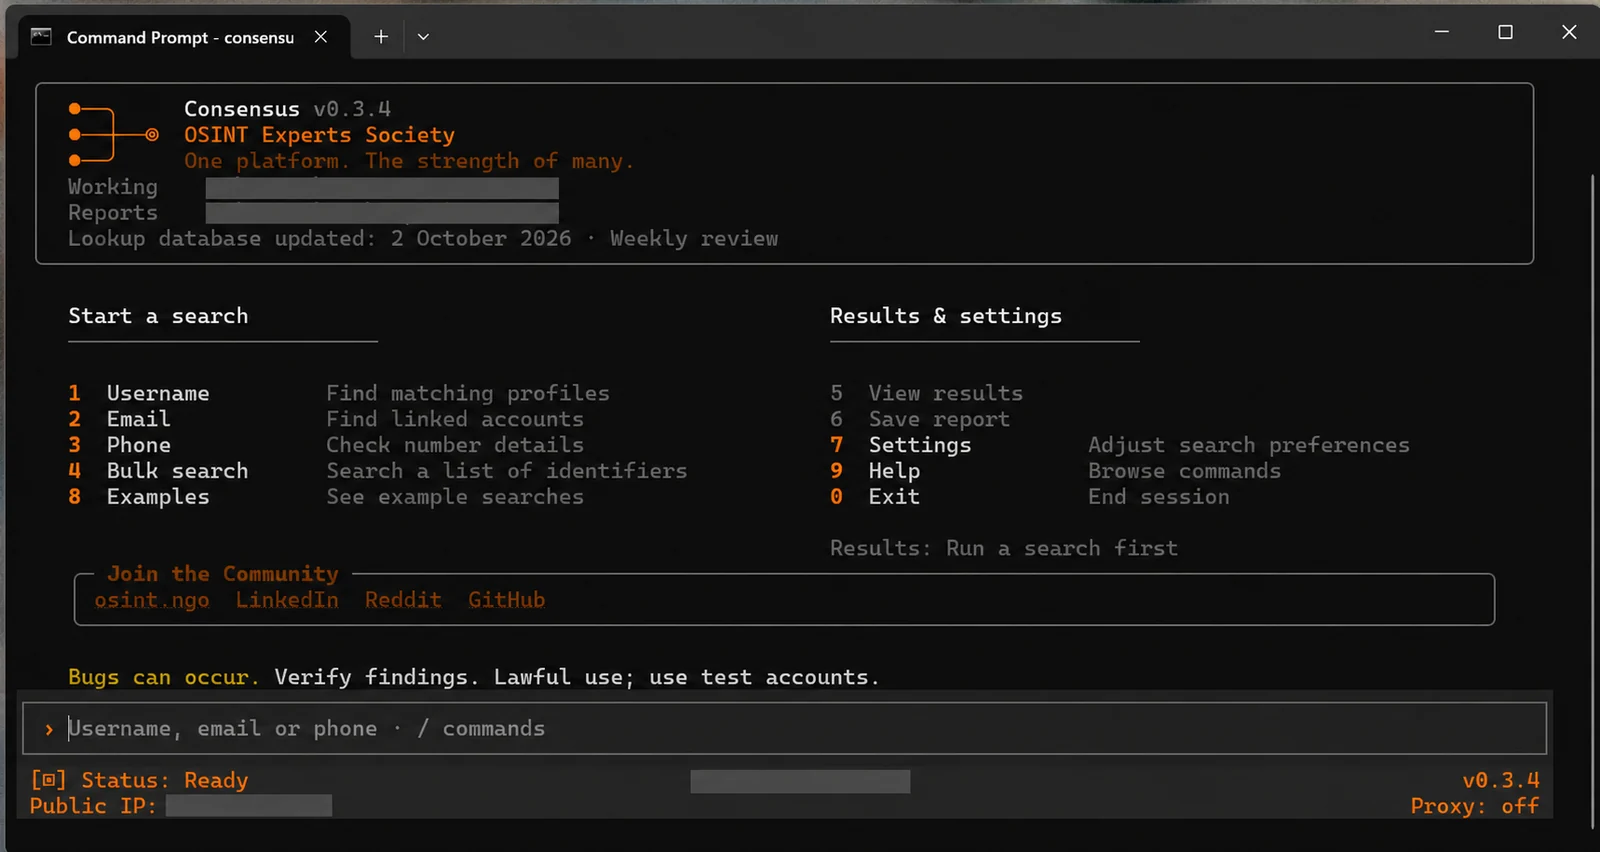 osint-experts-society/consensus-osint
🔎 Username, email & phone OSINT — 9,700+ lookup checks from 19 projects, with profile enrichment, bulk searches, evidence graphs and expert-reviewed…
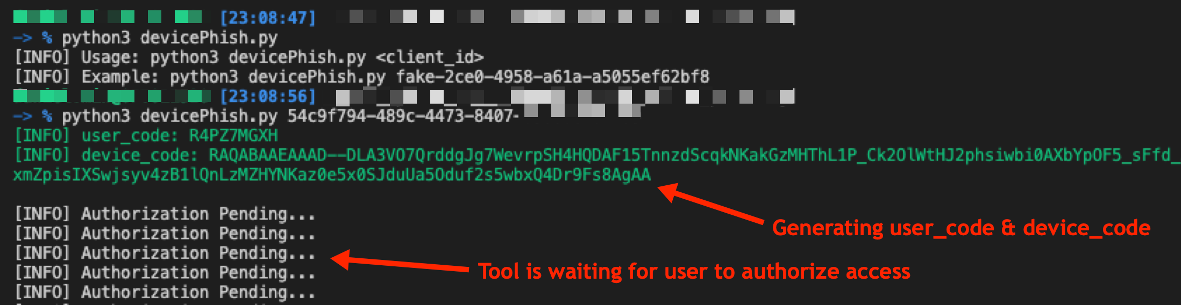 optiv/microsoft365_devicephish
Microsoft 365 OAuth Authorization Flow を悪用したフィッシング攻撃を実行するための概念実証スクリプト