#1

 mthcht/awesome-lists
SOC/CERT/CTIの検知とインシデントレスポンス向けに、脅威インテリジェンスフィード、IoCリスト、YARAルール、DFIRツールリファレンスを厳選してまとめたリポジトリです。
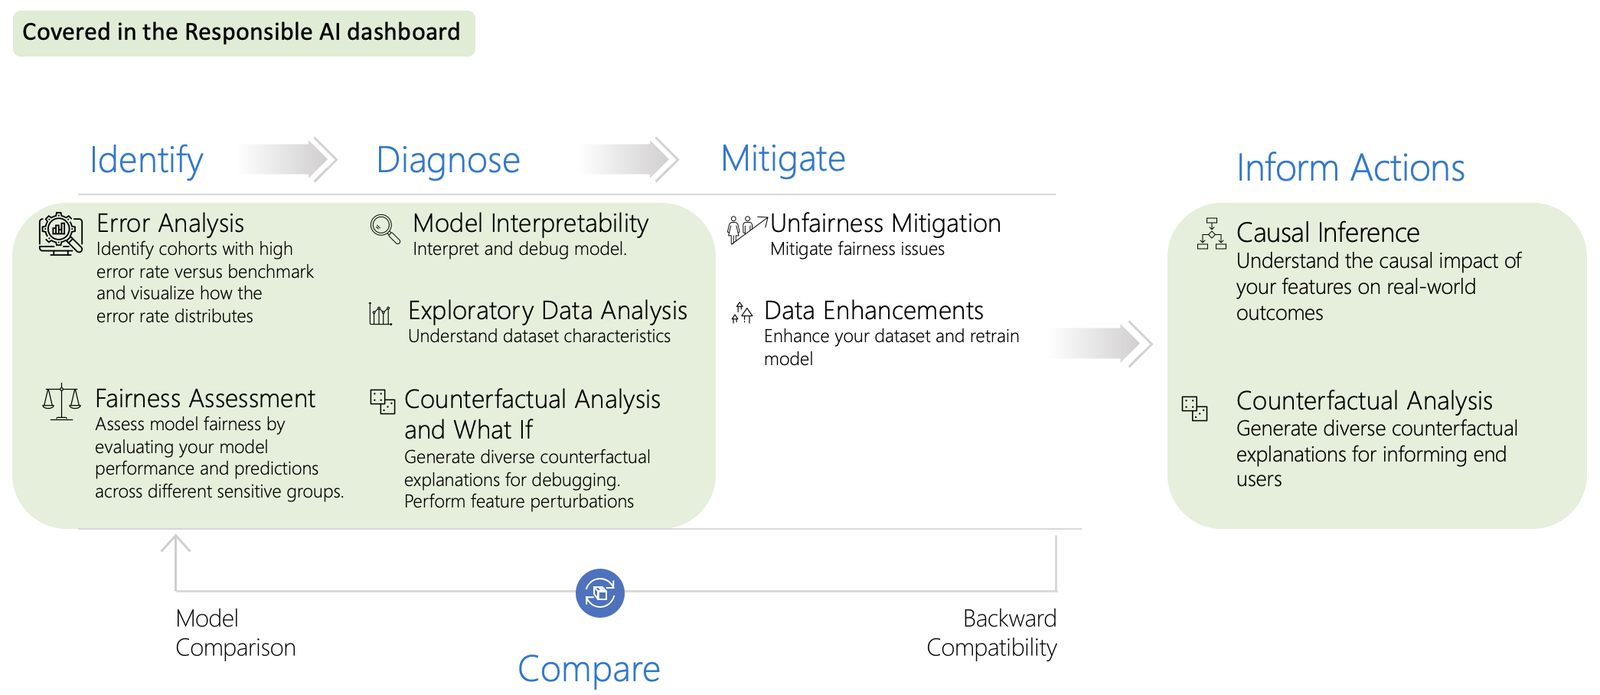 microsoft/responsible-ai-toolbox
インタラクティブなダッシュボードとライブラリで、責任あるAIモデルのデバッグを支援します。エラー分析、公平性、解釈可能性、反事実、因果分析、データバランスをカバーします。
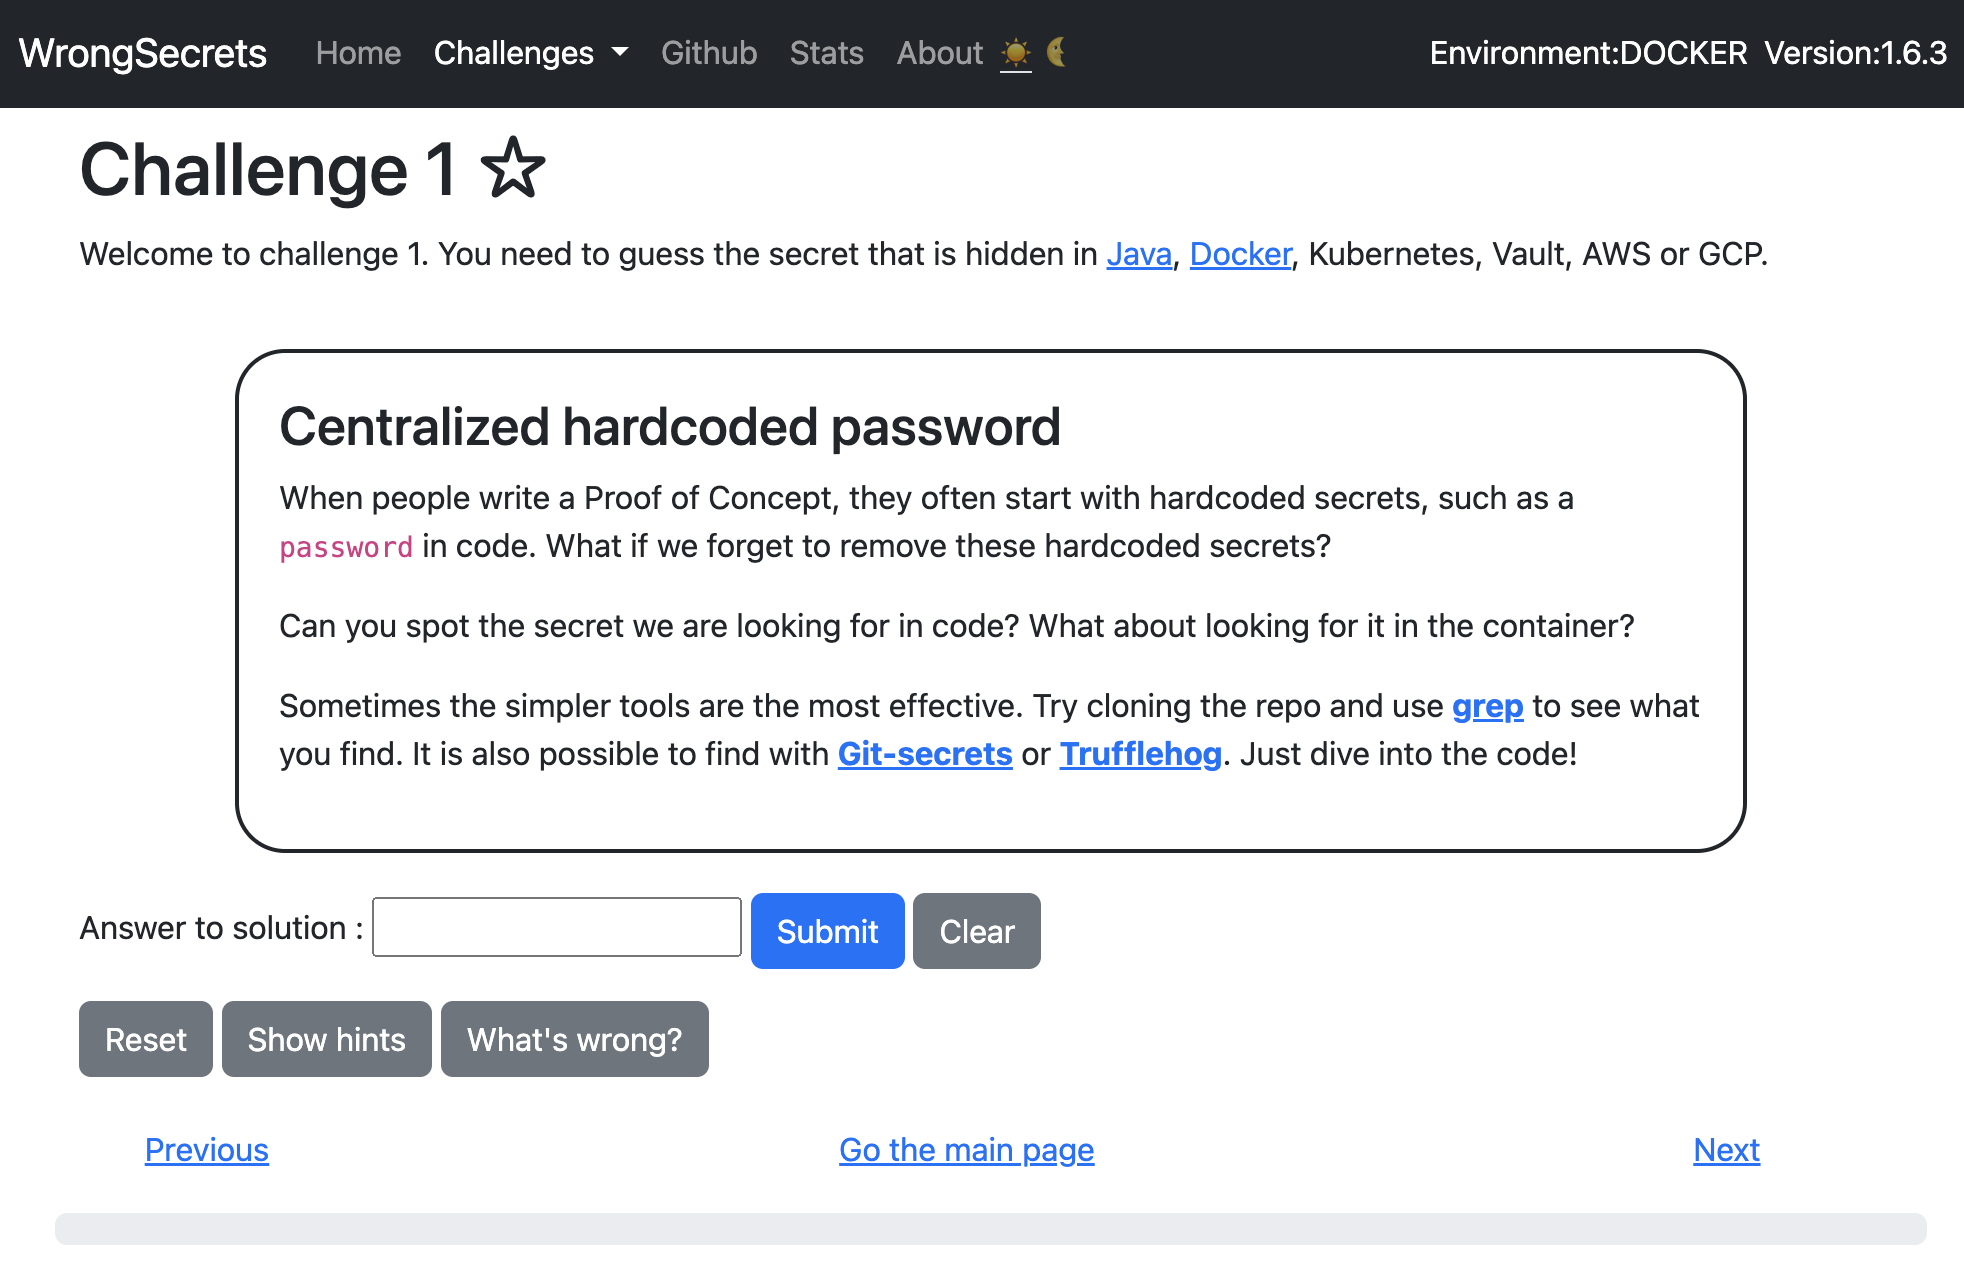 owasp/wrongsecrets
Vulnerable app with examples showing how to not use secrets
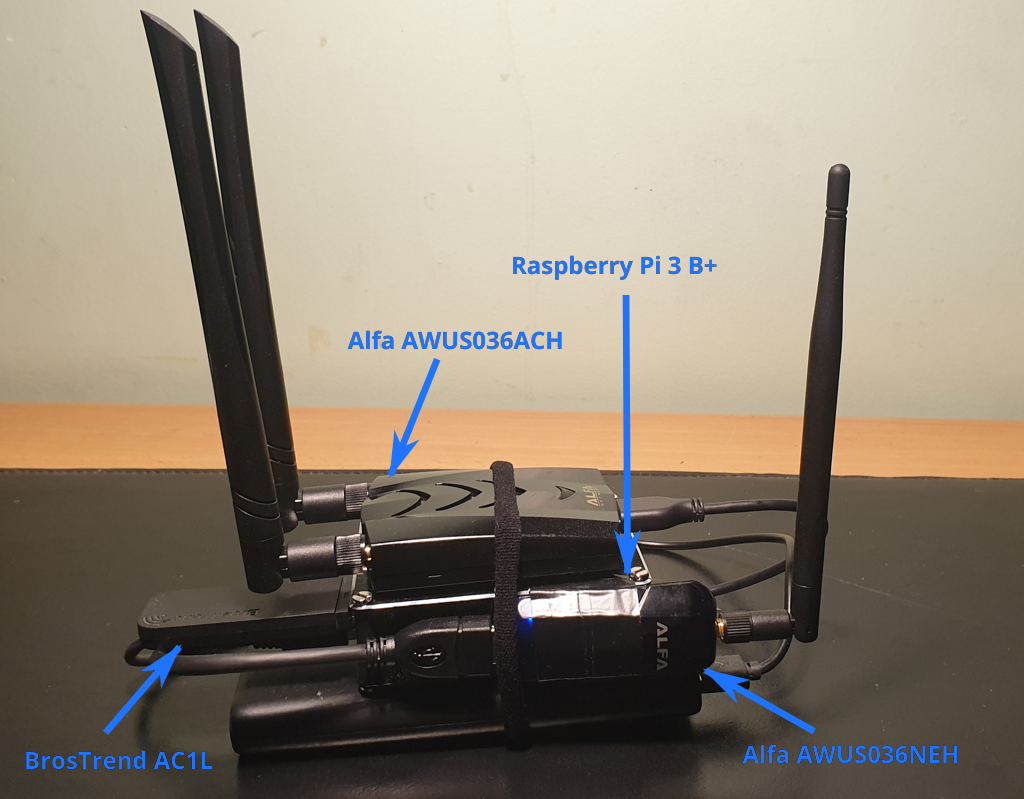 koutto/pi-pwnbox-rogueap
自作Pwnbox :rocket: / Rogue AP :satellite: Raspberry Piベース — WiFiハッキングチートシート + マインドマップ :bulb:
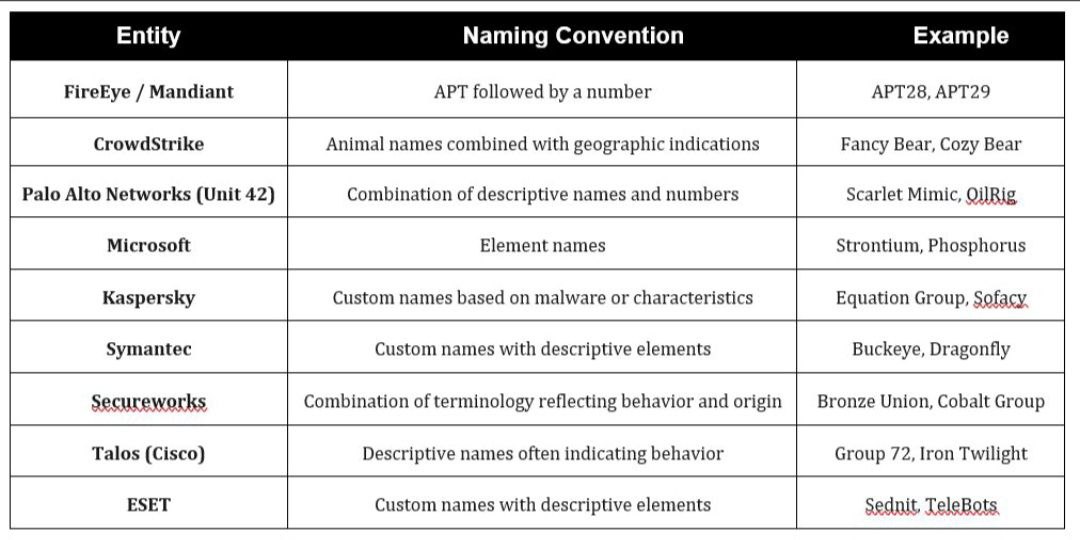 s3n4t0r-0x0/apts-adversary-simulation
This repository contains detailed adversary simulation APT campaigns targeting various critical sectors. Each simulation includes custom tools, C2…
 xoreaxeaxeax/rosenbridge
x86 CPUのハードウェアバックドア

 nickyie/cybersecurity-resources
さまざまなサイバーセキュリティリソースのライブラリ
 safebuffer/vulnerable-ad
脆弱なActive Directoryを作成し、ローカルラボでほとんどのActive Directory攻撃をテストできるようにします。
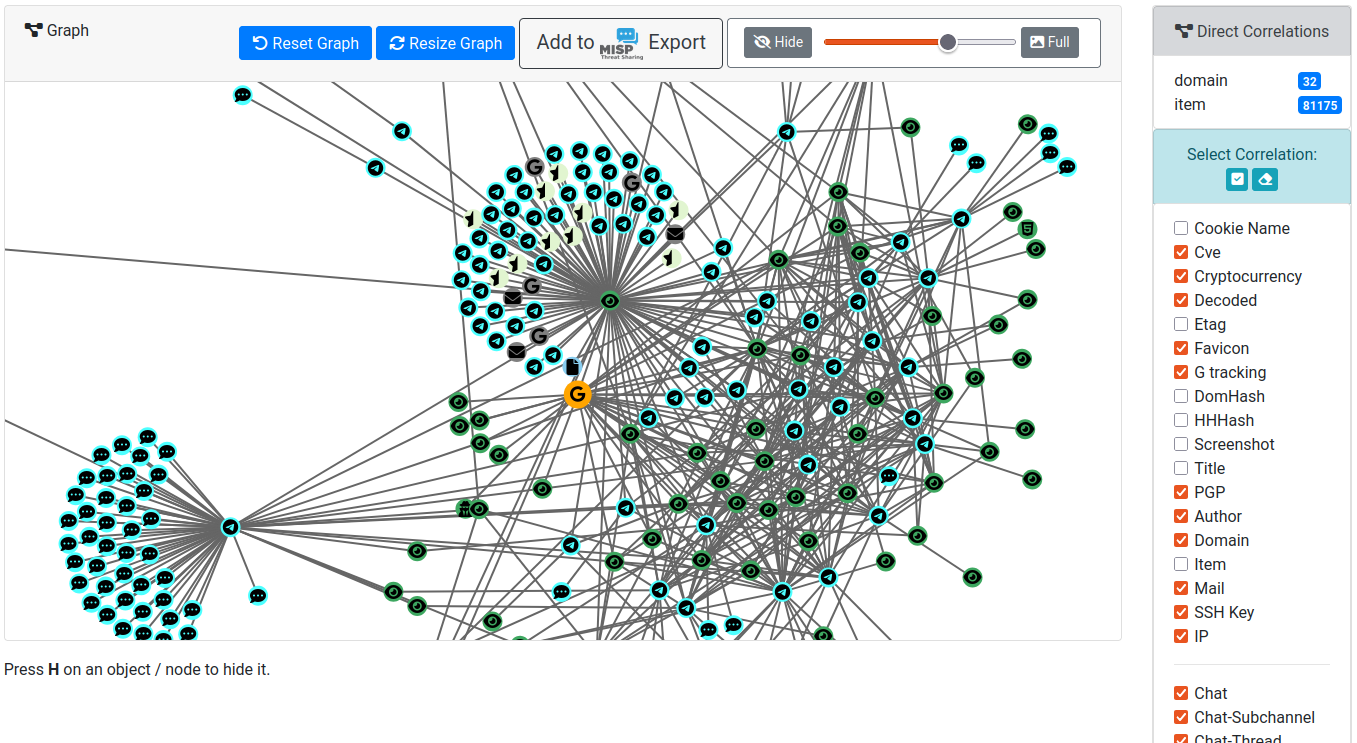 circl/ail-framework
AILフレームワーク - 情報漏洩分析フレームワーク。プロジェクトは https://github.com/ail-project に移動しました。
 cujanovic/ssrf-testing
SSRF(Server Side Request Forgery)テスト用リソース
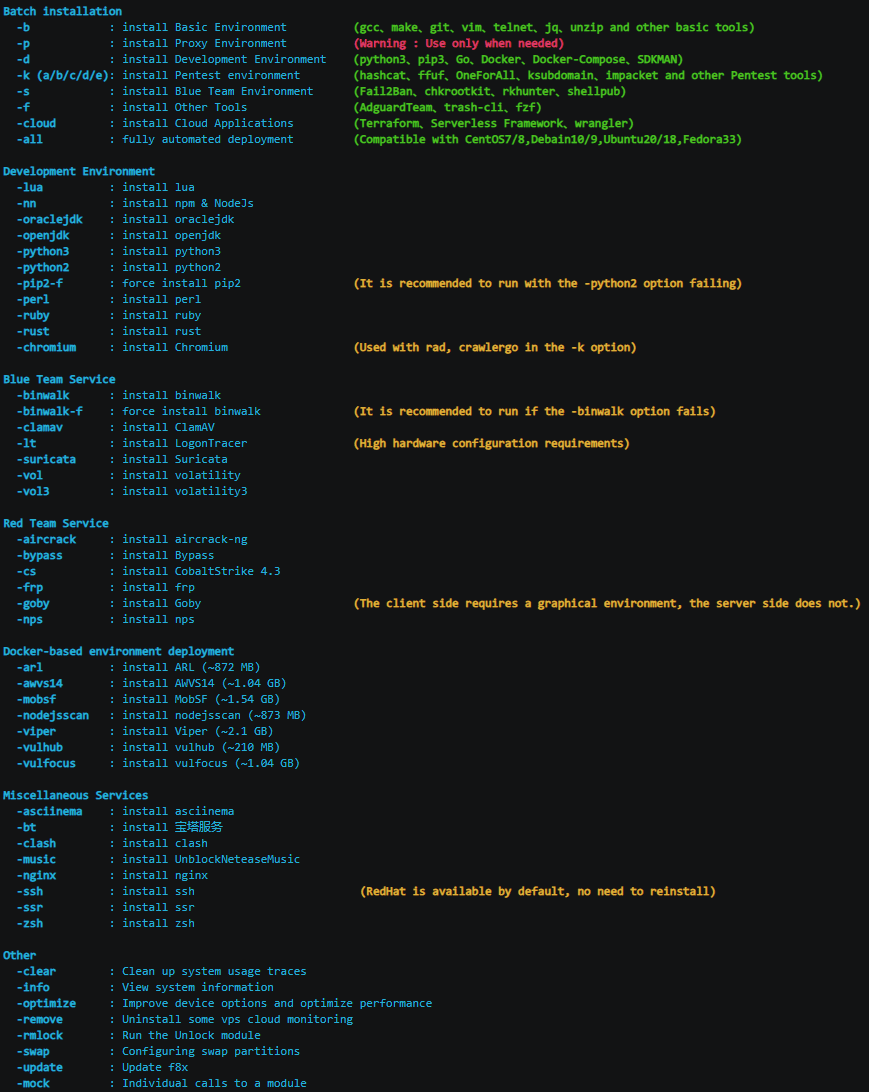 ffffffff0x/f8x
紅/青チーム環境自動化デプロイツール | レッド/ブルーチーム環境自動化デプロイツール
 iti/ics-security-tools
ICSセキュリティを探求するためのツール、ヒント、テクニックなど。
 bugcrowd/hunt
注入、SSRF、パストラバーサル、IDOR、SSTIに一般的に関連するパラメータを、パッシブなBurp/ZAPスキャンで検出します。また、手動テストの方法論も整理します。
 ashemery/exploitation-course
攻撃的ソフトウェアエクスプロイトコース
 user1342/awesome-android-reverse-engineering
Androidリバースエンジニアリングのトレーニング、リソース、ツールに関する厳選リスト。
 owasp/nodegoat
OWASP NodeGoat プロジェクトは、Node.js で開発された Web アプリケーションに OWASP Top 10 のセキュリティリスクがどのように適用されるか、またそれらに効果的に対処する方法を学ぶための環境を提供します。