#1
 netbiosx/checklists
Red Teaming & Pentesting用の様々なエンゲージメント向けチェックリスト
 tmylla/awesome-llm4cybersecurity
サイバーセキュリティにおけるLLMアプリケーションに関する756以上の論文のキュレーションされた体系的な文献レビューで、脅威インテリジェンス、脆弱性検出、ファジング、攻撃/防御、将来の研究方向をカバーしている。
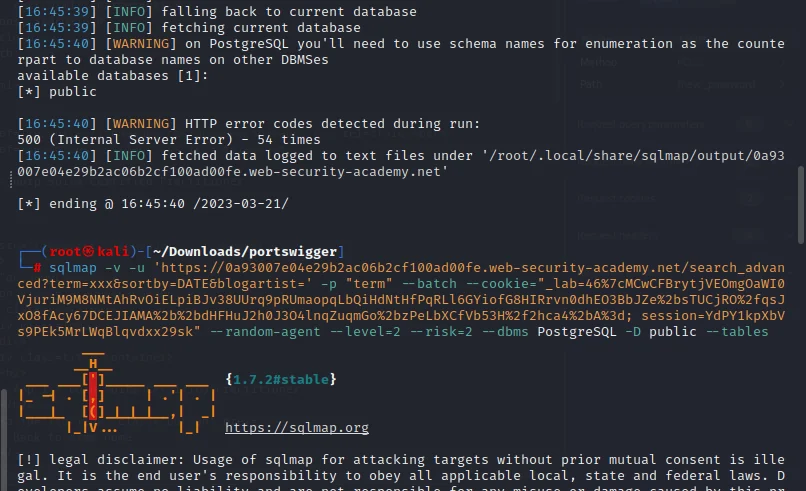 botesjuan/burp-suite-certified-practitioner-exam-study
PortSwigger Academyラボ向けの実践的な学習ノートとウォークスルー。Web脆弱性、ペイロード、列挙、BSCP試験対策を網羅しています。
 owasp/threat-dragon
OWASPが提供するオープンソースの脅威モデリングツール
 wddadk/offensive-osint-tools
オフェンシブセキュリティのためのOSINTツールのキュレーションリスト。ペネトレーションテストやレッドチーム運用において、メール収集、サブドメイン列挙、脅威インテリジェンス、ソーシャルエンジニアリングを網羅します。
 purp1ew0lf/blue-team-notes
まさかブルーチームを置き去りにすると思った?そんなわけないでしょ。
 trickster0/offensiverust
レッドチームエンゲージメントのためのRust武器化
 hslatman/awesome-industrial-control-system-security
産業制御システム(ICS)セキュリティに関連する厳選されたリソースのリスト。
 kadenzipfel/smart-contract-vulnerabilities
スマートコントラクトの脆弱性とその防止方法のコレクション
 owasp/api-security
OWASPが管理するAPIセキュリティリスクTop 10のドキュメントと、APIの構築・攻撃・防御のベストプラクティスをまとめたドキュメンテーションポータル。
 miscusi-peek/cheatengine-mcp-bridge
お気に入りのAIエージェントをMCP経由でCheat Engineに直接接続。自然言語を使ってリバースエンジニアリング、ポインタスキャン、メモリ分析を自動化。
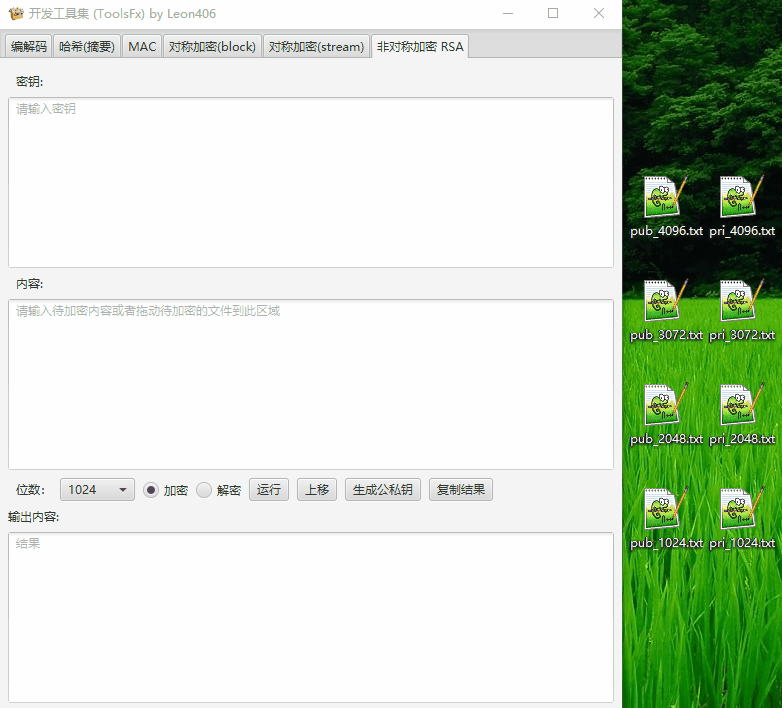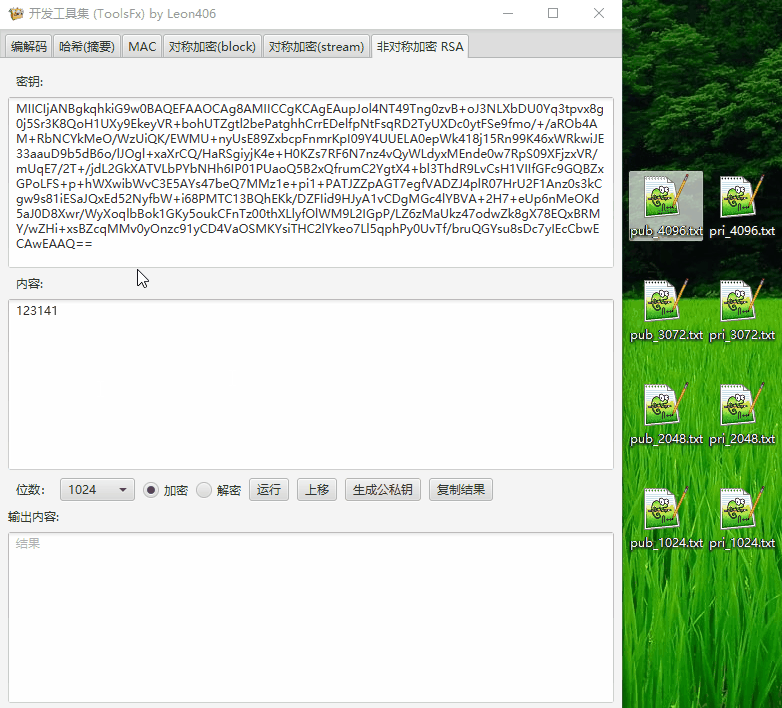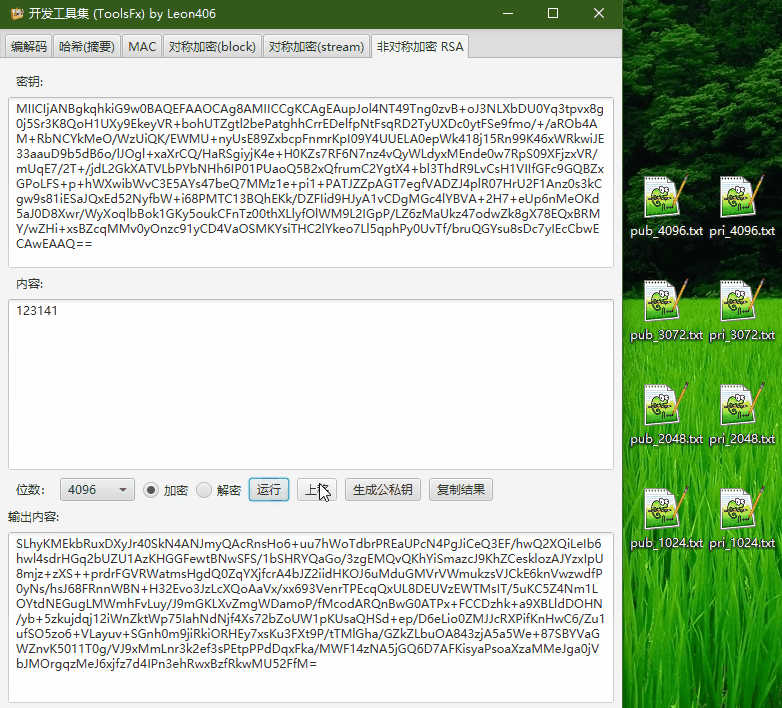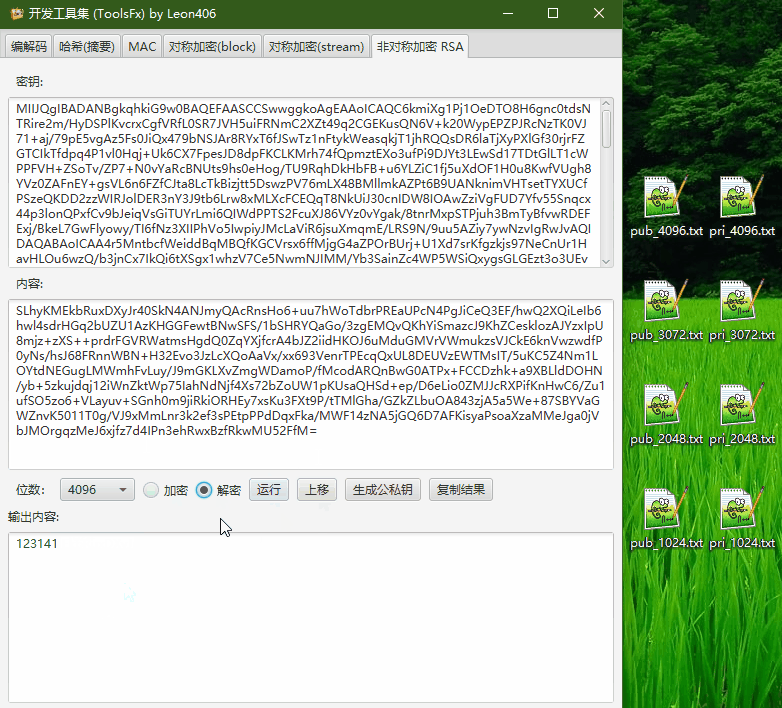 leon406/toolsfx
クロスプラットフォーム暗号ツールボックス。以下機能を含む: エンコード/デコード、エンコード変換、暗号化/復号化、ハッシュ、MAC、署名、多倍長演算、圧縮、QRコード機能、CTF機能など。
 ecthros/uncaptcha
Googleの音声reCaptchaを85%の精度で突破する。
 splunk/attack_range
脆弱なインストルメント化されたローカルまたはクラウド環境を作成し、攻撃をシミュレートして、そのデータをSplunkに収集できるツール