
 #1
CTFや厳選された教育リソースを含む、サイバーセキュリティの研究、教材、ラボ、学習パス。
Kitploit おすすめ
 alkimcoskun/cve-2025-69848-security-advisories
CVE-2025-69848 に関するセキュリティアドバイザリ – NetBox の ProtectedError 処理における反射型XSS
 horkimhab/cve-2026-18504-cve-2026-16732
CVEの概念実証エクスプロイトを隔離されたラボ、仮想マシン、および認可されたペネトレーションテスト環境内で文書化・テストするための教育用リポジトリです。
 horkimhab/cve-2026-15826-cve-2026-15748
CVE-2026-15826およびCVE-2026-15748向けのマルチスレッド対応Pythonスキャナ。ターゲットリストのチェック、詳細ログ、設定可能なスレッド数、認可されたセキュリティ評価のためのカスタム出力をサポートします。
 horkimhab/cve-2026-19650-cve-2026-19478
CVE-2026-19650 および CVE-2026-19478 を対象とした GitLab GraphQL 脆弱性の概念実証(PoC)エクスプロイトリソースです。認可された研究、テスト、ラボ環境での使用を目的としています。
 horkimhab/cve-2026-65400
CVE-2026-65400 向けの概念実証エクスプロイトで、Apple ScreenSharing を介して macOS 上で認証済みファイル読み書き、リバースシェル、および永続化を可能にします。
 gmh5225/awesome-ai-security
A curated list of AI Security materials and resources for Pentesters, Bug Hunters, and Security Researchers.
 0x0allenace/soc-analyst-portfolio
A curated portfolio showcasing my SOC investigations, threat hunting projects, DFIR labs, detection engineering, technical blogs, and cybersecurity…
 0x0allenace/windows-malware-behavioral-analysis
FLARE-VMとREMnuxを使用した、シミュレートされた多段階Windowsマルウェアサンプルの挙動解析。IOC抽出、MITRE ATT&CKマッピング、検知エンジニアリングを伴う証拠主導のDFIR調査。
 c00ln3t/log4shellauditor
CVE-2021-44228(Log4Shell)向けの、フルサイクルセキュリティ監査、WAF回避、OOB LDAP検証、自己修復(自動パッチ適用)、コンプライアンスレポート作成を実行する自律型リフレクティブGoエージェント。
 phanhoangkhang/react2shell
隔離されたDockerラボとCVE-2025-55182用の静的スキャナー。脆弱性のある/パッチ適用済みのNext.jsビルドと、RSC FlightデシリアライゼーションのPoC検証を備えています。
 suominen/cve-2026-68138
CVE-2026-68138 は、Linux カーネルの net/sched qdisc レートテーブルにおける use-after-free です。影響を受ける/修正済みバージョン、アップストリームコミット、ディストリビューションごとの自動更新された修正状態でパッチステータスを追跡します。
 pig-tail/security-research
PoCs & write-ups for CVEs I reported (coordinated disclosure; published + patched only)
 horkimhab/cve-2026-59310
特定の脆弱性を隔離された環境で再現、テスト、分析するためのラボスクリプトを備えた教育用CVE概念実証(PoC)リポジトリ。
 nicoibarburu/cve-2021-4034
これは、PwnKit 脆弱性に対するエクスプロイトのシンプルな実装です。
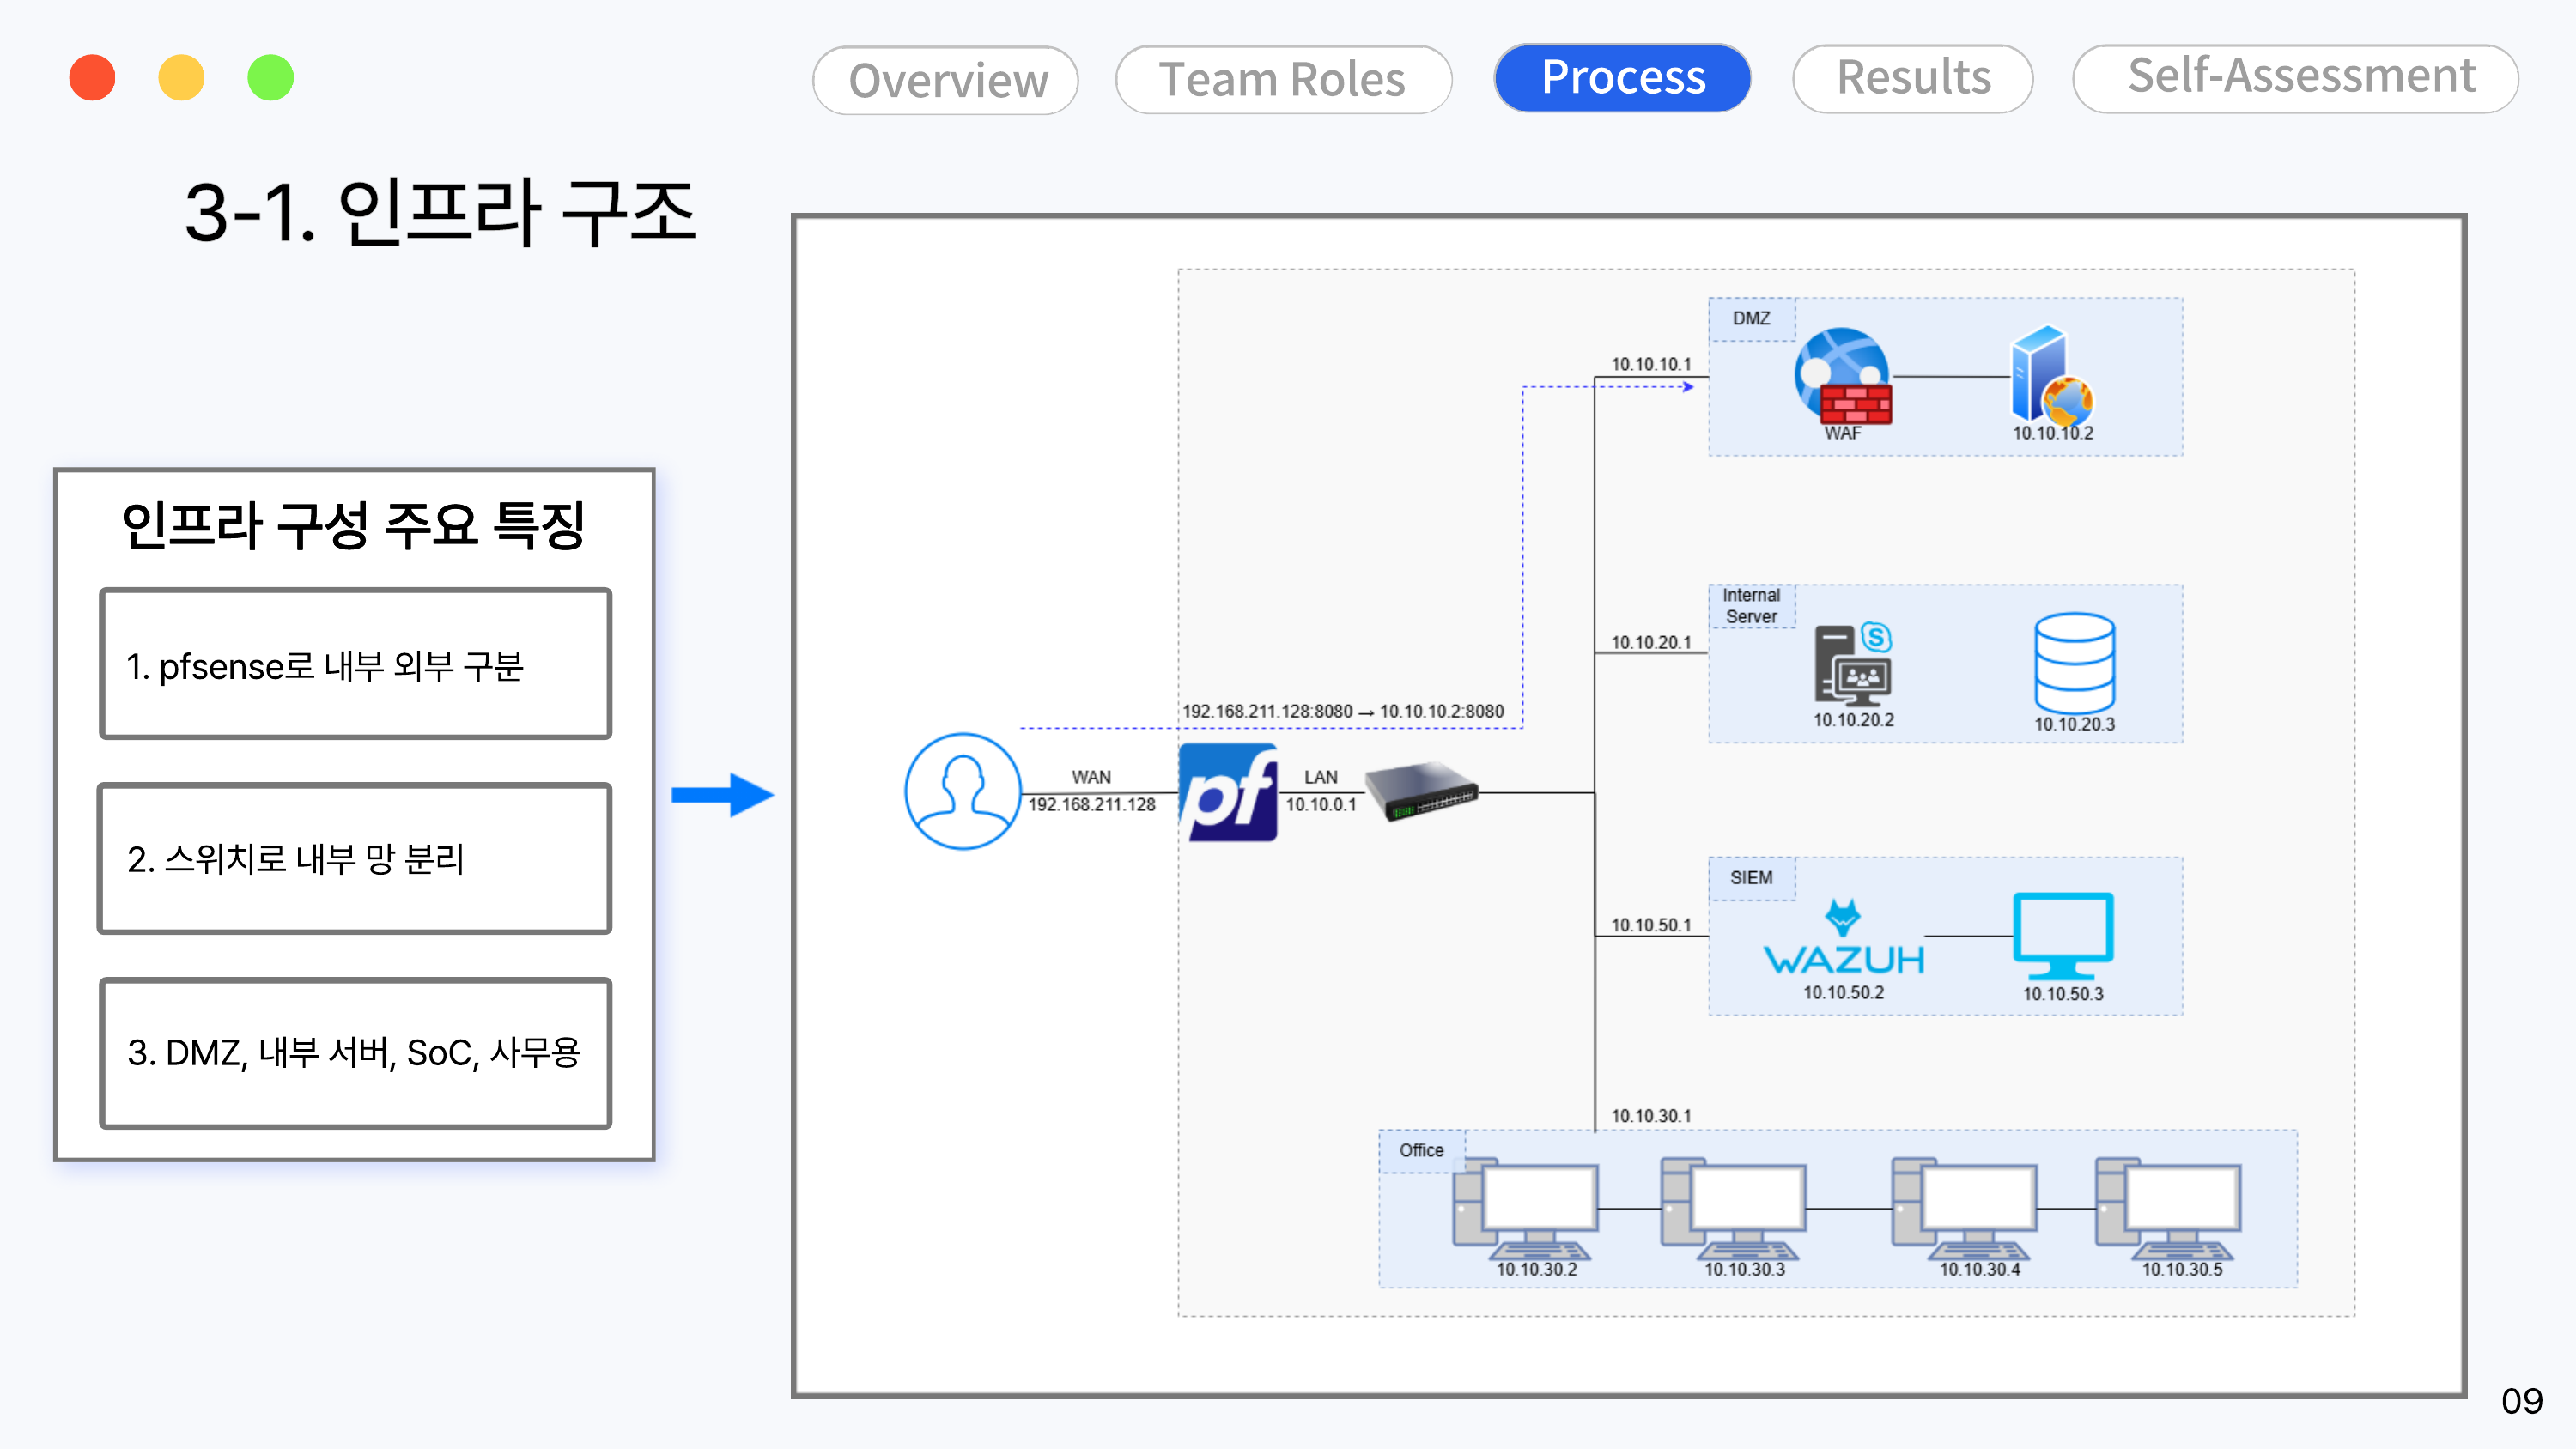 kevin9480/security_incident_report
React2Shell(CVE-2025-55182) 脆弱性に基づく侵害シナリオを再現し、Wazuh/Sysmon/Coraza WAF ログでインシデントを分析・対応したDFIRプロジェクト
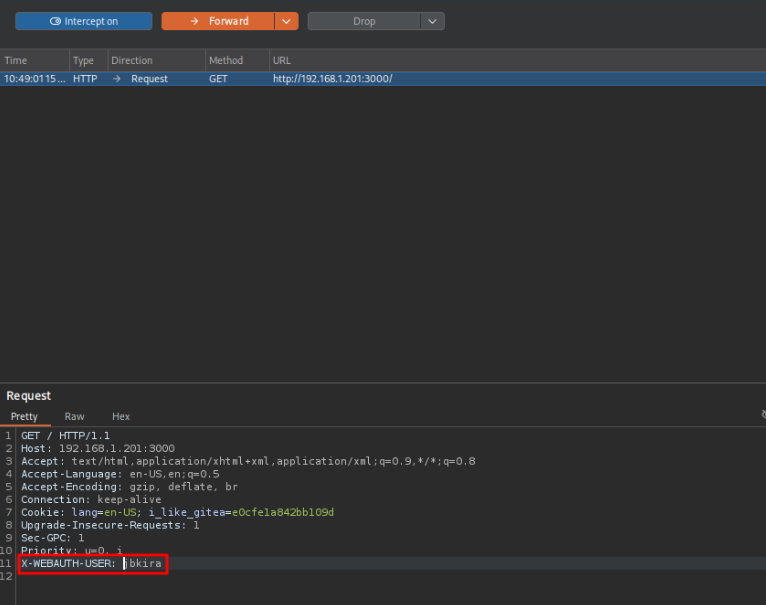 judgedbykira/cve-2026-20896-gitea-authentication-bypass
CVE-2026-20896 の Gitea 認証バイパス脆弱性を悪用するための解説と PoC。Gitea インスタンス内の有効なユーザーのセッショントークンを窃取できます。
 rakib-nyc/nullorigin
研究専用AIウォーターマーク堅牢性ツールキット:ローカルリバースプロキシがC2PA/EXIF/XMP、Unicode、画像/音声ステゴ、OOXML/PDFメタデータを除去し、Trojan Sourceをスキャンする。
 kentox493/cve-2026-42945_nginxrift
NGINXコンテナにおけるCVE-2026-42945の悪用を自動化します:脆弱なターゲットを検証し、ヒープオフセットをブルートフォースし、コマンドを実行し、インタラクティブなリバースシェルを開きます。








