#2
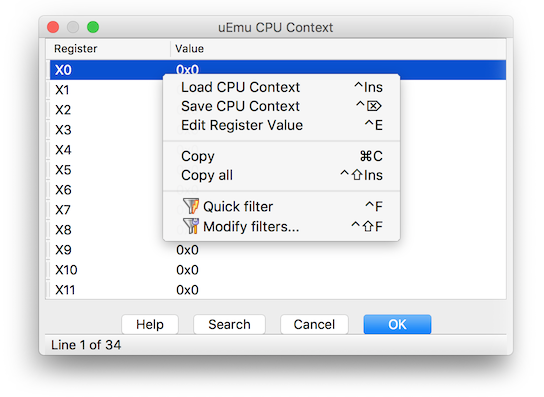
 alexhude/uemu
IDA用のユニコーンベースの小さなかわいいエミュレータプラグイン。
 portswigger/http-request-smuggler
Burp Suiteの拡張機能で、HTTPリクエストスマグリングの脆弱性を自動検出・悪用するためのもの。HTTP/1.1およびHTTP/2ダウングレードデシンク攻撃をサポートし、パーサーの不一致を検出する。
 nowsecure/r2frida
Radare2とFridaは一緒に使うとより優れています。
 knostic/openant
OpenAnt from Knostic is the leading open source LLM-based vulnerability discovery product, helping defenders proactively find verified security flaws…
 ax/apk.sh
Androidアプリのリバースエンジニアリングを容易にし、APKのプル、デコード、リビルド、パッチ適用といった反復作業を自動化します。

 gmh5225/awesome-llvm-security
LLVMセキュリティリソースのキュレーションコレクション。バイナリリフティング、コード難読化、静的解析、シンボリック実行、サニタイザー、およびコンパイラレベルのリバースエンジニアリングをカバーしています。
 googleprojectzero/sandbox-attacksurface-analysis-tools
Windowsサンドボックスで露出した攻撃面を分析するためのツールセット。
 reversenseorg/dexcalibur
[公式] Androidリバースエンジニアリングツール。Fridaを活用した動的インストゥルメンテーション自動化に重点を置いています。dexを逆アセンブルし、静的に解析し、フックを生成し、リフレクションメソッドを発見し、傍受したデータを保存し、そこから新しいことを行います。オールインワンのAndro…
 gaasedelen/lighthouse
リバースエンジニアのためのカバレッジエクスプローラー
 xalgord/xalgorix
Autonomous AI pentesting agents — real-time reconnaissance, vulnerability detection, and exploitation orchestration. Go + TypeScript.
 0vercl0k/wtf
分散型、コードカバレッジガイドのスナップショットベースのファザー。WindowsとLinux上のユーザーモードおよびカーネルモードのターゲット向けで、エミュレータとハイパーバイザーのバックエンドを備えています。
 datadog/guarddog
🐍 🔍 GuardDogは、悪意のあるPyPIおよびnpmパッケージを特定するCLIツールです。
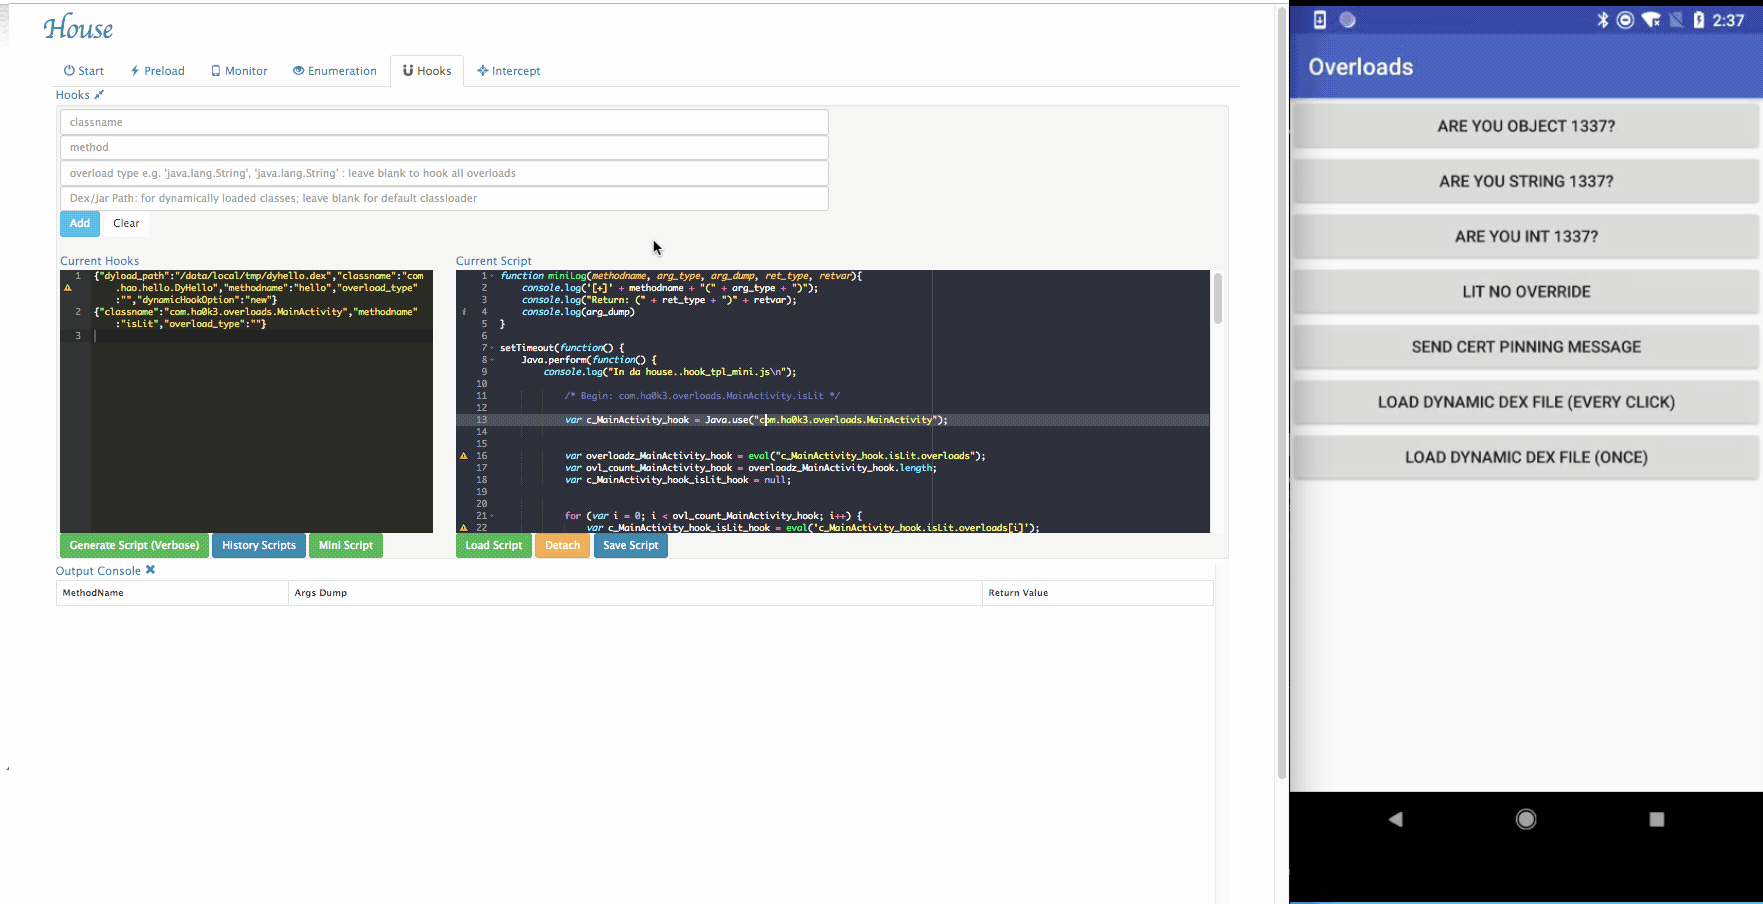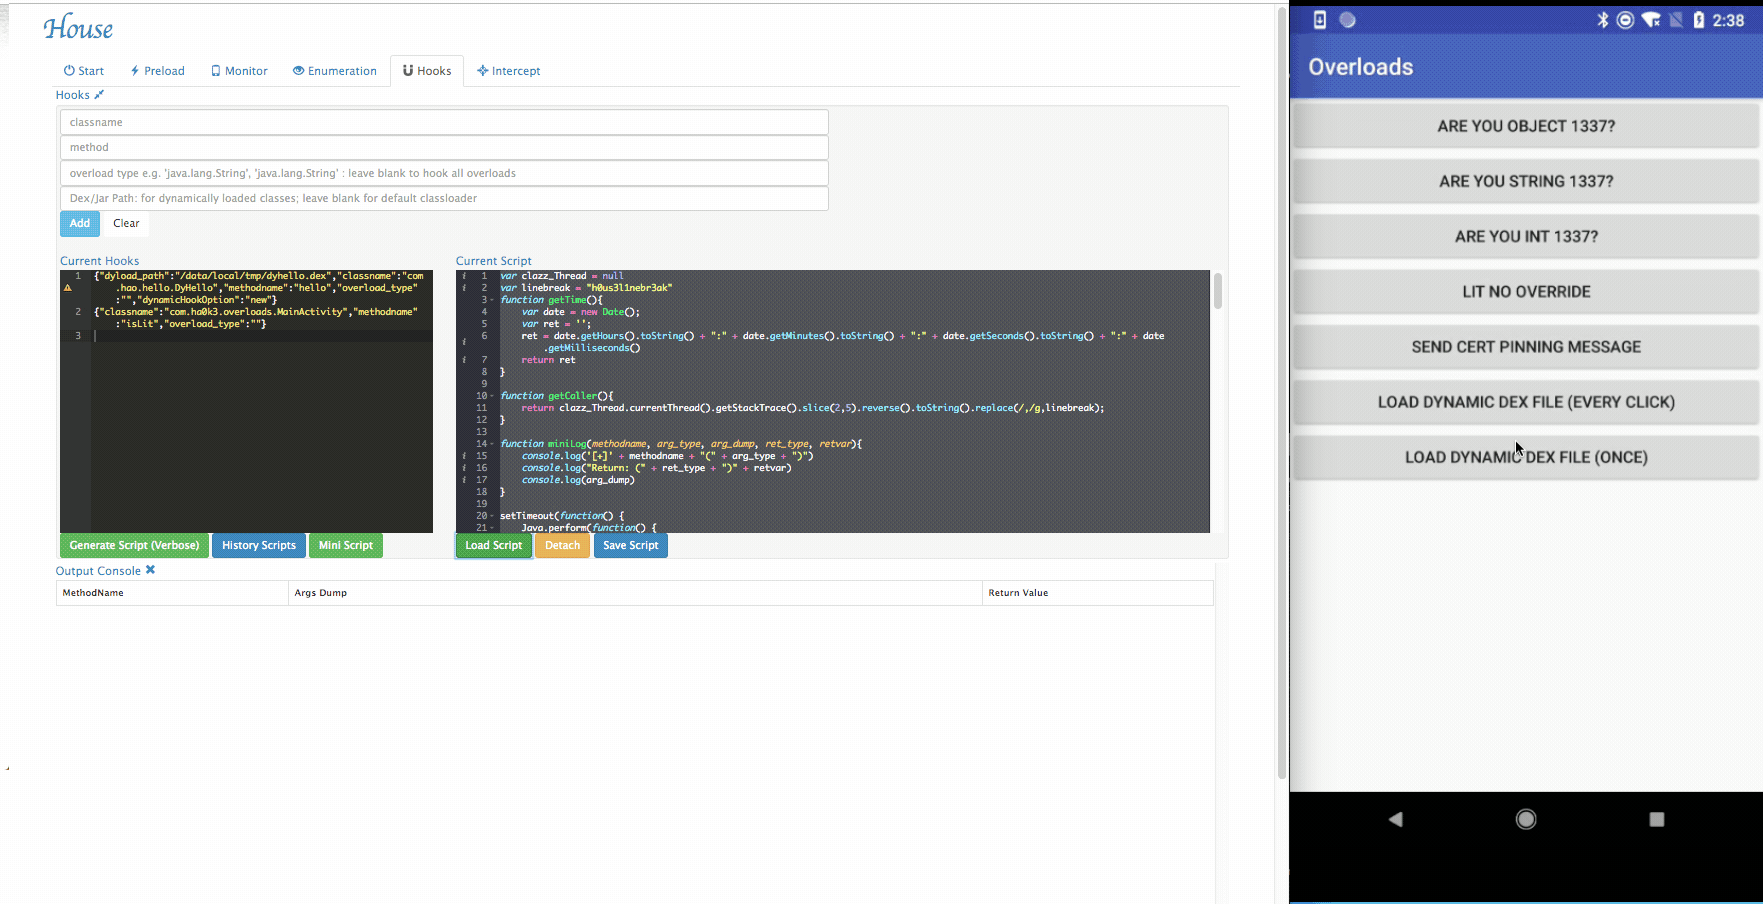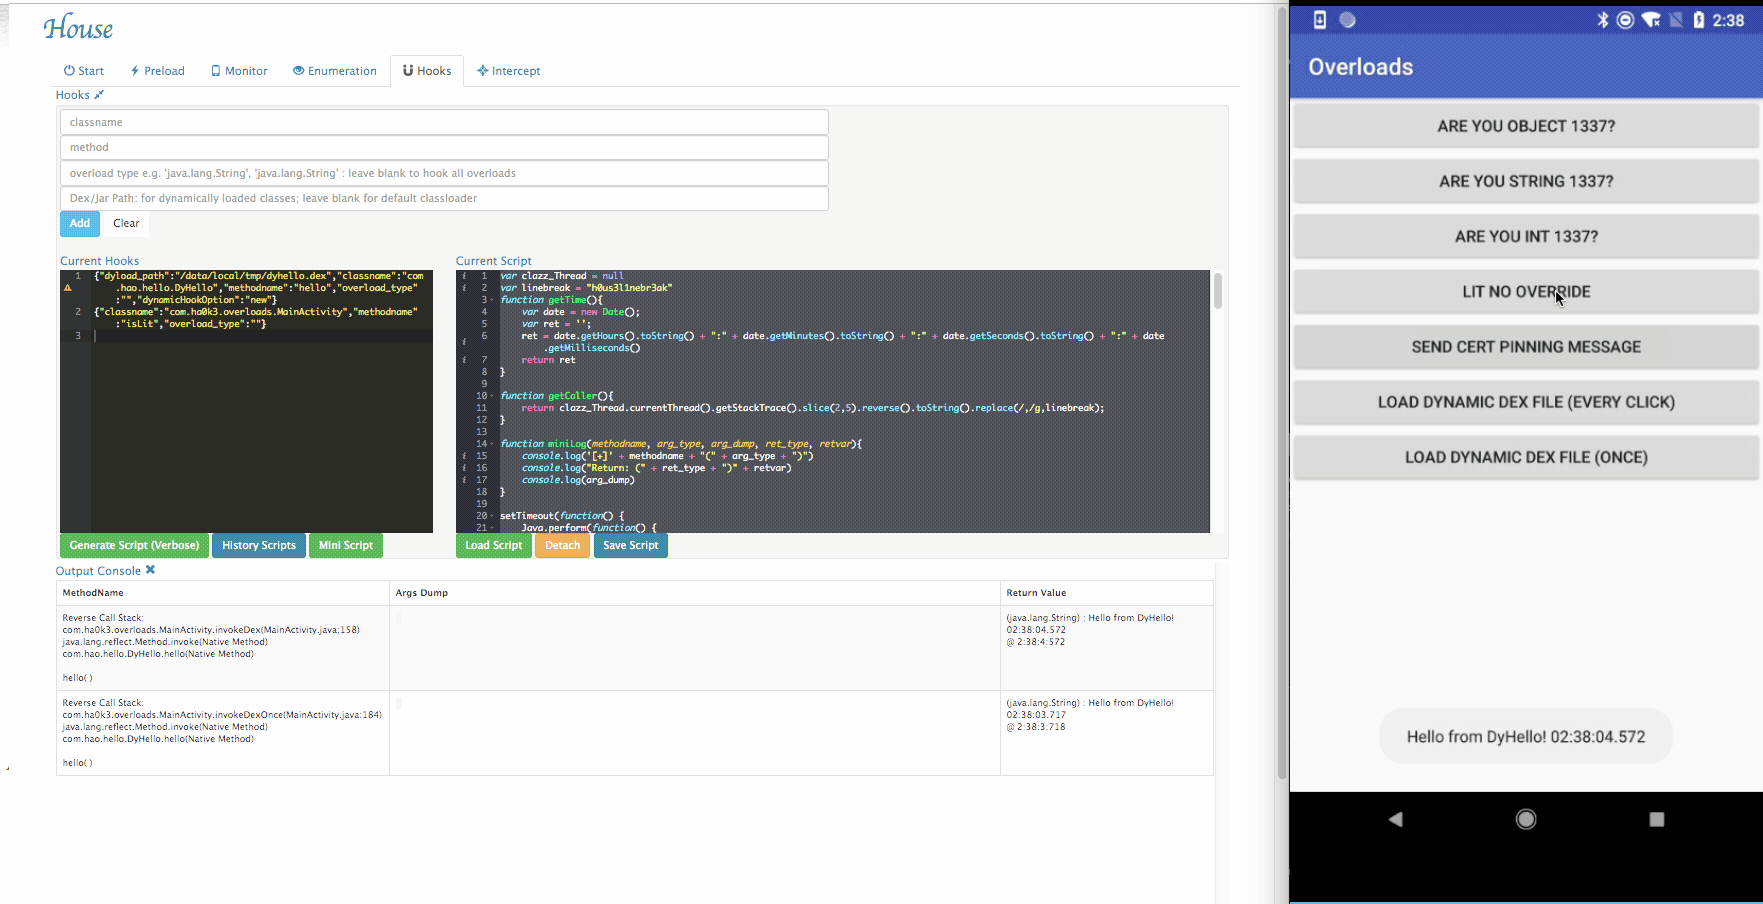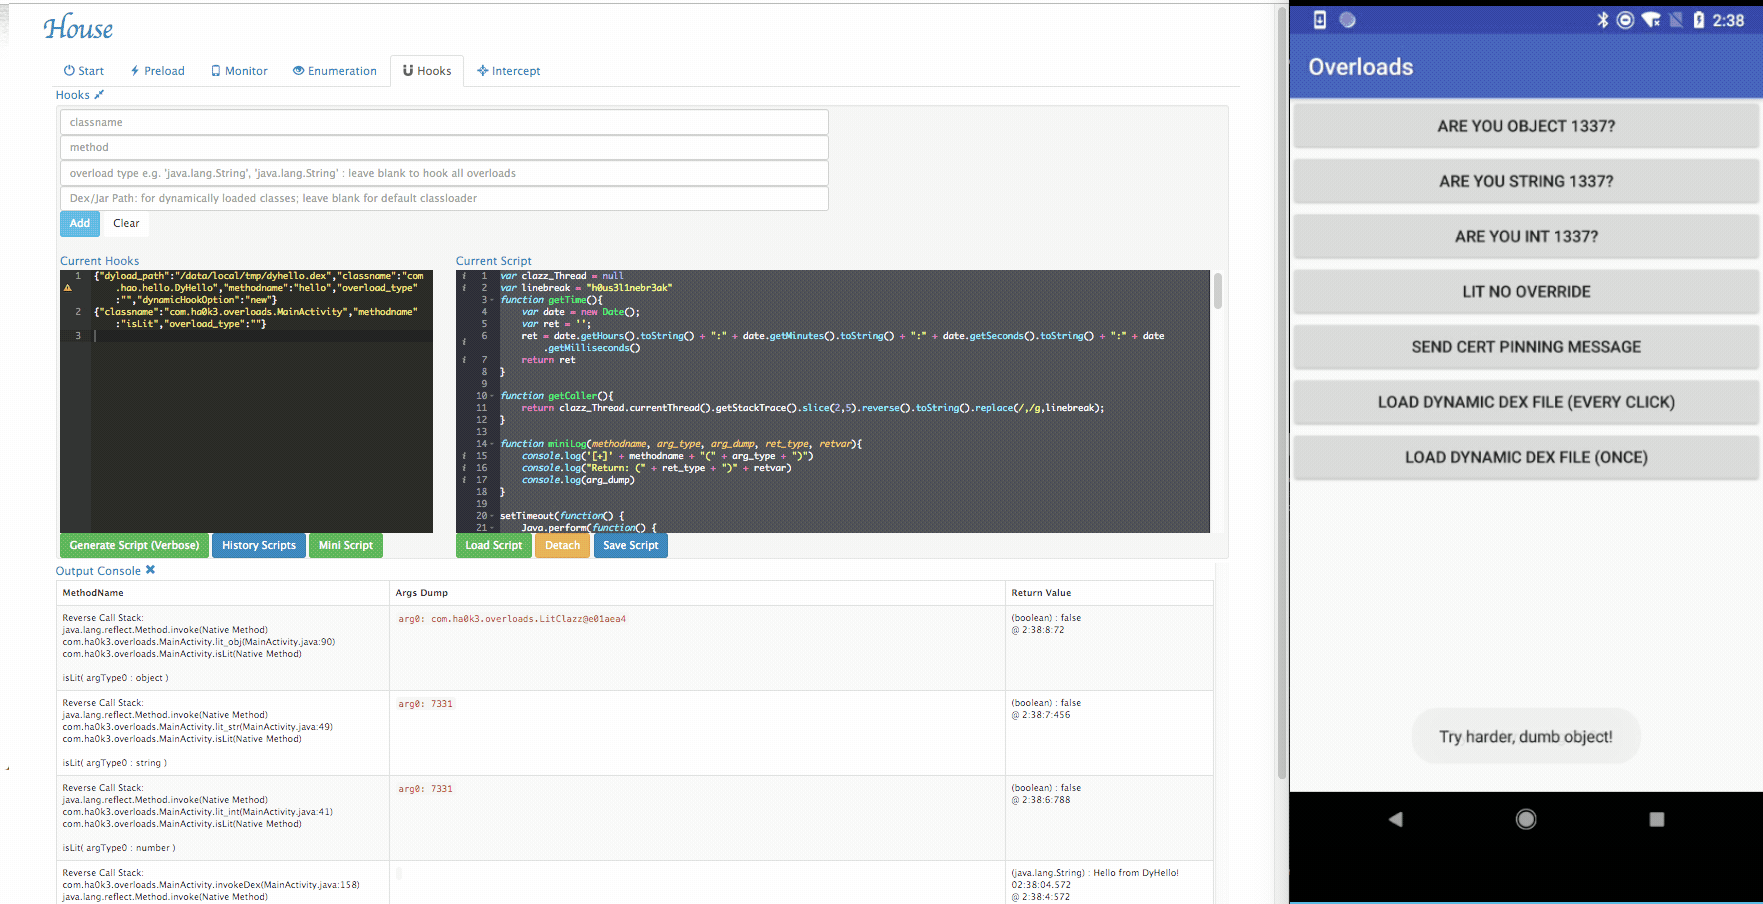 nccgroup/house
Fridaを搭載したPython製のWeb GUI付きランタイムモバイルアプリケーション解析ツールキット。
 reclassnet/reclass.net
ReClassの.NETプラットフォームへの移植以上のものです。
 kevthehermit/ratdecoders
一般的なリモートアクセス型トロイの木馬向けのPythonデコーダー
 bootleg/ret-sync
ret-sync は、デバッグセッション(WinDbg/GDB/LLDB/OllyDbg2/x64dbg)を IDA/Ghidra/Binary Ninja の逆アセンブラと同期させるプラグインのセットです。