#2
悪意のあるソフトウェアの動作を分離された環境で観察し、その行動と影響を理解するためのツール。
Kitploit おすすめ
 sahalll/cve-2024-54916
Fridaベースの概念実証で、SharedConfig.checkPasscodeをフックして常にtrueを返すことでTelegram Androidの認証バイパスを実証し、不正アクセスを可能にする。
 trinadh465/platform_external_libvpx_v1.8.0_cve-2023-5217
CVE-2023-5217に対処するパッチ適用済みlibvpxコードベース。サニタイザーサポートとクロスプラットフォームビルド構成を備え、セキュアなVP8/VP9エンコーディングを実現します。
 andrii-kovalenko-celonis/log4j-vulnerability-demo
CVE-2021-44228 – Log4j 2 テスト用エンドポイント
 maoabc/nmmp
androidのclasses.dexファイルを保護するために使用されるdex-vm
 kaandemir993/amadey-loader-multi-stage-malware-with-keylogging-clipboard-hijack-privilege-escalation-analysis
x64dbg を使用した Amadey Loader のリバースエンジニアリング: 動的 API 解決、トークン特権昇格、キーロガーフック、クリップボードキャプチャ、および窃取ツールのステージングのためのコマンドライン悪用。
 jaime64net/debuggerj-
x86およびx64アプリケーション向けのAI統合デバッガー
 openbba0/bba
Androidアプリクローニングサンドボックス。Frida風のCLIを備え、クローンしたアプリを起動またはアタッチし、Gum InterceptorとStalkerフックを使ってQuickJSスクリプトを注入します。
 gmh5225/memtools
Windows Linux DMA、Dump、Direct、inject メモリ読み取り・書き込みツール
 gmh5225/mapped-dumper
手動でマップされたモジュールをリモートでダンプするためのC++で書かれたプログラム。
 snyk/leaky-vessels-dynamic-detector
eBPFベースのランタイム検出器で、runcおよびDockerにおけるコンテナエスケープの脆弱性を検出します。ビルド時およびランタイム中に、システムコールとDockerデーモン呼び出しを監視して、CVE-2024-21626、CVE-2024-23651、CVE-2024-23652、CVE-202…
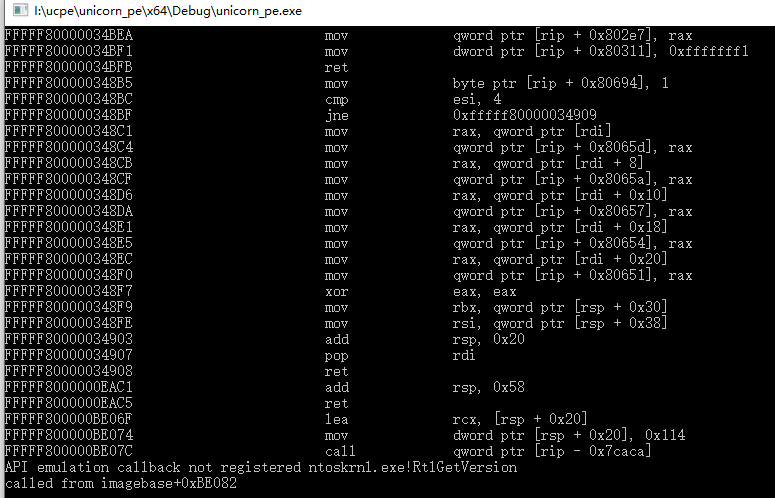 hzqst/unicorn_pe
Unicornエンジンを使用して、マルウェア解析、パック済みバイナリのアンパック、およびVMProtectの文字列とインポートの復号化のためにWindows PE実行をエミュレートします。

 cuckoosandbox/cuckoo
Cuckoo Sandboxは、自動化された動的マルウェア解析システムです。
 hluwa/frida-dexdump
メモリ内のdexをダンプするFridaツールで、セキュリティエンジニアがマルウェアを解析するのを支援します。
 arachni/arachni
Webアプリケーションセキュリティスキャナーフレームワーク
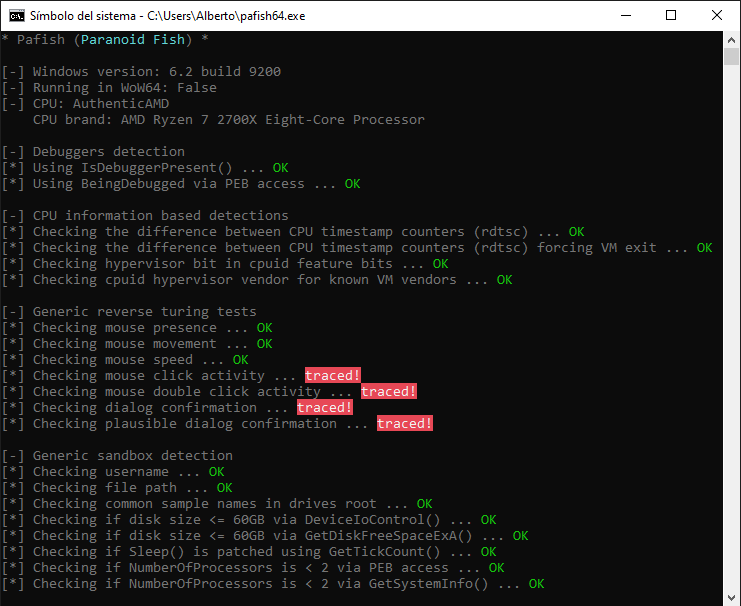 a0rtega/pafish
Pafishは、マルウェアファミリーと同じ方法で仮想マシンやマルウェア解析環境を検出するために、さまざまな技術を使用するテストツールです。