#2

 gach0ng/agentstalker
LLMエージェント向けのエンドツーエンドセキュリティ監査フレームワーク:静的ASTとテイントモデリング、攻撃合成、Dockerサンドボックスリプレイ、およびMCP監査を伴う決定論的判定レポート。
 abraxas/sqlite-rtree-rowid0
SQLite 3.53.4 - 高 - ローカル - UAF - rtree last_insert_rowid 0 ノードハッシュ
 aethervm/aethervm
AArch64およびx86_64のマシンコードをLLVM IRにリフトし、インストルメンテーション、難読化解除、ランタイムリカバリを行うLLVMネイティブのバイナリ解析・エミュレーションプラットフォーム。
 kaandemir993/overlord-rat-reverse-engineering-a-go-based-rat-injection-keylogging-c2-exfiltration-analysis
Overlord RATの完全な静的・メモリ解析: Goエージェントアーキテクチャ、HTTP/2 + WebSocket C2、リフレクティブDLLインジェクション、ブラウザキーロギング、およびIOC。実践的なマルウェアリバースエンジニアリングのウォークスルー。
 reverserid/jurig
完全自律型のリバースエンジニアリング用AIエージェント
 x86rc/vmp-lazy-unpack
Windows x86/x64 VMProtect 3.xバイナリ向けのエミュレーションベースのアンパッカーおよびインポートリゾルバ。Unicornを使用してシステムコールをエミュレートし、デバッガなしでIATを再構築します。
 vmoranv/jshookmcp
A search-first, profile-aware reverse-engineering workspace for AI agents — 735 tools across 36 domains in one MCP server.
 gilnett/wstrace
Rust製のスタンドアロン・ゼロドライバWindowsシステム&APIモニター
 vighnesh91/-logicsentry-ai
ソースコードを解析し、HARトラフィックを再生してビジネスロジックの欠陥、BOLA、競合状態、権限の問題をローカルLLMトリアージで検出するオフラインSAST/DASTトリアージエンジン。
 anthropics/oss-scanner
登録されたオープンソースリポジトリを分離されたオフラインVMでビルドし、セキュリティ脆弱性をスキャンして、再現手順と提案されたパッチを含む検出結果をメールで通知するサービス。
 mrphrazer/msynth
Mixed Boolean-Arithmetic (MBA) 式を簡略化するためのコード難読化解除フレームワーク
 neurosaki987/qvm-tool
ACE .qvm0で保護されたPEイメージ向けの静的解析および構造復元ツールキット
 icicle-emu/icicle-python
Icicleエミュレータ用のPythonバインディング。x64およびARM64ターゲット全体で、グレーボックスファームウェアファジング、バイナリエミュレーション、リバースエンジニアリングワークフローを可能にします。
 revng/revng
LLVMとQEMU上に構築されたオープンソースのバイナリ解析フレームワーク兼デコンパイラで、リバースエンジニアリング向けにバイナリを可読な中間表現へリフティングします。
 gmh5225/linux-kernel-debugger
カーネルレベルのハードウェアデバッガモジュール。rootkitの動作をダンプし、マルウェア解析およびリバースエンジニアリングのためにカーネルレベルのアクティビティを検査します。
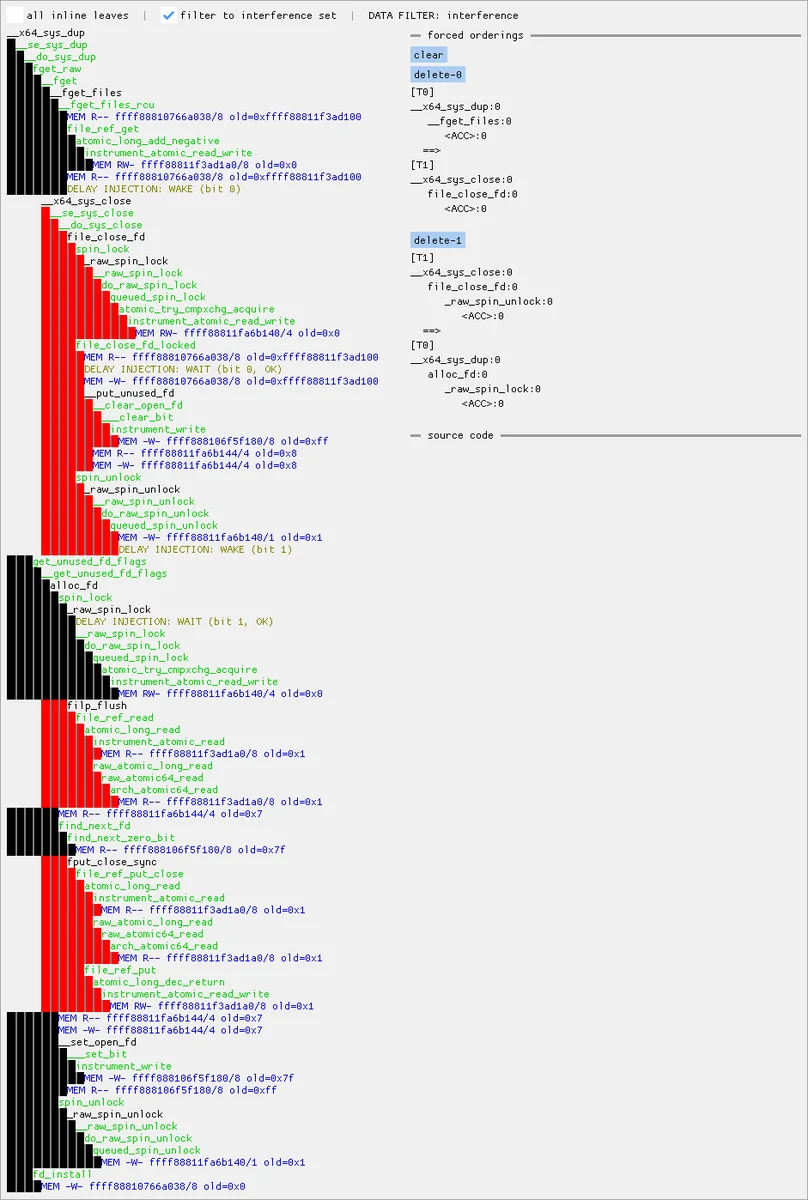 googleprojectzero/maccconc
Linuxカーネルの競合状態をKCOVトレースを用いて調査するためのツールキット:並行実行とメモリアクセスを可視化するGUIおよびターミナルビューアに加え、自動A-B-A順序テストを提供します。
 quarkslab/qsynthesis
グレーボックスシンセサイザーは、アセンブリ命令の難読化解除に特化しています。