
 #2

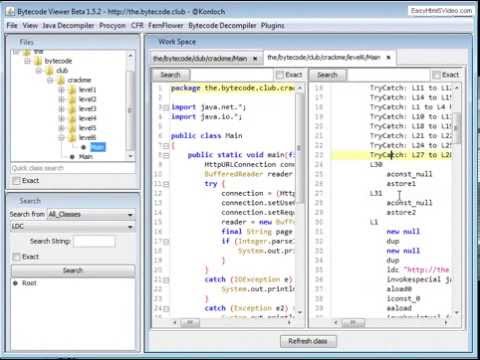
 konloch/bytecode-viewer
Java 8+ の JAR および Android APK リバースエンジニアリングスイート (デコンパイラ、エディタ、デバッガなど)
 kaandemir993/amadey-loader-multi-stage-malware-with-keylogging-clipboard-hijack-privilege-escalation-analysis
x64dbg を使用した Amadey Loader のリバースエンジニアリング: 動的 API 解決、トークン特権昇格、キーロガーフック、クリップボードキャプチャ、および窃取ツールのステージングのためのコマンドライン悪用。
 lkimuk/reark
An intelligent reverse engineering and AI-assisted analysis tool for HarmonyOS NEXT (HAP/APP/ABC), Android (APK/AAB), iOS (IPA), and native…
 amd2g2zz/kunglao-agent
リバースエンジニアリングのエキスパートエージェント:自ら分析経路を計画し、あらゆる事実を生の証拠から導き出し、機械的な検証ゲートの下で収束する — ファームウェア、プロトコル、Web/JS、リスク管理、バイナリ。
 firecracker-microvm/firecracker
サーバーレスコンピューティングのための、セキュアで高速なマイクロVM。
 vighnesh91/-logicsentry-ai
ソースコードを解析し、HARトラフィックを再生してビジネスロジックの欠陥、BOLA、競合状態、権限の問題をローカルLLMトリアージで検出するオフラインSAST/DASTトリアージエンジン。
 anthropic-experimental/sandbox-runtime
コンテナを必要とせず、OSレベルで任意のプロセスに対してファイルシステムとネットワークの制限を強制する軽量なサンドボックスツール。
 x64dbg/x64dbg
オープンソースのWindows用ユーザーモードデバッガ。リバースエンジニアリングとマルウェア解析に最適化されています。
 lfi-project/lfi
トップレベルのリポジトリ for LFI: 実用的で効率的で安全なソフトウェアベースのサンドボックス
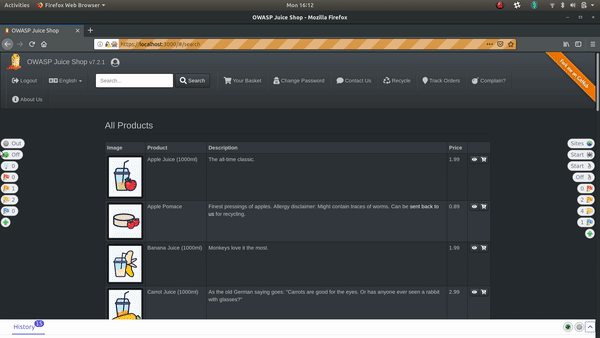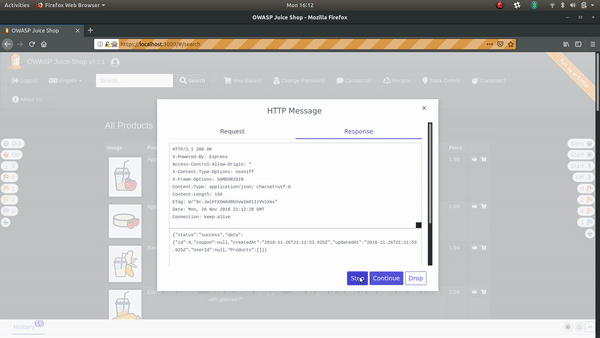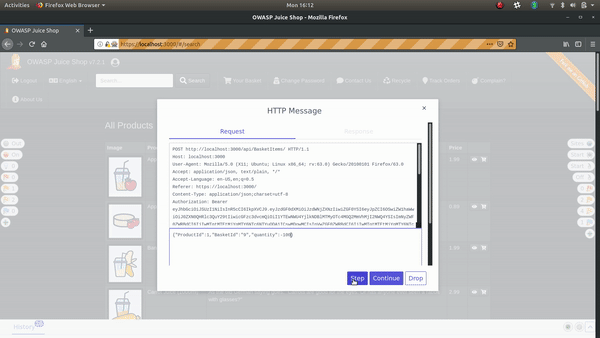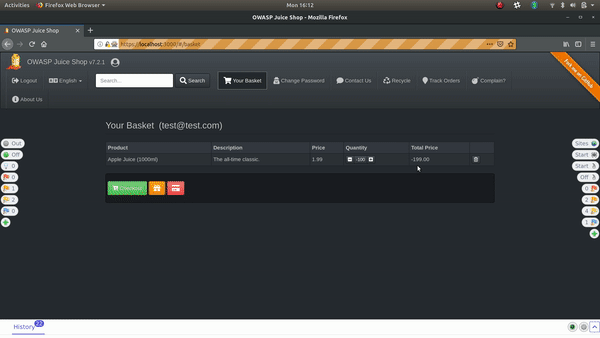 zaproxy/zap-hud
ZAP ヘッドアップディスプレイ (HUD)
 security-prince/resources-for-application-security
アプリケーションセキュリティを始めるための優れたリソース
 radareorg/radare2
UNIX系リバースエンジニアリングフレームワークおよびコマンドラインツールセット
 x86rc/vmp-lazy-unpack
Windows x86/x64 VMProtect 3.xバイナリ向けのエミュレーションベースのアンパッカーおよびインポートリゾルバ。Unicornを使用してシステムコールをエミュレートし、デバッガなしでIATを再構築します。
 nationalsecurityagency/ghidra
Ghidraは、ソフトウェアリバースエンジニアリング(SRE)フレームワークです。
 idiom/pftriage
マルウェアのトリアージと解析中のファイル分析を支援するPythonツールおよびライブラリ。
 aftermathlabs/discord-crasher
バイナリインストルメンテーションとファジングによって発見されたいくつかのバグ








