#1

 google/honggfuzz
セキュリティ指向のソフトウェアファザー。コードカバレッジ(SWベースおよびHWベース)に基づく、進化的でフィードバック駆動型のファジングをサポート。
 crypt0s/fakedns
正規表現ベースのPython MITM DNSサーバー。DNSリバインディング攻撃に対応。

 goethe-universitat-cybersecurity/nsec3-encloser-attack
このプロジェクトは、カスタムNSEC3パラメータを使用してDNSゾーンファイルを生成し、CVE-2023-50868の攻撃を再現・評価するためのものです。

 nmap/nmap
高性能なネットワーク発見およびセキュリティ監査ツール。高度なポートスキャン、OS検出、サービスバージョン検出、スクリプト可能なNSEエンジンを備え、自動化された偵察と脆弱性評価を実現します。
 lele394/dnsnitch
DNSnitchは、ネットワークトラフィックを完全に制御できる、ローカルでプライバシー優先のDNSサーバーです。受動的なブロックリストとは異なり、DNSnitchは「Default Deny」(デフォルト拒否)の哲学に基づいて動作します。つまり、未知のドメインはすべてデフォルトでブロックされ、リアル…
 hackintoanetwork/cve-2023-52235-poc-spacex-starlink-dns-rebinding
CVE-2023-52235の概念実証エクスプロイト。SpaceX Starlinkユーザー端末に対するDNSリバインディング攻撃を実証し、ネットワークセキュリティ制御をバイパスします。
 shadowy-pycoder/go-http-proxy-to-socks
CLI MITMプロキシで、SOCKS4/SOCKS5をHTTP/HTTPS/HTTP2/HTTP3プロキシに変換し、透過的なTCP/UDPリダイレクション、ARP/NDP/DNSスプーフィング、トラフィックスニッフィング、パケットキャプチャを備えています。Pure Go、libpcap不要。
 razvandimescu/numa
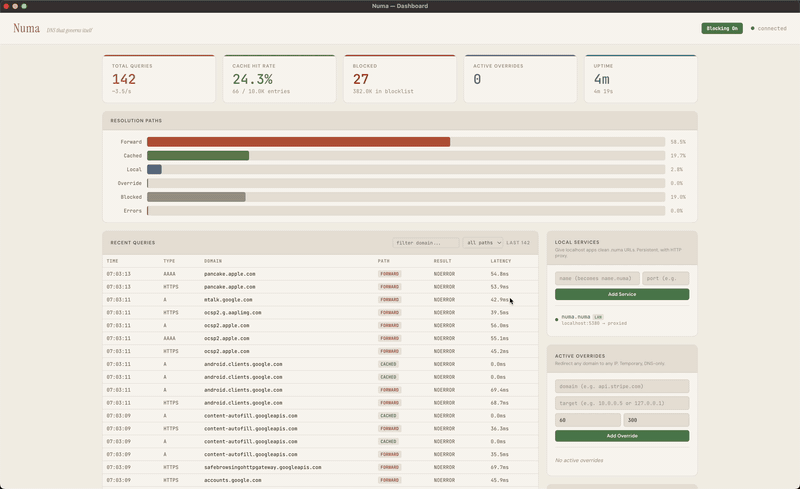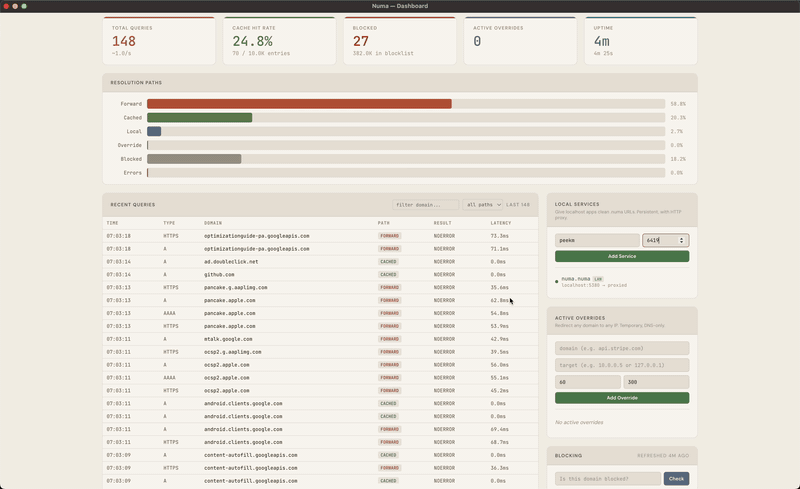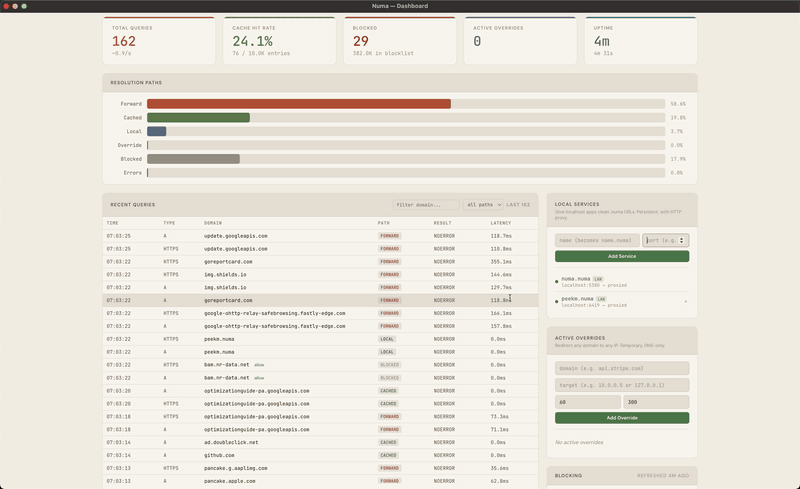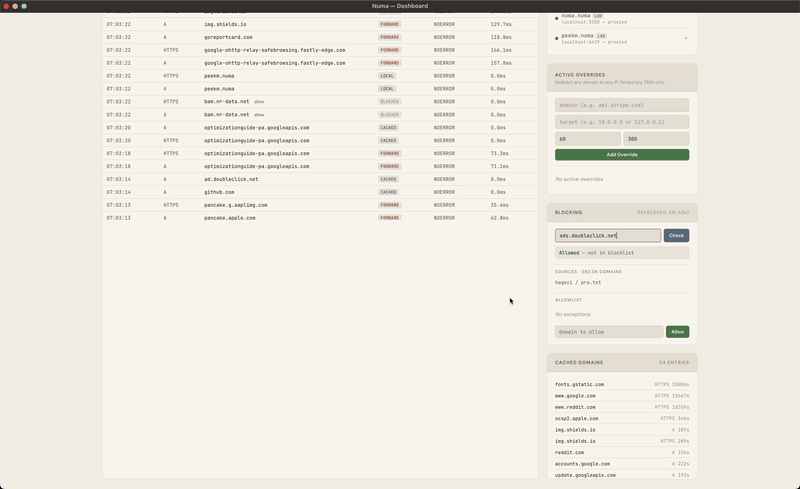
Rust製のポータブルDNSリゾルバ — .numaローカルドメイン、広告ブロッキング、開発者オーバーライド

 mschwager/fierce
非連続なIP空間を特定するためのDNS偵察ツール
 mandatoryprogrammer/judasdns
ネームサーバーDNSポイズニング攻撃を簡単に
 fuzzdb-project/fuzzdb
ブラックボックスアプリケーションのフォールトインジェクションとリソース発見のための攻撃パターンとプリミティブの辞書。
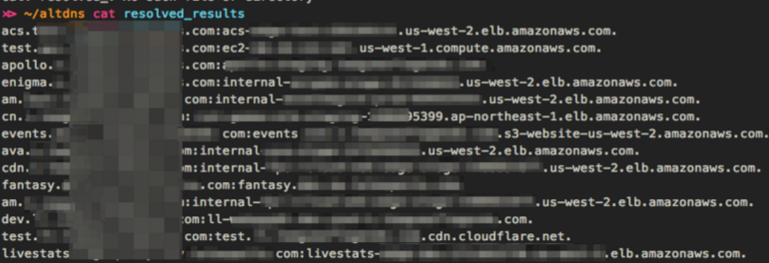 infosec-au/altdns
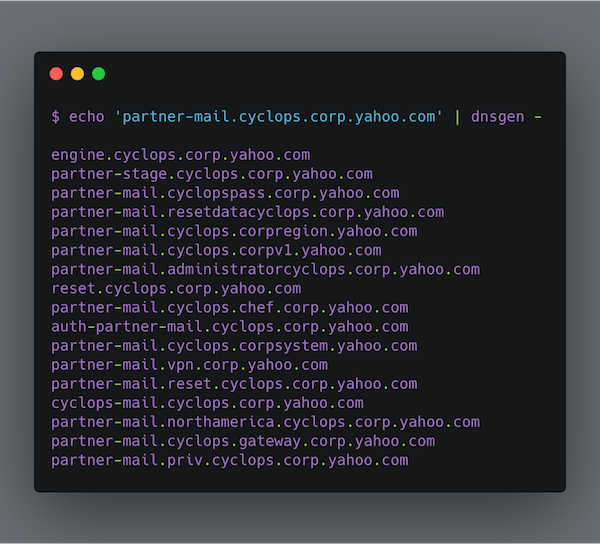
サブドメインの順列、変化、および変異を生成し、それらを解決します。
 danielmiessler/seclists
セキュリティ評価のための厳選されたワードリスト集で、ペネトレーションテストや偵察に使用するユーザー名、パスワード、URL、ファジングペイロード、機密データパターンを含みます。
 secdev/scapy
Pythonベースの対話型パケット操作ライブラリ。幅広いプロトコルにわたるネットワークパケットの偽造、デコード、送信、キャプチャ、解析に対応し、スキャン、トレースルーティング、攻撃、ネットワーク探索をサポートします。