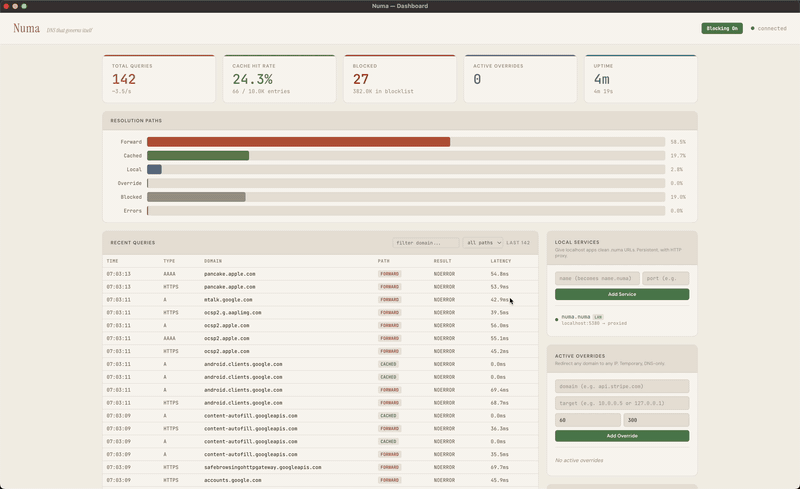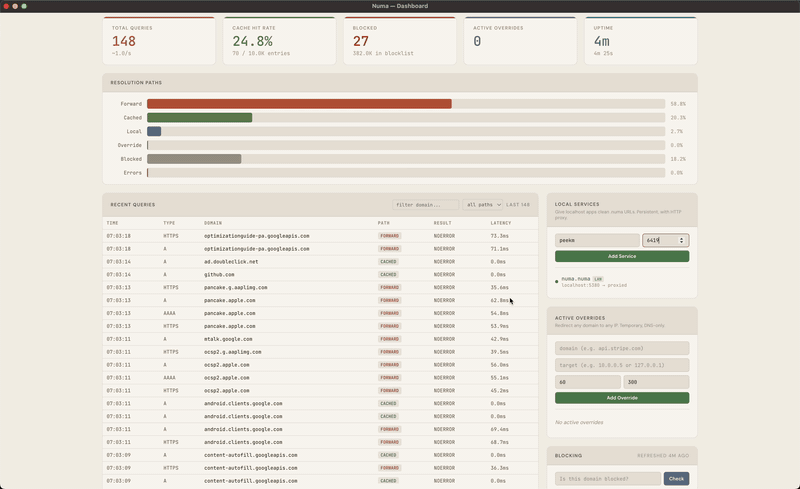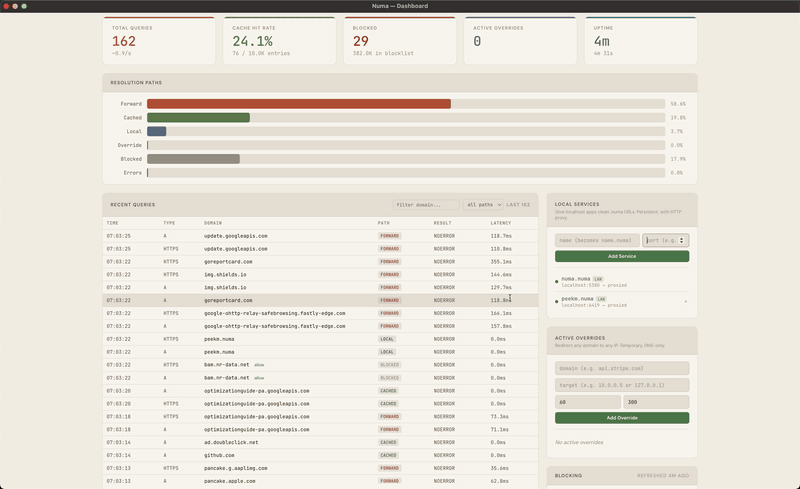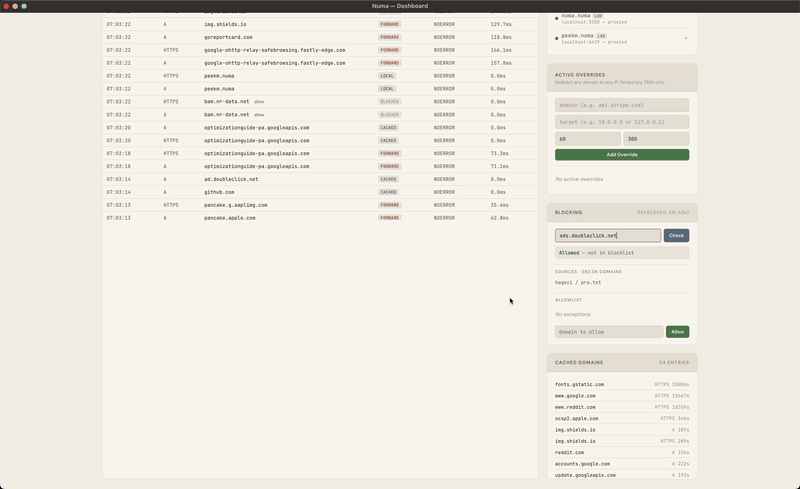
 razvandimescu/numa
Rust製のポータブルDNSリゾルバ — .numaローカルドメイン、広告ブロッキング、開発者オーバーライド



自分が所有する DNS。どこへ行っても。 · numa.rs
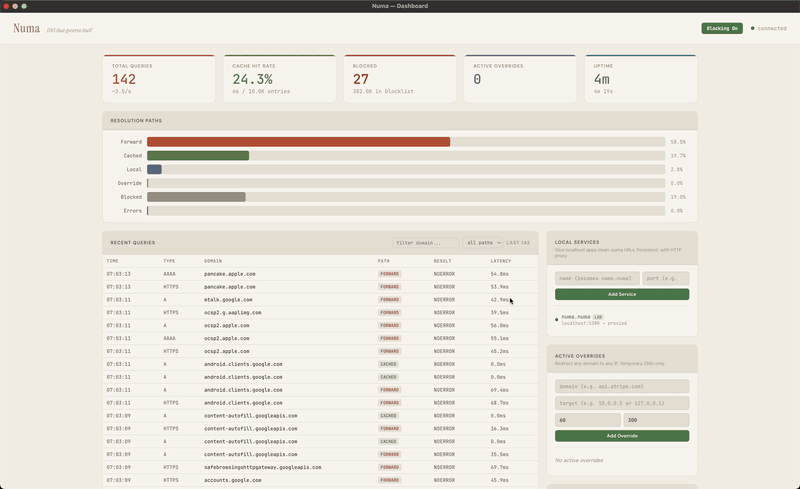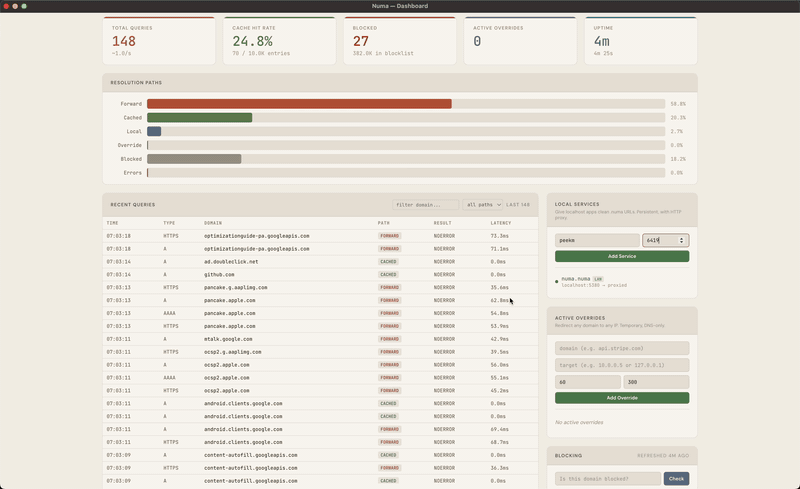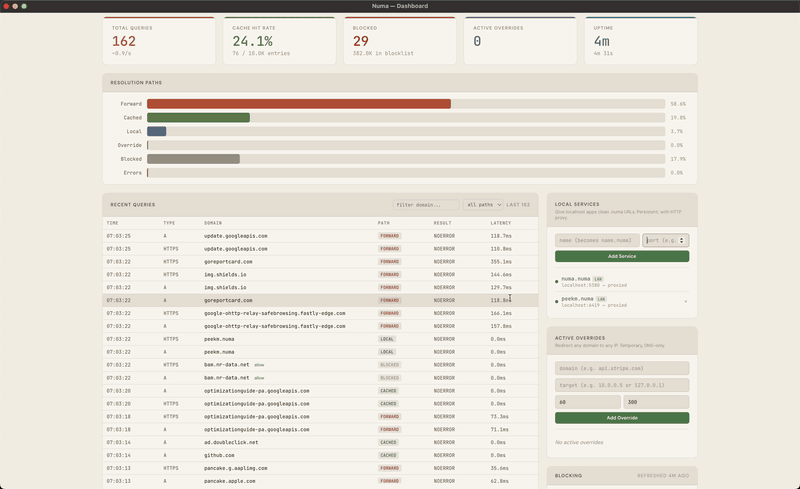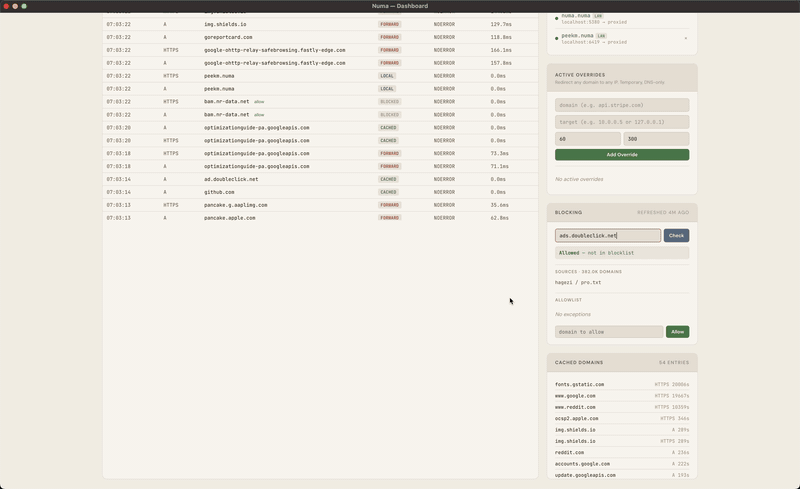
単一バイナリで動作するポータブルな DNS リゾルバ。どのネットワーク上でも広告をブロックし、ローカルサービスに名前を付け(frontend.numa)、任意のホスト名を自動復元付きで上書きし、さらにオプションで送信クエリをすべて ODoH (RFC 9230) で封じることができます。これにより、誰であるかと何を問い合わせたかを同時に把握できる単一の当事者は存在しません。すべてはお使いのラップトップ上で動作し、クラウドアカウントや Raspberry Pi は不要です。
DNS ライブラリを一切使わず、Rust でゼロから構築されています。Numa は DNSSEC 検証付きの再帰解決も行え、DoT および DoH クライアントにサービスを提供し、公開 ODoH リレー(numa relay)としても動作します。
DNS ワイヤプロトコルのパーサは手書きです。それ以降のコードの大部分は AI で草案を作成し、手作業でレビューしています。
docker run -d --name numa -p 127.0.0.1:5553:53/udp -p 127.0.0.1:5553:53/tcp \
  -p 127.0.0.1:5380:5380 ghcr.io/razvandimescu/numa
dig @127.0.0.1 -p 5553 example.com
docker exec numa numa token            # API token for the dashboard login
http://localhost:5380 を開き、任意のユーザー名とそのトークンでログインします。ポート 5553 は、ホスト上で既にポート 53 を占有しているものを回避します。numa.numa はここでは解決されません。ホストが DNS に Numa を使用していないためです。docker rm -f numa でクリーンアップします。
バイナリを取得します:
# macOS
brew install razvandimescu/tap/numa

# Linux
curl -fsSL https://raw.githubusercontent.com/razvandimescu/numa/main/install.sh | sh

# Arch Linux
pacman -S numa

# Windows: download from GitHub Releases
# All platforms
cargo install numa

# Nix
nix profile install github:razvandimescu/numa
Linux では、sudo は ~/.cargo/bin、~/.nix-profile/bin、Linuxbrew を検索しません。numa がこれらのいずれかにある場合は、このページで sudo numa と記載されている箇所を sudo "$(command -v numa)" に置き換えてください。
sudo numa # Ctrl-C to stop (port 53 requires root/admin)
dig @127.0.0.1 example.com でテストします(Windows では @127.0.0.2)。ダッシュボードは http://localhost:5380 にあります。デフォルトでは、ネットワーク上の他のデバイスも Numa にクエリを送信できます。これを制限するには、[server] allow_from を信頼するネットワークに設定してください。
| プラットフォーム | インストール | アップグレード | アンインストール |
|---|---|---|---|
| macOS | sudo numa install | バイナリを更新してから sudo numa install | sudo numa uninstall |
| Linux | sudo numa install | バイナリを更新してから sudo "$(command -v numa)" install | sudo numa uninstall |
| Windows | numa install(管理者)+ 再起動 | 新しい numa.exe install(管理者)を実行 | numa uninstall(管理者)+ 再起動 |
install はサービスを登録し、システム DNS を Numa に向け、ローカル CA を信頼します。uninstall はこの 3 つすべてを元に戻します。インストールを確認するには、http://numa.numa を開いてください。ダッシュボードが読み込まれれば、Numa がシステム DNS になっています。
バイナリはインストールした方法で更新してください(brew upgrade、cargo install numa、または install.sh の再実行)。install を再実行すると、新しいバイナリでサービスが再起動され、トークンと CA は維持されます。
Linux では、install は drop-in ファイルで systemd-resolved を再設定します。uninstall はそれを削除します。インストールする前に、ポート 53 を占有している他のプロセス(NetworkManager のものを含む dnsmasq)を停止してください。
ループバック(localhost、127.0.0.1、numa.numa)経由では、ダッシュボードと API にログインは不要です。それ以外のアドレス(Docker のポートマッピングやこのマシンの LAN アドレスを含む)からは、API トークンが要求されます。Numa は初回起動時にトークンを作成します。sudo numa token で出力できます(Windows では管理者シェル)。任意のユーザー名とそのトークンでログインしてください。独自のトークンを設定するには、[server] api_token または NUMA_API_TOKEN を使用します。
uninstall は DNS を復元しますが、データディレクトリは保持するため、再インストールしても同じトークンと CA が維持されます。すべてを削除するには、まず uninstall を実行してから、以下を削除してください:
| プラットフォーム | 残るもの |
|---|---|
| macOS | バイナリ、/usr/local/var/numa、/usr/local/var/log/numa.log |
| Linux | バイナリおよび /usr/local/bin/numa にあるコピー、/var/lib/numa |
| Windows | バイナリ、%PROGRAMDATA%\numa |
| iPhone | 「Numa DNS」プロファイル(設定 → 一般 → VPN とデバイス管理) |
ユーザー設定を作成した場合は、~/.config/numa も削除してください。[server] data_dir を設定した場合は、そのパスも削除してください。
| Pi-hole | AdGuard Home | Unbound | Numa | |
|---|---|---|---|---|
| ローカルサービスプロキシ + 自動 TLS | なし | なし | なし | .numa ドメイン、HTTPS、WebSocket |
| LAN サービスディスカバリ | なし | なし | なし | mDNS(numa lan on) |
| 自動復元付きオーバーライド | なし | なし | なし | REST API、スクリプト対応 |
| 再帰リゾルバ | なし | なし | あり | あり |
| DNSSEC 検証 | あり | 上流に依存 | あり | あり(再帰モード) |
| 広告ブロック | あり | あり | なし | あり(デフォルトは Hagezi Pro、カスタムリスト対応) |
| クライアント別ルール | グループ | あり | ビュー / タグ | CIDR 別([[client_policy]])、設定ファイルのみ |
| Web 管理 UI | フル | フル | なし | ダッシュボード |
| 暗号化上流 | cloudflared が必要 | DoH、DoT、DoQ、DNSCrypt | DoT | DoH、DoT、ODoH |
| 暗号化クライアント(DoT リスナー) | stunnel サイドカーが必要 | あり | あり | あり(RFC 7858) |
| DoH サーバーエンドポイント | なし | あり | あり | あり(RFC 8484) |
| 並列上流クエリ | dnsmasq all-servers | 並列モード | なし | リクエストヘッジング(UDP、DoH、DoT) |
| Serve-stale + プリフェッチ | なし | 楽観的キャッシュ | あり(RFC 8767、プリフェッチ) | あり(RFC 8767、プリフェッチ) |
| 条件付きフォワーディング | あり | あり | あり | あり(サフィックス別ルール) |
| 成熟度 | 成熟 | 成熟 | 成熟 | 新規 |
Numa が行わないこと。 DHCP なし、クラスタリングなし、インスタンス間の設定同期なし。ほとんどの設定はダッシュボードではなく設定ファイルにあります。
設定は 1 つの TOML ファイルにあります。numa config path はインストールで使用されるファイルを表示します。numa config edit で開きます。変更後は sudo numa service restart を実行してください。numa -c FILE は、選択したファイルで Numa またはこれらのコマンドを実行します。numa.toml にはすべてのオプションがインラインで記載されています。
Windows では、DNS クライアントサービス (Dnscache) が 127.0.0.1:53 を占有しているため、Numa は 127.0.0.2:53 で待ち受けます。bind_addr を編集する際は 127.0.0.2 を維持してください。
ポート番号を覚える代わりに、開発サービスに名前を付けられます:
curl -X POST localhost:5380/services -H 'Content-Type: application/json' \
  -d '{"name":"frontend","target_port":5173}'
Numa がシステム DNS になると(numa install)、https://frontend.numa がブラウザで動作します。有効な証明書と HMR 用の WebSocket パススルーが付いています。mkcert も nginx も /etc/hosts も不要です。
パスベースのルーティング(app.numa/api → :5001)を追加したり、numa.toml でサービスを定義したりすることもできます。Firefox は独自の証明書ストアを持ち、システムのものを無視します。Firefox で .numa の HTTPS を使うには、Firefox 側で Numa CA を手動で信頼してください。
Numa は Hagezi Pro を使って広告とトラッカーをブロックし、毎日更新されます。
解決モードは [upstream] mode で設定します:
forward(デフォルト):既存のシステム DNS に転送し、その上でキャッシュと広告ブロックを行います。キャプティブポータル、VPN、企業 DNS はそのまま動作します。recursive:ルートサーバーから解決します。単一のリゾルバがすべてのクエリを見ることはありませんが、クエリは暗号化されないため、ネットワークと ISP は依然として内容を読むことができます。DNSSEC を検証するには numa dnssec on を実行してください。auto:起動時にルートサーバーをプローブし、応答があれば再帰的に解決します。応答がなければ DoH 経由で Quad9(https://9.9.9.9/dns-query)に転送し、Quad9 がクエリを見ることになります。Quad9 が失敗すると、Numa は Cloudflare(https://1.1.1.1/dns-query)で再試行します。別のプロバイダーを選ぶには、独自の [upstream] を指定して forward を使用してください。odoh:HPKE で各クエリをターゲット向けに封緘し、リレー経由で送信します(レシピ)。リレーはあなたの IP と暗号文を見ます。ターゲットは質問とリレーの IP を見ます。クエリをリダイレクトするリレーは、新しい宛先に復号できないものを渡すことになります。Numa は、リレーとターゲットが同じ登録可能ドメインを共有している場合、それを拒否します。ODoH はその後で開く接続を隠しません。ISP は依然として宛先 IP を見ることができ、ECH がなければ TLS ハンドシェイク内のホスト名も見えます。DNS-over-TLS リスナー(RFC 7858)。Numa はポート 853 で、iOS のプライベート DNS、systemd-resolved、stubby などのクライアントからの暗号化クエリを受け付けます。証明書モードは 2 つあります:
numa install が macOS、Linux(Debian/Ubuntu、Fedora/RHEL/SUSE、Arch)、Windows のシステム信頼ストアに追加します。numa uninstall で削除されます。[dot] cert_path と key_path を、公的に信頼された証明書(たとえば DNS-01 チャレンジ経由の Let's Encrypt)に向けます。クライアントは信頼ストアの設定なしで接続できるようになります。スマートフォンの設定。 iPhone を Numa に向けます。numa.toml で [mobile] enabled = true を設定し、Numa を再起動します。スマートフォンを同じネットワークに接続した状態で、次を実行します:
numa setup-phone
QRコードとインストール手順が表示されます。手順を完了すると、スマートフォンはTLS経由でNumaにDNSを送信します。
複数のマシンでNumaを実行します。各マシンはmDNSを通じて互いを検出します:






