#1
 stavhaygn/cve-2019-10708
CVE-2019-10708 SQLインジェクション PoC
 strobelpierre/cve-2026-9082
CVE-2026-9082(PostgreSQL SQLインジェクション)に対して脆弱なDrupalインストールを、ペイロードを送信せずにフィンガープリンティング、バージョン検出、エンドポイントプロービングによって検出するセミパッシブスキャナー。
 ccchme/cve-2018-1058
CVE-2018-1058 PostgreSQLの制御されていないサーチパスを介した権限昇格の再現可能なDockerベースのデモンストレーション、脆弱環境とパッチ適用環境の比較付き。
 horkimhab/cve-langgraph
CVE langgraph
 amaansiddd787/cve-2025-65354
PuneethReddyHC event-management v1.0のSQLインジェクションに関する技術開示と概念実証。影響を受けるエンドポイント、ペイロード、緩和策を詳述します。
 boompig/cve-2016-6662
MySQLリモートルートコード実行と権限昇格(CVE-2016-6662)のエクスプロイトコード。PythonとCの実装を含みます。
 kelnor/cve-2026-3494_verfication
CVE-2026-3494を再現・分析するツールです。MariaDBのserver_auditプラグインにおける監査ログバイパスを対象とし、Dockerベースのマルチバージョンテストを用いて、脆弱なバージョンとパッチ適用済みバージョン間のログ動作を比較します。
 v1c0mmrt/redis-cve-2026-23479-scanner
CVE-2026-23479 Redis Use-After-Free脆弱性の検出ツール
 eyesecurity/wp2shell-compromise-scanner-plugin
wp2shellエクスプロイトチェーン(CVE-2026-63030 / CVE-2026-60137)のアーティファクトをスキャンする読み取り専用のWordPressプラグイン
 ivansmc/cve-2025-10351-poc
CVE-2025-10351 のエクスプロイト。Melis Platform Framework における SQL インジェクション
 zenniskayy2k4/cve-2024-36039_poc
CVE-2024-36039 の PoC: PyMySQL のオブジェクトから文字列へのシリアライゼーション欠陥を介した SQL インジェクションの実証
 msd0pe-1/cve-2023-31714
CVE-2023-31714の概念実証エクスプロイト。Chitor-CMS < 1.1.2における認証前SQLインジェクション。/edit_school.php エンドポイントを介したデータベース列挙と認証情報のダンプを自動化します。
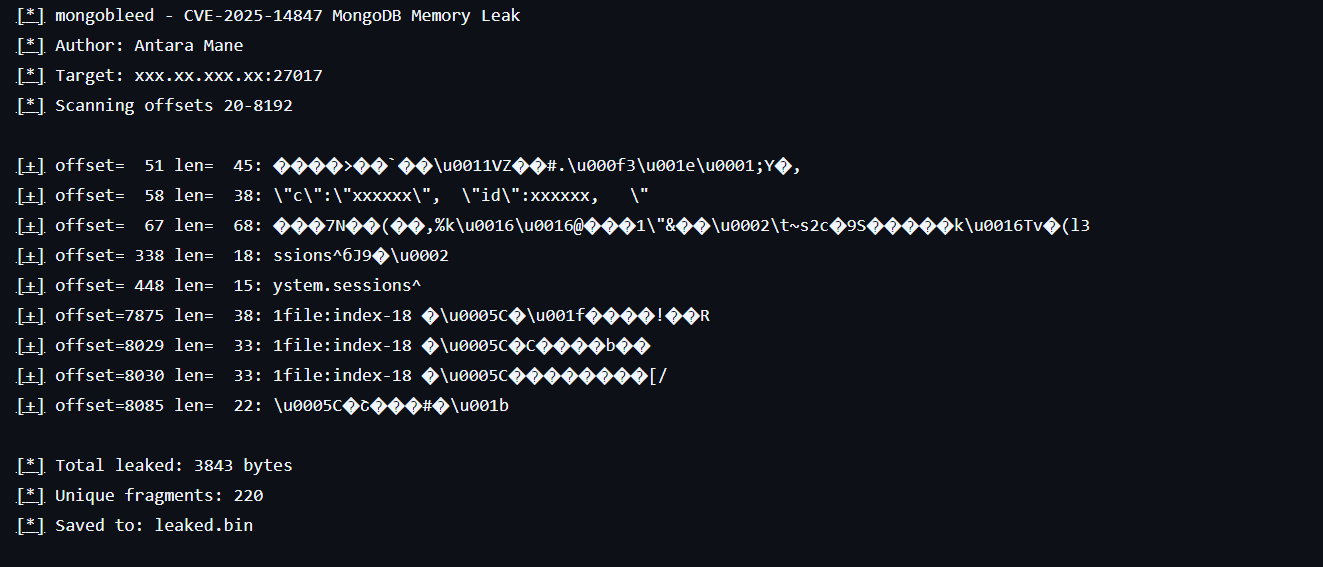 infosecantara/cve-2025-14847-mongodb
CVE-2025-14847で示されるMongoDBのBSON圧縮解除におけるメモリ開示を実演する教育研究ツール。脆弱性分析のための境界チェックの失敗やメモリ安全性の概念をシミュレートします。
 andreaf17/poc-cve-2024-44349
CVE-2024-44349の概念実証エクスプロイト。Anteeo WMS v4.7.xにおけるSQLインジェクションであり、データベースのダンプと任意のSQLクエリ実行を可能にします。
 furkankayapinar/cve-2025-14847-mongobleed-exploit
CVE-2025-14847 MongoBleed - MongoDB メモリリーク脆弱性 PoC
 ffasterss/cve-2026-31891
SQLインジェクション - MongoLite集約オプティマイザーのtoJsonExtractRaw()経由