#1
 cerberusmrxi/cve-2026-57588-nessus-xml-import-sql-injection-poc
CVE-2026-57588のPoC - Nessus 10.12.0のXMLインポートにおけるSQLインジェクション。データベースの列挙、認証情報の窃取、時間ベースのブラインドインジェクションのテストを行う悪意のある.nessusファイルを生成します。許可されたセキュリティ研究を対象としています。…
 hydragyrum/cve-2019-20933
InfluxDB認証バイパス(CVE-2019-20933)の概念実証エクスプロイトクライアント。空のJWT共有シークレットを使用して、脆弱なInfluxDBインスタンスに対して任意のクエリを実行します。
 pateldhyeyit/cve-2026-37149
CVE-2026-37149 - GROCERY-STORE-MANAGEMENT-SYSTEM-USING-PHP-AND-MYSQL-PHPMYADMIN v1.0 の search_products.php の scost パラメータにおけるSQLインジェクションの脆弱性
 0xcyberstan/cve-2025-64459-poc
脆弱性: QuerySet および Q() のキーワード引数アンパックを介したSQLインジェクション CVE ID: CVE-2025-64459 深刻度: Critical (CVSS 9.1) 影響を受けるバージョン: Django 5.1 < 5.1.14, 4.2 <…
 abraxas/cve-2026-77635
Disclosure pack and Python PoC for CVE-2026-77635, an unauthenticated SQL injection in CakePHP's jsonValue() with PostgresDriver, including a…
 murataydemir/cve-2016-2386
[CVE-2016-2386] SAP NetWeaver AS JAVA UDDIコンポーネントのSQLインジェクション
 shokribardiya/cve-2025-14847-mongobleed
CVE-2025-14847 mongobleed python ファイル
 0xdeku/cve-2021-42670
CVE-2021-42670 - Engineers online portal system における SQL インジェクションの脆弱性
 eqstlab/cve-2026-34220
MikroORMにおけるSQLインジェクション脆弱性
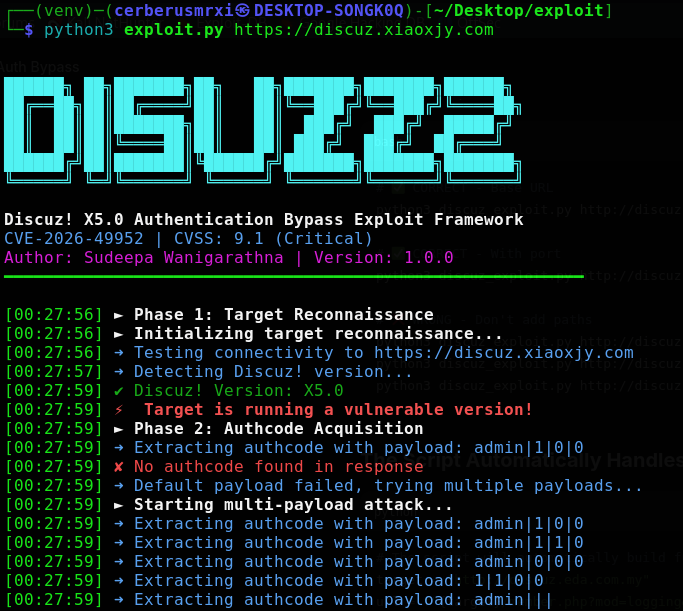 cerberusmrxi/discuz-x5.0-authentication-bypass-exploit-framework
Discuz! X5.0 Authentication Bypass Exploit Framework (CVE-2026-49952) - UC_KEY暗号化オラクルのトークン再利用により、認証なしでデータベースバックアップへアクセスできる重大な脆弱性。CVSS…
 george0papasotiriou/cve-2026-22003-redis-lua-sandbox-escape-via-debug.sethook-
CVE-2026-22003 の概念実証エクスプロイト。debug.sethook を介した Redis Lua サンドボックスエスケープにより、任意のシステムコマンドを実行することを実証します。
 cve-2023-49954/cve-2023-49954.github.io
3CX CRM IntegrationにおけるSQL Injection
 yym8538/cve-2026-26980
TryGhost Ghost CMS Content APIのslugフィルターにおける未認証SQLインジェクションを実証し、ブールオラクルを介してデータベースの値を抽出するPython PoCおよびDockerラボ。
 eqstlab/cve-2026-30951
Sequelize JSONキャストSQLインジェクション
 boreas37/cve-2026-69084-poc
CVE-2026-69084/69085 — searchEmbedBlock + searchDocs SQLi を介した SiYuan の任意 SQL 実行 (CVSS 9.9)。v3.7.2 で検証済み、v3.7.3 で拒否。
 xenom0rph97/cve-2024-30896
CVE-2024-30896の概念実証エクスプロイト。InfluxDBの権限昇格の脆弱性であり、allAccessトークン保持者が認可トークンの一覧表示を通じてオペレーターレベルのアクセスを取得できるようにします。
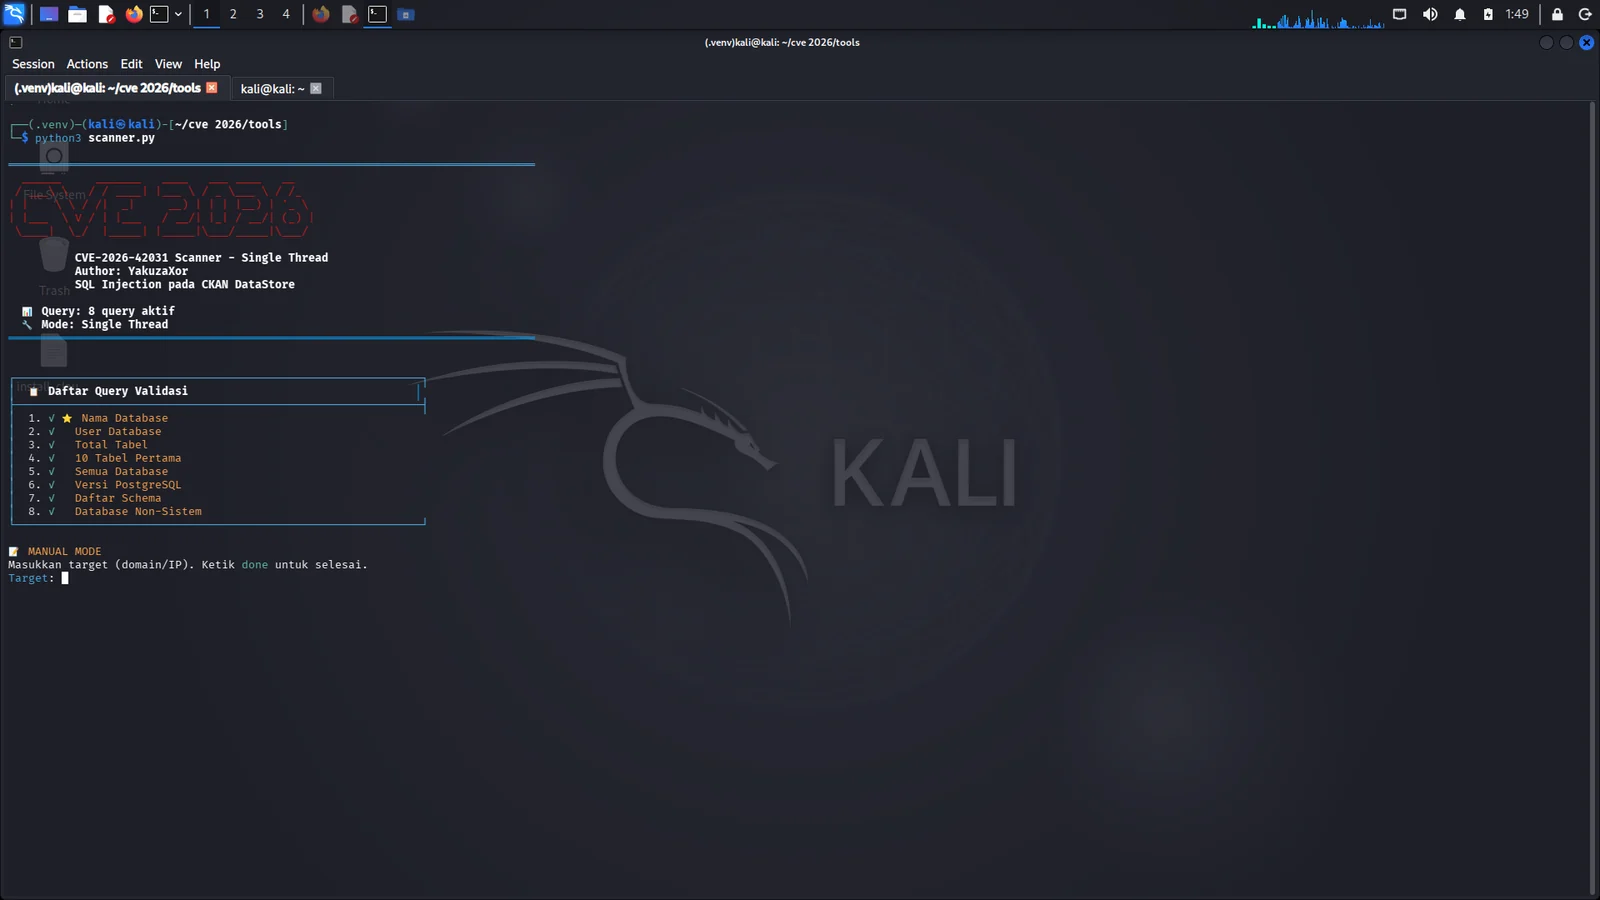 ddrvahandzo90-hue/cve-2026-42031-sql-injection-scanner
CKAN DataStore向けの自動SQLインジェクションスキャナで、CVE-2026-42031を検出・検証し、マルチターゲットスキャン、データダンプ、レポート生成に対応しています。