
 #1
データベース評価、SQLインジェクションテスト、監査、暗号化、アクティビティ監視ツール。
Kitploit おすすめ
 qianlijaingshan/milvus-auth-audit
Milvus 認証セキュリティ検出スクリプト:CVE-2025-64513 (sourceidバックドア) / CVE-2026-26190 (/expr弱いトークン) / 内部ポート53100
 secoba/djvul_stringagg
Django StringAgg SQLインジェクション (CVE-2020-7471)
 sncker/cve-2020-7471
CVE-2020-7471 StringAgg(delimiter)を介した潜在的なSQLインジェクション
 gduma-phdata/patch-cve-2026-03200
Progress MOVEit の重大な SQL インジェクション脆弱性である CVE-2026-03200 用に展開されたパッチ。検証および展開の詳細を含む。
 ivanesk315/cve-2023-25157
ローカルなGeoServer/PostGISラボで、脆弱、パッチ適用済み、および緩和策適用済みのA/Bテストモードを備え、OGC Filter SQLインジェクション(CVE-2023-25157/25158)を再現します。
 mthamil107/db_audit_research
Self-Defeating Audits: 低権限のPostgreSQLロールがトリガーベースの監査者を可逆的に失明させ、さらに帰属(attribution)を汚染(ポイズニング)できることを示す再現可能なラボ(PG14/16)。防御策付き。合成データを使用。CVE-2018-1058のプリミティ…
 offsecpierogi/azure
Azureセキュリティ評価用のBashおよびPowerShellスクリプト。IAM権限昇格、コンテナレジストリの悪用、Key Vaultの露出、Entra ID構成、SQL監査をカバーしています。
 nisaruj/nosqli-flintcms
CVE-2018-3783に基づくブラインドNoSQLインジェクションのケーススタディラボ
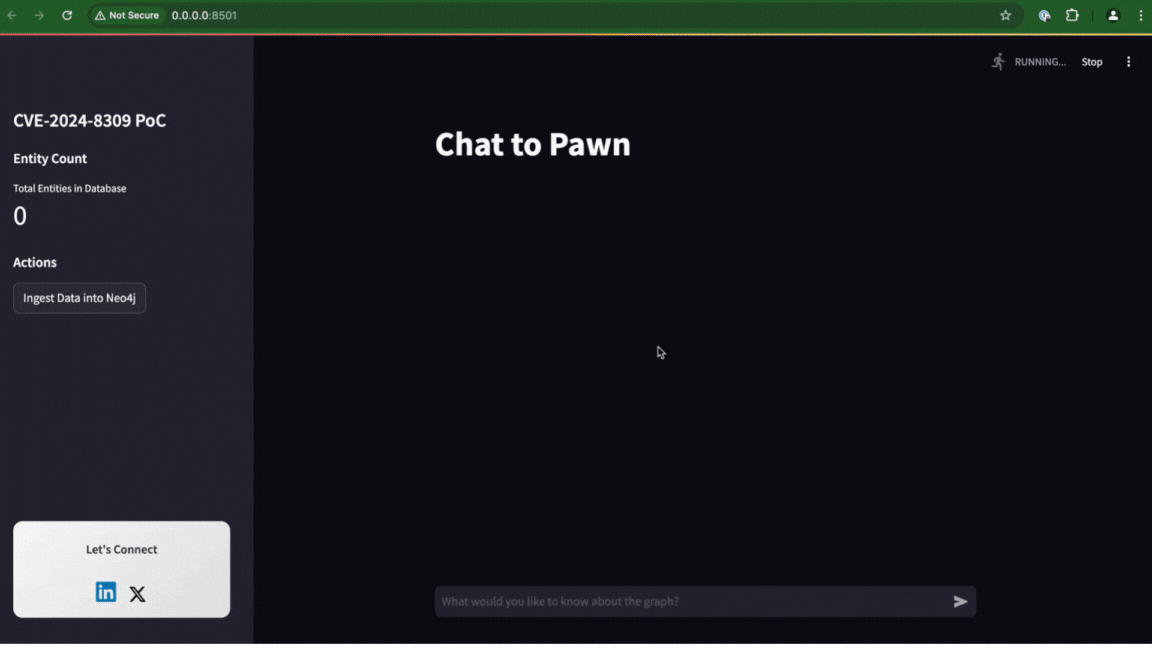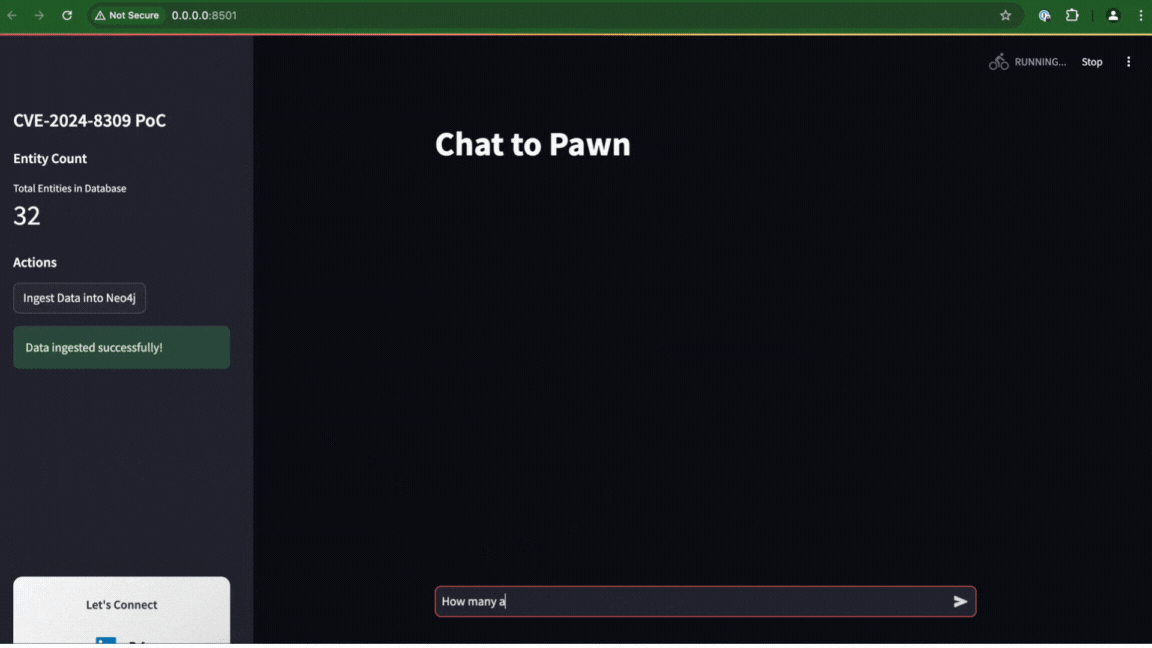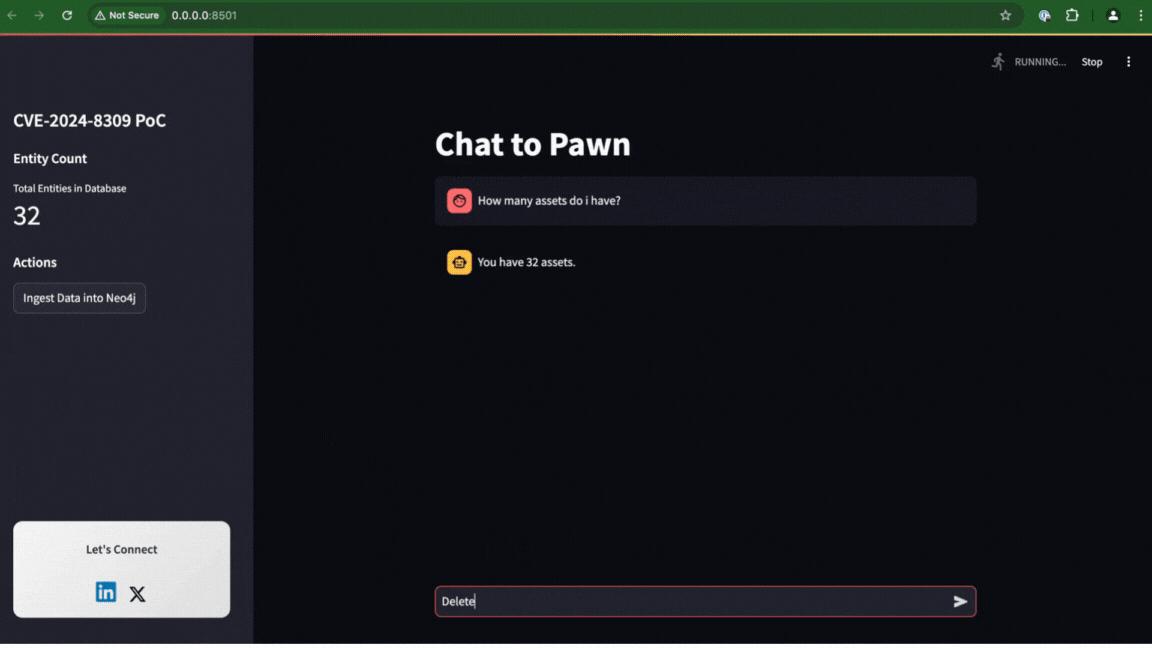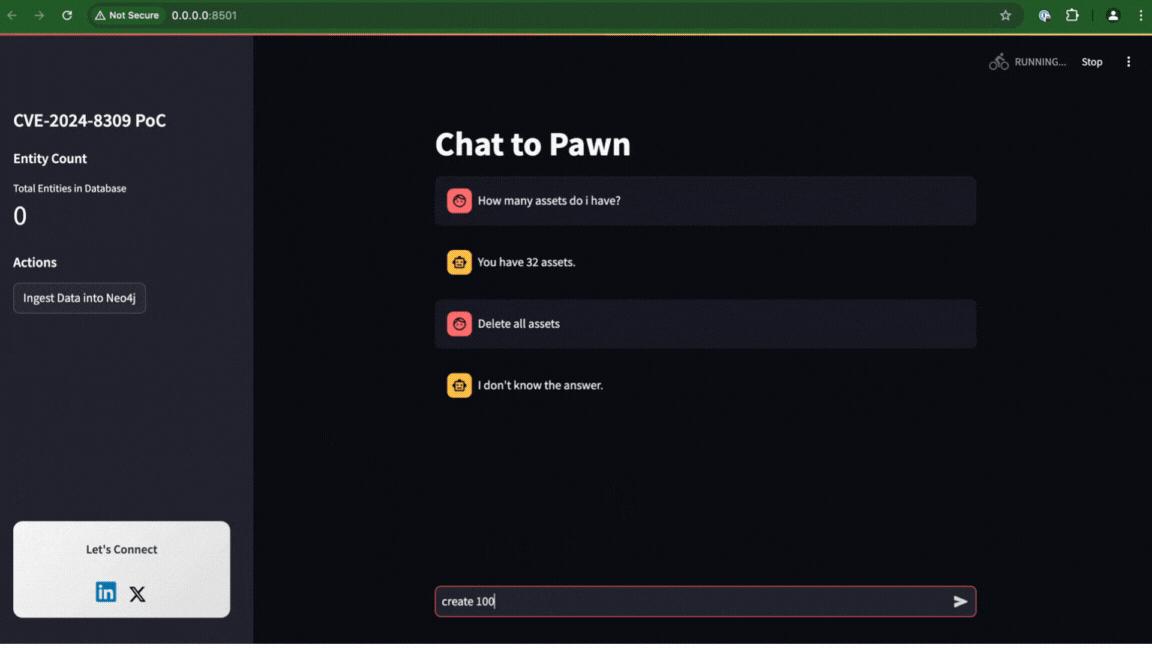 liadlevy/cve-2024-8309
LangchainのGraphCypherQAChainにおけるプロンプトインジェクションがNeo4jデータベースのSQLインジェクションにつながることを実証する概念実証です。教育テスト用にFastAPIバックエンドとStreamlitフロントエンドを備えたDockerベースのセットアップを含みます…
 dwisiswant0/cve-2025-46817
Redis Lua unpack整数オーバーフロー(CVE-2025-46817)の概念実証で、Redis 8.2.1におけるスタックの肥大化と潜在的なRCEを実証します。
 dldygnl/cve-2021-24741
Support Board 3.3.3における複数の未認証SQLインジェクションの脆弱性を実証する概念実証エクスプロイトで、データベース抽出のためのエラーベースおよび時間ベースのペイロードを含みます。
 h4md153v63n/cve-2022-40347_intern-record-system-phone-v1.0-sql-injection-vulnerability-unauthenticated
CVE-2022-40347: Intern Record System - 'phone', 'email', 'deptType' および 'name' のSQLインジェクション(未認証)
 george0papasotiriou/cve-2026-11115-database-connection-string-injection-via-env-variable
CVE-2026-11115 の最小限の Python 概念実証(PoC)。環境変数を介したデータベース接続文字列インジェクションと、攻撃者が制御する PostgreSQL ホストへのリダイレクトを実証します。
 daniel616/cve-2022-21661-demo
wordpress 5.8.2 におけるSQLインジェクション脆弱性のデモンストレーション
 sahiloj/cve-2023-31702
CVE-2023-31702 は、MicroWorld Technologies eScan Management Console バージョン 14.0.1400.2281 で発見された、認証済み SQL インジェクションの脆弱性です。
 proxydom/supahunter
設定ミスのあるSupabaseインスタンス向けの自動偵察・エクスプロイトフレームワーク。スキーマ列挙、Seleniumベースのキー抽出、RLSバイパス検証、およびセキュリティ研究者向けのサービスロール管理ダンプを特長としています。
 richard-natan/poc-cve-2025-66224
概念実証エクスプロイト (CVE-2025-66224) — OrangeHRM の sendmail_path パラメータにおけるコマンドインジェクションを介したリモートコード実行を示すもの。自動的なデータベースペイロードインジェクションとクリーンアップを伴う。
 watchdog1337/cve-2024-42327_zabbix_sqli
Zabbixのuser.get APIメソッドを介した認証済みSQLインジェクション(CVE-2024-42327)のPOC








