#1
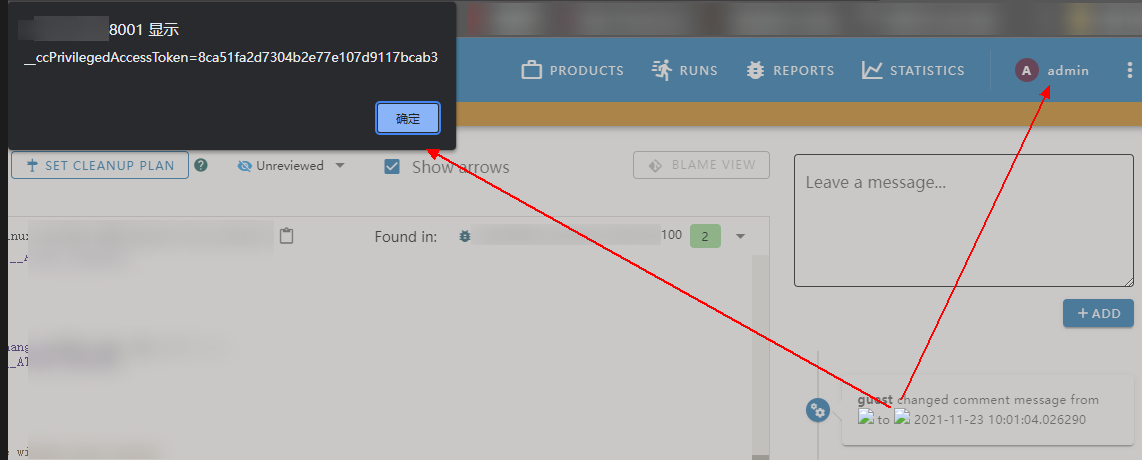
 hyperkopite/cve-2021-44217
概念実証: Ericsson CodeCheckerのコメントコンポーネントにおける格納型XSS脆弱性(CVE-2021-44217)を利用し、レポートビューアAPIを介したクッキー窃取および機密データの不正取得を可能にします。
 spiralbl0ck/lame_old_keylogger
ダサい古いキーロガー
 flojboj/cve-2022-44268
ImageMagick 7.1.0-49 は情報漏洩に対して脆弱
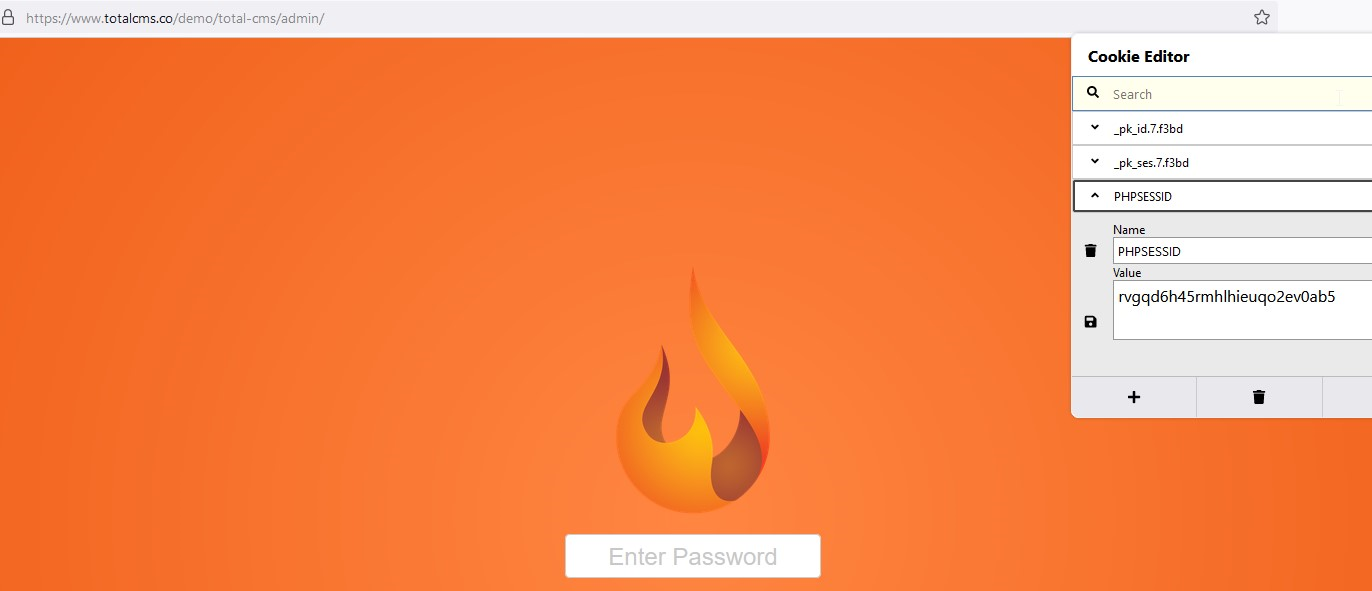 sromanhu/totalcms-arbitrary_file-upload--xss_steal_cookies---totaldepot
TotalCMSは、任意のファイルアップロード - XSS脆弱性の影響を受けます。この脆弱性により、格納型クロスサイトスクリプティング(XSS Stored)が可能になり、セッションクッキーの窃取も引き起こされます。
 abraxas/jellyfin-playlist-itemids
Jellyfin Server 12.2 - 高 - リモート - IDOR - 公開プレイリストのItemIdsがGHSA-9x85の残存物となり、その後未認証ストリームが可能
 oscerd/cve-2026-78164
CVE-2026-78164 の実行可能な概念実証であり、Apache Camel の HTTP プロデューサーが攻撃者から提供された CamelHttpUri ヘッダー内のプロパティプレースホルダーを解決する際に、シークレットが漏洩することを実証します。
 owasp/piihunter
PostgreSQLデータベースとJiraイシューを対象に、正規表現、NER/ML、およびオプションのセルフホスト型LLM検出を用いてPIIをスキャンし、マスキング済みレポートと監査ログを提供します。
 abraxas/pfsense-api-acme-key-dump
pfSense Plus MIM API ツールキット b4acd7ca - 高 - リモート - 権限の残存 - GET /services/acme が鍵をダンプする
 abraxas/pfsense-api-acb-userkey
pfSense Plus MIM API toolkit b4acd7ca - 高 - リモート - IDOR - ACB userkey capability URL
 gmh5225/logineo-scraper
Logineoインスタンスから個人情報をスクレイピングするためのクイックスクリプト
 isec-tugraz/meltdown
Meltdownマイクロアーキテクチャ攻撃を実証するPoCデモとlibkdumpライブラリ。脆弱なIntel CPU上でカーネルメモリおよび物理メモリを漏洩させる。
 solivaquaant/cve-2026-85706-poc
CVE-2026-85706 の PoC: GitLab CE/EE における未認証の任意ローカルファイル読み取り
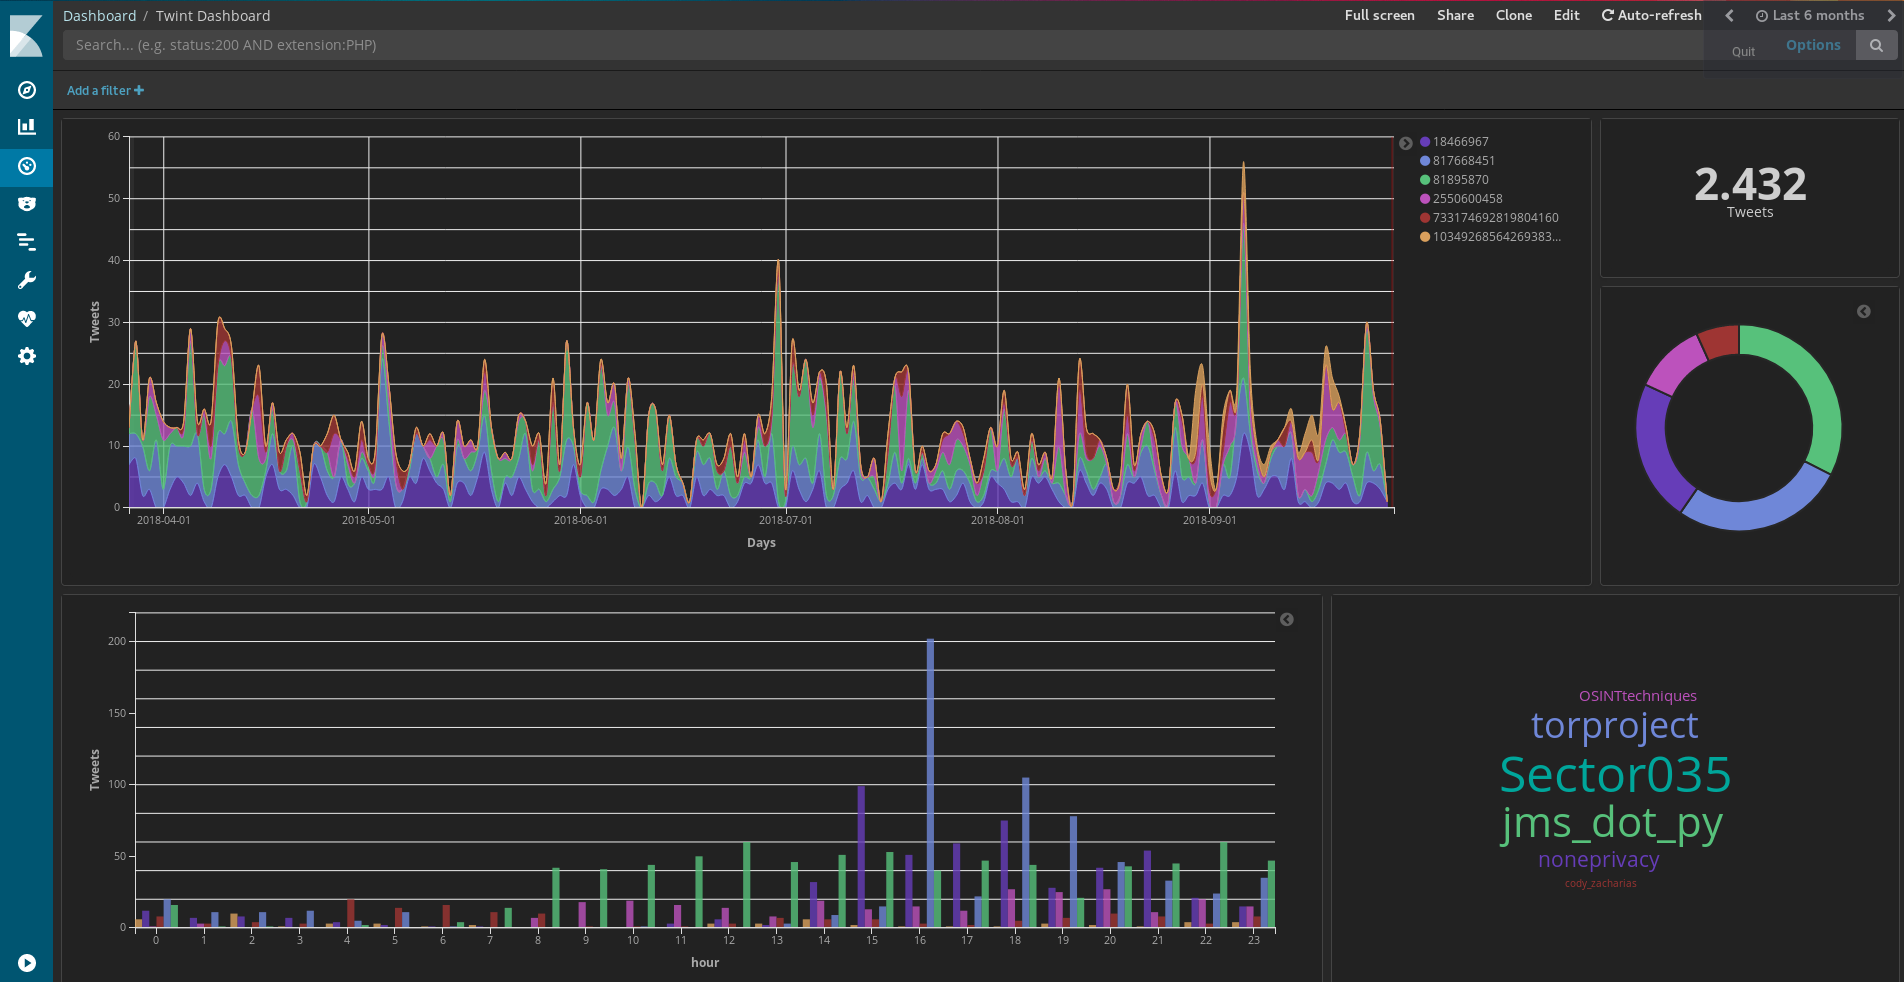 twintproject/twint
TwitterのAPIを使用しない、Pythonで書かれた高度なTwitterスクレイピング&OSINTツールです。ユーザーのフォロワー、フォロー中、Tweetsなどをスクレイピングでき、ほとんどのAPI制限を回避できます。
 thespeedx/tbomb
これは、LinuxおよびTermux向けのSMSおよびコールボンバーです。
 th3unkn0n/telegram-scraper
Telegramグループスクレイパーツール。グループメンバーのすべての情報を取得します。
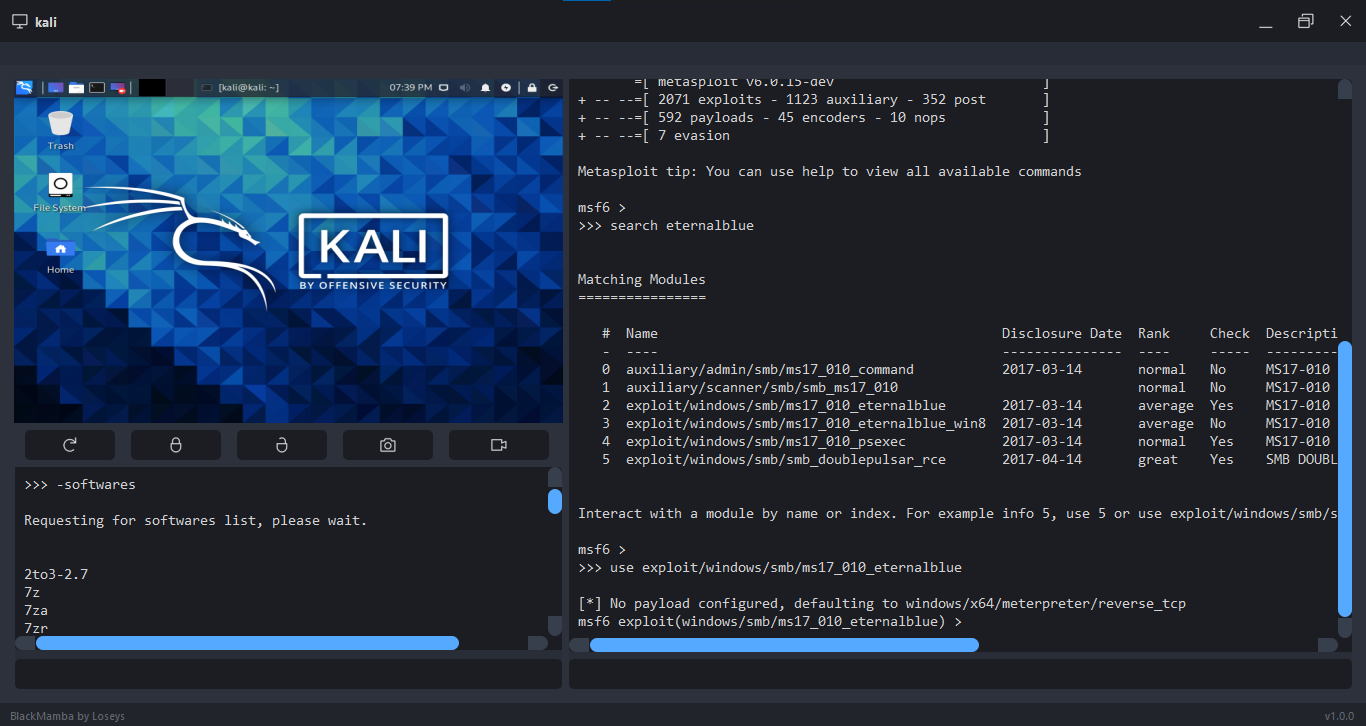 loseys/blackmamba
C2/ポストエクスプロイテーションフレームワーク