Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
BlackMamba — C2/ポストエクスプロイテーションフレームワーク | Kitploit
ツール/GitHubGitHub/loseys/blackmamba
暗号化/復号化ツールペイロード生成永続化メカニズムデータ流出ポストエクスプロイトコマンド&コントロールレッドチーミングリモートアクセスツールArchived
GitHubloseys/blackmamba

BlackMamba

C2/ポストエクスプロイテーションフレームワーク

1.2k178555年前Kitploit レビュー済み
共有
リポジトリを見る


BlackMamba
BlackMamba

コマンド&コントロール

BlackMambaとは?

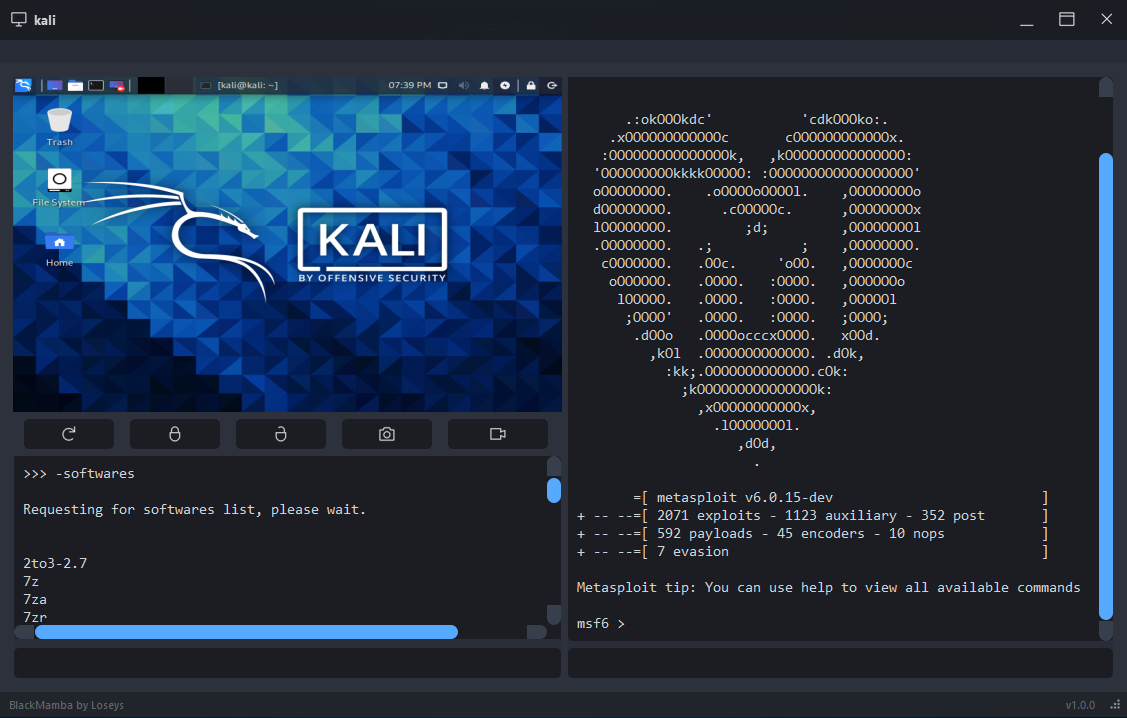
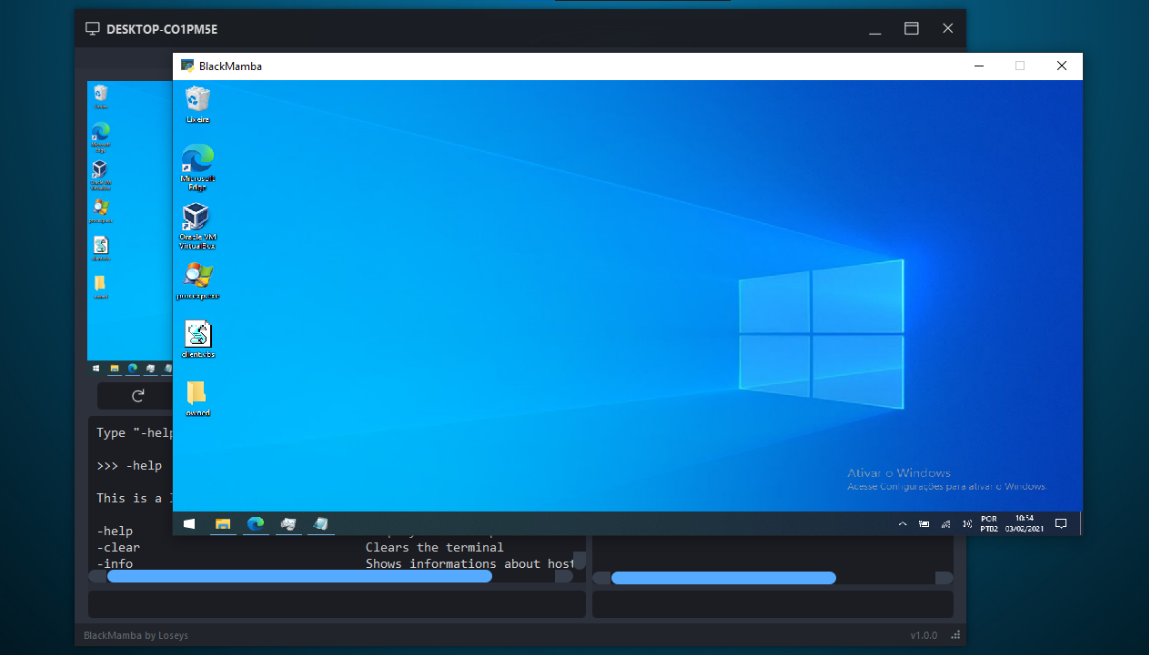
Black Mambaは、複数の接続を同時に処理するコマンド&コントロール(C2)です。PythonとQt Frameworkで開発され、ポストエクスプロイテーションの段階に役立つ多くの機能を備えています。

機能一覧

  • 複数クライアント
  • リアルタイム通信
  • 暗号化通信
  • スクリーンショット収集
  • リアルタイム動画キャプチャ
  • クライアントマウスのロック
  • ファイルのダウンロード&アップロード
  • キーロガー
  • Webダウンローダー

コントリビューションのお願い⚠️

こんにちは。ギャラリーを見る前に、BlackMambaはオープンプロジェクトであることを知っておいてください。このツールが便利だと思い、機能を追加したり、コードのパフォーマンスを向上させたり、BlackMambaを改善したい場合は、プルリクエストを送信するのが最良の方法です <3
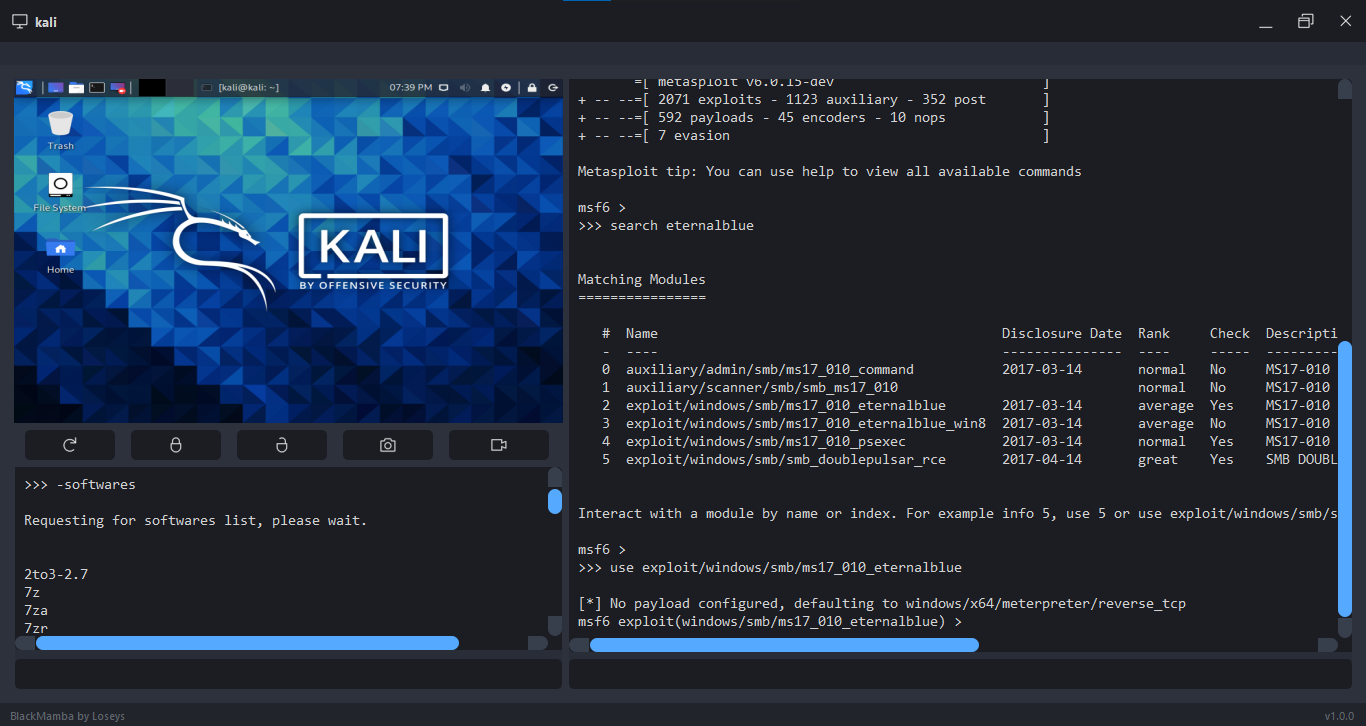
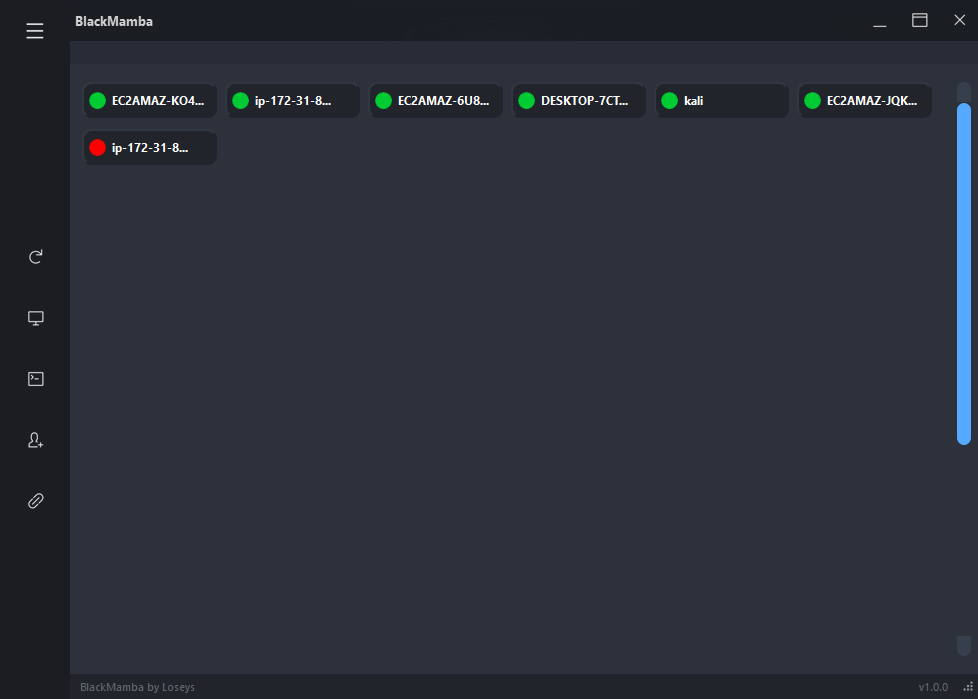
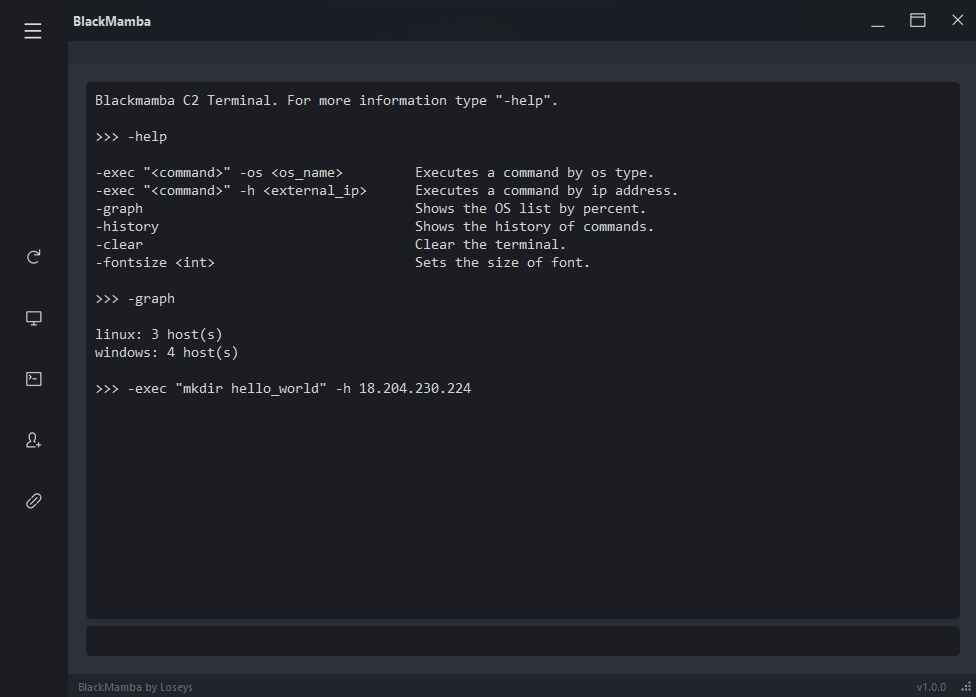
ギャラリー

インストール

1º - BlackMambaをダウンロード;

2º - PIPパッケージをインストール;

 pip install -r requirements.txt  

3º - ゲートウェイまたはルーターでポート65000と65005を開放してください(ポート番号は任意です);

4º - ファイアウォールでBlackMambaの例外を作成するか、ファイアウォールを無効にしてください;

5ª - "BlackMamba/bin/profile/socket.txt"に移動し、開放したポート番号を入力してください;

 SERVER_IP=0.0.0.0
 PORT=65000
 PORT_VIDEO=65005

重要: 0.0.0.0は変更しないでください。

6º (オプション) - BlackMambaフォルダに移動し、"keygen.py"ファイルを開いてください。生成された鍵をコピーし、"BlackMamba/bin/profile/crypt_key.py"に貼り付けてください;

BlackMambaはデフォルトの暗号鍵を使用します。変更することをお勧めします。

7º - BlackMambaのルートフォルダに戻り、"main.py"ファイルを開いてください;

WINDOWS
python main.py

KALI LINUX
(sudo chmod 777 main.py)
(sudo python3 main.py)

ANOTHER LINUX
sudo chmod 777 main.py
sudo python3.8 main.py

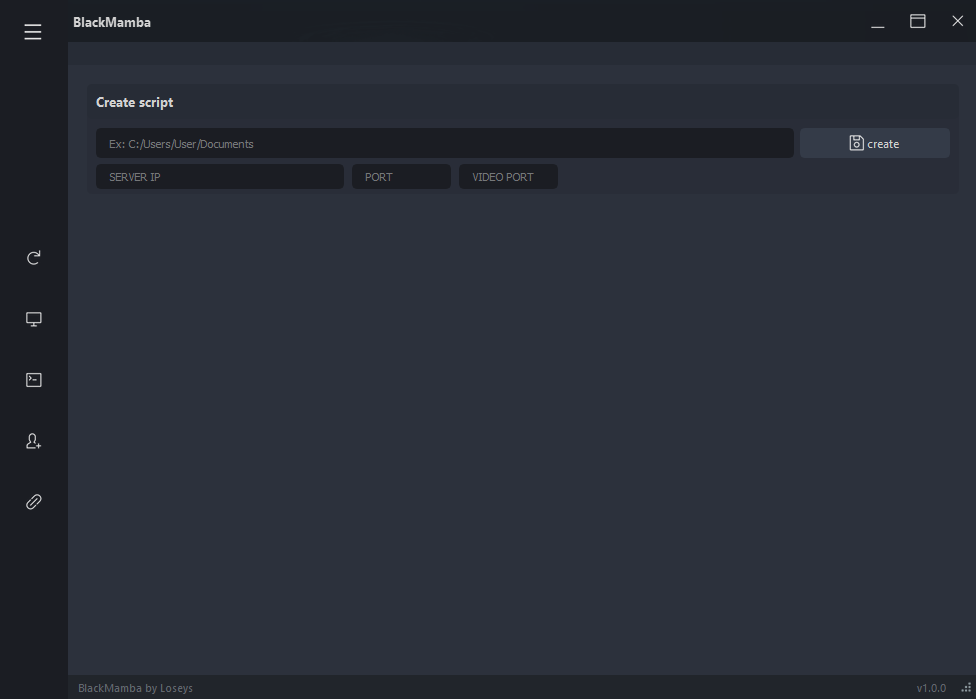
8º - 人物アイコンとプラスマークのボタンをクリックしてください;

9º - Pythonファイルが作成されるパス、両方のポート番号、ホストのIPアドレス(外部またはローカル)を入力し、「作成」ボタンをクリックしてください。

クライアントのインストール

クライアントスクリプトを作成したら、ターゲットホストでそのスクリプトを実行する必要があります:

WINDOWS

python script.py

GNU/LINUX

1º パッケージをダウンロード:

scrot -y
python3-pip -y
python3-tk -y
python3-dev -y

2º sudo python3.8 script.py

KALI LINUX
(sudo python3 script.py)

重要: クライアントスクリプトには永続性がありません。永続性を追加したい場合は、自分で実装する必要があります。もう一つの重要な点は、クライアントスクリプトの接続/再接続に数秒から数分かかる場合があることです。

作者

Gustavo (Loseys)

謝辞、コントリビューター、及び非自発的コントリビューター

(順不同)

  • Random Davis
  • Wanderson-Magalhaes
  • @byt3bl33d3r
  • Vitor
  • cybernobie
  • w0rk3r
  • wesley587
ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    772
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    505
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    420
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    260
  • 6

    antifox

    antifox-ai/antifox

    偵察、攻撃対象領域の探索、エクスプロイト検証、証拠に基づくレポート提供を実行するAIマルチエージェント自律ペネトレーションテストプラットフォーム。

    251

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →