#1
 ianxtianxt/ecologyexp.jar
泛微OAデータベース設定ファイルの読み取り
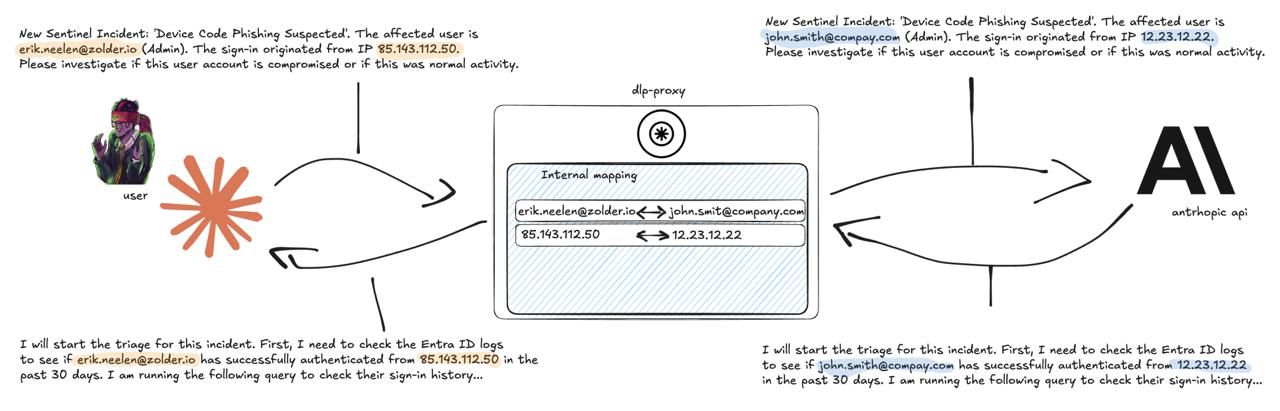 zolderio/token-proxy
LLM APIトラフィック向けの透過的なPII編集プロキシ。アプリケーションとLLMプロバイダ(現在はAnthropic)の間に位置し、機密データを送信時に仮名化し、受信時に復元します。FastAPI + httpxで構築されています。
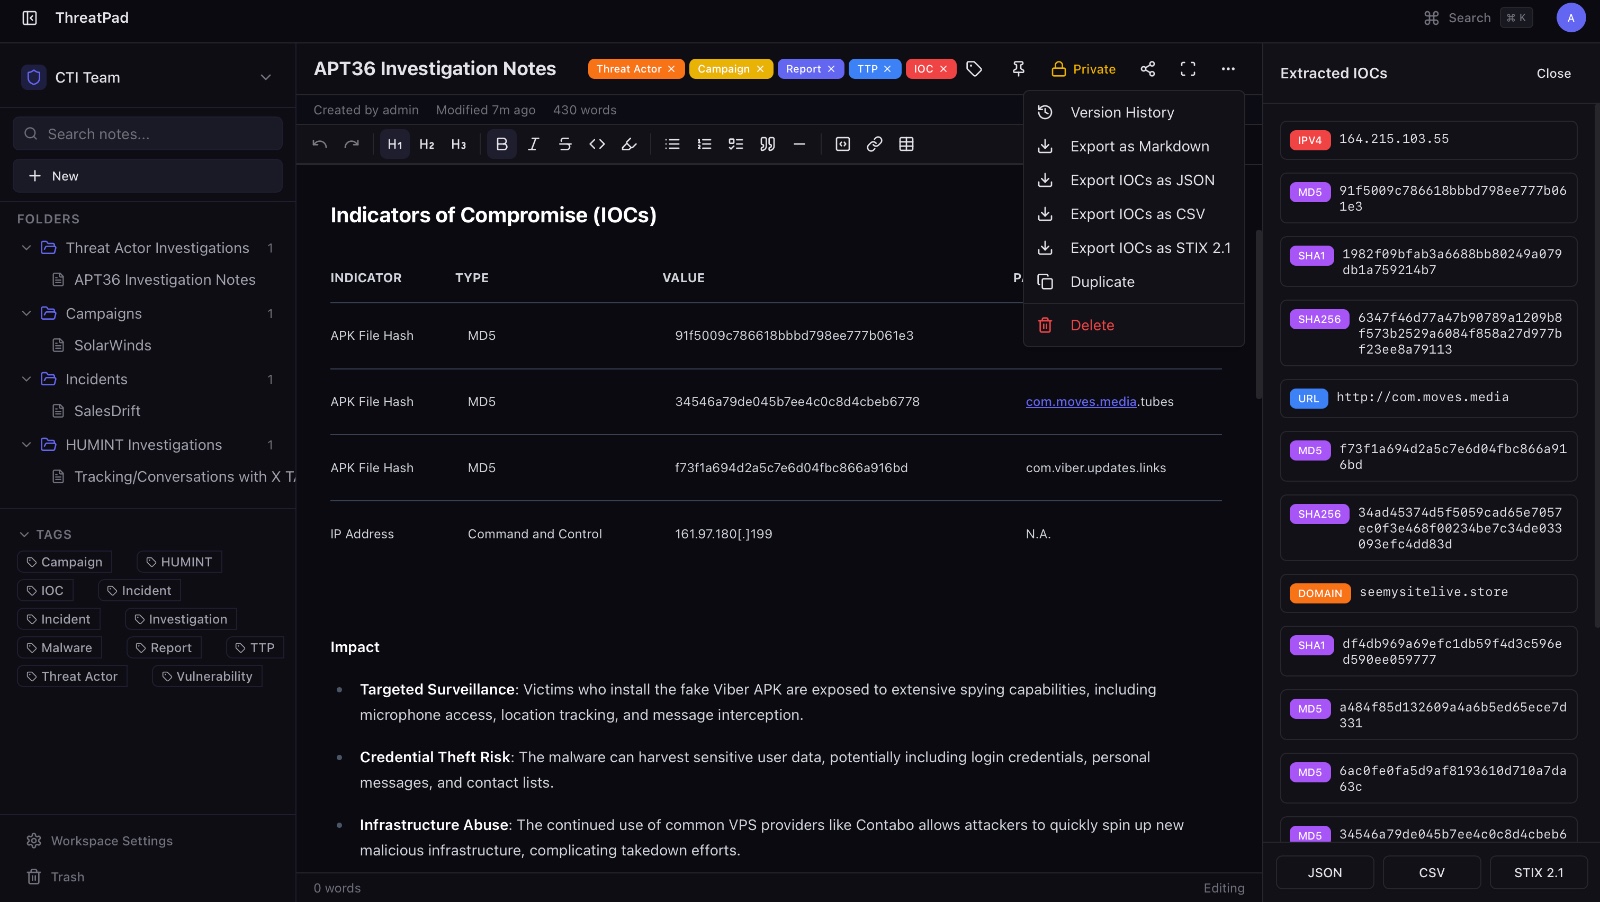 bhavikmalhotra/threatpad
オープンソースの共同ノート作成プラットフォームで、サイバーセキュリティおよびCTIチーム向け。IOC自動抽出、STIX 2.1エクスポート、リアルタイム編集、RBAC、バージョン履歴、監査ログ。Dockerでセルフホスト。
 abubakarsiddik31/zdr
規制業界のエンジニア向けに、LLM APIのゼロデータ保持設定を網羅したガイド。プロバイダー別のZDRエンドポイント、脅威モデル、コンプライアンスマッピング、セルフホスティングパターンをカバー。
 princessauroraj/chinese-cybercrime-research
中国語を使用するサイバー犯罪者についてさらに学ぶためのリソース。
 dankirk/cve-2017-0065
Edgeのread:// URLハンドラの悪用
 kaandemir993/overlord-rat-reverse-engineering-a-go-based-rat-injection-keylogging-c2-exfiltration-analysis
Overlord RATの完全な静的・メモリ解析: Goエージェントアーキテクチャ、HTTP/2 + WebSocket C2、リフレクティブDLLインジェクション、ブラウザキーロギング、およびIOC。実践的なマルウェアリバースエンジニアリングのウォークスルー。
 r3mrum/loki-parse
loki-bot(マルウェア)関連のネットワークトラフィックを検出し解析するPythonスクリプトです。このスクリプトは、C2に流出しているデータやボットの追跡などを把握したいDFIRアナリストやセキュリティ研究者にとって有用です。
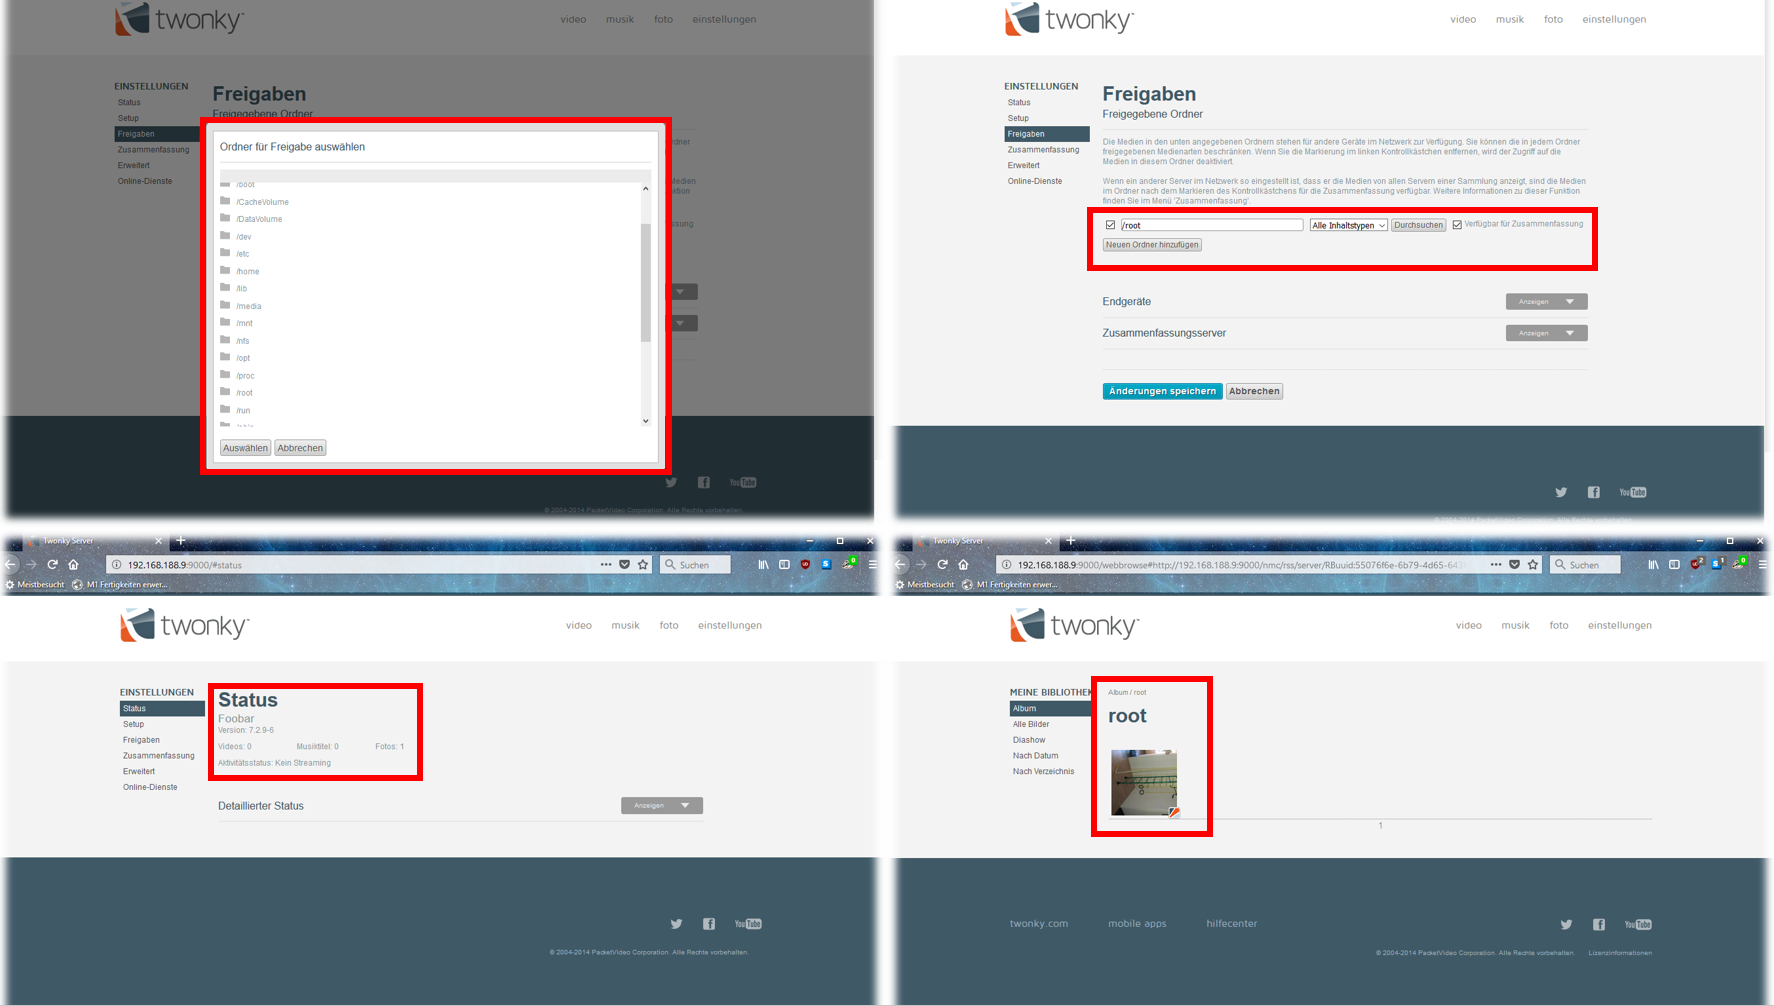 mechanico/sharingiscaring
TwonkyMedia Server 7.0.11-8.5 ディレクトリトラバーサル CVE-2018-7171
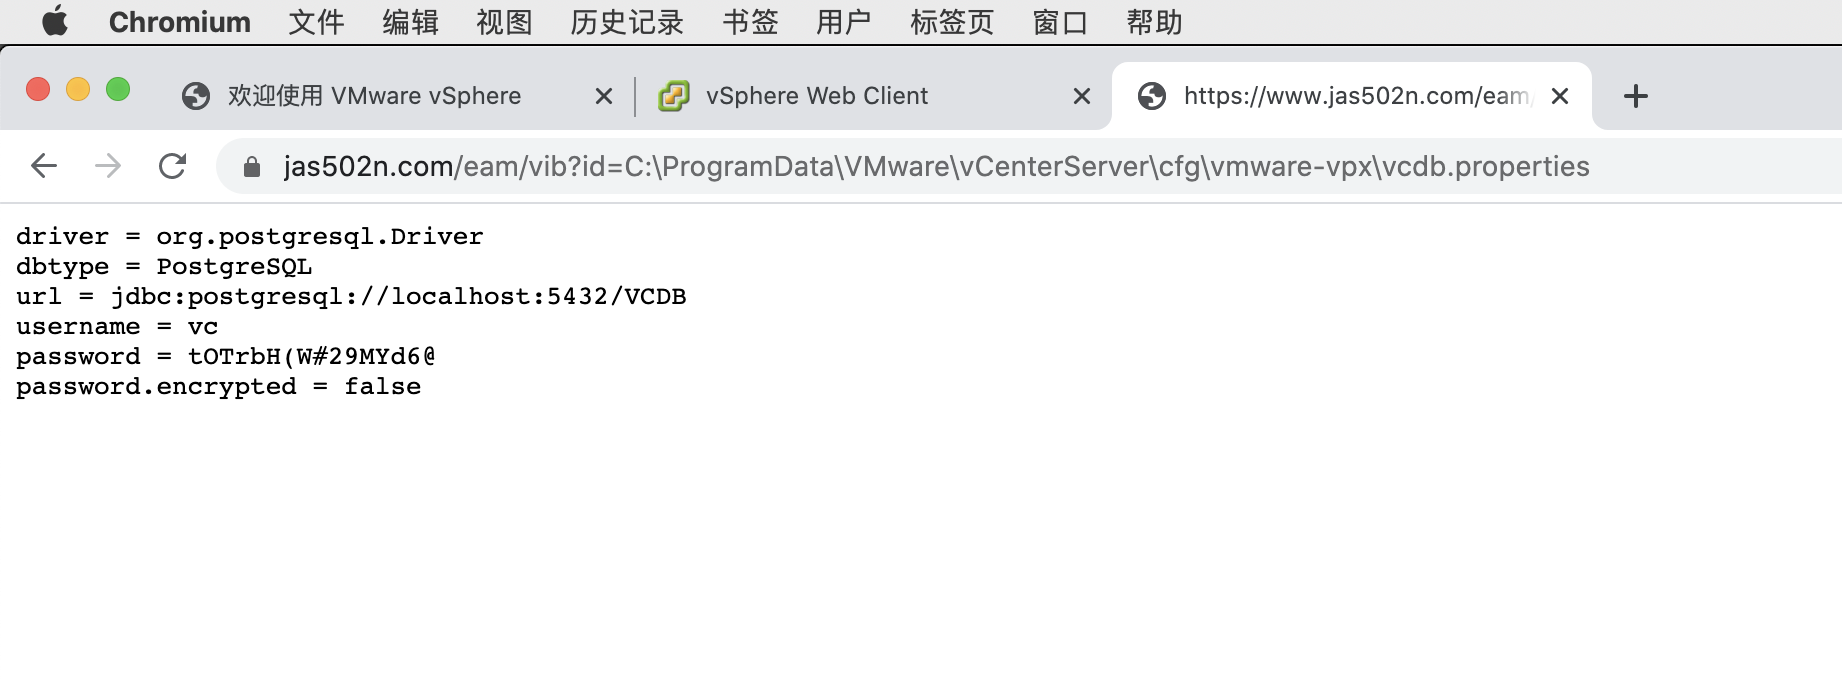 jas502n/vmware_vcenter
VMware vCenter(認証なし)
 catatonicprime/tospovirus
WiFi Pineapple に感染するワーム。
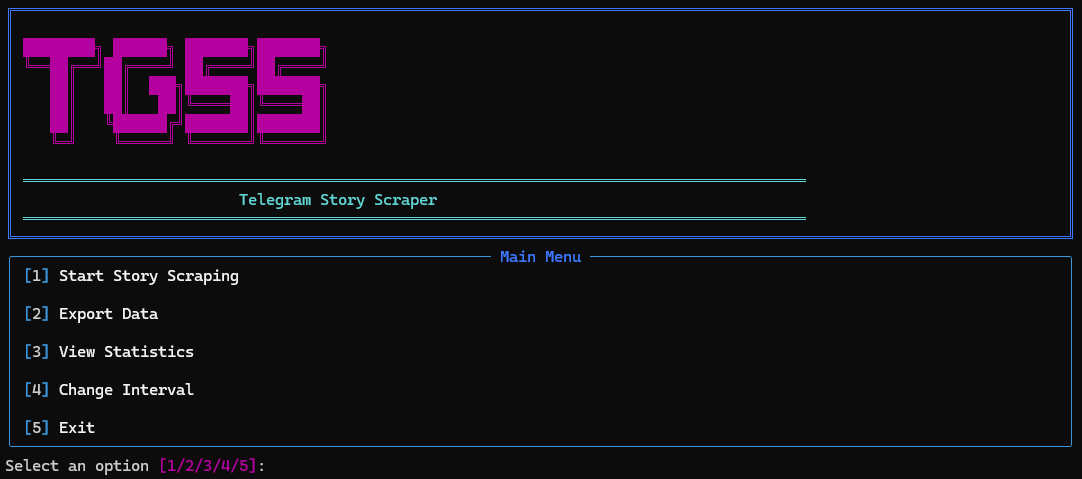 robertaitch/telegram-story-scraper
Telethonライブラリを使用して、Telegramの友達のストーリーを自動的にスクレイピングしてダウンロードできるPythonスクリプトです。このスクリプトは、ストーリーの写真と動画の両方を、そのメタデータとともに継続的に監視して保存します。
 taurusomar/pulsegram
Pythonベースのキーロガーで、Telegramボットを統合し、認可されたセキュリティテスト環境においてキーストローク、クリップボードの内容、スクリーンショットを取得します。
 kamalx06/xxeripper
ブラックボックスXXEスキャナ。統計的ベースライン化、パーサーフィンガープリンティング、OOB確認により、インバンド、エラーベース、ブラインドアウトオブバンドインジェクションを検出し、SARIF出力に対応。
 darksh3llru/dark-doh
DNS-over-HTTPSを使用した隠密ファイル転送ツール:ペイロードのチャンクをTXTレコードにエンコードし、XOR難読化を適用し、レッドチームまたは教育目的のテスト用にシェルコードを実行できます。