#1
 passtheticket/vulnerability-research
公開済みCVEに関する分析、ドキュメント、概念実証(PoC)エクスプロイトを含む、脆弱性調査資料の厳選コレクション。
 nu11secur1ty/python
ペネトレーションテスト、Webセキュリティ、およびエクスプロイト技術に関する厳選されたPythonスクリプトとチュートリアルのコレクションです。セキュリティ教育と実践的な学習向けに設計されています。
 suominen/sctphantom
CVE-2026-64564(SCTPhantom)、LinuxカーネルのSCTP ASCONFトランスポートにおけるuse-after-freeの追跡
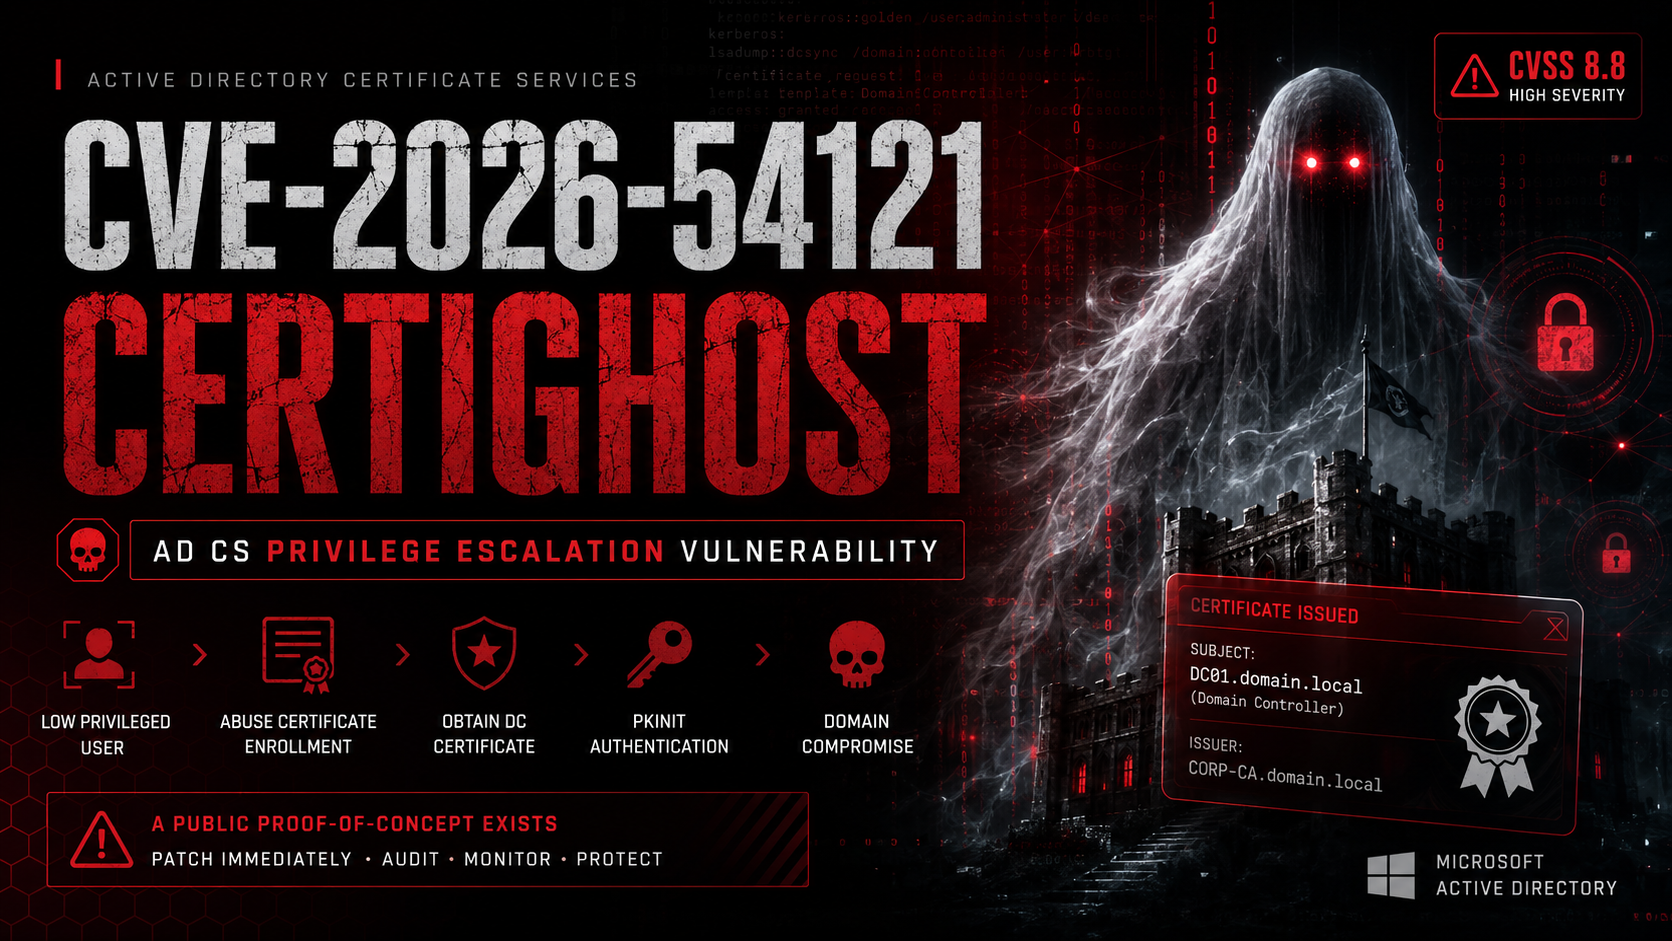 0xblackash/cve-2026-54121
CVE-2026-54121
 cloudflare/exim-cve-2019-10149-data
Exim CVE-2019-10149用のIP、ASN、SMTPバナーのキュレーション済みデータセット。脆弱性研究とネットワーク偵察のための関連アドバイザリと脅威アクターインテリジェンスがリンクされています。
 sevenolu7/malicious-url-detection-open-source
悪性URL検出のために既存のオープンソースコードを収集しました。
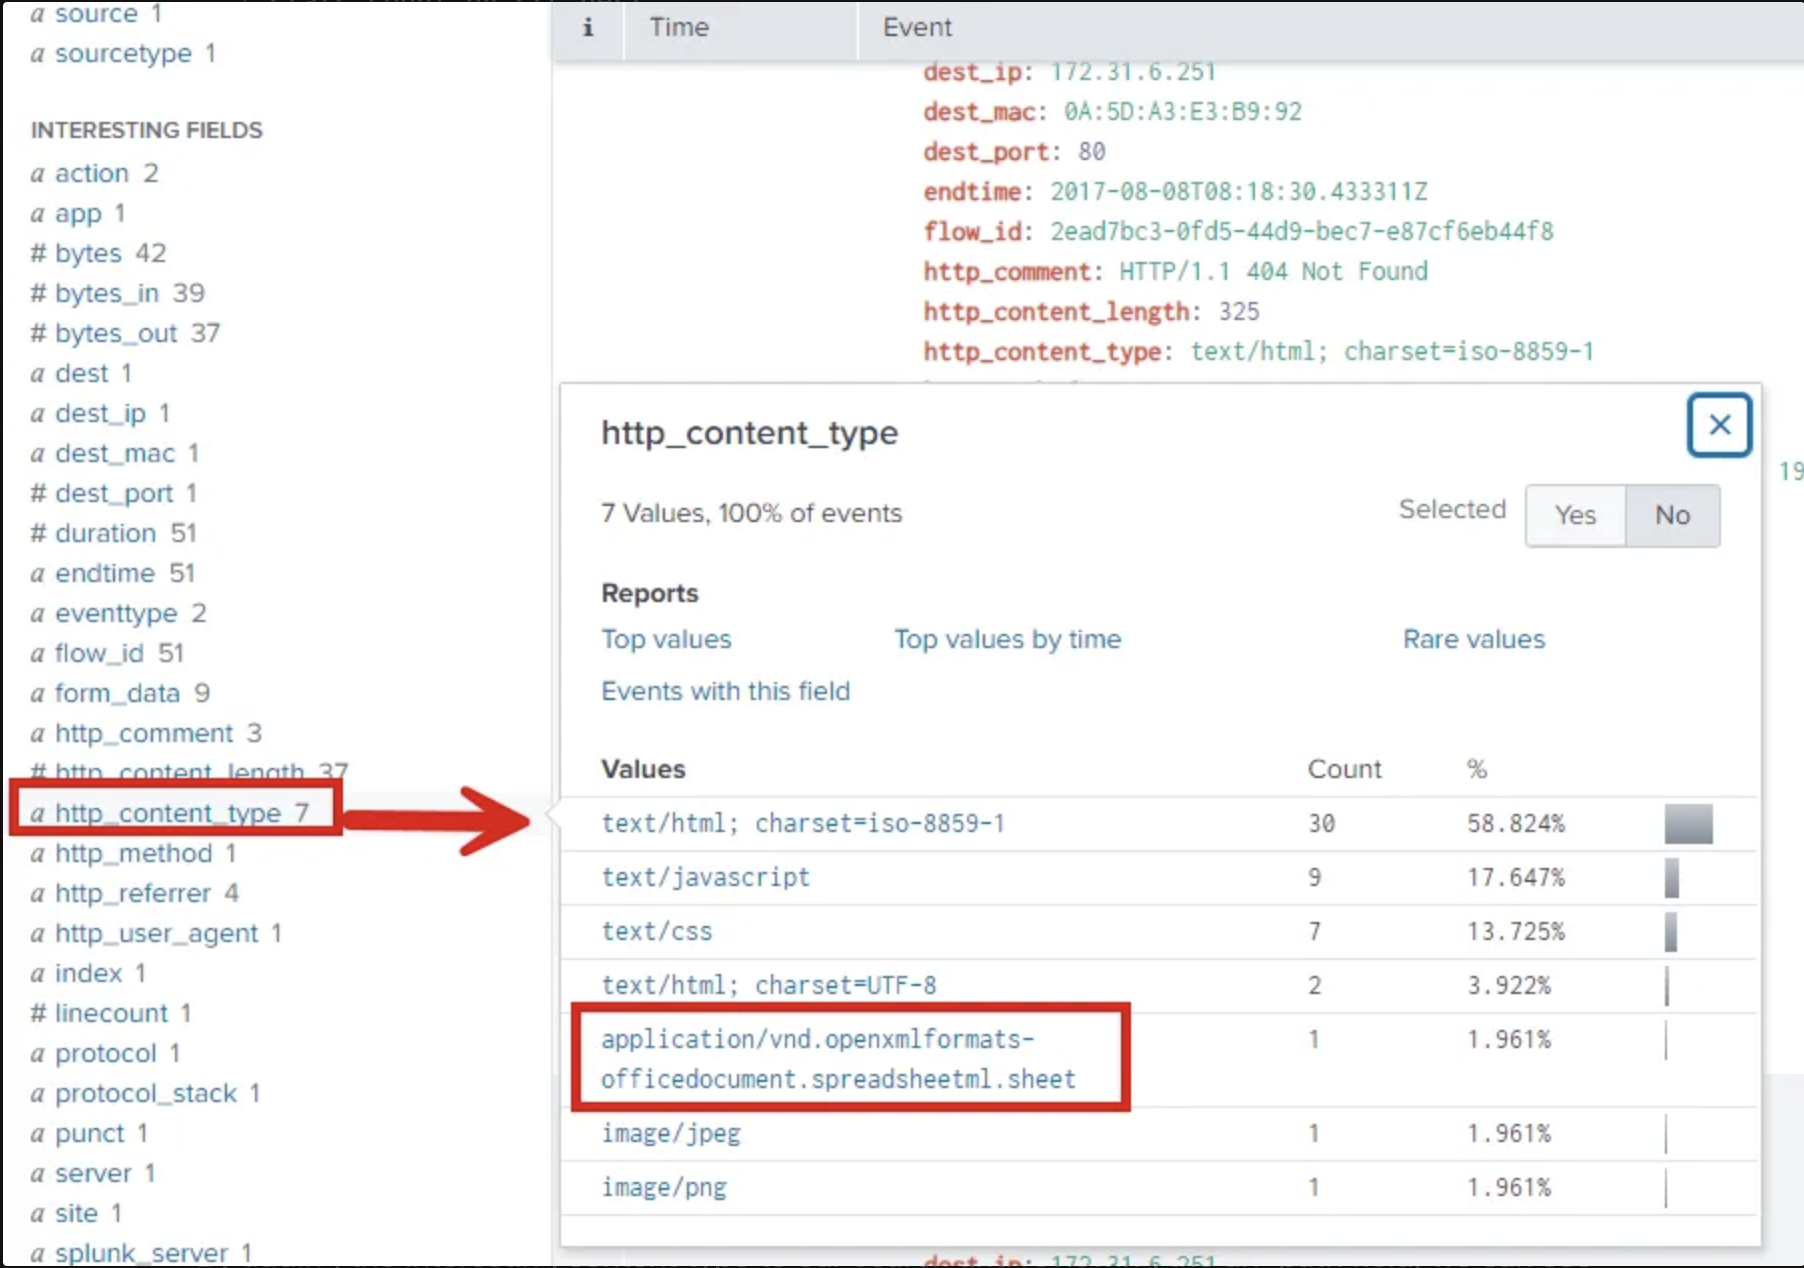 0x0allenace/soc-analyst-portfolio
A curated portfolio showcasing my SOC investigations, threat hunting projects, DFIR labs, detection engineering, technical blogs, and cybersecurity…
 roguesmg/bsides-ahm-2022-talk
Bsides Ahmedabad 2022で発表した講演のスライドデッキ
 chpratik/cve-2026-50522
Microsoft Office SharePoint における信頼されていないデータのデシリアライゼーションにより、不正な攻撃者がネットワーク経由でコードを実行できる可能性があります。
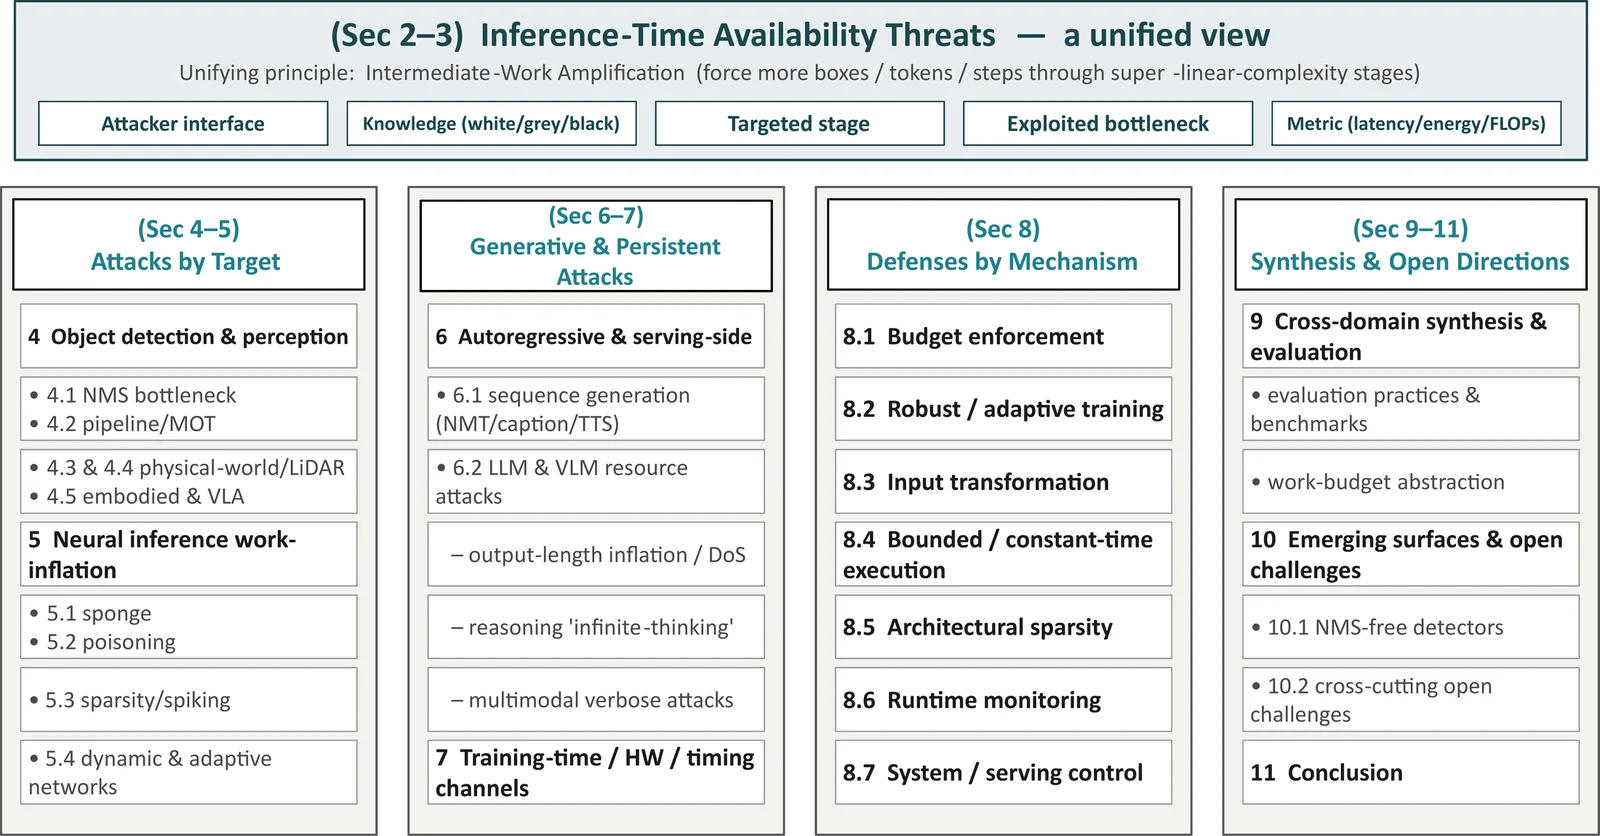 guzonghua/awesome-latency-attacks
深層学習のレイテンシ、エネルギー・レイテンシ、およびタイミング(可用性)攻撃と防御のキュレーションされたインデックス — ACM Computing Surveys 投稿のコンパニオン。
 demining/digital-signature-forgery-attack
CVE-2025-29774の脆弱性とSIGHASH_SINGLEバグが、偽のRawTXでマルチシグネチャウォレットの運用方法をいかに脅かすか
 horkimhab/cve-2026-80844
CVE-2026-80844(DirtyAH6)の概念実証および研究リポジトリであり、許可された脆弱性テスト向けの教育資料とラボ環境構築ガイダンスを提供します。
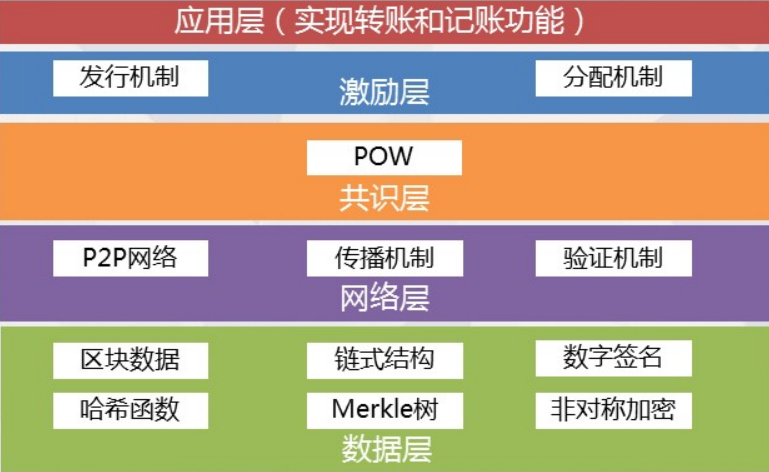 al1ex/blockchainconstruction
ブロックチェーンセキュリティ構築
 horkimhab/cve-2026-83548-cve-2026-83549
CVE-2026-83548およびCVE-2026-83549を研究するための教育用リポジトリであり、隔離された環境での認可されたセキュリティテストのための概念実証リソースとガイダンスを提供します。
 k0nnect/cve-2026-21440-writeup-poc
poc と writeup for cve-2026-21440: @adonisjs/bodyparser における任意のファイル書き込みを可能にする重大なパストラバーサル脆弱性
 partywavesec/invesalius3_vulnerabilities
InVesalius が CVE を発見しました。CVE-2024-42845、CVE-2024-44825