#1
 paparojonathan/cve-2026-9335-keras-hdf5-externallink
CVE-2026-9335: KerasFileEditor と load_weights は h5py の ExternalLinks を追跡し、keras ≤ 3.14.0 において任意のローカル HDF5 ファイルの内容を開示します。アドバイザリ + 検証済み PoC。
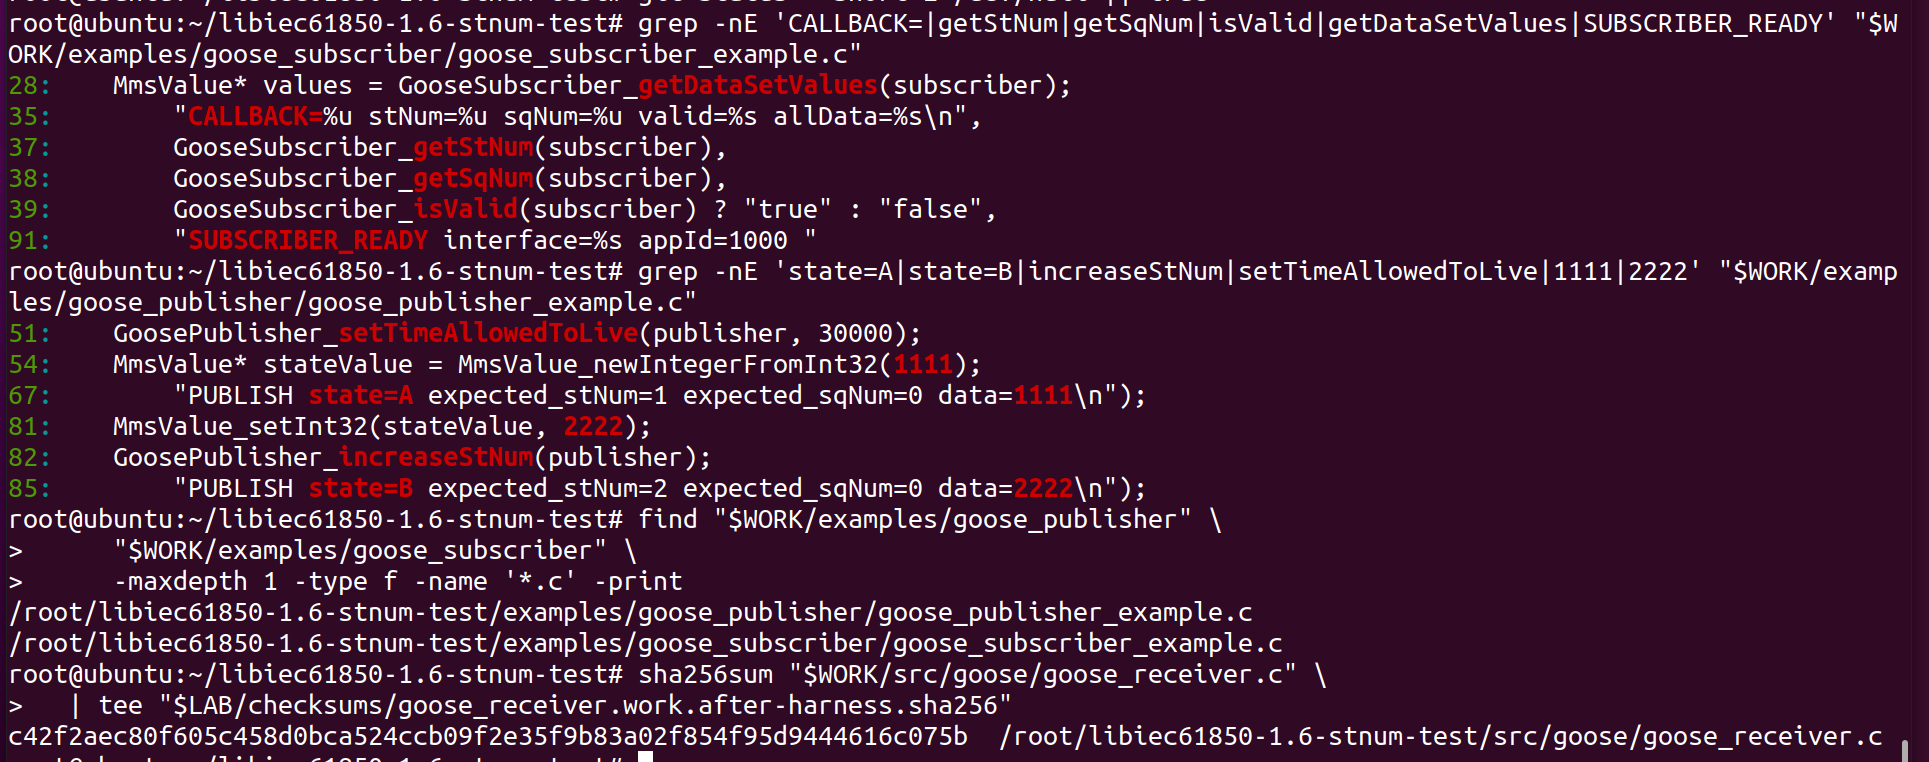 if-forget/cve-2026-52134-libiec61850
libiec61850 v1.6 の GOOSE リプレイ処理に影響する CVE-2026-52134 に関する公開技術勧告および再現エビデンス。
 thedevappsecguy/log4j-mitigation-cve-2021-44228--cve-2021-45046--cve-2021-45105--cve-2021-44832
Log4J CVE-2021-44228 : 緩和策チートシート
 pvharmo2/gha-lab-83342297e0
認可されたセキュリティ研究ラボによるCVE-2024-41127(GHSA-wcjf-5464-4wq9)の再現:ci-failure-comment.ymlにおけるアーティファクト制御のコードインジェクションを介したパイプラインの汚染実行。monkeytypegame/monkeytype @…
 horkimhab/cve-2026-13181-cve-2026-13182-cve-2026-13183-cve-2026-13184
教育目的の概念実証(PoC)であり、Telerik のパディングオラクル脆弱性(CVE-2026-13181-184)を対象とした、認可されたセキュリティテストおよび研究用のスクリプトを含みます。
 vorburger/log4j_cve-2021-44228
Log4j CVE-2021-44228 の厳選リソースハブ。重大なリモートコード実行脆弱性に対する検出、緩和、悪用、および依存関係管理戦略を網羅しています。
 pvharmo2/gha-lab-61c59f4acb
Security-research lab: controlled reproduction of CVE-2026-33075 (pwn request in labring/FastGPT preview-image workflow, pull_request_target +…
 0xblackash/cve-2026-15409
CVE-2026-15409
 horkimhab/cve-2026-19516
CVE-2026-19516の概念実証であり、Grafana MCPにおけるセッションスプーフィングとSSRFを実証するものです。認可されたセキュリティ研究および隔離された環境での教育を目的としています。
 pathakabhi24/llm-mcp-security-field-guide
最も包括的なLLM + MCPセキュリティガイド、すなわちOWASP準拠、実際のCVE、実践的なチェックリスト
 horkimhab/cve-2026-0768
CVE-2026-0768の教育用概念実証であり、管理された環境での認可されたセキュリティ研究と脆弱性啓発のための悪用技術を実証するものです。
 horkimhab/cve-2026-82329
CVE-2026-82329の教育用概念実証であり、隔離環境における脆弱性分析と認可されたテストリソースを提供します。
 ardakrg/cve-2026-51592
TahaBakhtari/SubtitleGenerator におけるパストラバーサルの脆弱性 - CVE-2026-51592
 pvharmo2/gha-lab-9b5e3ccfbe
Security-research lab: reproduction of CVE-2026-33475 (GitHub Actions script injection via PR branch name in deploy-docs-draft.yml), snapshot of…
 pvharmo2/gha-lab-7927d7d06f
# CVE-2026-22869(pwn)を再現するセキュリティ研究ラボ — npx local-bin ハイジャックを介した特権 pull_request_target 実行における任意コード実行、eigent-ai/eigent @ 2a406536 のスナップショット
 pvharmo2/gha-lab-25b7988758
認可されたセキュリティ研究用の再現コード CVE-2026-27701 / GHSA-xh9w-5859-x97j(live-codes/livecodes @ 8017e01):信頼できないPRタイトルが i18n-update-pull github-script ブロックに挿入される問題。